
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Am-I-affected-by-Meltdown — Preuve de concept / Exploit / vérifie si le système est affecté par la variante 3 : chargement de cache de données malveillant (CVE-2017-5754), alias | Kitploit
Outils/GitHubGitHub/speecyy/am-i-affected-by-meltdown
Analyse des VulnérabilitésExploitationSécurité MatérielleAnalyse de BinairesApprentissage et Éducation
GitHubspeecyy/am-i-affected-by-meltdown

Am-I-affected-by-Meltdown

Preuve de concept / Exploit / vérifie si le système est affecté par la variante 3 : chargement de cache de données malveillant (CVE-2017-5754), alias

Voir le dépôt
1129il y a 8 ansPas encore vérifié
Partager

Suis-je affecté par Meltdown ?! Vérificateur Meltdown (CVE-2017-5754)

Texte alternatif

Que suis-je ?

Preuve de concept /

Exploit /

Vérifie si le système est affecté par la variante 3 : rogue data cache load (CVE-2017-5754), également connue sous le nom de MELTDOWN.

L'idée de base est que l'utilisateur saura si le système en cours d'exécution est correctement corrigé avec quelque chose comme le patchset KAISER (https://lkml.org/lkml/2017/10/31/884), par exemple.

*** Ne fonctionne que sous Linux pour le moment ***

Comment ça marche ?

Il fonctionne en utilisant /proc/kallsyms pour trouver la table des appels système et en vérifiant si l'adresse d'un appel système découvert en exploitant MELTDOWN correspond à celle dans /proc/kallsyms.

Que faire lorsque vous rencontrez cette erreur « Unable to read /proc/kallsyms... »

Cela est dû au fait que votre système empêche peut-être le programme de lire les symboles du noyau dans /proc/kallsyms car /proc/sys/kernel/kptr_restrict est défini sur 1. La commande suivante fera l'affaire :

sudo sh -c "echo 0  > /proc/sys/kernel/kptr_restrict"

Merci d'ouvrir une issue si vous avez une idée pour basculer vers une autre approche dans ce scénario.

Pour commencer

Exécutez make pour compiler le projet

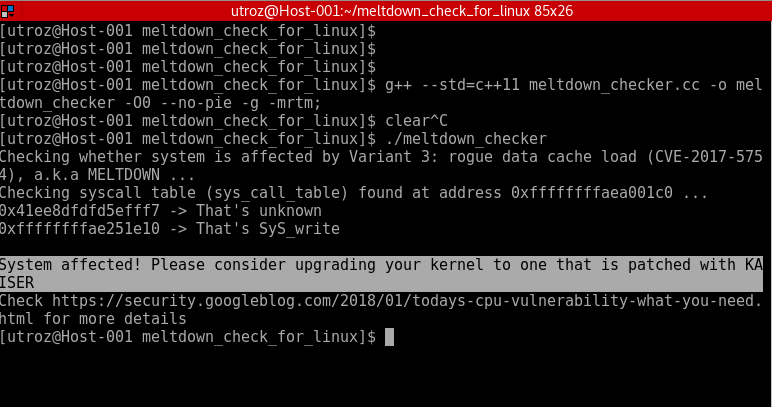
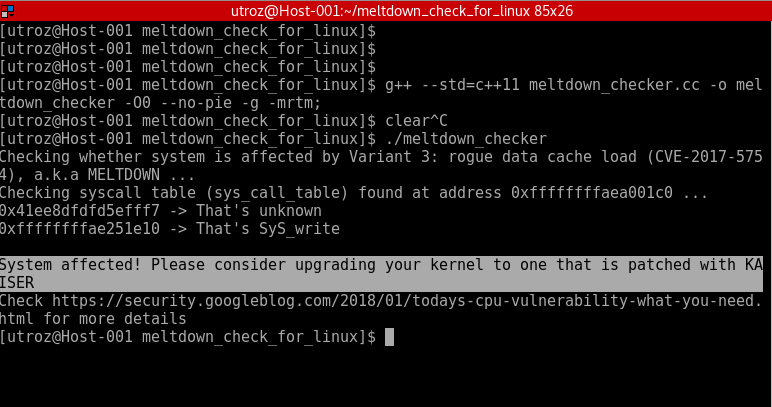
Exemple de sortie pour un système affecté par Meltdown :

Texte alternatif

Checking whether system is affected by Variant 3: rogue data cache load (CVE-2017-5754), a.k.a MELTDOWN ...
Checking syscall table (sys_call_table) found at address 0xffffffffaea001c0 ...
0xc4c4c4c4c4c4c4c4 -> That's unknown
0xffffffffae251e10 -> That's SyS_write

System affected! Please consider upgrading your kernel to one that is patched with KAISER
Check https://security.googleblog.com/2018/01/todays-cpu-vulnerability-what-you-need.html for more details

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →