Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-55200 — Analyse technique et preuve de concept pour CVE-2026-55200, un débordement de tas critique dans libssh2 permettant une RCE avant authentification. Inclut des conseils d'atténuation et une évaluation de l'impact sur la chaîne d'approvisionnement. | Kitploit
Outils/GitHubGitHub/kaleth4/cve-2026-55200
Analyse des VulnérabilitésExploitationAnalyse de BinairesSécurité de la Chaîne LogistiqueArticles et RechercheApprentissage et Éducation
GitHubkaleth4/cve-2026-55200

CVE-2026-55200

Analyse technique et preuve de concept pour CVE-2026-55200, un débordement de tas critique dans libssh2 permettant une RCE avant authentification. Inclut des conseils d'atténuation et une évaluation de l'impact sur la chaîne d'approvisionnement.

Voir le dépôt
33il y a 4 moisPas encore vérifié
Partager

Rapport de Sécurité : CVE-2026-55200

📝 Description Générale

Le CVE-2026-55200 est une vulnérabilité critique de débordement de mémoire basée sur le heap (corruption de mémoire dynamique) qui affecte la bibliothèque libssh2 dans les versions jusqu'à la 1.11.1.

Il permet à un serveur SSH malveillant de compromettre les clients vulnérables qui s'y connectent.


⚡ Détails Techniques

  • Type de vulnérabilité : Débordement de mémoire (Heap-based Buffer Overflow).
  • Impact principal : Exécution de code à distance (RCE) et Déni de service (DoS).
  • Phase de l'attaque : Se produit avant l'authentification cryptographique.
  • Vecteur d'attaque : Un serveur SSH malveillant ou intercepté envoie un paquet avec une longueur excessive, faisant déborder le tampon alloué chez le client.

🏗️ Impact sur la Chaîne d'Approvisionnement

Cette vulnérabilité a une portée massive car libssh2 est utilisée par de nombreux outils et langages populaires :

  • curl (lorsqu'il est compilé avec le support SSH via libssh2).
  • Git (utilisé dans les environnements de développement et les pipelines CI/CD).
  • PHP (via des extensions qui utilisent cette bibliothèque).

⚠️ Note critique : Beaucoup de ces outils intègrent la bibliothèque de manière statique, ce qui signifie que la mise à jour du système d'exploitation ne résout pas toujours le problème dans l'application.


🛠️ Atténuation et Solutions

1. Mise à jour du Logiciel

  • Installer la version corrigée de libssh2 qui inclut le correctif du commit 7acf3df (ou 97acf3dfda80c91c3a8c9f2372546301d4a1a7a8).
  • Mettre à jour et recompiler les binaires statiques, les conteneurs Docker et les outils tiers qui embarquent la bibliothèque en interne.

2. Mesures Réseau et Surveillance

  • Restriction de trafic : Bloquer ou limiter les connexions SSH sortantes vers des serveurs externes inconnus ou non fiables.
  • Audit : Surveiller les plantages inattendus (crashes) des processus d'automatisation ou des clients Git/curl, ce qui pourrait indiquer une tentative d'exploitation (DoS).

Preuve de concept
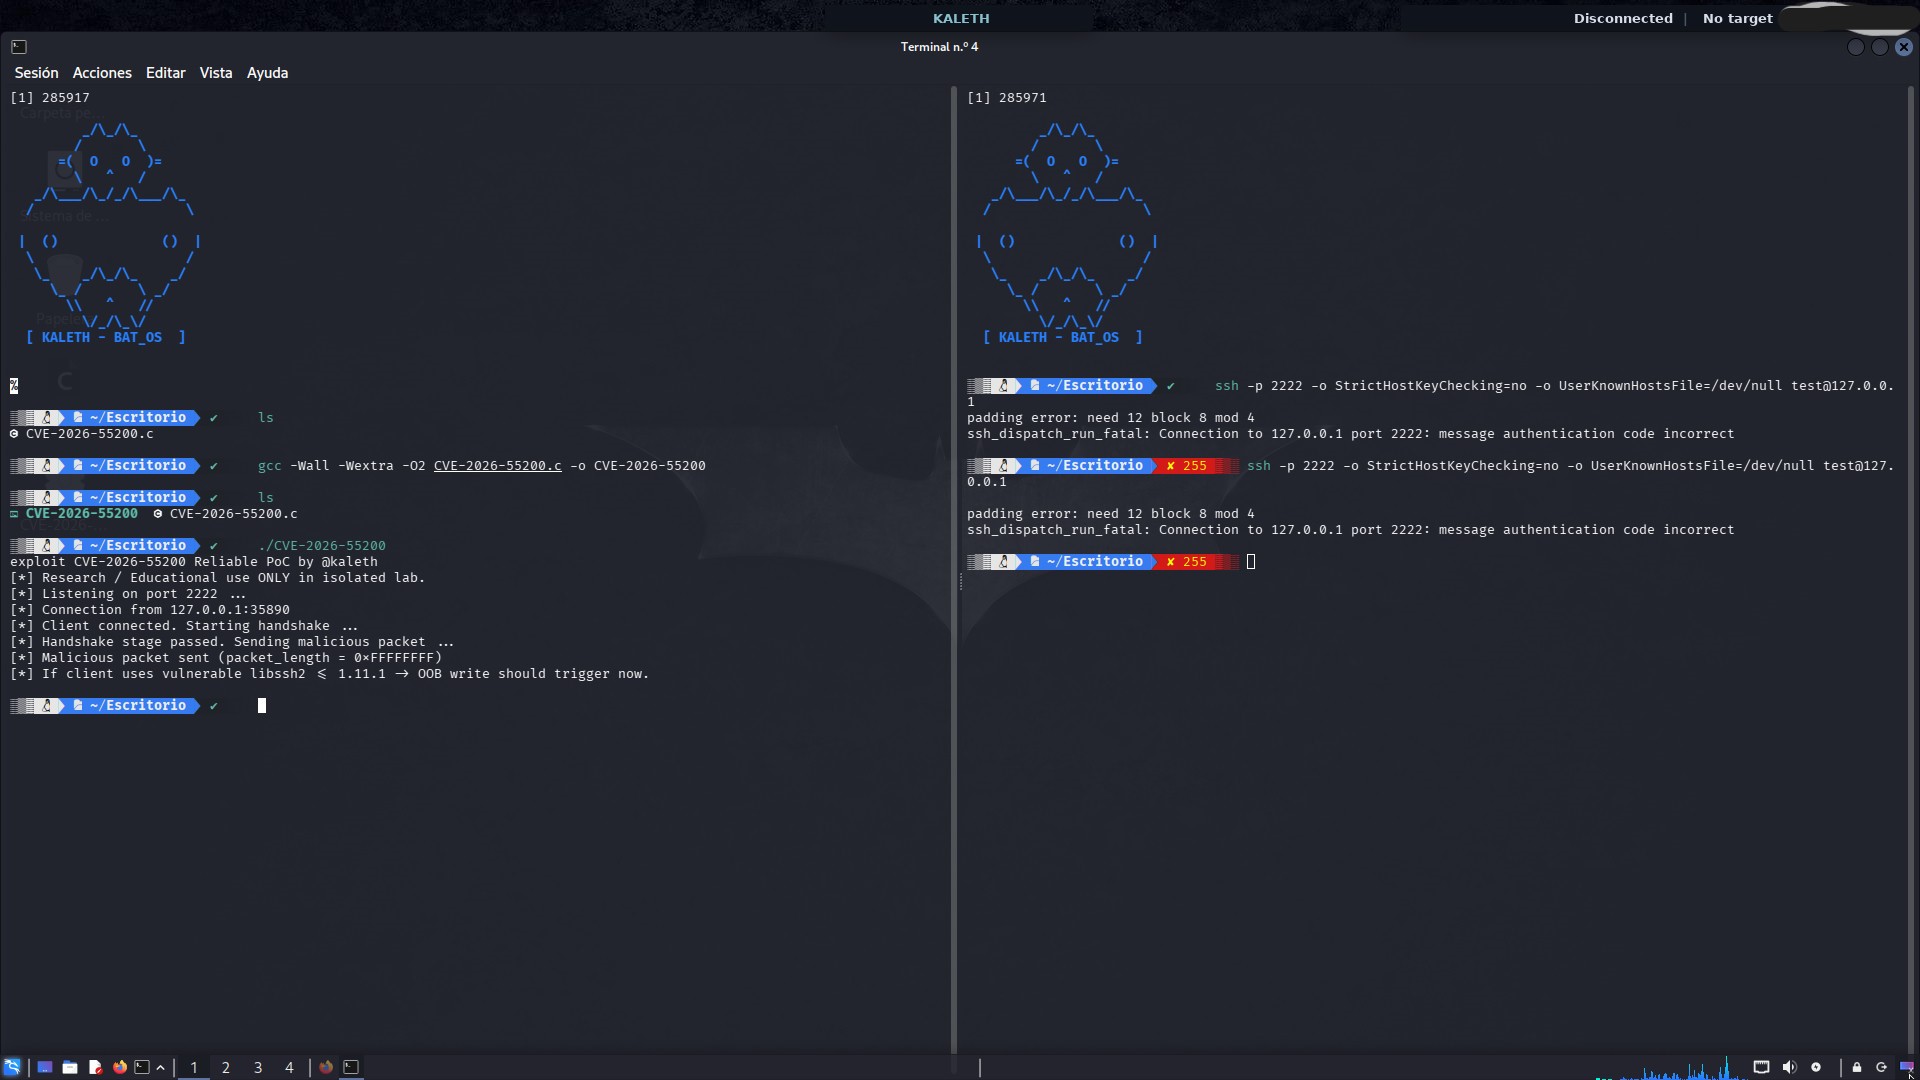
test

🔗 Sources Officielles

  • NVD NIST - CVE-2026-55200
  • Red Hat Customer Portal - CVE-2026-55200
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →









