
 #1
Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.
Recommandé par Kitploit
 bmax121/kernelpatch
Patch et hooking du noyau Linux avec seulement une image de noyau Linux strippée.
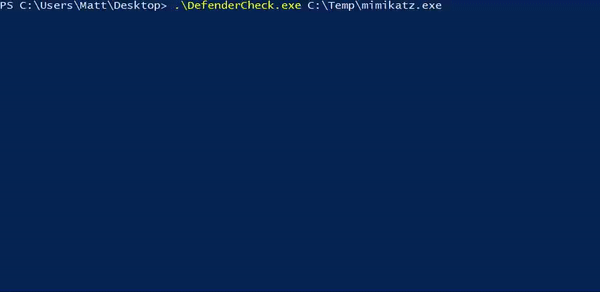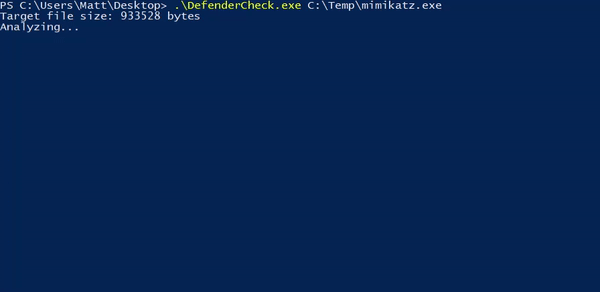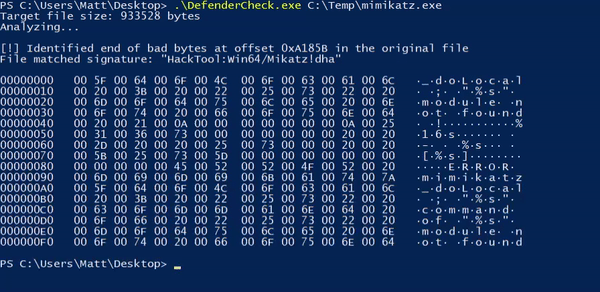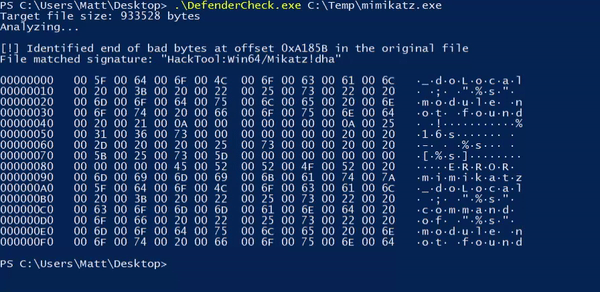 matterpreter/defendercheck
Identifie les octets que Microsoft Defender signale.
 miscusi-peek/cheatengine-mcp-bridge
Connectez vos agents IA préférés directement à Cheat Engine via MCP. Automatisez l'ingénierie inverse, le scan de pointeurs et l'analyse mémoire en…
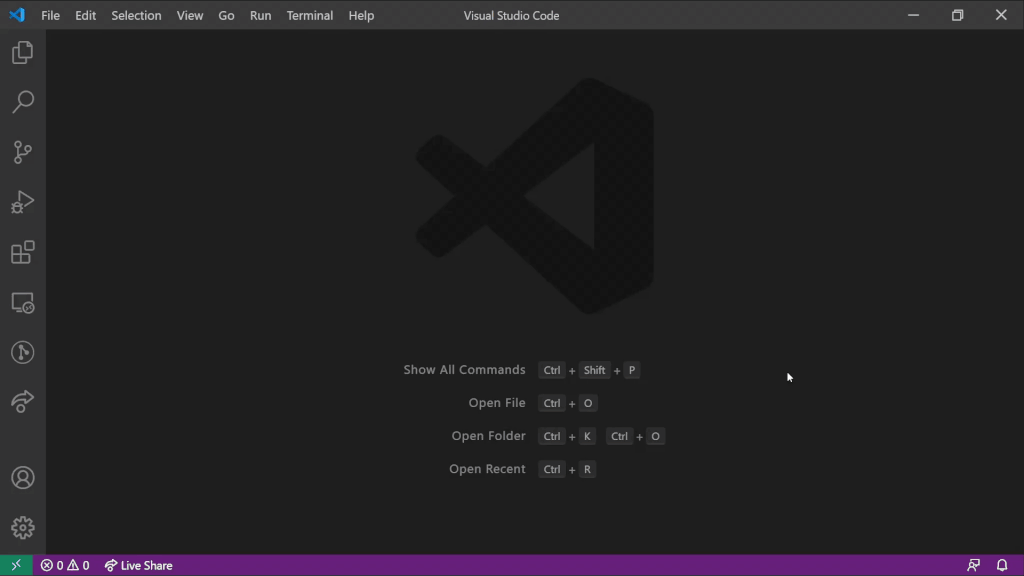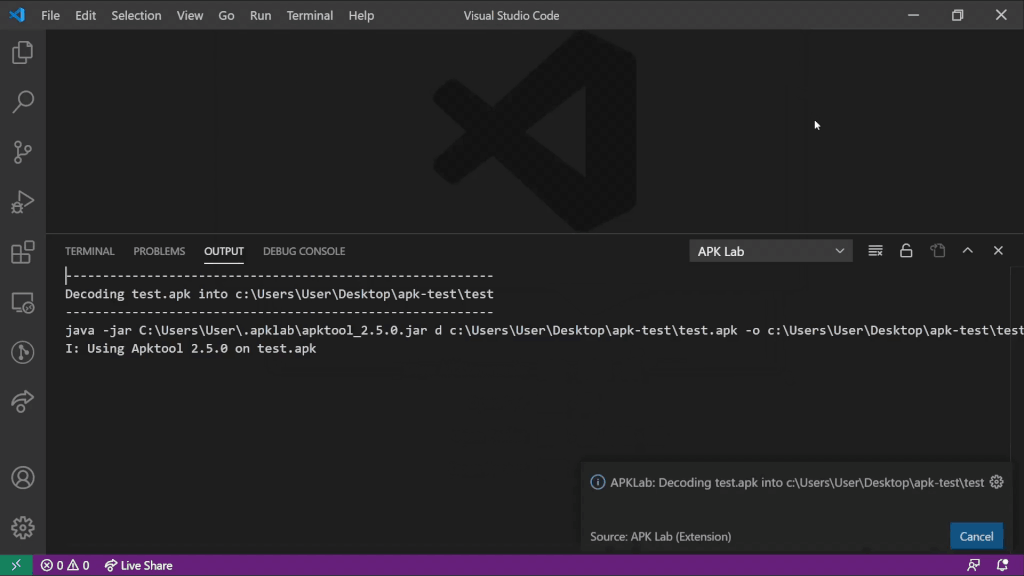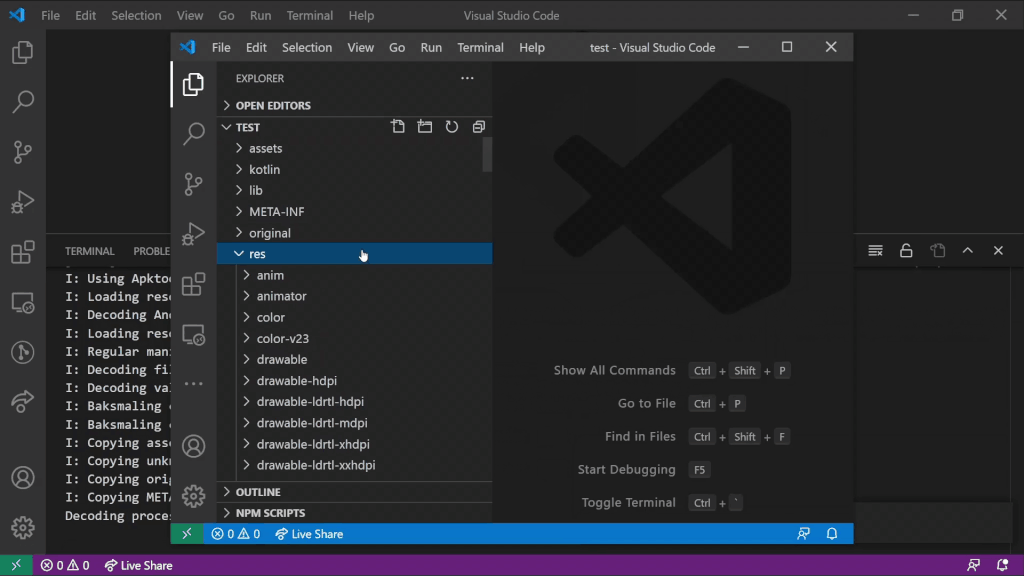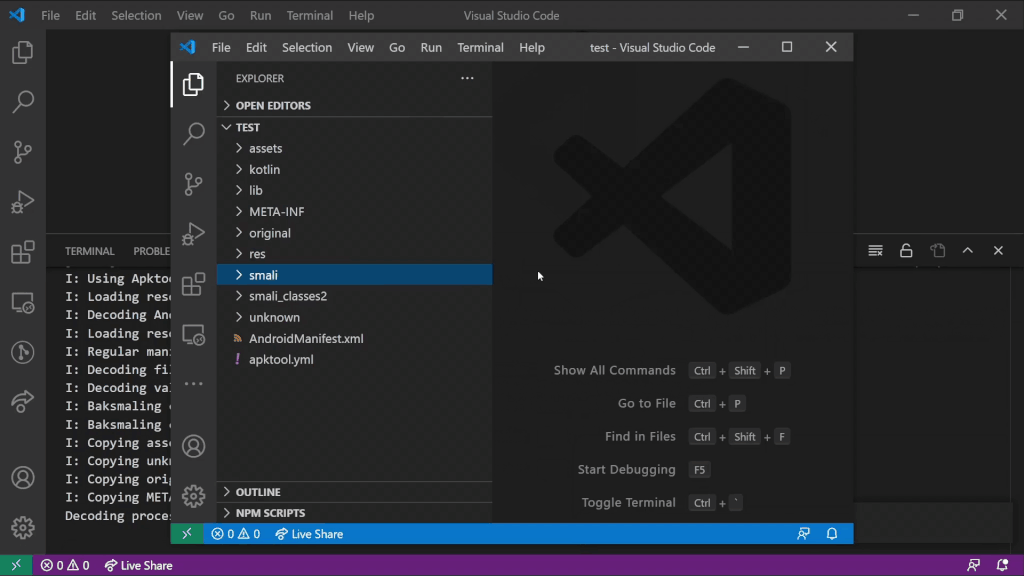 apklab/apklab
Atelier de rétro-ingénierie Android pour VS Code
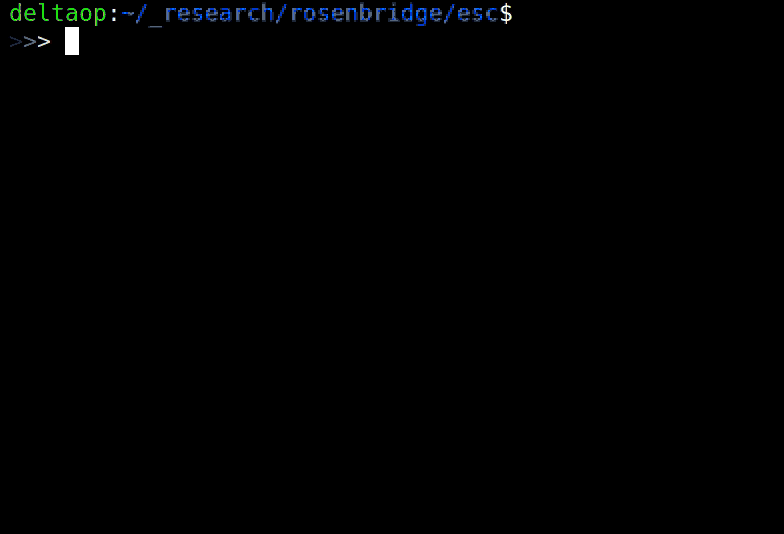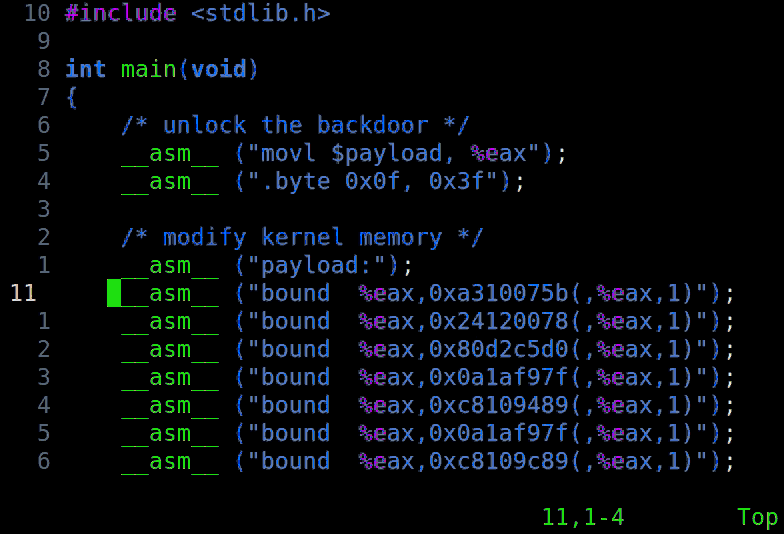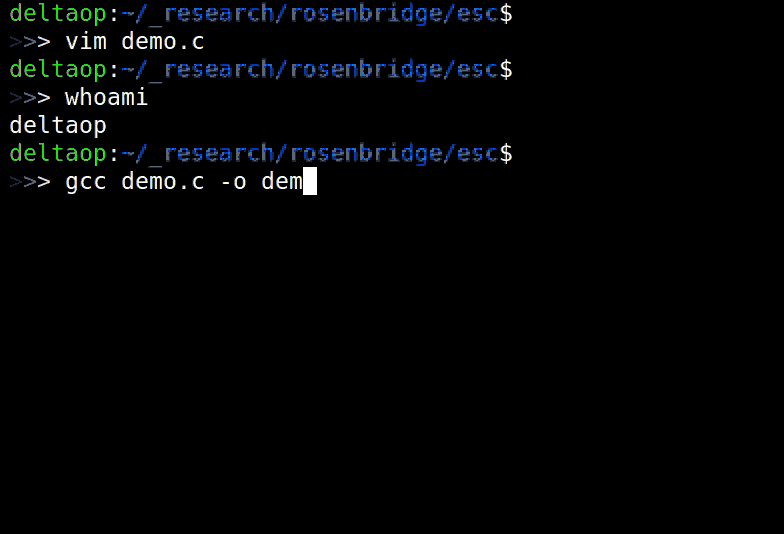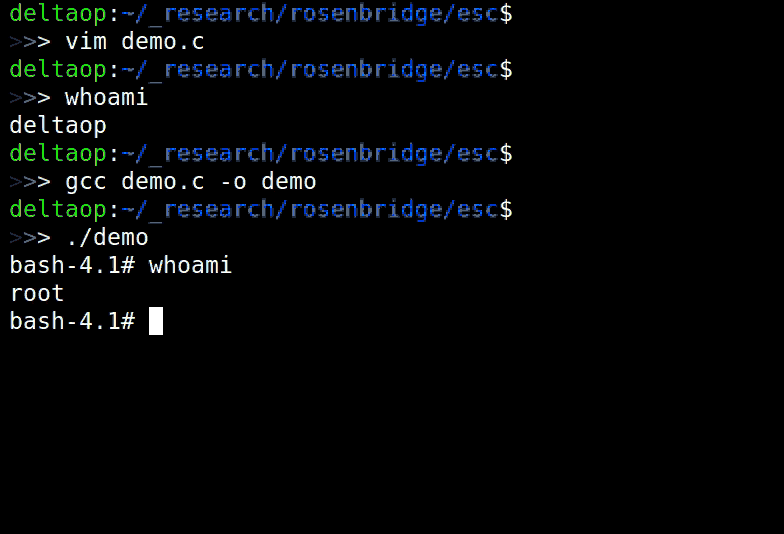 xoreaxeaxeax/rosenbridge
Backdoors matériels dans les CPU x86
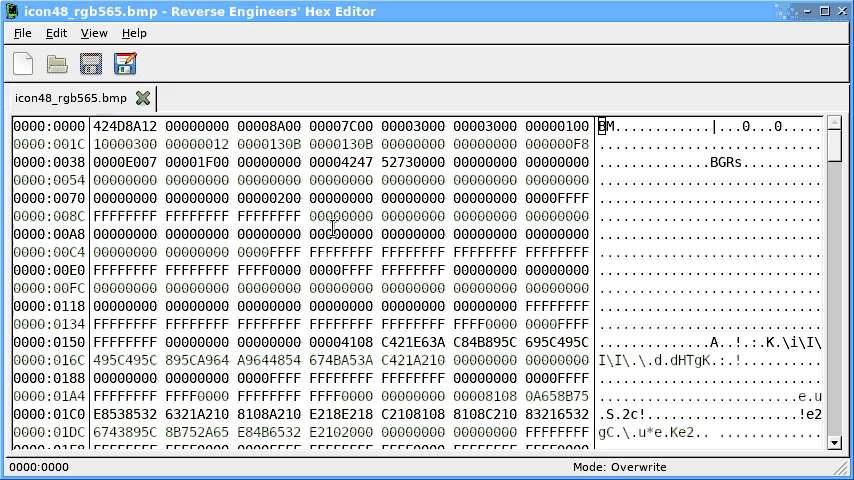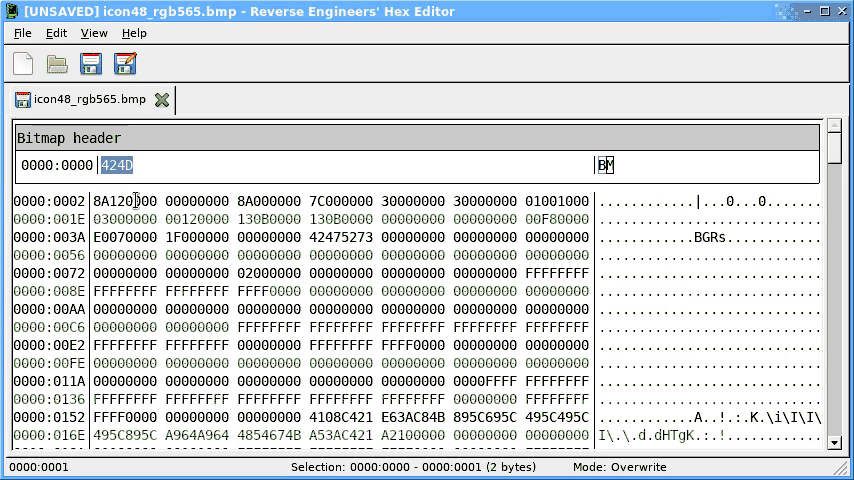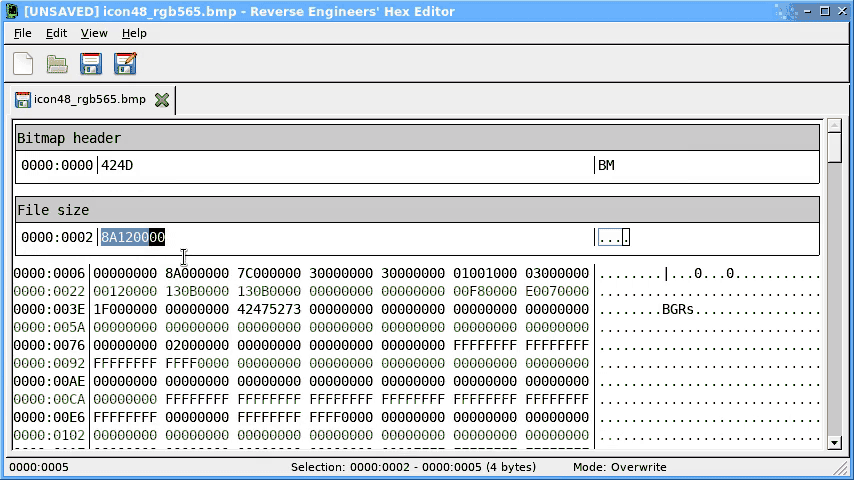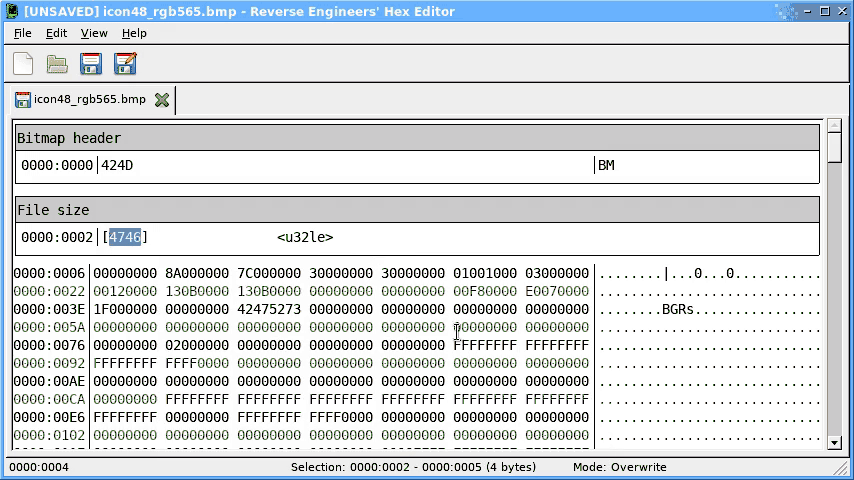 solemnwarning/rehex
Éditeur hexadécimal pour rétro-ingénieurs
 nygard/class-dump
Générer des en-têtes Objective-C à partir de fichiers Mach-O.
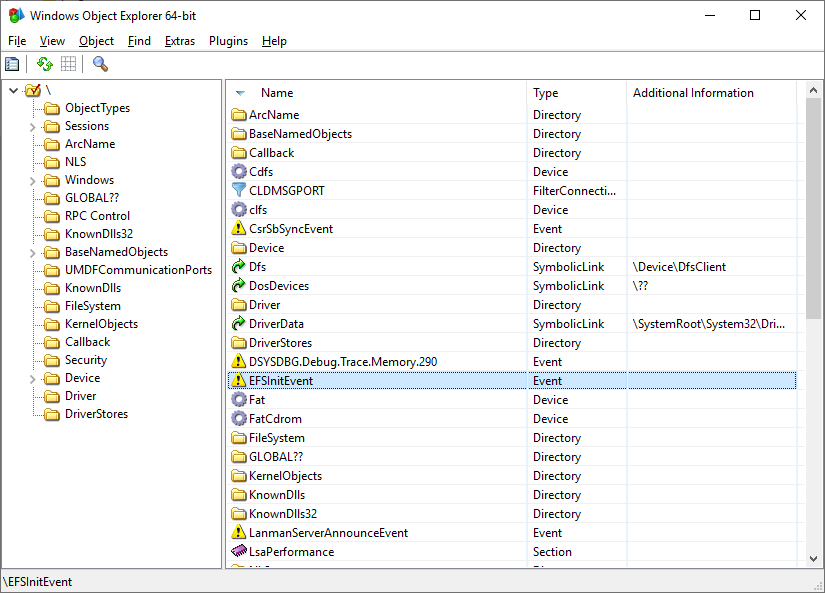 hfiref0x/winobjex64
Explorateur d'objets Windows 64-bit
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 attify/firmware-analysis-toolkit
Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
 mr-un1k0d3r/edrs
Outil d'équipe rouge pour l'évasion des EDR : résout dynamiquement les identifiants de syscalls, corrige les stubs de ntdll, supprime les hooks IAT…
 mrexodia/titanhide
Pilote de noyau Windows qui hooke les fonctions Nt* de la SSDT pour dissimuler les débogueurs et les processus aux vérifications anti-débogage, avec…
 googleprojectzero/jackalope
Fuzzer binaire à couverture guidée pour Windows, macOS, Linux et Android
 fabrimagic72/malware-samples
Une collection d'échantillons de malwares capturés par plusieurs honeypots que je gère
 fkie-cad/fact_core
Outil d'analyse et de comparaison de firmware
 keystone-engine/keystone
Framework d'assembleur multi-architecture qui convertit le code source assembleur en code machine pour Arm, x86, MIPS, PowerPC, RISC-V, et plus…
 marin-m/pbtk
Un ensemble d'outils pour la rétro-ingénierie et le fuzzing d'applications basées sur Protobuf
 ionescu007/simplevisor
Hyperviseur Intel VT-x minimal pour Windows et UEFI qui virtualise un hôte actif à des fins d'introspection, prenant en charge l'hyperjacking…








