
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Analyse de Binaires — Page 8 | Kitploit
Catégories

Analyse de Binaires

Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.

Recommandé par Kitploit
Meilleurs outils

10 sélectionnés
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kil y a 1 jour
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kil y a 2h 21m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kil y a 1 mois
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kil y a 20h 40m
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kil y a 9h 39m
angr preview#6

angr

GitHubangr/angr
9.0kil y a 16h 29m
capa preview#7

capa

GitHubmandiant/capa
6.1kil y a 7 jours
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kil y a 0 jours
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kil y a 2 jours
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kil y a 19 jours
Plus récentsPertinencePlus populairesMis à jour récemment
1643 résultats
vmlinux-to-elf preview

vmlinux-to-elf

GitHubmarin-m/vmlinux-to-elf

Un outil pour récupérer un .ELF entièrement analysable à partir d'un noyau brut, en extrayant la table des symboles du noyau (kallsyms)
embedded-systems-securityreverse-engineeringbinary-analysis+1
1.8kil y a 1 jour
malware_training_vol1 preview

malware_training_vol1

GitHubhasherezade/malware_training_vol1

Matériel pour la formation à l'analyse de logiciels malveillants Windows (volume 1)

reverse-engineeringforensicsmalware-analysis+4
2.1kil y a 2 ans
Ropper preview

Ropper

GitHubsashs/ropper

Affiche des informations sur les fichiers dans différents formats de fichiers et trouve des gadgets pour construire des chaînes ROP pour différentes…

payload-generationexploitationreverse-engineering+3
2.1kil y a 2 mois
frida-scripts preview

frida-scripts

GitHub0xdea/frida-scripts

Une collection de mes scripts d'instrumentation Frida pour la rétro-ingénierie d'applications mobiles et plus encore.
android-securityios-securitydynamic-code-analysis+3
1.6kil y a 8 jours
goblin preview

goblin

GitHubm4b/goblin

Un crate espiègle et multiplateforme pour l'analyse binaire, écrit en Rust
reverse-engineeringfuzzingbinary-analysis
1.5kil y a 2 jours
EfiGuard preview

EfiGuard

GitHubmattiwatti/efiguard

Désactiver PatchGuard et Driver Signature Enforcement au démarrage

defensive-toolsexploitationreverse-engineering+1
2.5kil y a 4 mois
frida-gum preview

frida-gum

GitHubfrida/frida-gum

Bibliothèque d'instrumentation et d'introspection multiplateforme écrite en C

dynamic-analysis-sandboxingmemory-forensicscode-analysis+6
1.0kil y a 13h 16m
TinyInst preview

TinyInst

GitHubgoogleprojectzero/tinyinst

Une bibliothèque légère d'instrumentation dynamique
dynamic-analysis-sandboxingcode-analysisreverse-engineering+3
1.4kil y a 1 mois
uEmu preview

uEmu

GitHubalexhude/uemu

Petit plugin d'émulateur mignon pour IDA basé sur Unicorn.
embedded-systems-securitydynamic-analysis-sandboxingreverse-engineering+3
1.2kil y a 2 mois
Manalyze preview

Manalyze

GitHubjusticerage/manalyze

Analyseur statique pour exécutables PE avec détection basée sur plugins de packers, compilateurs, importations suspectes, constantes cryptographiques…

static-analysisvulnerability-analysisreverse-engineering+2
1.1kil y a 2 mois
r2frida preview

r2frida

GitHubnowsecure/r2frida

Radare2 et Frida : mieux ensemble.
android-securitystatic-analysisdynamic-analysis-sandboxing+8
1.4kil y a 1 jour
Alcatraz preview

Alcatraz

GitHubweak1337/alcatraz

Obfuscateur binaire x64 pour fichiers PE avec aplatissement du flux de contrôle, anti-désassemblage, obfuscation des importations et mutation…
reverse-engineeringbinary-analysis
2.0kil y a 3 ans
remill preview

remill

GitHublifting-bits/remill

Bibliothèque pour lever du code machine en bitcode LLVM.
embedded-systems-securitystatic-analysisreverse-engineering+3
1.8kil y a 2 mois
HexRaysCodeXplorer preview

HexRaysCodeXplorer

GitHubrehints/hexrayscodexplorer

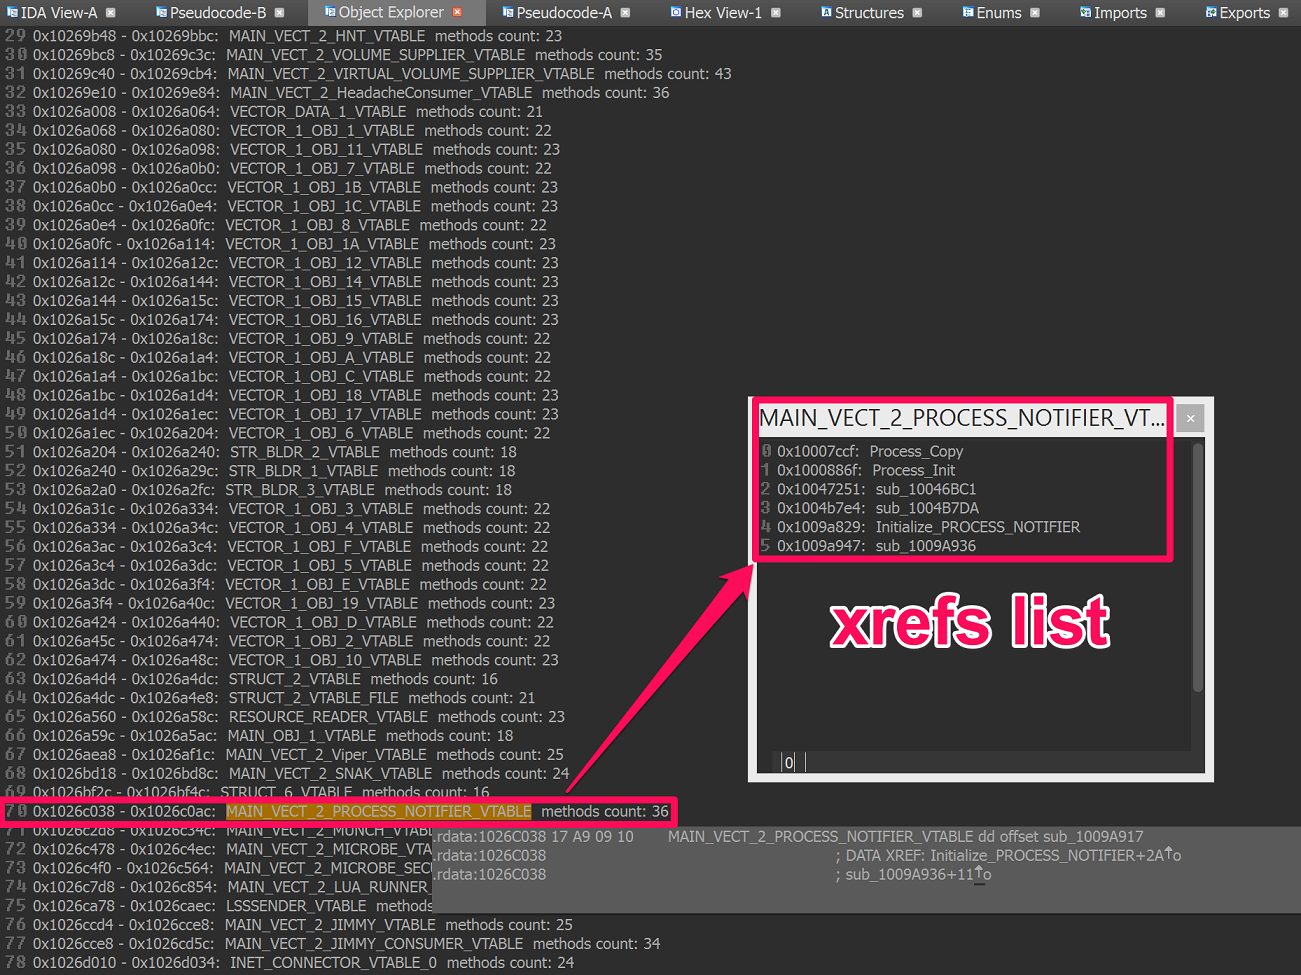
Plugin Hex-Rays Decompiler pour une meilleure navigation dans le code
static-analysisreverse-engineeringdebuggers+2
2.6kil y a 11 mois
ofrak preview

ofrak

GitHubredballoonsecurity/ofrak

Plateforme d'analyse et de modification binaire pour dépaqueter, analyser, modifier et reconditionner des firmwares et des formats exécutables via…

embedded-systems-securityreverse-engineeringctf+2
2.1kil y a 2 mois
apk.sh preview

apk.sh

GitHubax/apk.sh

Facilite le reverse engineering des applications Android en automatisant des tâches répétitives comme le téléchargement, le décodage, la…

android-securitydynamic-analysis-sandboxingpayload-generation+3
3.8kil y a 9 mois
yara-x preview

yara-x

GitHubvirustotal/yara-x

Une réécriture de YARA en Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2kil y a 21h 30m
awesome-llvm-security preview

awesome-llvm-security

GitHubgmh5225/awesome-llvm-security

Collection soigneusement sélectionnée de ressources de sécurité LLVM couvrant le binary lifting, l'obfuscation de code, l'analyse statique,…


static-analysisdynamic-analysis-sandboxingcode-analysis+7
890il y a 27 jours
Précédent1…789…92Suivant







