
 #1
Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.
Recommandé par Kitploit
 kudelskisecurity/cdf
Outil de fuzzing différentiel automatisé pour les logiciels cryptographiques, détectant les erreurs d'implémentation, les défauts de conformité et…
 4w4k3/repy2exe
Un outil de rétro-ingénierie pour les applications py2exe.
 mxmssh/drafl
AFL + DynamoRIO = fuzzing de binaires sans code source sur Linux
 rovellipaolo/ninjadroid
Ninja Reverse Engineering sur les paquets APK Android
 idamcp/idamcp
MCP server integrating IDA Pro with AI agents, featuring a stateless gateway for multi-session management, a relational SQL query engine for binary…
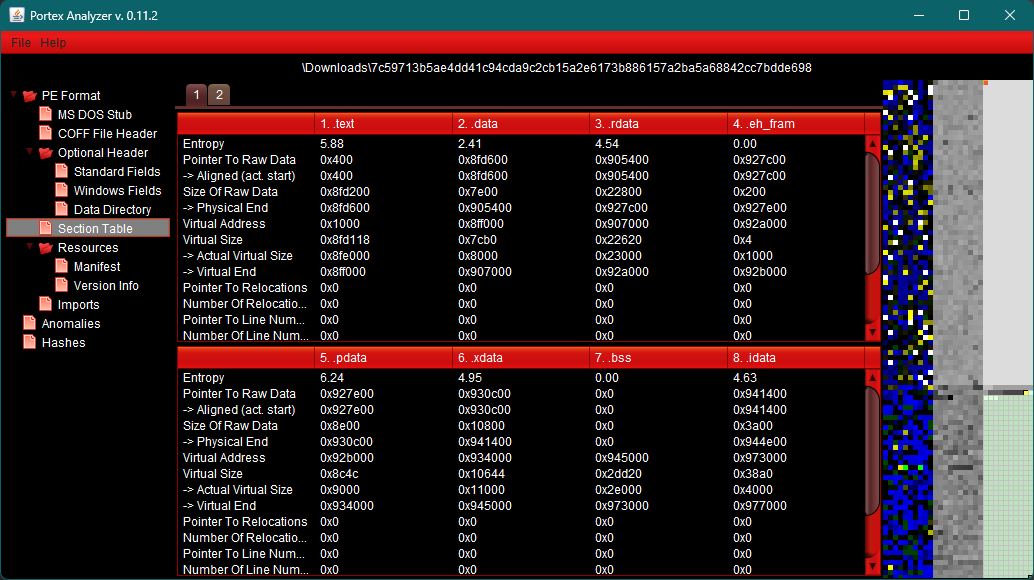 struppigel/portexanalyzergui
Interface graphique pour PortEx, une bibliothèque d'analyse de fichiers exécutables portables et de logiciels malveillants.
 bannsec/autopwn
Automatiser les tâches répétitives pour le fuzzing
 binarly-io/fwhunt
Le format de règles Binarly Firmware Hunt (FwHunt) a été conçu pour rechercher des vulnérabilités connues dans le firmware UEFI.
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 pinksawtooth/how_to_become_a_malware_analyst
Guide organisé pour devenir analyste en malware, couvrant les connaissances essentielles, l'ingénierie inverse, les outils d'analyse et…
 longwayhomie/polyengine
PolyEngine est un packer PE évasif conçu pour les challenges CTF et l'apprentissage de la sécurité Windows de bas niveau. Il se concentre sur le…
 binarly-io/fwhunt-scan
Outils pour analyser le firmware UEFI et vérifier les modules UEFI avec les règles FwHunt
 theldus/bread
Débogueur injectable en mode réel x86 pour l'ingénierie inverse du BIOS et le débogage de code arbitraire en mode réel via un câble série, avec…
 cert-polska/malduck
🦆 Malduck est votre compagnon ducky dans les voyages d'analyse de malware
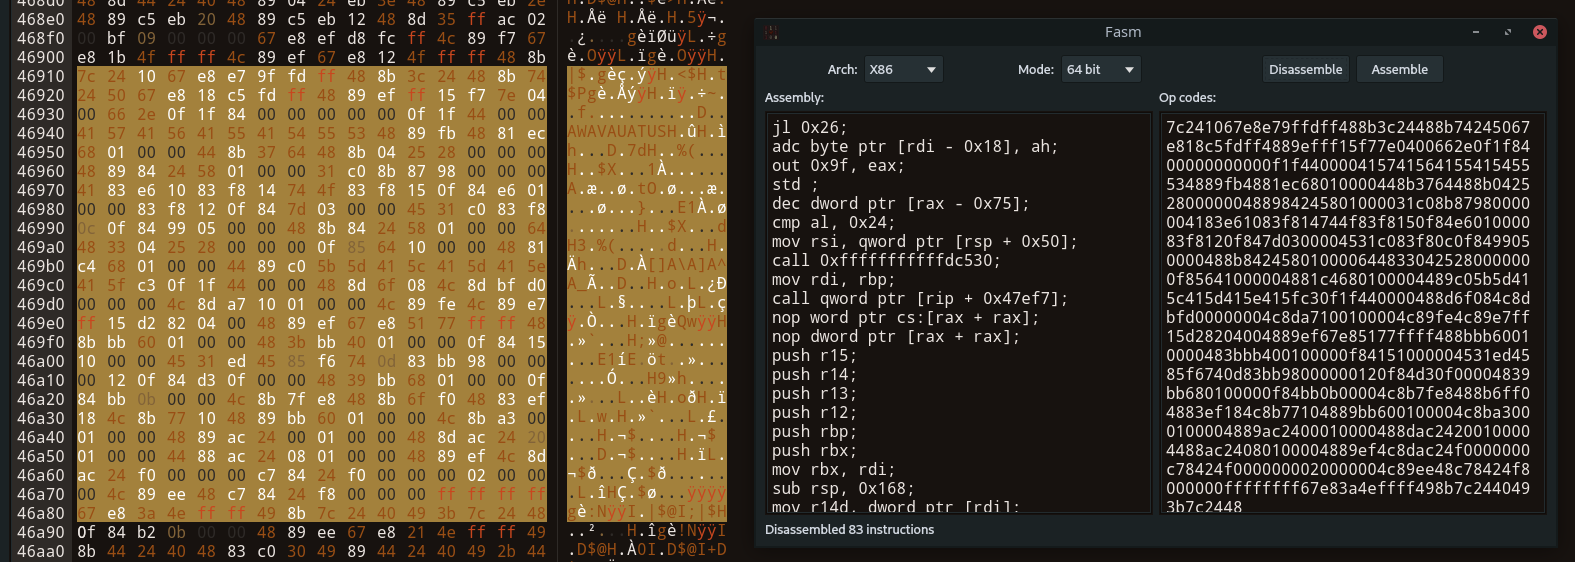 echo-devim/fhex
Un éditeur hexadécimal complet compatible avec Linux/Windows/MacOS
 battelle/repsych
Guerre psychologique en rétro-ingénierie
 ergrelet/themida-unmutate
Désobfuscateur statique pour l’obfuscation basée sur les mutations de Themida, WinLicense et Code Virtualizer 3.x.
 florianmattana/sass-king
Ingénierie inverse du dictionnaire d'instructions NVIDIA SASS, audits de noyaux et reconnaissance de motifs à travers les architectures GPU.








