
 #1
Outils de rétro-ingénierie binaire, désassemblage, décompilation et patching.
Recommandé par Kitploit
 gpoulios/ropinjector
Patching de shellcodes encodés en ROP dans des PE
 trailofbits/rpcinvestigator
Outil de découverte et d'analyse des interfaces RPC Windows avec énumération visuelle des points de terminaison, analyse PE, résolution de symboles,…
 risksense-ops/cve-2016-6366
Dépôt public pour les améliorations de l'exploit EXTRABACON
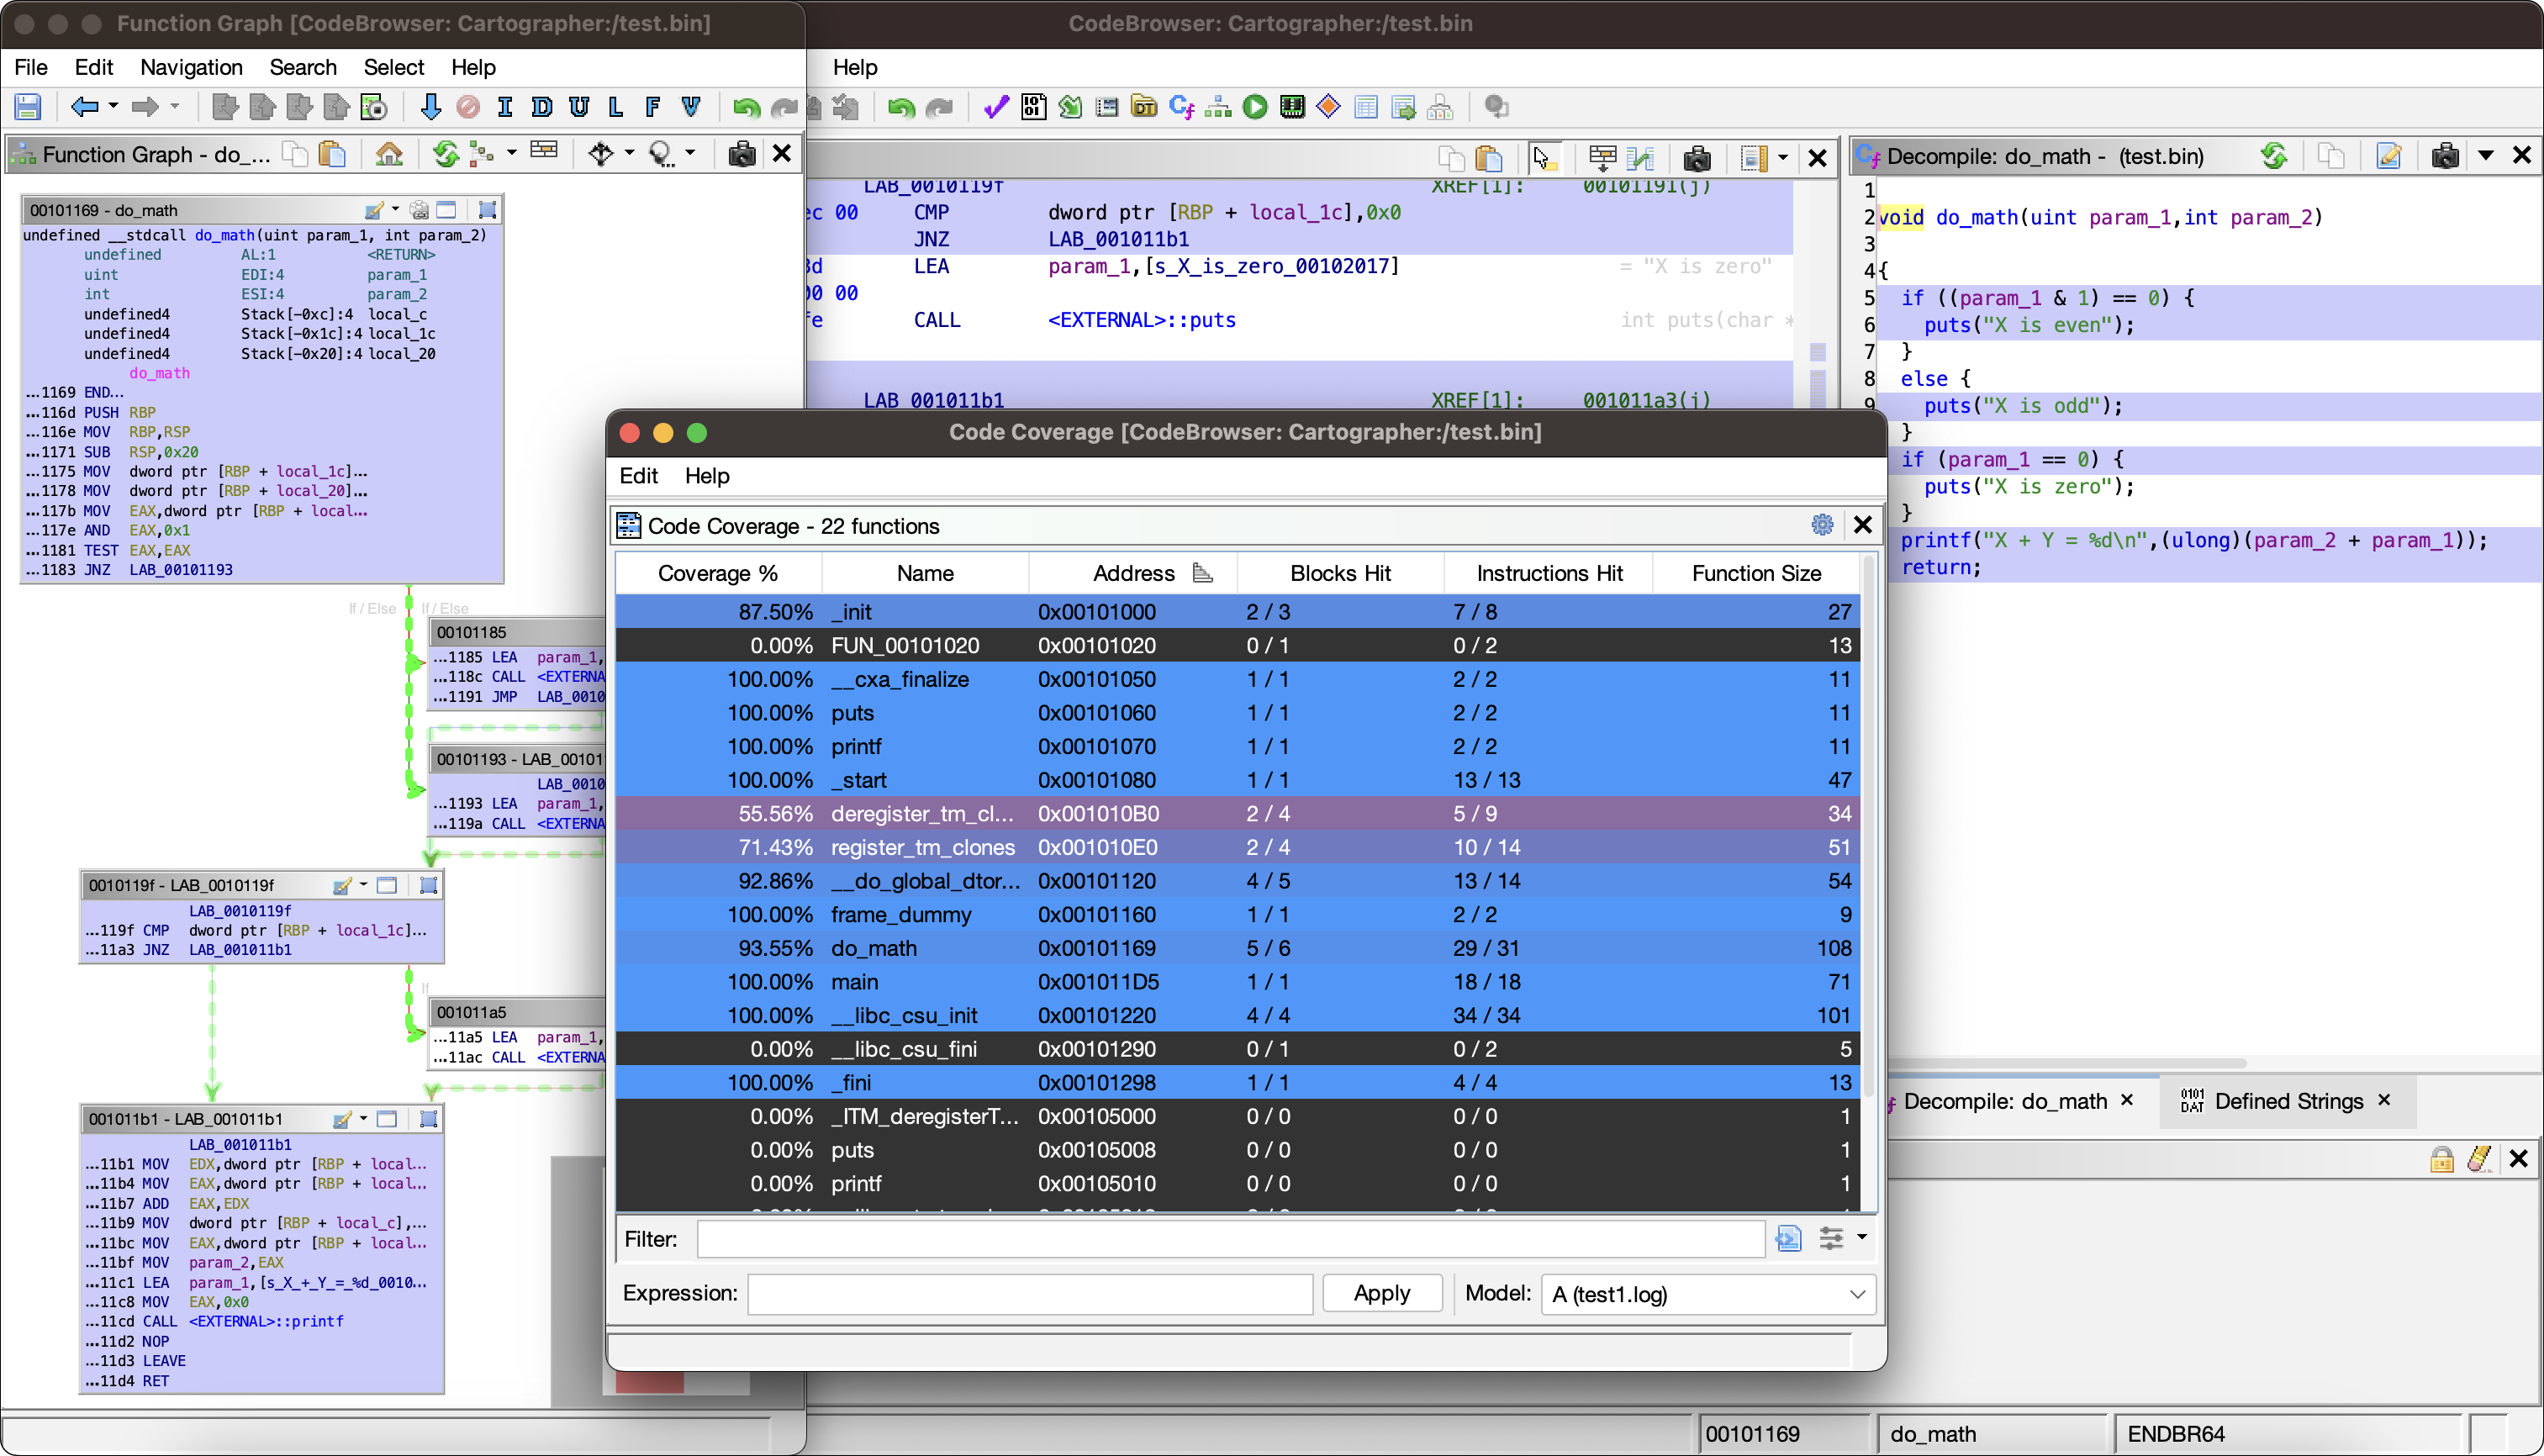 nccgroup/cartographer
Plugin d'exploration de couverture de code pour Ghidra
 drago-96/cve-2022-0778
Preuve de concept d'exploitation pour CVE-2022-0778, démontrant une boucle infinie dans BN_mod_sqrt d'OpenSSL via un certificat X.509 conçu avec des…
 zznop/drow
Injecte du code dans les exécutables ELF après la construction
 denuvosoftwaresolutions/gamba
Simplification des expressions générales mixtes booléennes-arithmétiques : GAMBA
 nccgroup/tpmgenie
TPM Genie est un interposeur de bus I2C pour les modules de plateforme de confiance discrets.
 netspooky/scare
Un REPL et émulateur d'assembleur multi-architecture pour votre ligne de commande.
 yuatemycat/superghidra
Python toolkit accelerating Ghidra with a cached daemon, ARM64 P-code lifting, Z3 equivalence proofs, GPU-accelerated scanning, binary diffing, and…
 delvinru/apk-info
APK full-featured parser
 ropfuscator/ropfuscator
ROPfuscator est un framework d'obfuscation de code à grain fin pour les programmes C/C++ utilisant la ROP (programmation orientée retour).
 felixber/findfunc
Plugin IDA Pro pour filtrer les fonctions par motifs d'assemblage, séquences d'octets, références de chaînes/noms et contraintes de taille, avec…
 hdm/juniper-cve-2015-7755
Notes, binaires et informations connexes issues de l'analyse des problèmes CVE-2015-7755 et CVE-2015-7756 au sein de Juniper ScreenOS.
 jakev/pyxamstore
Utilitaire Python pour analyser les fichiers blob AssemblyStore de Xamarin
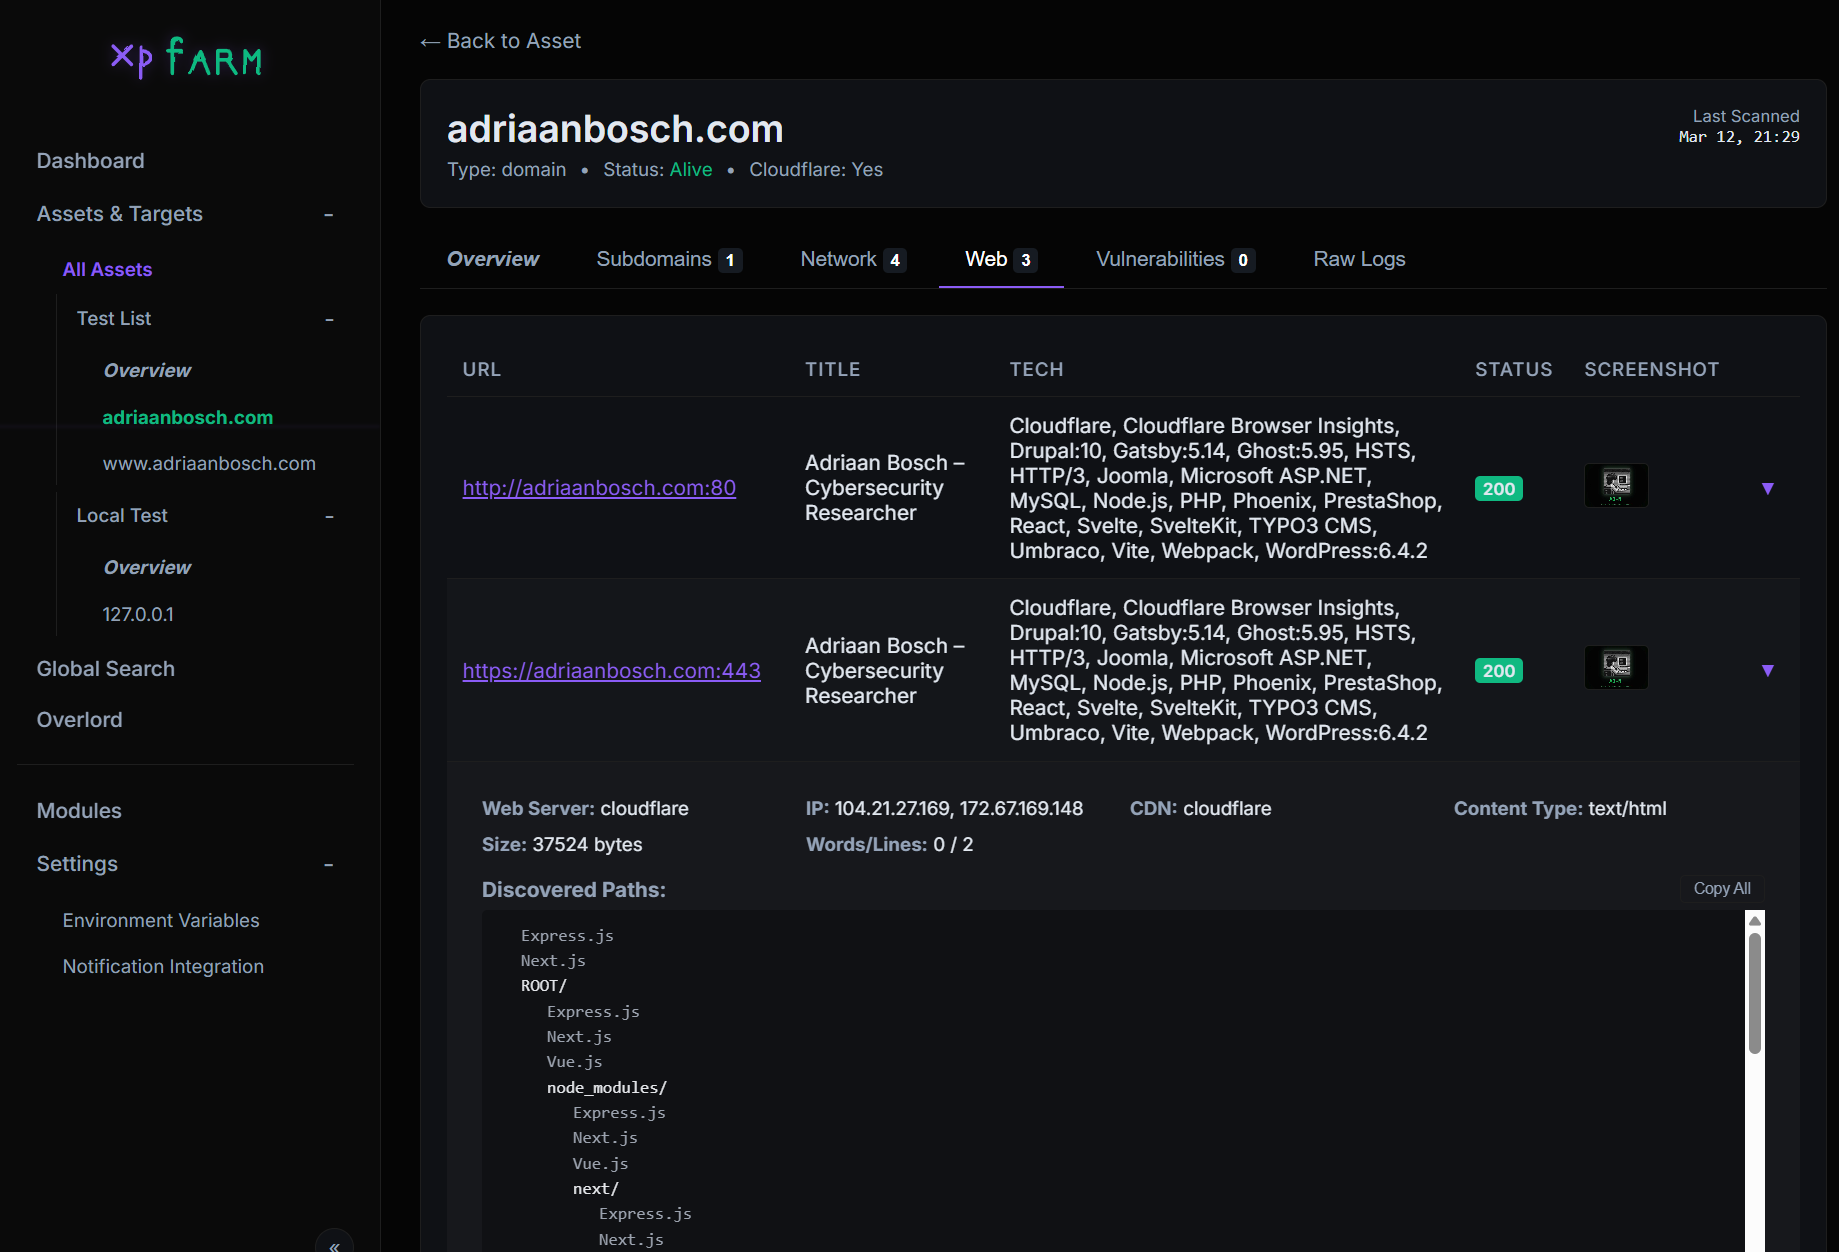 canuk40/xpfarm
Cadre automatisé de bug bounty et de reconnaissance — regroupe Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana et plus encore…
 seemoo-lab/polypyus
Outil d'historique de firmware binaire uniquement qui apprend à localiser des fonctions dans des binaires bruts en extrayant des fonctions connues de…
 trailofbits/mquire
Sans dépendance, investigation de la mémoire Linux, exploitant les symboles BTF et kallsyms intégrés au noyau pour une analyse mémoire typée sans…








