#1
Herramientas de extracción, desempaquetado, emulación, descubrimiento de vulnerabilidades y análisis de binarios de firmware.
Recomendado por Kitploit

 nationalsecurityagency/ghidra
Ghidra es un framework de ingeniería inversa de software (SRE)
 openwrt/openwrt
Sistema operativo Linux para dispositivos integrados con sistema de archivos escribible, gestión de paquetes y marco de compilación. Permite la…
 werwolv/imhex
🔍 Un editor hexadecimal para ingenieros inversos, programadores y personas que valoran sus retinas cuando trabajan a las 3 AM.
 zhaoxuya520/reverse-skill
Paquete de enrutador de habilidades impulsado por IA para ingeniería inversa, pruebas de penetración e investigación de seguridad. Enruta agentes de…
 radareorg/radare2
Framework de ingeniería inversa estilo UNIX y conjunto de herramientas de línea de comandos
 djsime1/awesome-flipperzero
🐬 Una colección de recursos increíbles para el dispositivo Flipper Zero.
 qemu/qemu
Espejo oficial de QEMU. Consulte https://www.qemu.org/contribute/ para saber cómo enviar cambios a QEMU. Las solicitudes de extracción están…
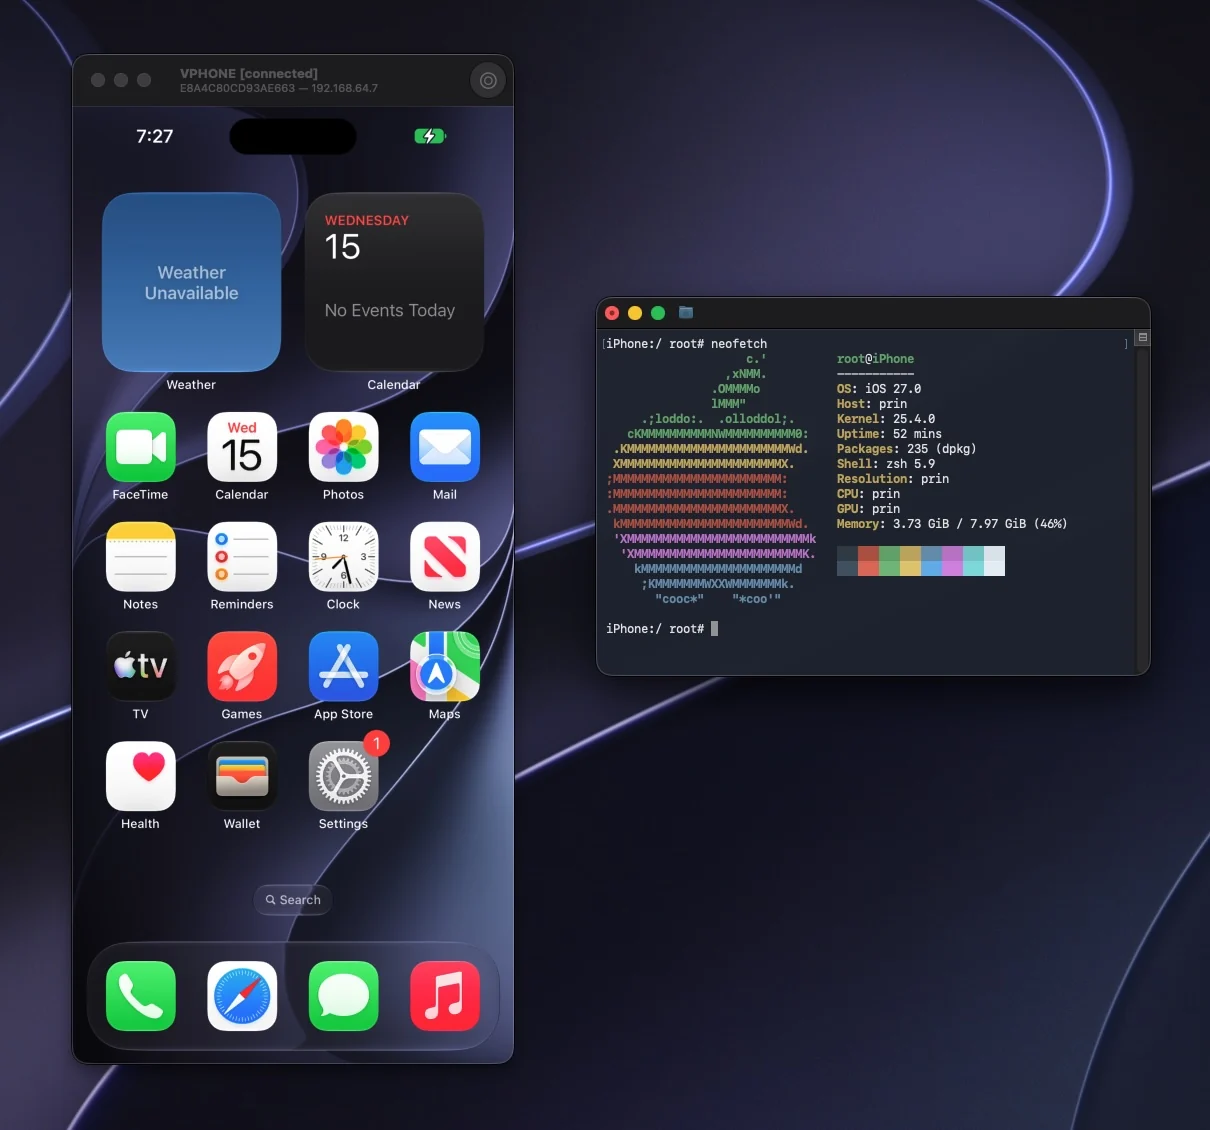 lakr233/vphone-cli
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
 capstone-engine/capstone
Framework de desensamblado multiarquitectura que proporciona una API ligera y segura para hilos para análisis binario, ingeniería inversa e…
 pwndbg/pwndbg
Desarrollo de exploits e ingeniería inversa con GDB y LLDB simplificado
 mrexodia/ida-pro-mcp
Asistente de ingeniería inversa impulsado por IA que conecta IDA Pro con modelos de lenguaje a través de MCP.
refirmlabs/binwalkHerramienta de Análisis de Firmware
 angr/angr
Una plataforma de análisis binario potente y fácil de usar!
 mister-devel/main_mister
Binario principal y documentación de plataforma de emulación de hardware basada en FPGA para desarrollo de sistemas retro, compilación de firmware e…
 qilingframework/qiling
Un verdadero framework de emulación binaria instrumentable
 lief-project/lief
Biblioteca multiplataforma para analizar, modificar y abstraer formatos ejecutables ELF, PE y MachO. Admite APIs en C++, Python y Rust con…
 mandiant/flare-vm
Una colección de scripts de instalación de software para sistemas Windows que te permite configurar y mantener fácilmente un entorno de ingeniería…