
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/e-m-b-a/emba
Seguridad de Sistemas EmbebidosAnálisis EstáticoEscáneres de VulnerabilidadesAnálisis Dinámico (Sandboxing)Seguridad IoTHacking de HardwarePruebas de PenetraciónSeguridad de HardwareSeguridad de Hardware e IoTAnálisis de BinariosAnálisis de FirmwareTop en Seguridad de Sistemas Embebidos #2Top en Análisis de Firmware #2Top en Hacking de Hardware #18Top en Seguridad de Hardware e IoT #18Top en Seguridad de Hardware #6Top en Seguridad IoT #2
GitHube-m-b-a/emba

emba

EMBA - El analizador de seguridad de firmware

Ver RepositorioSitio web
3.6k318141hace 2 díasRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

EMBA

El analizador de seguridad para firmware de dispositivos embebidos

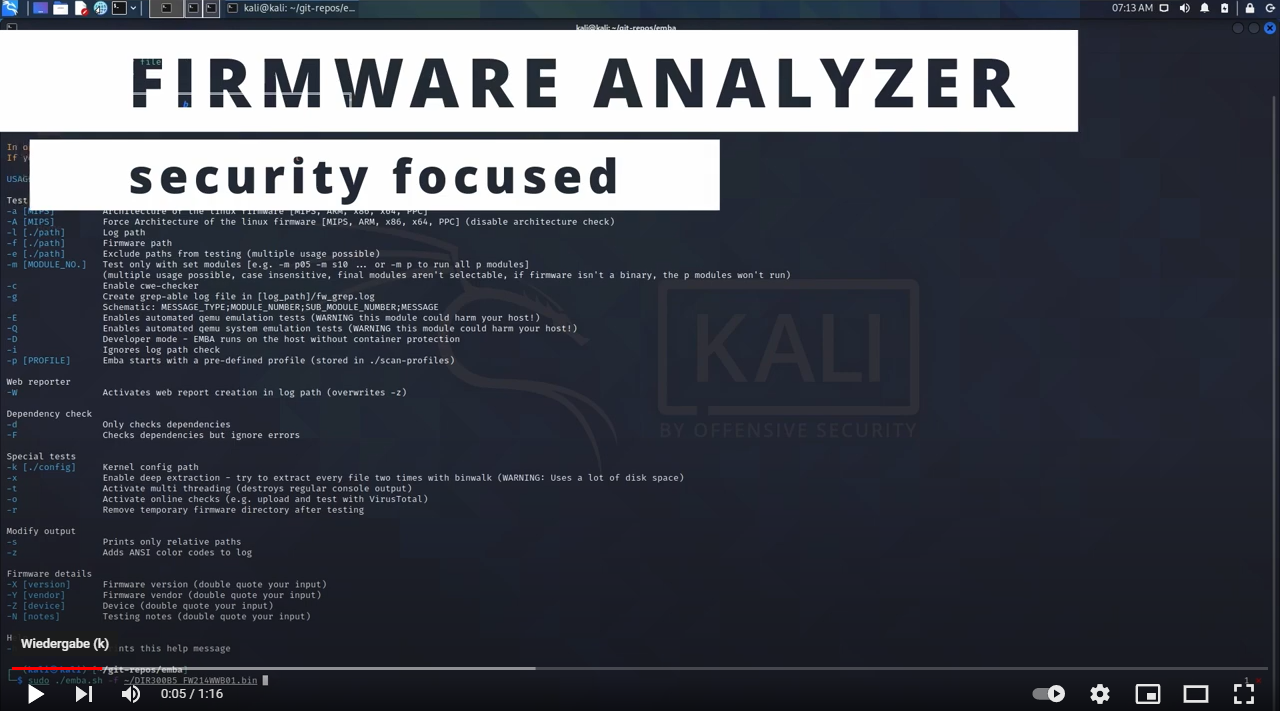
EMBA está diseñado como la herramienta central de análisis de firmware y SBOM para pentesters, equipos de seguridad de producto, desarrolladores y responsables de producto. Admite el proceso completo de análisis de seguridad comenzando con la extracción del firmware, realizando análisis estático y análisis dinámico mediante emulación, construyendo el SBOM y finalmente generando un informe de vulnerabilidades basado en web. EMBA descubre automáticamente posibles puntos débiles y vulnerabilidades en el firmware. Ejemplos son binarios inseguros, componentes de software antiguos y desactualizados, scripts potencialmente vulnerables o contraseñas codificadas de forma rígida. EMBA es una herramienta de línea de comandos con la posibilidad de generar un informe web fácil de usar para un análisis posterior.

EMBA ayuda a los pentesters, equipos de seguridad de producto y desarrolladores en la identificación de puntos débiles y vulnerabilidades en la imagen de firmware. EMBA proporciona tanta información como sea posible sobre el firmware, de modo que el tester pueda decidir sobre las áreas de enfoque y sea responsable de verificar e interpretar los resultados.
Ver EMBA


Últimas noticias

  • EMBA v2.0.5 - Iced latte edition
  • EMBA v2.0.4 - summer edition
  • EMBA demo report available
  • Happy 6th birthday EMBA
  • Check the ko-fi support possibility for EMBA
  • Black Hat Arsenal - EMBArk demo - USA 2026
  • Black Hat Arsenal - EMBA lab - USA 2026
  • Recording of TROOPERS25 talk "SBOMs the right way" available
  • The EMBA book is available
  • The new EMBA merch store is online - check your merch now
  • EMBArk v0.3 - We are TROOPERS
  • EMBA reached the next milestone. 3000 GitHub stars accomplished.
  • FLOSS Weekly Episode 802: EMBA – Layers Upon Layers Of Bash
  • EMBA article on Medium available
  • BsidesLV recording available
  • Recording of Black Hat EU 2022 Arsenal session available
  • EMBA is now part of the OWASP Firmware Security Testing Methodology

Enlaces a la wiki para información más detallada

  • Inicio
  • Informe de demostración interactivo de EMBA
  • Descripción general de las funciones
  • Instalación
  • Uso
  • Preguntas frecuentes

Instalación

Antes de ejecutar EMBA, asegúrate de haber instalado todas las dependencias con el script de instalación y de cumplir con los requisitos previos

git clone https://github.com/e-m-b-a/emba.git
cd emba
sudo ./installer.sh -d

Inicio rápido con el perfil de escaneo predeterminado:

sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan.emba

Inicio rápido con el perfil SBOM predeterminado:

Para obtener más detalles sobre las capacidades SBOM de EMBA, consulta la wiki

sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-sbom.emba

Inicio rápido con el perfil de escaneo de emulación de sistema:

Para más detalles sobre el motor de emulación de sistema de EMBA, consulte la wiki.

sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan-emulation.emba


EMBA admite múltiples opciones de prueba y generación de informes. Para obtener más detalles, consulta la wiki.

Participa

El IoT está creciendo, el desarrollo continúa y hay muchas funcionalidades nuevas que queremos añadir. Damos la bienvenida a las pull requests y a los issues en GitHub. Consulta también la documentación de CONTRIBUTING y CONTRIBUTORS para obtener más detalles sobre cómo formar parte de la comunidad de EMBA.

Equipo

El equipo principal de EMBA

Descargar herramienta