 #1
Herramientas de módulos de seguridad de hardware, TPM, enclave seguro y confianza de hardware.
Recomendado por Kitploit

 torvalds/linux
Árbol de código fuente del kernel de Linux
 zephyrproject-rtos/zephyr
# Repositorio Git principal del Proyecto Zephyr. Zephyr es un RTOS de nueva generación, escalable, optimizado y seguro para múltiples arquitecturas…
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 darkflippers/unleashed-firmware
Firmware personalizado para Flipper Zero que habilita radio Sub-GHz, emulación NFC/RFID, infrarrojos y funciones de ataque BadUSB para pruebas de…
 flipperdevices/flipperzero-firmware
Código fuente del firmware de Flipper Zero
 qemu/qemu
Espejo oficial de QEMU. Consulte https://www.qemu.org/contribute/ para saber cómo enviar cambios a QEMU. Las solicitudes de extracción están…
 pwndbg/pwndbg
Desarrollo de exploits e ingeniería inversa con GDB y LLDB simplificado
 refirmlabs/binwalk
Herramienta de Análisis de Firmware
 brucedevices/firmware
Firmware depredador para ESP32
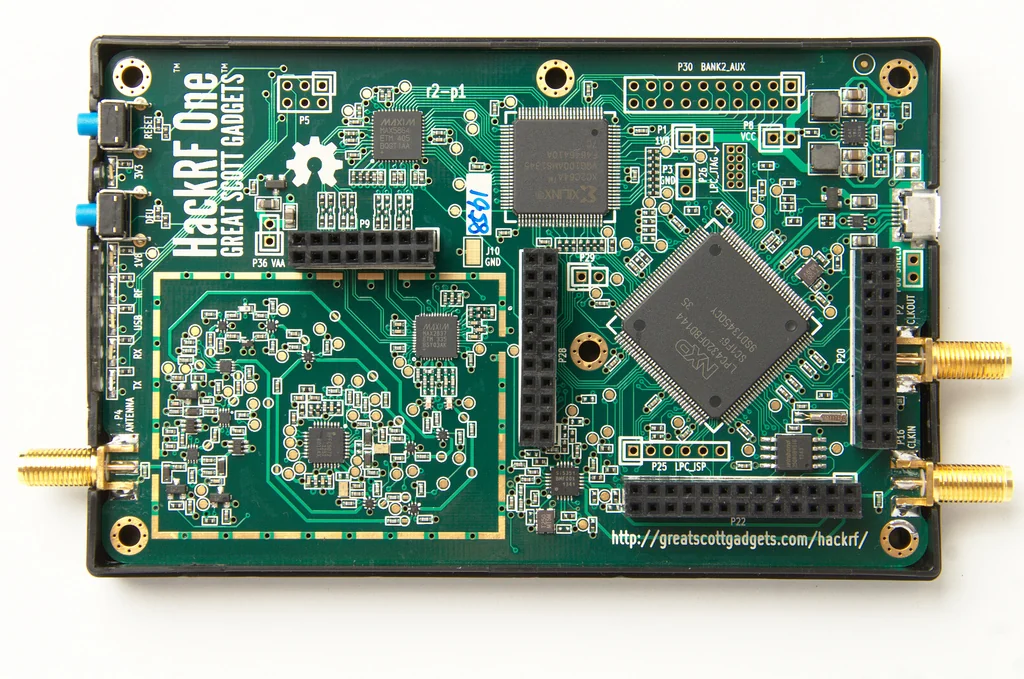 greatscottgadgets/hackrf
Plataforma de radio definida por software de código abierto y bajo costo, con diseños de hardware y firmware para transmisión, recepción y análisis…
 axi0mx/ipwndfu
herramienta de jailbreak de código abierto para muchos dispositivos iOS
 spacehuhntech/esp8266_deauther
Plataforma asequible de hacking WiFi para pruebas y aprendizaje
 zoneminder/zoneminder
ZoneMinder es una aplicación de software de circuito cerrado de televisión gratuita y de código abierto desarrollada para Linux que admite cámaras…
 rfidresearchgroup/proxmark3
Herramienta hardware para análisis, emulación y pruebas de penetración RFID. Soporta protocolos de 125kHz, 13.56MHz (MIFARE, iClass, ISO14443/15693)…
 mister-devel/main_mister
Binario principal y documentación de plataforma de emulación de hardware basada en FPGA para desarrollo de sistemas retro, compilación de firmware e…
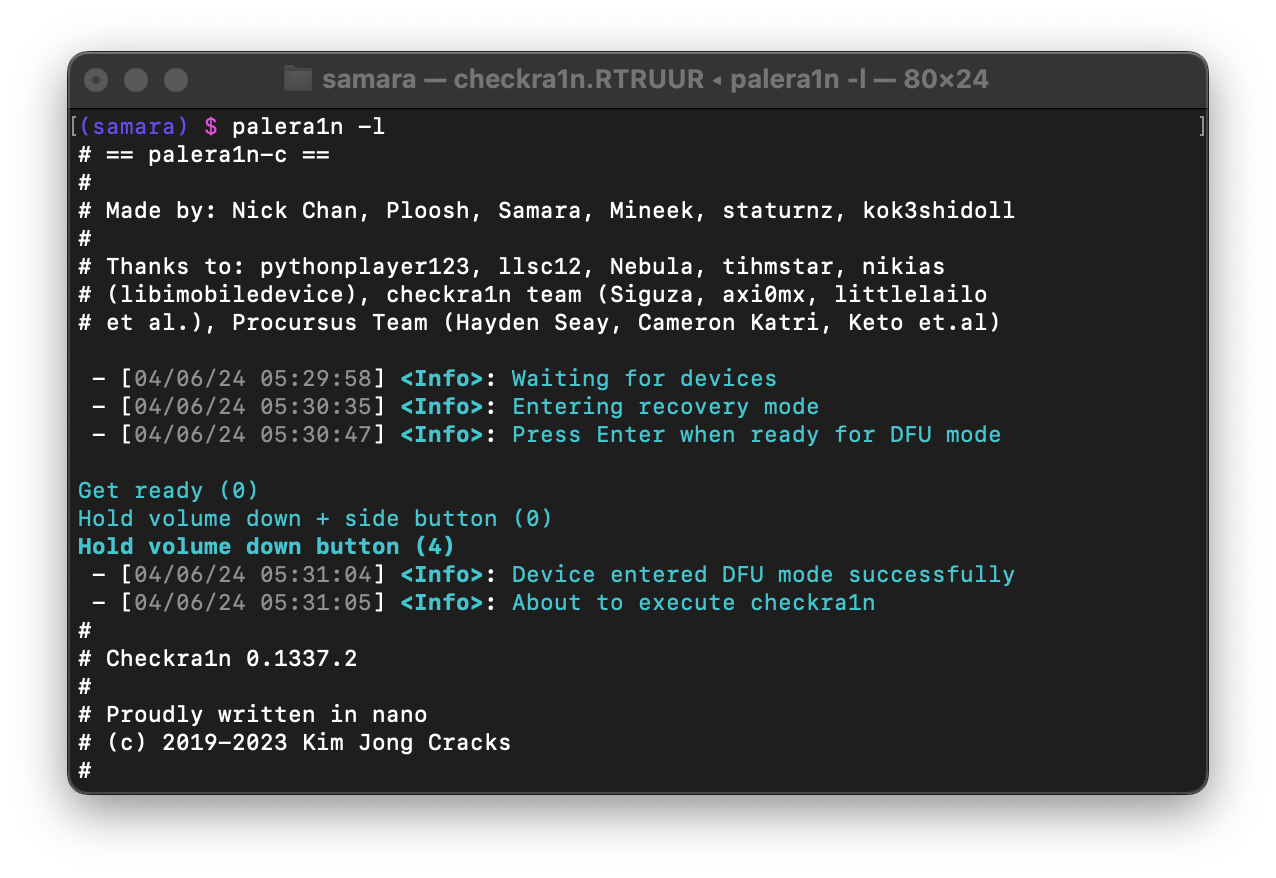 palera1n/palera1n
Jailbreak para dispositivos A8 hasta A11, T2, en iOS/iPadOS/tvOS 15.0, bridgeOS 5.0 y superiores.
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…