Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/kh4sh3i/proxyshell
ReconocimientoAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubkh4sh3i/proxyshell

ProxyShell

CVE-2021-34473 Vulnerabilidad de ejecución remota de código en Microsoft Exchange Server

Ver Repositorio
41631hace 4 añosRevisado por Kitploit
Compartir

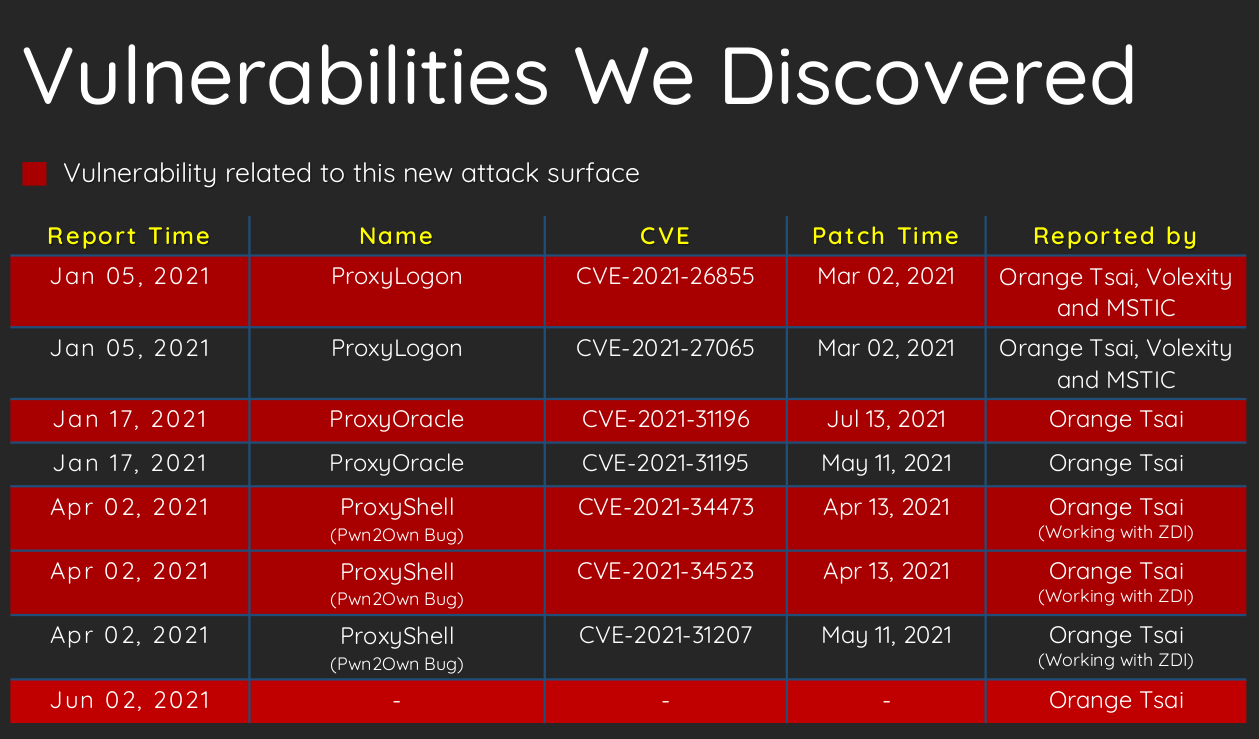
ProxyShell (CVE-2021-34473)

Vulnerabilidad de ejecución remota de código en Microsoft Exchange Server CVE-2021-34473. Esta normalización defectuosa de URL nos permite acceder a una URL de backend arbitraria mientras se ejecuta como la cuenta de máquina del servidor Exchange. Aunque este error no es tan potente como el SSRF en ProxyLogon, y solo podemos manipular la parte de la ruta de la URL, sigue siendo lo suficientemente potente para llevar a cabo ataques adicionales con acceso arbitrario al backend.

  • CVE-2021-34523 - Elevación de privilegios en el backend de Exchange PowerShell
  • CVE-2021-31207 - Escritura arbitraria de archivos posterior a la autenticación

Escáner

Escáner nuclei para Proxyshell RCE (CVE-2021-34423, CVE-2021-34473, CVE-2021-31207) descubierto por orange tsai en Pwn2Own, que afecta a Microsoft Exchange Server.

nuclei -u target.com -t proxyshell.yaml
https://xxx.xxx.xxx.xxx/autodiscover/[email protected]/mapi/nspi/?&Email=autodiscover/autodiscover.json%[email protected]

objetivo de shodan

sudo python3 shodan-query.py

Uso

sudo python3 ProxyShell.py -u https://<IP>

Características

  • No es necesario proporcionar una dirección de correo electrónico
  • Intenta enumerar correos electrónicos desde Active Directory
  • Intenta enumerar LegacyDNs desde Active Directory
  • Intenta descubrir LegacyDNs a partir de correos incorporados
  • Intenta descubrir el SID del servidor Exchange en implementaciones balanceadas de carga
  • Maneja la explotación en entornos balanceados de carga

prueba de penetración manual

 python2 /manual/check.py 
 sudo python3 /manual/proxyshell.py
 python2 /manual/shell.py 

Consejos:

  • Reconocer el objetivo para encontrar una dirección de correo electrónico válida
  • Si no encuentras ningún correo, usa fuerza bruta en el objetivo con tu archivo de correos.
  • En algunos objetivos, la explotación automática no funciona; debes usar fuerza bruta para el SID y reemplazar en SID=500

Mitigaciones

Aplica las actualizaciones de seguridad que se encuentran aquí: CVE-2021-34473
Referencia

  • proxylogon orange
  • proxylogon orange 2
  • python2
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →