
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 brianwrf/cve-2017-4878-samples
Muestras de CVE-2017-4878 - http://blog.talosintelligence.com/2018/02/group-123-goes-wild.html
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Vulnerabilidad de Divulgación de Información en Microsoft Edge (basado en Chromium)
 r00tpgp/http-pulse_ssl_vpn.nse
Script NSE de Nmap para detectar la divulgación de archivos en Pulse Secure SSL VPN CVE-2019-11510
 exfil0/cve-2024-55591-poc
Un script integral todo-en-uno basado en Python para descubrir y explotar una vulnerabilidad crítica de omisión de autenticación (CVE-2024-55591) en…
 amoloht/cve-2022-33891
「💥」CVE-2022-33891 - Apache Spark Inyección de Comandos
 vozec/cve-2024-23897
Este repositorio presenta una prueba de concepto de CVE-2024-23897
 v1k1ngfr/exploits-rconfig
Códigos de exploit para rconfig <= 3.9.4
 gagaltotal/cve-2026-44825-apache-solr-scanner
Instancias de Apache Solr que pueden estar afectadas por CVE-2026-44825, relacionado con condiciones de Remote Code Execution (RCE) mediante Velocity…
 voidsshadows/hikvision-city-hunter
Esta herramienta es una evolución moderna de PoCs anteriores como los de CVE-2017-7921 e ICSA-17-124-01, actualizada para 2025 con salida de consola…
 b4sith-sec/gu3ssweak
Aplicación Android deliberadamente vulnerable para investigación de seguridad móvil y práctica de bug bounty - OWASP Mobile Top 10
 hdbreaker/webkit-cve-2016-4622
Análisis en profundidad y recorrido de explotación de CVE-2016-4622, una vulnerabilidad de divulgación de memoria en WebKit JavaScriptCore mediante…
 stuub/cve-2024-29895-cactirce-poc
PoC de CVE-2024-29895 - Explotación de ejecución remota de comandos en servidores Cacti usando las compilaciones de la rama DEV 1.3.X
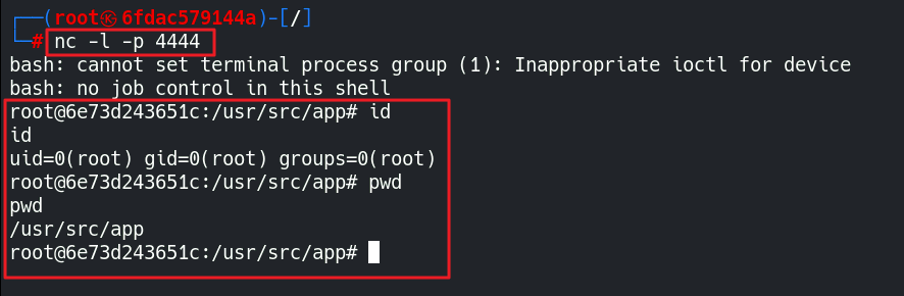 eqstlab/cve-2025-1302
JSONPath-plus Ejecución Remota de Código
 gemboxteam/exploit-nginx-1.10.3
Exploit para CVE-2017-7529 dirigido al desbordamiento de enteros en versiones de nginx 0.5.6 a 1.13.2, que permite a atacantes remotos filtrar datos…
 mohammad-008/rsfiles-cve-2026-57827
Subida de archivos no autenticada → PoC de RCE para CVE-2026-57827 (RSFiles! Joomla < 1.17.12). Solo para uso autorizado de investigación de…
 vulnbe/burpsuite-copy-as-xmlhttprequest
Extensión de BurpSuite que convierte solicitudes HTTP en código JavaScript XMLHttpRequest para una generación optimizada de pruebas de concepto XSS y…
 1337g/cve-2017-12149
Exploit en Python para CVE-2017-12149, deserialización RCE en JBoss, que envía una solicitud manipulada a una IP y puerto objetivo para lograr la…
 ianxtianxt/ecologyexp.jar
Lectura del archivo de configuración de la base de datos de Weaver OA








