
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 sumanrox/rschunter
PoC de caza masiva y explotación para CVE-2025-55182 y CVE-2025-66478
 justakazh/mass_cve-2021-41773
MASA CVE-2021-41773
 mr-xn/cve-2022-24112
CVE-2022-24112:Apache APISIX apisix/batch-requests RCE
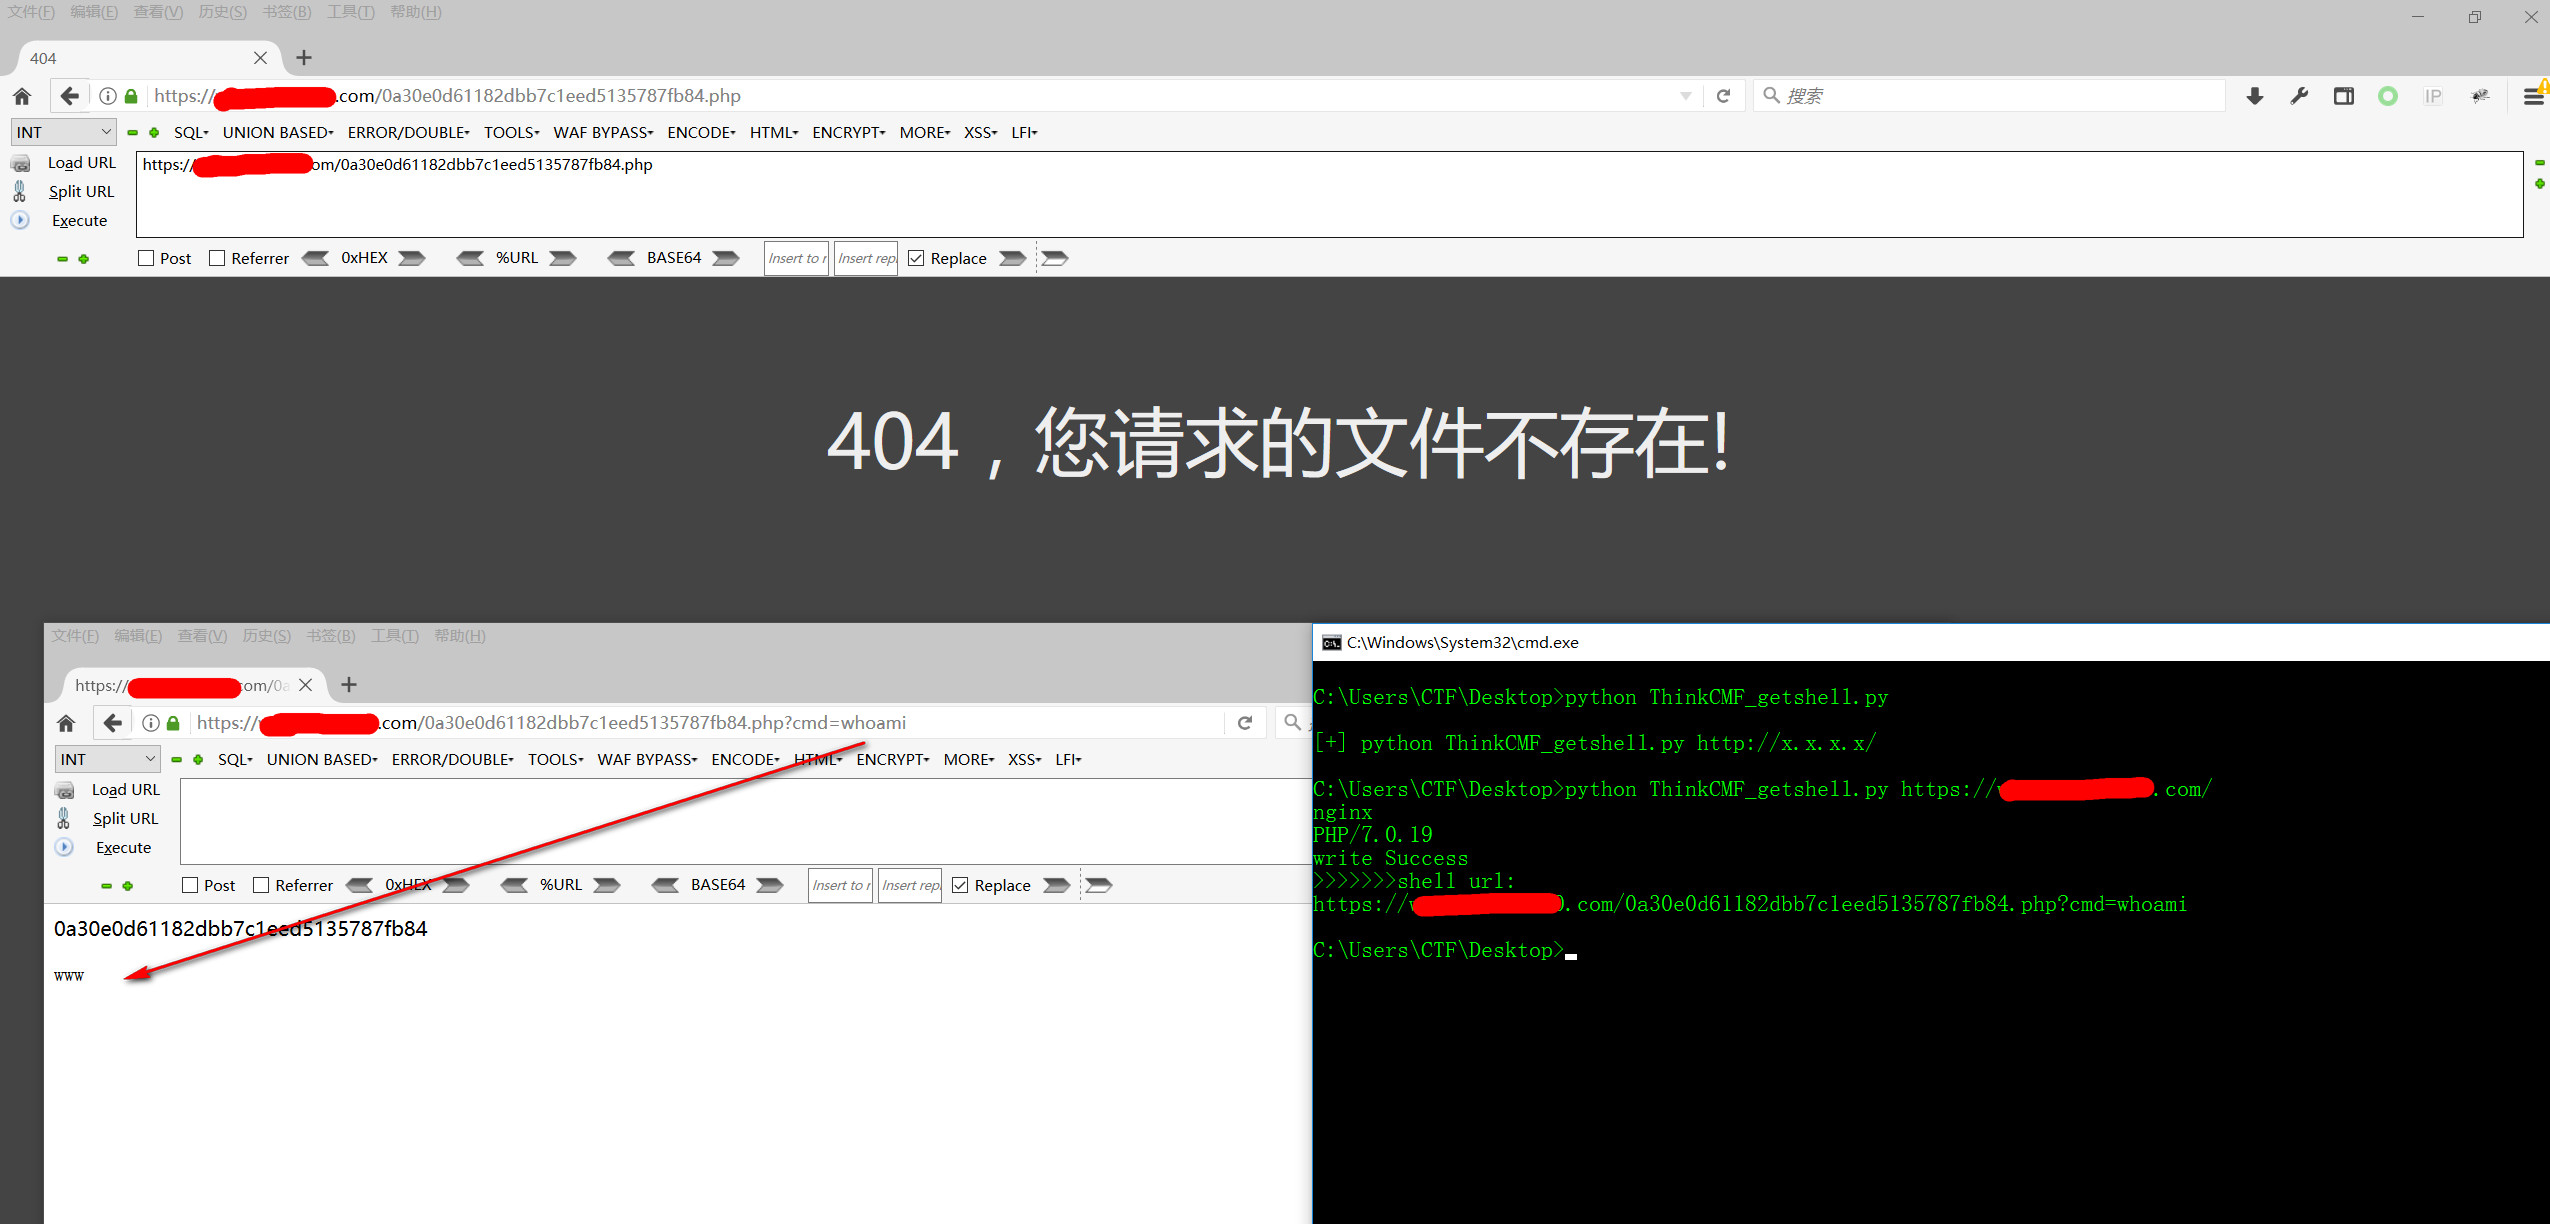 jas502n/thinkcmf_getshell
Vulnerabilidad de inclusión de contenido arbitrario en el framework ThinkCMF
 holygu/cve-2023-42442
Exploit basado en Go para la vulnerabilidad de acceso no autorizado de JumpServer (CVE-2023-42442) con una interfaz de ejecución de un solo comando…
 lz2y/cve-2021-2394
Exploit de prueba de concepto para CVE-2021-2394, una vulnerabilidad de ejecución remota de código en Oracle WebLogic Server. Utiliza deserialización…
 infobyte/ai-pentest-agent
Agente autónomo independiente de pentesting con IA con un bucle planificar→actuar→evaluar, habilidades genéricas, control de acciones destructivas y…
 knqyf263/cve-2019-6340
Entorno para CVE-2019-6340 (Drupal)
 d0n601/pentest-cheat-sheet
Hay muchas hojas de trucos por ahí, pero esta es la mía.
 kiddo-pwn/cve-2024-50629_50631
Exploit N-day para RCE en Synology BeeStation por DEVCORE (Pwn2Own 2024)
 jofpin/compaxss
Bypass XSS reflejado (Cross-site scripting)
 pwnedshell/larascript
Exploit de RCE en Laravel. CVE-2018-15133
 t0kx/exploit-cve-2015-1427
Elasticsearch 1.4.0 < 1.4.2 exploit de ejecución remota de código y contenedor vulnerable
 0xreadingsteiner/silent-call
Silent;Call — Root remoto de pre-autenticación en Cisco CUCM 15.x (CVSS 10.0)
 mr-xn/cve-2021-42342
Prueba de concepto de exploit para CVE-2021-42342, una vulnerabilidad de ejecución remota de código en el servidor web GoAhead, que demuestra la…
 eviladan0s/cve-2019-16097
Prueba de concepto del exploit para CVE-2019-16097 en Harbor, que permite la creación de cuentas de administrador por parte de un atacante y la carga…
 win3zz/cve-2026-1731
CVE-2026-1731 - Vulnerabilidad crítica de inyección de comandos en BeyondTrust Remote Support y Privileged Remote Access debido a una evaluación…
 silentsignal/websphere-wsif-gadget
CVE-2020-4464 / CVE-2020-4450








