
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 imjdl/cve-2019-11510-poc
Exploit de prueba de concepto para CVE-2019-11510 dirigido a la lectura arbitraria de archivos pre-autenticación en Pulse Secure SSL VPN. Permite la…
 synacktiv/ps4-webkit-exploit-6.xx
Exploit de Webkit que otorga R/W arbitraria en firmwares de PS4 6.XX
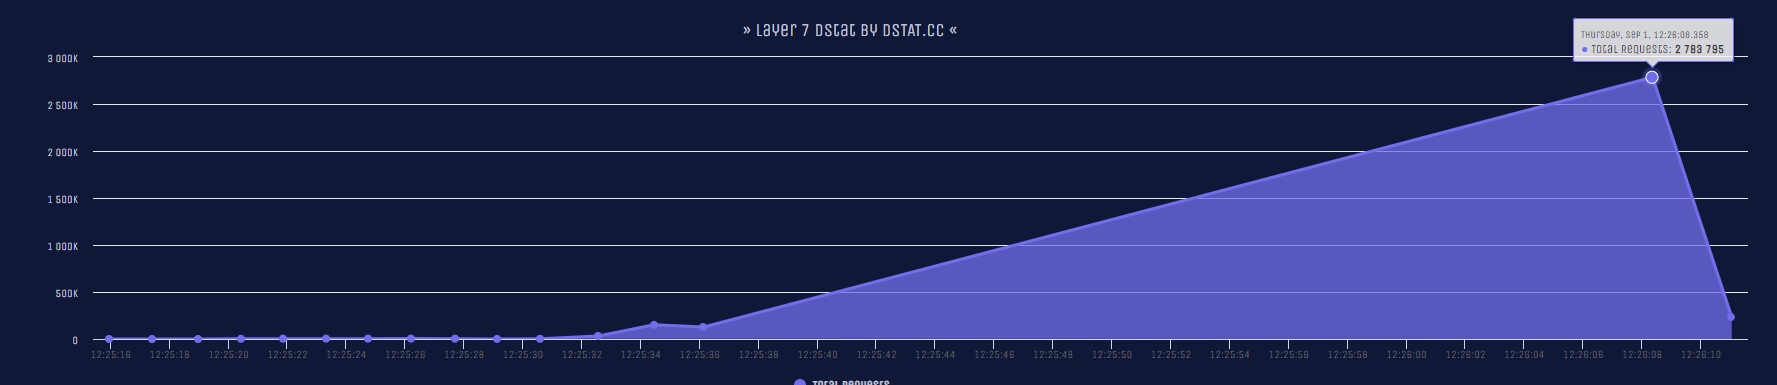 nayumidev/cc-ddos
Un script de Python para DDOS un sitio web utilizando múltiples métodos de HTTP Flood, ¡un sitio web normal solo necesita 5 segundos para caer por…
 wuhan005/cve-2022-30781
🍵 Exploit de ejecución remota de comandos en la migración de repositorios de Gitea.
 pyn3rd/cve-2018-3252
CVE-2018-3252-PoC
 synacktiv/cve-2024-45409
Exploit de bypass de autenticación de Ruby-SAML / GitLab (CVE-2024-45409)
 watchtowrlabs/watchtowr-vs-fortiweb-authbypass
Detector basado en Python para la omisión de autenticación de FortiWeb (CVE-2025-xxxxx). Envía un payload de exploit para crear un usuario de prueba…
 gh1mau/masta-cve-2026-48907
Escáner Python de un solo archivo para CVE-2026-48907 (RCE del editor JCE de Joomla). Detecta Joomla/JCE, realiza pruebas de payload intrusivas…
 sherlocksecurity/cve-2022-1388-exploit-poc
PoC para CVE-2022-1388_F5_BIG-IP
 watchtowrlabs/fortios-auth-bypass-poc-cve-2024-55591
Prueba de concepto del exploit para CVE-2024-55591, que demuestra la omisión de autenticación en las interfaces de gestión de FortiOS mediante una…
 hakaioffsec/cve-2025-49113-exploit
Prueba de concepto que demuestra la ejecución remota de código mediante deserialización insegura en Roundcube (CVE-2025-49113).
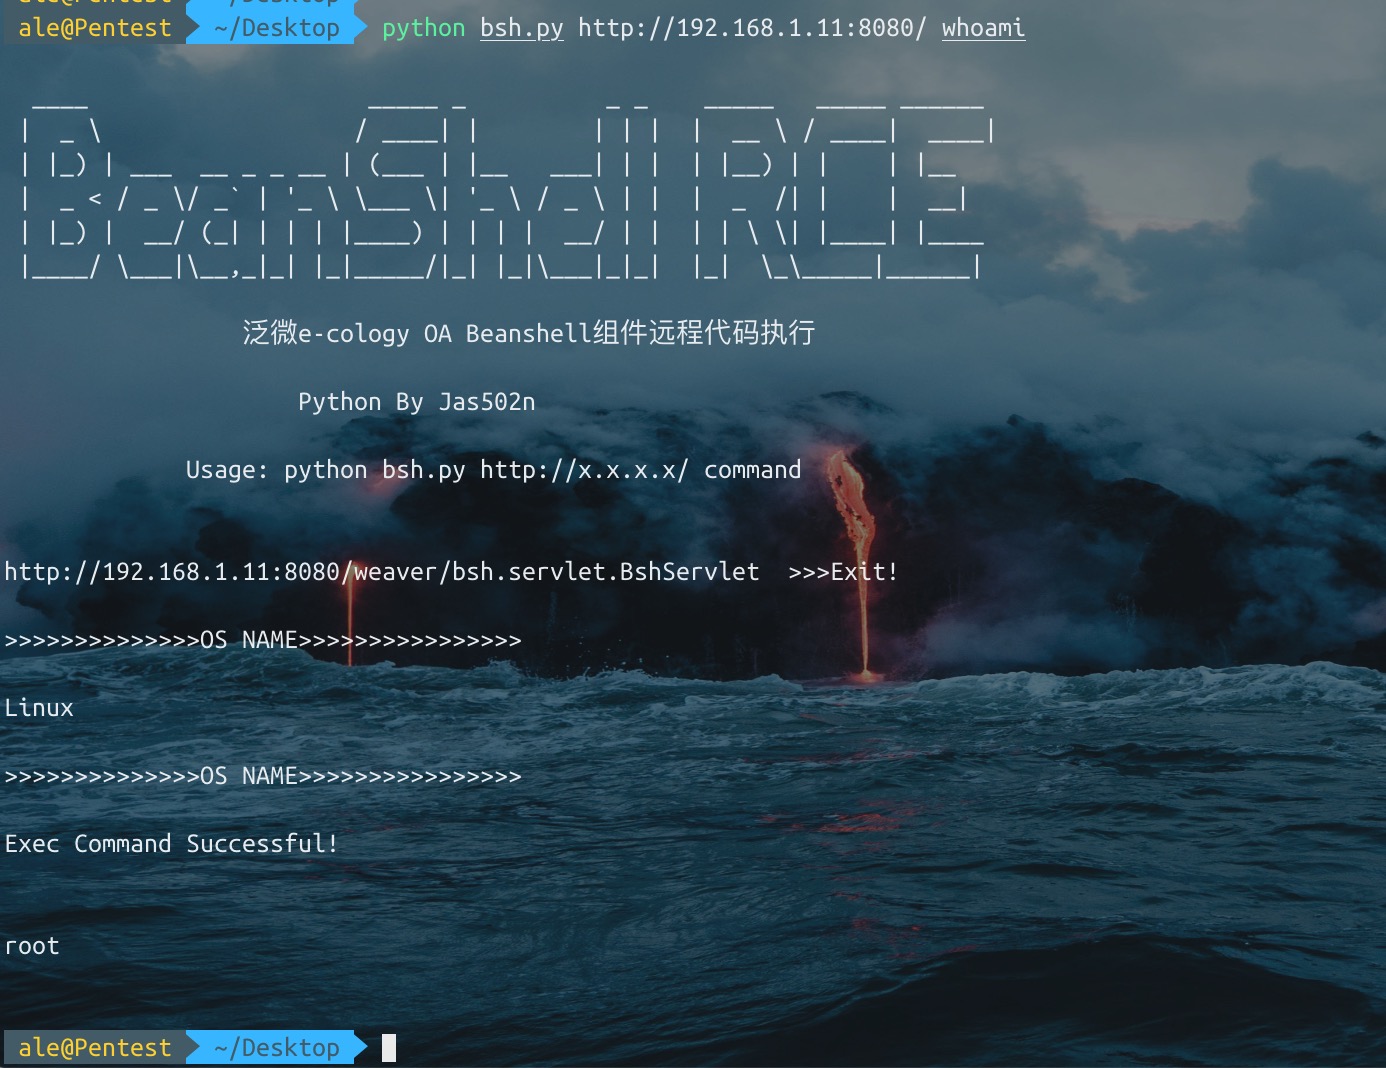 jas502n/e-cology
e-cology OA_Beanshell_RCE
 kaist-hacking/cve-2023-6702
Chrome Renderer 1day RCE mediante Type Confusion en Async Stack Trace (v8ctf submission)
 caveeroo/cve-2026-111497-wordpress-poc
PoC de RCE para CVE-2026-111497 en una imagen oficial de Docker de WordPress fijada
 yehia-mamdouh/xssya-v-2.0
Escáner XSS en Python que confirma la inyección de payloads reflejados y codificados, ejecuta payloads para capturar cookies, detecta WAFs y prueba…
 sourceincite/cve-2021-24085
Prueba de concepto del exploit para CVE-2021-24085: elevación de privilegios basada en CSRF en Microsoft Exchange Server mediante la falsificación…
 fatguru/cve-2025-55182-scanner
Un escáner de superficie no intrusivo para CVE-2025-55182 (RCE de React Server Components). Detecta endpoints RSC expuestos en aplicaciones React 19…
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFT sufre de una vulnerabilidad de inyección de comandos sin autenticación en el Servlet de Respuesta de Licencia debido a…








