Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Telewreck — Una extensión de Burp para detectar y explotar versiones de Telerik Web UI vulnerables a CVE-2017-9248. | Kitploit
Herramientas/GitHubGitHub/capt-meelo/telewreck
Escáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubcapt-meelo/telewreck

Telewreck

Una extensión de Burp para detectar y explotar versiones de Telerik Web UI vulnerables a CVE-2017-9248.

Ver Repositorio
962639hace 8 añosRevisado por Kitploit
Compartir

Telewreck

Version Language License

Una extensión de Burp para detectar y explotar versiones de Telerik Web UI vulnerables a CVE-2017-9248. Esta extensión se basa en la herramienta de explotación original escrita por Paul Taylor (@bao7uo) que está disponible en https://github.com/bao7uo/dp_crypto. Créditos y muchas gracias a él.

También se puede encontrar una publicación de blog relacionada sobre cómo explotar aplicaciones web a través de Telerik Web UI aquí.

Características

  • Detectar versiones vulnerables de Telerik Web UI durante escaneos pasivos.
  • Realizar fuerza bruta a la clave y descubrir el enlace "Document Manager" igual que la herramienta de explotación original.

Capturas de pantalla

Passive Scan

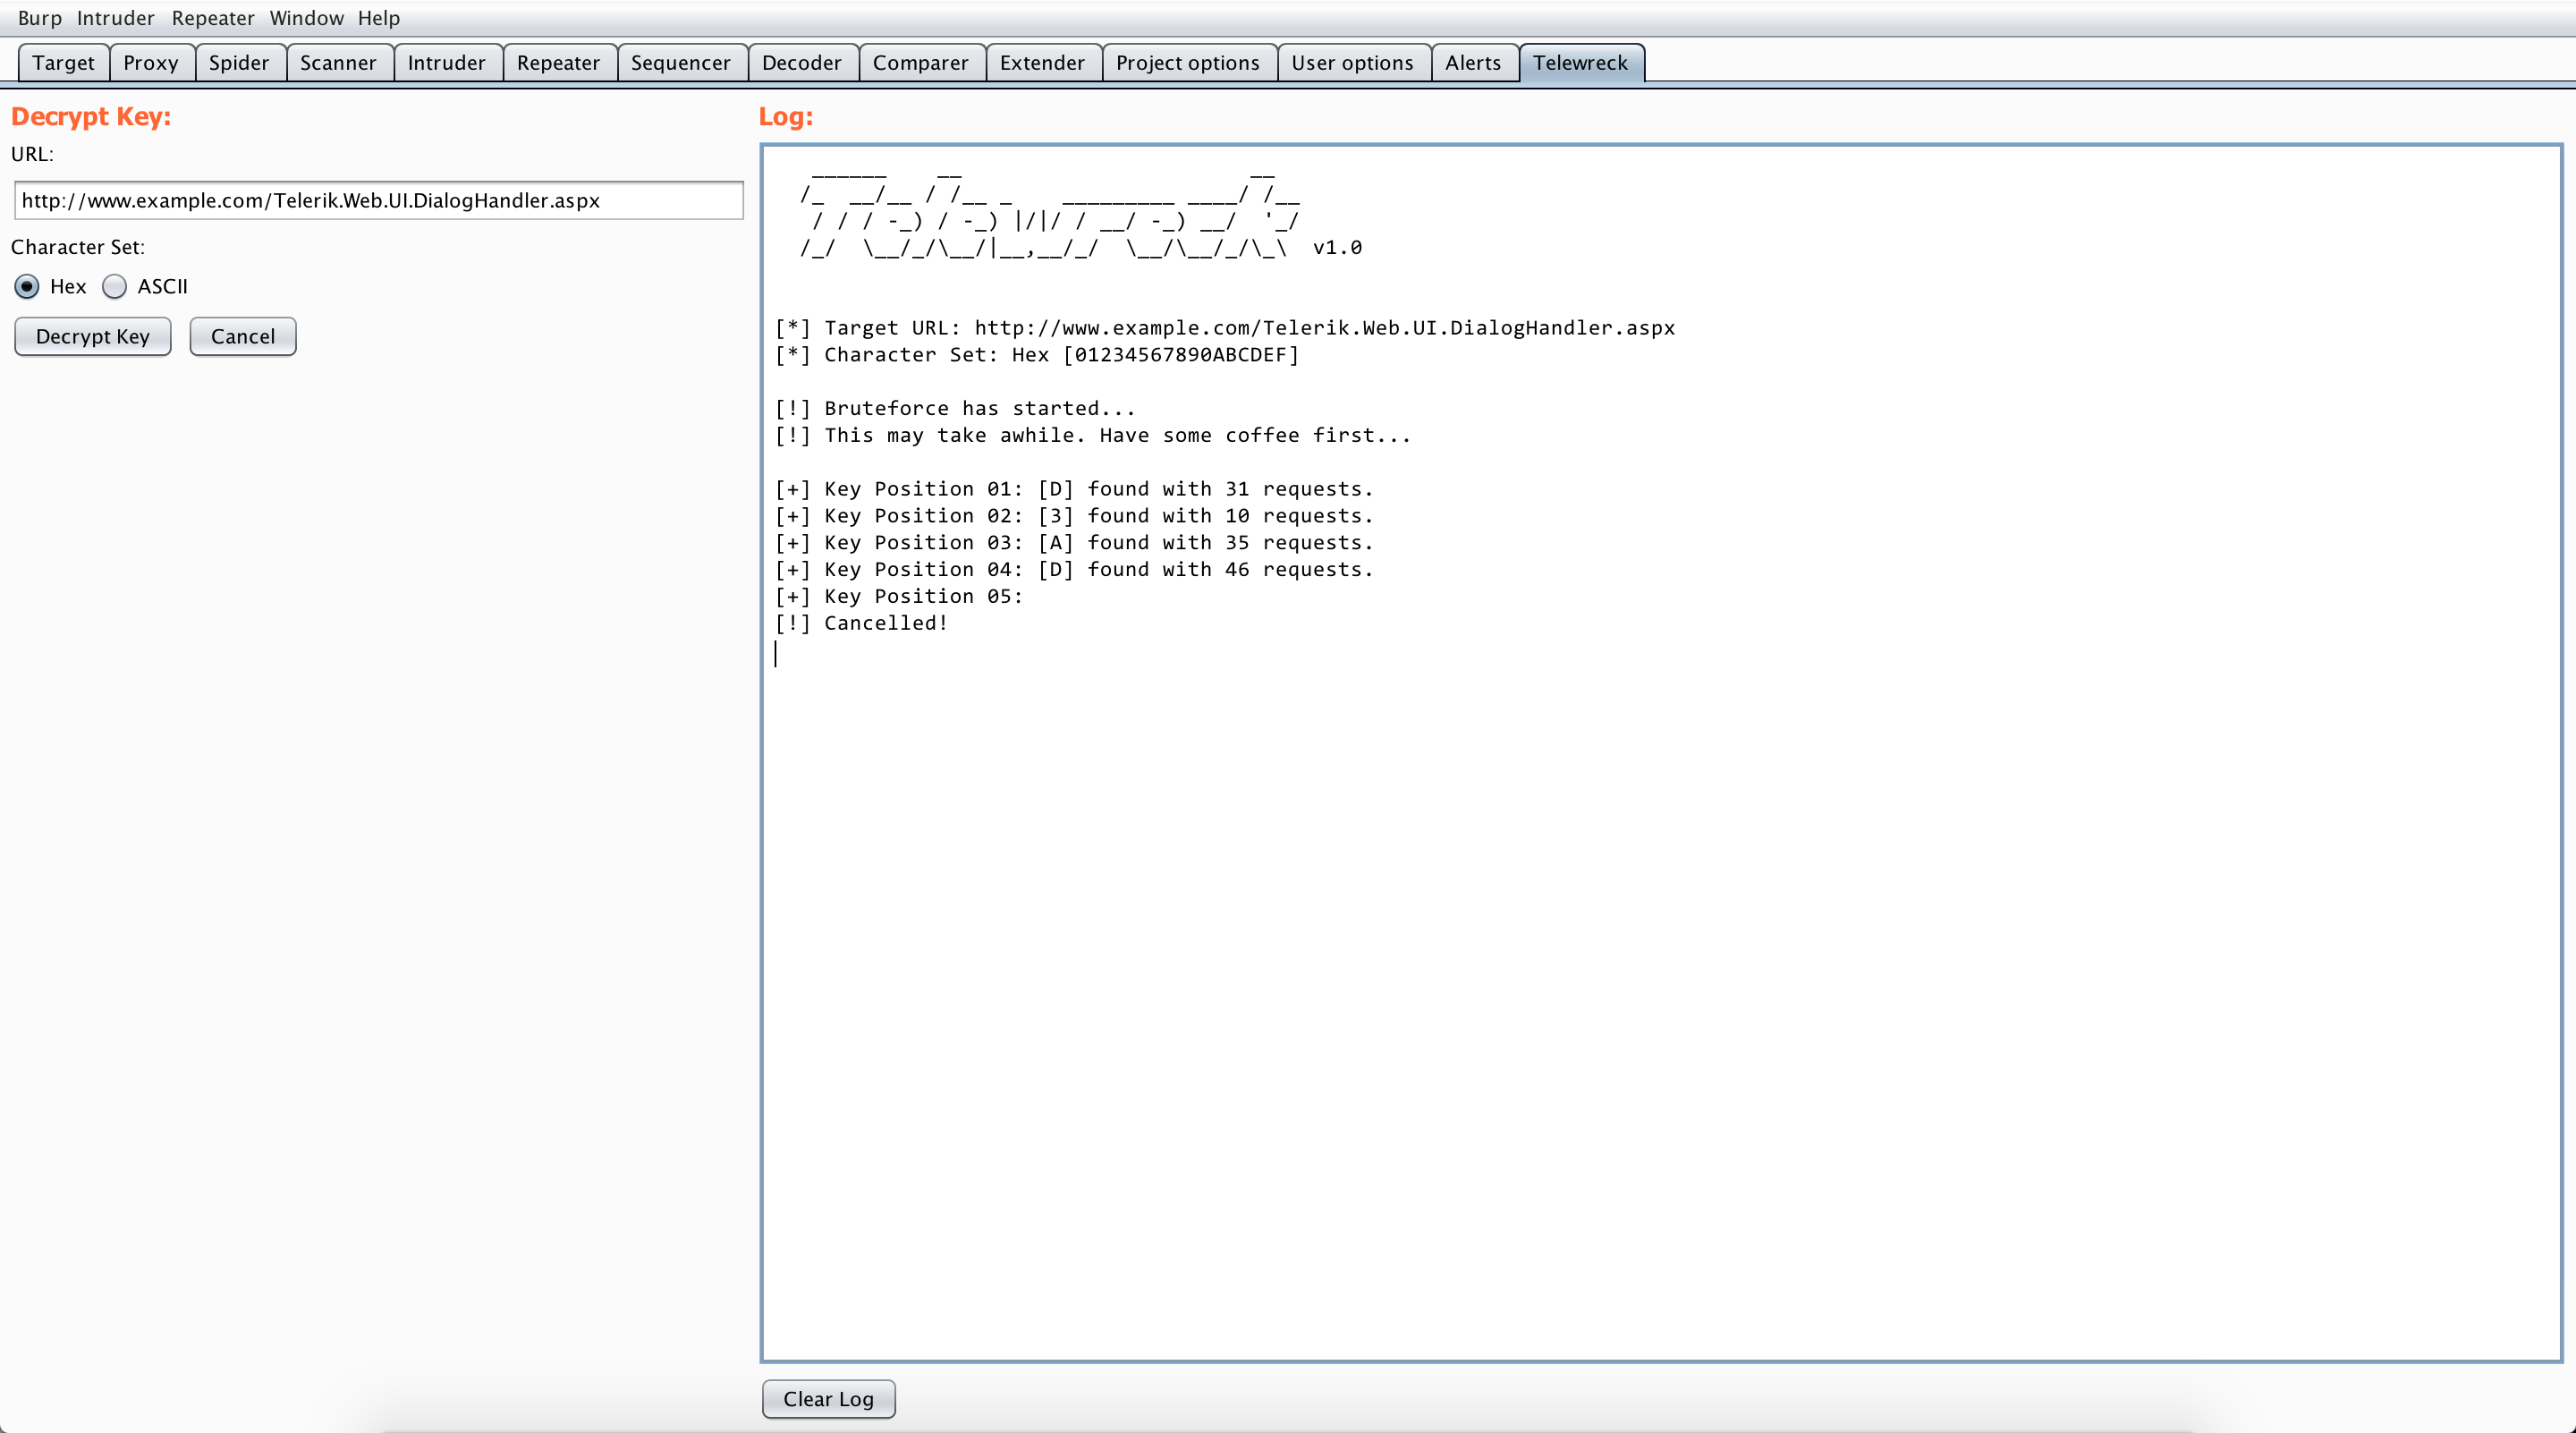
Telewreck Tab

Instalación

  1. Descarga telewreck.py en tu máquina.
  2. Instala el módulo requests de Python usando sudo pip install requests.
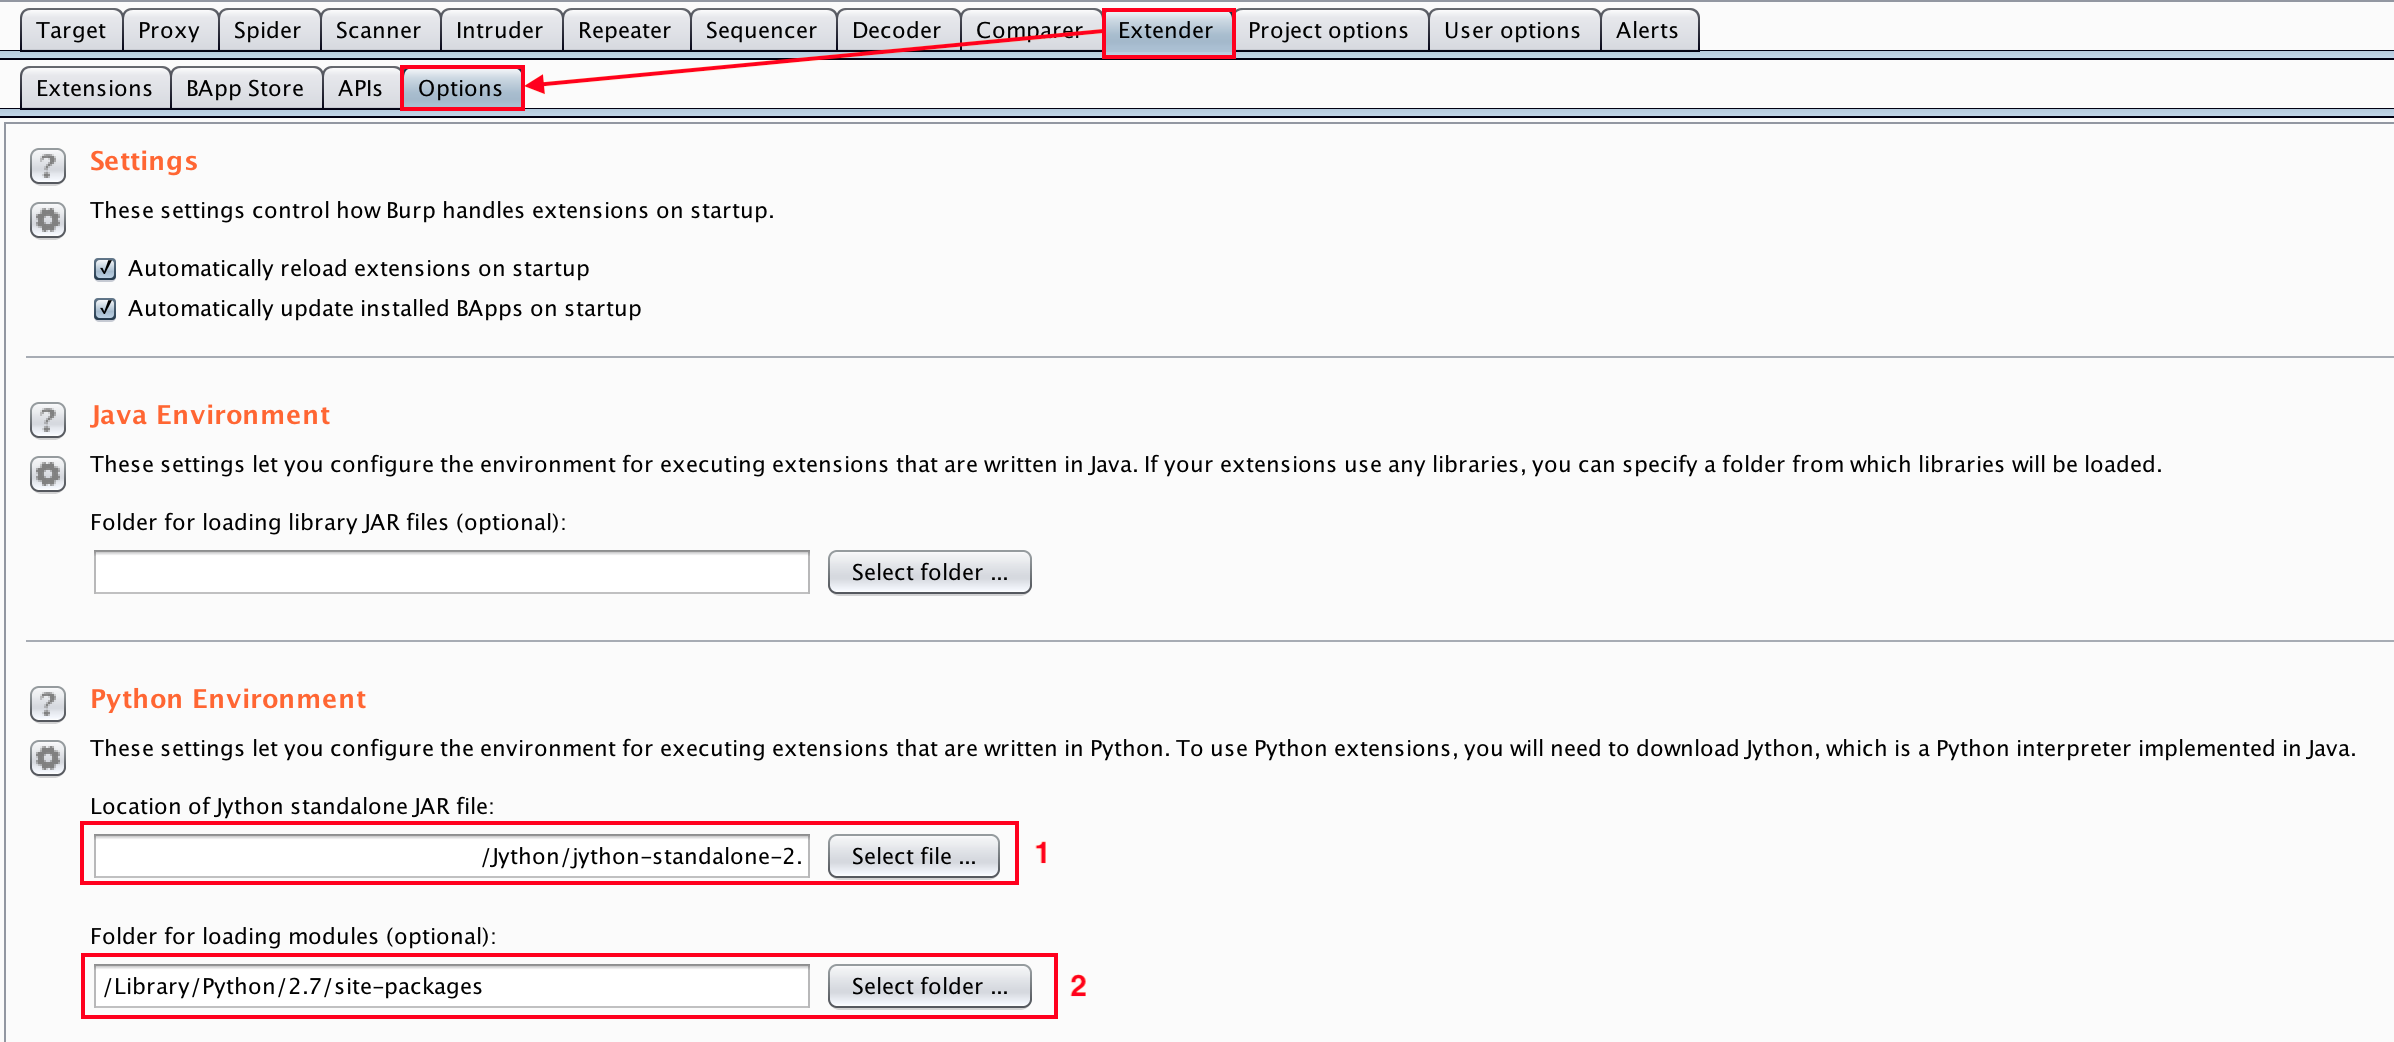
  3. En tu Burp, ve a la pestaña Extender > Options. Luego, en la sección Python Environment, localiza tu archivo jython-standalone-2.7.0.jar (1) y el directorio donde se encuentra el módulo requests de Python (2). Burp Tab
  4. Ve a la pestaña Extender > Extensions, luego haz clic en el botón Add. En la nueva ventana, busca la ubicación de telewreck.py y haz clic en el botón Next. Load Telewreck
  5. Si hay algún error, la pestaña Telewreck aparecerá en tu Burp. Load Success

Notas

  1. Esta extensión requiere el módulo requests de Python. Solo ejecuta pip install requests para instalarlo.
  2. El área de texto bajo la pestaña Telewreck no funciona como consola. Por lo tanto, las salidas stoud y stderr no se pueden ver allí. Sin embargo, puedes verlas en las secciones Output y Errors de la pestaña Extender.
  3. Antes de ejecutar otro ataque de fuerza bruta, cancela primero el proceso actual haciendo clic en el botón Cancel.
  4. Si no se puede obtener la clave mediante fuerza bruta, probablemente la clave se haya configurado de forma segura y/o la aplicación no está usando una instalación predeterminada de Telerik.
  5. Si no se puede obtener la clave mediante fuerza bruta y/o hay algunos problemas, se recomienda volver a la herramienta de explotación original.

Por hacer

  1. Localizar Telerik.Web.UI.DialogHandler.aspx


PD: Esta es mi primera vez desarrollando una herramienta, así que disculpas por el pobre estilo de codificación. Siéntete libre de contribuir y mejorar el desarrollo de esta herramienta.

Descargo de responsabilidad: Esta herramienta está creada solo con fines educativos.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →