
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit

 chipik/sap_recon
PoC para CVE-2020-6287, CVE-2020-6286 (vulnerabilidad SAP RECON)
 horizon3ai/cve-2022-39952
Exploit de prueba de concepto para CVE-2022-39952 dirigido a Fortinet FortiNAC. Abusa del endpoint keyUpload.jsp para escritura arbitraria de…
 a-d-team/sharpmemshell
Cargas útiles de webshell en memoria (memshell) de .NET implementadas mediante HttpListener y VirtualPath, compatibles con el framework de…
 cryptogenic/ps4-6.20-webkit-code-execution-exploit
Un exploit de WebKit que utiliza CVE-2018-4441 para obtener RCE en PS4 6.20.
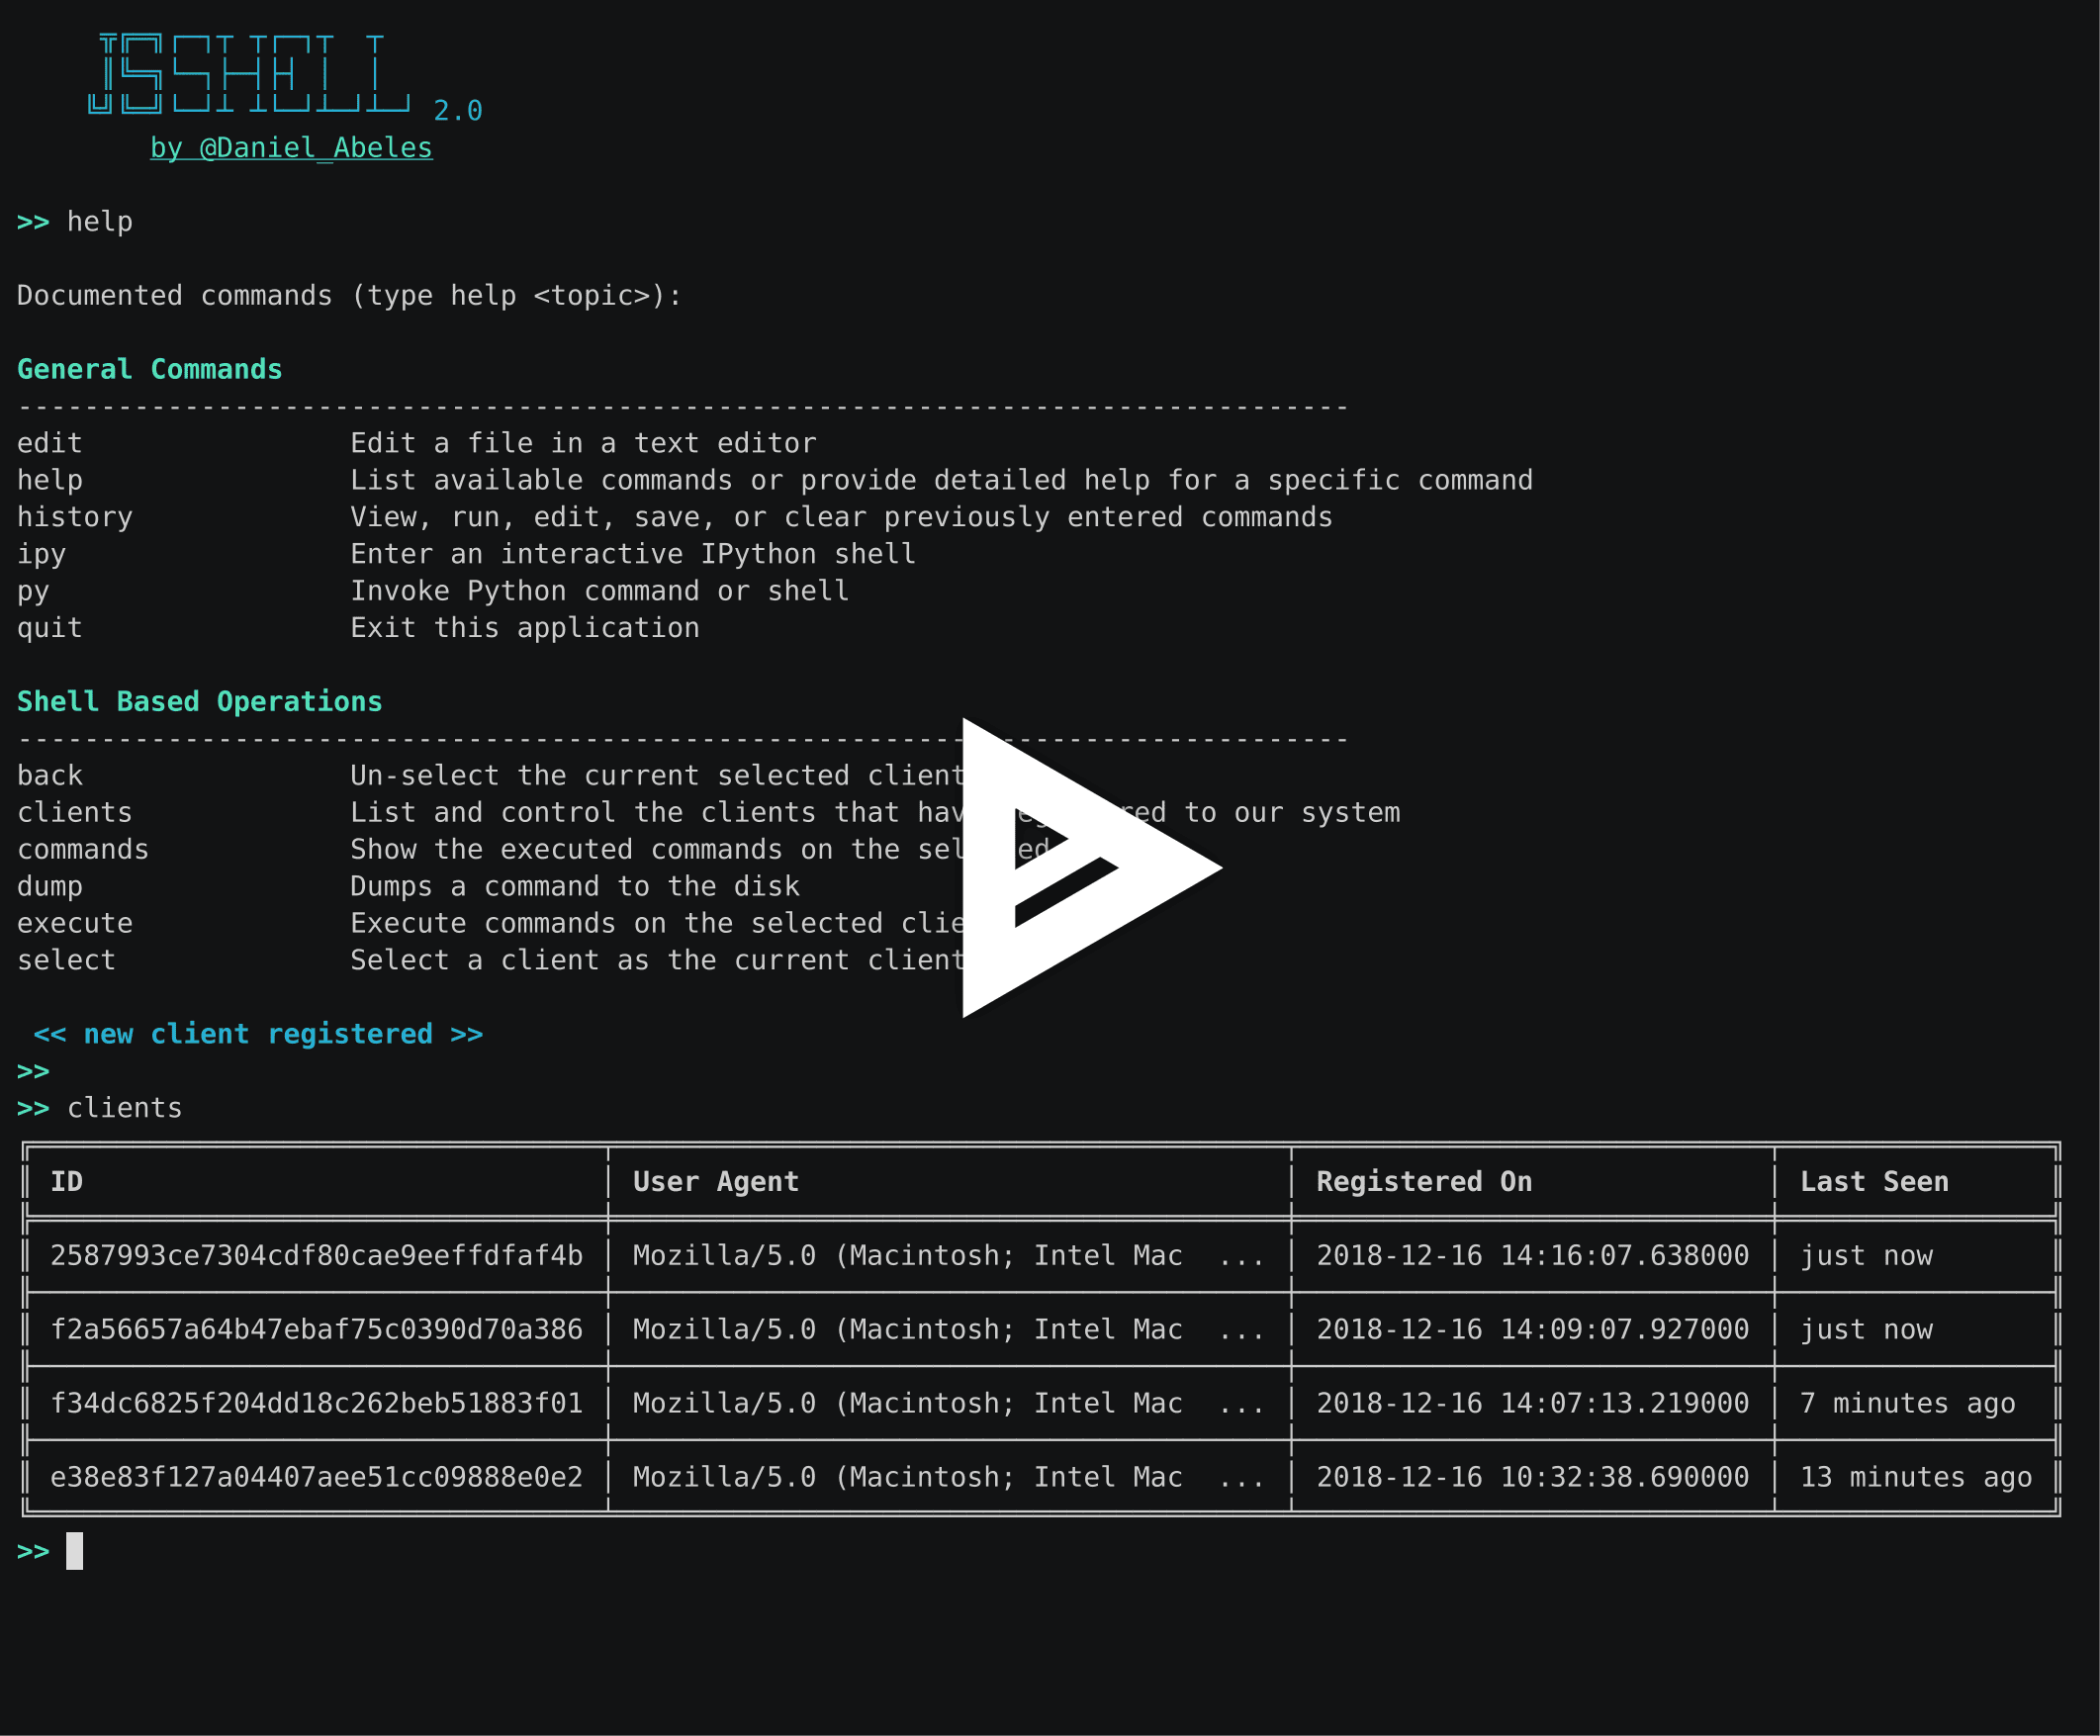 den1al/jsshell
Un shell web JS interactivo multiusuario
 cujanovic/crlf-injection-payloads
Colección de payloads de inyección CRLF recopilados de informes de bug bounty, utilizada como referencia para probar vulnerabilidades de división de…
 lyrebirds/sagemcom-fast-3890-exploit
Exploit para el módem de cable Sagemcom F@ST 3890 que implementa la vulnerabilidad Cable Haunt para lograr ejecución remota de código mediante…
 synacktiv/php_filter_chains_oracle_exploit
Una CLI para explotar parámetros vulnerables a un oracle basado en errores de la cadena de filtros de PHP.
 shinthink/blitzstrike
Servidor MCP que empaqueta una metodología de pruebas de penetración de tres niveles: reconocimiento de superficie de ataque, análisis estático de…
 dhmosfunk/cve-2023-25690-poc
CVE 2023 25690 Prueba de concepto - configuración vulnerable de mod_proxy en Apache HTTP Server versiones 2.4.0 - 2.4.55 conduce a una vulnerabilidad…
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — RCE no autenticado autocontenido en PHP 8.5.11 de serie (divulgación de memoria PS(id)→cookie en banda + cadena UAF),…
 s1kr10s/apache-struts-v4
Script de exploit dirigido a 5 vulnerabilidades RCE de Apache Struts (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230) con…
 hook-s3c/cve-2018-11776-python-poc
Prueba y PoC funcional en Python para CVE-2018-11776, incluye laboratorio Docker
 lotus6/confluencememshell
Herramienta de explotación de Confluence CVE 2021, 2022, 2023, compatible con ejecución de comandos, inyección de memory shell Godzilla y Behinder
 hackmanit/tinja
TInjA es una herramienta CLI para probar páginas web en busca de vulnerabilidades de inyección de plantillas y es compatible con 44 de los motores de…
 sherlocksecurity/vmware-cve-2022-22954
POC para VMWARE CVE-2022-22954
 maxpl0it/cve-2020-0674-exploit
Este es un exploit para CVE-2020-0674 que se ejecuta en la versión x64 de IE 8, 9, 10 y 11 en Windows 7.
 horizon3ai/cve-2021-38647
Exploit de prueba de concepto para CVE-2021-38647 (OMIGOD), una vulnerabilidad de ejecución remota de código no autenticada en el agente OMI…








