Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
LFI-FINDER — Escáner automatizado para detectar vulnerabilidades de inclusión de archivos locales (LFI) en aplicaciones web mediante el análisis de URL y la prueba de payloads a través de geckodriver. | Kitploit
Herramientas/GitHubGitHub/capture0x/lfi-finder
Escáneres de VulnerabilidadesExplotación de Aplicaciones WebSeguridad Web
GitHubcapture0x/lfi-finder

LFI-FINDER

Escáner automatizado para detectar vulnerabilidades de inclusión de archivos locales (LFI) en aplicaciones web mediante el análisis de URL y la prueba de payloads a través de geckodriver.

Ver Repositorio
3035651hace 2 añosRevisado por Kitploit
Compartir

🍀   HERRAMIENTA DE BÚSQUEDA LFI   🍀

Escrito por TMRSWRR

Versión 1.0.0

Instagram: TMRSWRR

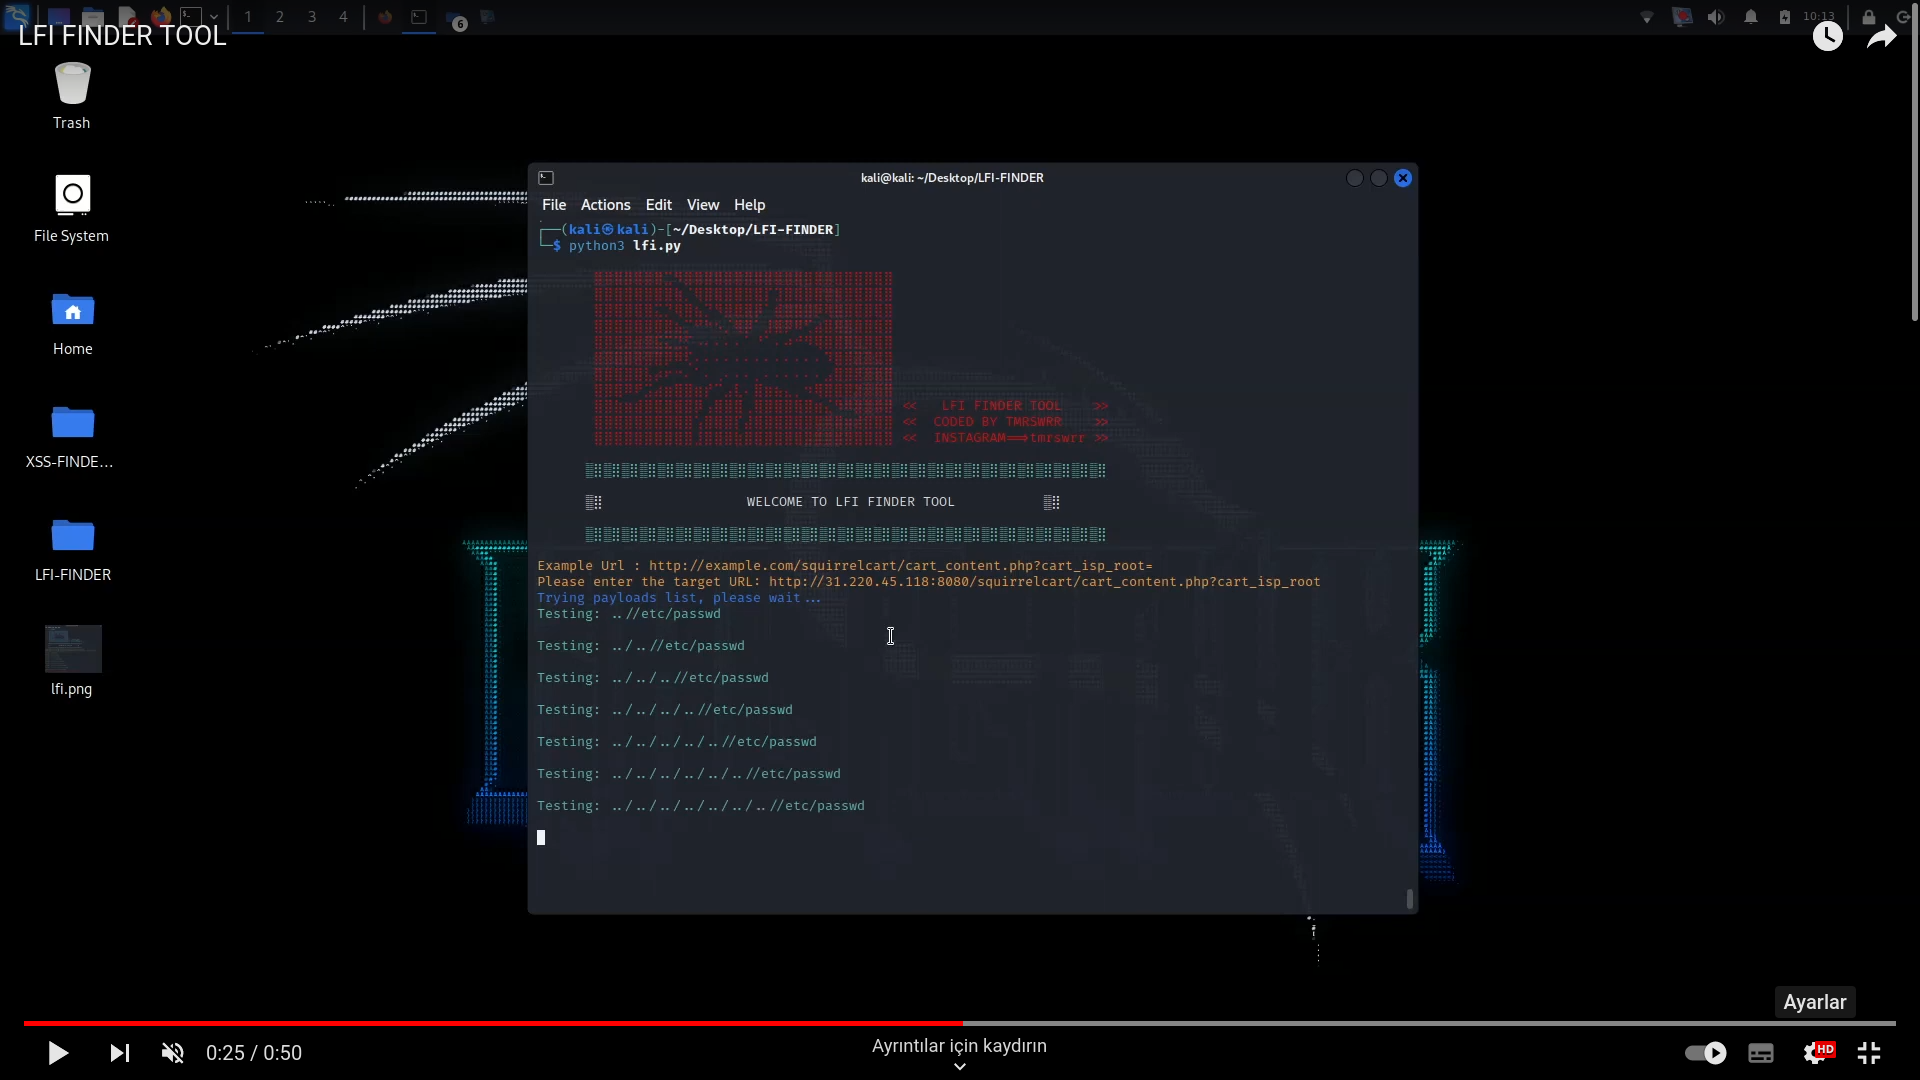
📹 Cómo usar 📹

Cómo usar LFI FINDER

Haz clic en la imagen...

LFI-FINDER es una herramienta de código abierto disponible en GitHub que se centra en detectar vulnerabilidades de inclusión de archivos locales (LFI). La inclusión de archivos locales es una vulnerabilidad de seguridad común que permite a un atacante incluir archivos de un servidor web en la salida de una aplicación web. Esta herramienta automatiza el proceso de identificación de vulnerabilidades LFI analizando URLs y buscando patrones específicos indicativos de LFI. Puede ser una adición útil al conjunto de herramientas de un profesional de seguridad para detectar y abordar vulnerabilidades LFI en aplicaciones web.

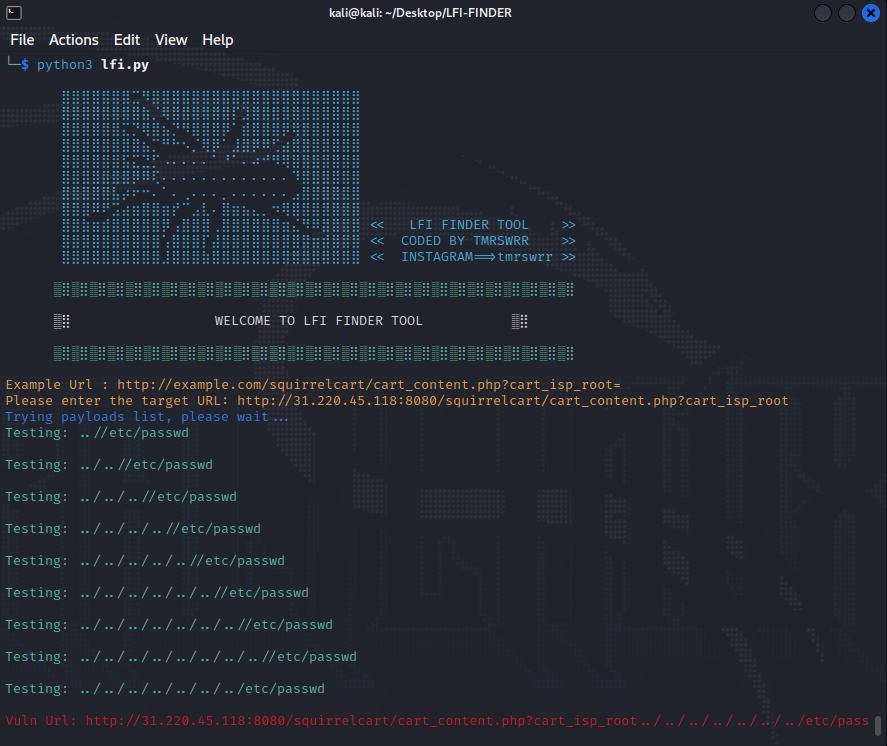
Esta herramienta funciona con geckodriver, busca URLs en busca de vulnerabilidades LFI y cuando obtiene un texto de root en la pantalla, le notifica del payload exitoso.

📀 Instalación 📀

git clone https://github.com/capture0x/LFI-FINDER/
cd LFI-FINDER
bash setup.sh
pip3 install -r requirements.txt
chmod -R 755 lfi.py
python3 lfi.py

ESTA ES PARA LA ÚLTIMA VERSIÓN DE GOOGLE CHROME

Errores y mejoras

Para informes de errores o mejoras, por favor abra un issue aquí.

Copyright 2023

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →