
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit
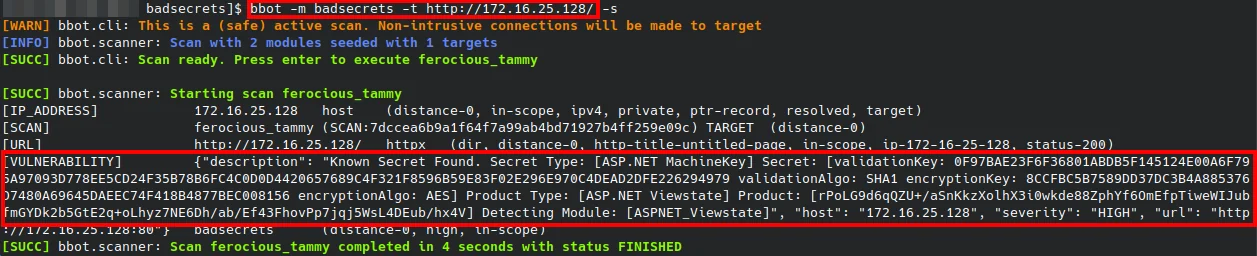
 irsdl/crapsecrets
Una biblioteca para detectar secretos conocidos en muchos frameworks web.
 jax7sec/cve-2022-22954
Proporciona funciones de escaneo por lotes de URL y ejecución de comandos. Vulnerabilidad de inyección de plantillas en Workspace ONE Access, puede…
 xsultan/log4jshield
Log4j Shield: rápido ⚡, escalable y fácil de usar, buscador y parcheador de la vulnerabilidad CVE-2021-44228 en Log4j
 mrcl0wnlab/checker-cve2020-3452
Lectura remota no autorizada de archivos en Cisco Adaptive Security Appliance y FTD
 claranet/ansible-role-log4shell
Rol de Ansible para detectar Log4Shell (CVE-2021-44228) escaneando el sistema de archivos y los archivos abiertos en busca de archivos JAR/WAR…
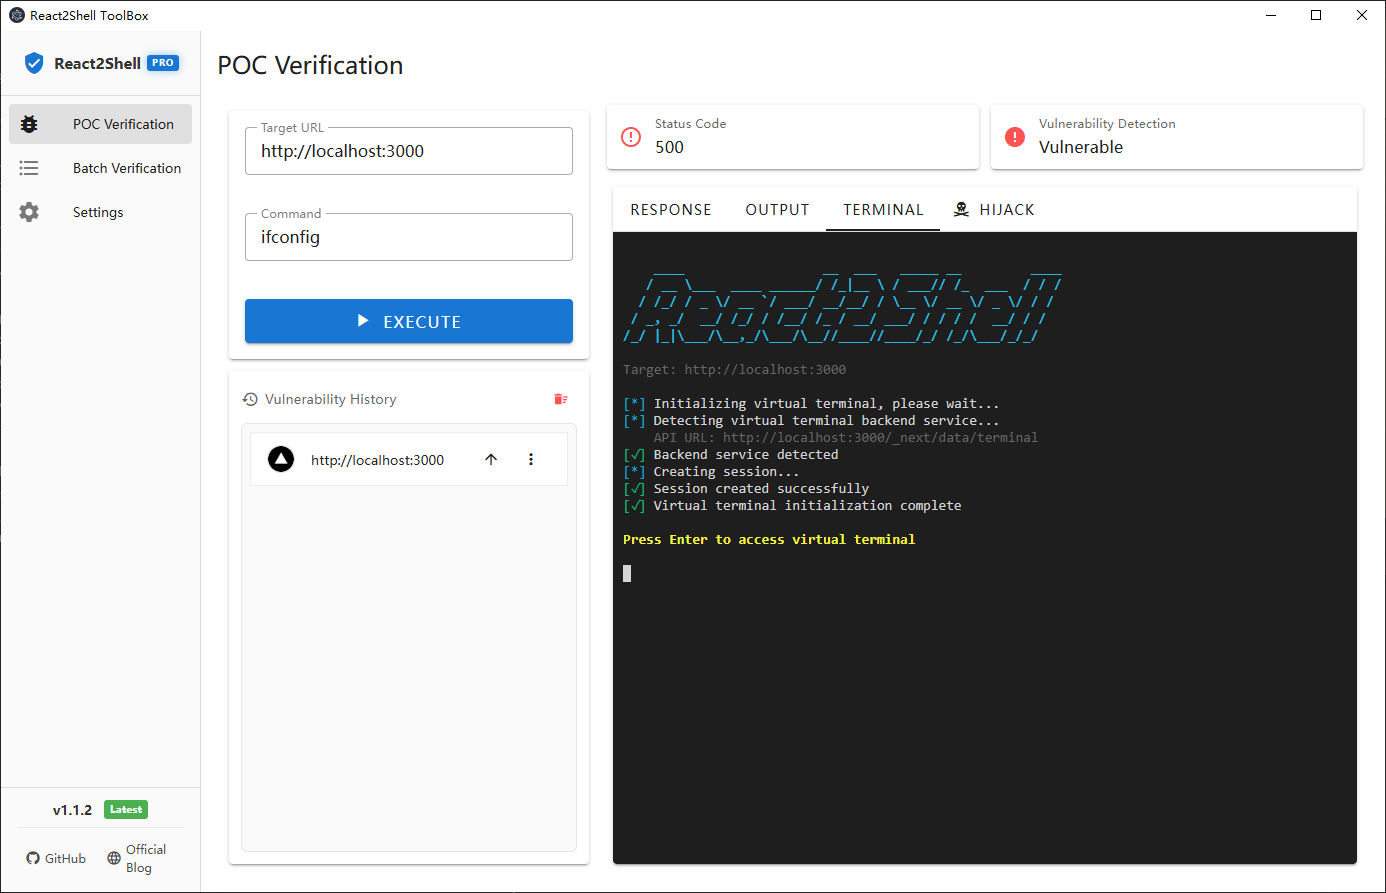 moleft/react2shell-toolbox
Kit de herramientas de pruebas de seguridad basado en GUI para detectar y explotar la vulnerabilidad de contaminación de prototipos de React Server…
 infobyte/pyrmax
Codificador/decodificador para tramas del protocolo inalámbrico AirMAX de Ubiquiti; analiza capturas pcap/en vivo, descubre dispositivos, busca…
 ynsmroztas/gitlabsniper
Escáner y exploit de Python en un solo archivo para CVE-2026-85706, una lectura arbitraria de archivos sin autenticación en GitLab CE/EE…
 aqhmal/cve-2019-19781
Script automatizado para el escáner de Citrix ADC (CVE-2019-19781) que utiliza hosts obtenidos de la API de Shodan. Debe tener una cuenta de Shodan…
 oseasfr/scanner_cve_2026-42945
Script Python para la detección de instancias de Nginx vulnerables a CVE-2026-42945 en IPs, CIDRs y ASNs.
 rxb06/credactor
Escanea. Redacta. Haz commit limpio.
 murrez/cve-2026-76268
Prueba de concepto en Python para CVE-2026-76268: detecta la API REST de Patroni sin autenticación en los miembros del SHC de Splunk y la explota…
 yutusec/activemq_crack
Herramienta de detección y explotación de vulnerabilidades de la serie ActiveMQ, incluyendo la vulnerabilidad de contraseña predeterminada de…
 6mile/nextjs-cve-2025-29927
Una plantilla de Nuclei para detectar CVE-2025-29927, la vulnerabilidad de omisión de autenticación de Next.js
 security-phoenix-demo/mongobleed-exploit-cve-2025-14847
Laboratorio de explotación, docker y escáner de código para la vulnerabilidad mongobleed CVE-2025-14847 además de herramientas Phoenix Security Sync
 kagantua/cpanelwhm-authbypass
Herramienta de escaneo y explotación basada en Go para CVE-2026-41940, una omisión de autenticación en cPanel/WHM. Admite escaneo por lotes, fuga de…
 zappaboy/vuln-scanner
Escáner de Evaluación de Vulnerabilidades con Generación de Informes
 geeknik/scada-scanner
Un escáner SCADA/ICS asíncrono y de alto rendimiento








