
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/6mile/nextjs-cve-2025-29927
Escáneres de VulnerabilidadesExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónAutenticaciónMala Configuración
GitHub6mile/nextjs-cve-2025-29927

nextjs-CVE-2025-29927

Una plantilla de Nuclei para detectar CVE-2025-29927, la vulnerabilidad de omisión de autenticación de Next.js

Ver Repositorio
19330hace 1 añoAún no revisado
Compartir

nextjs-CVE-2025-29927

Una plantilla de Nuclei para detectar CVE-2025-29927, la vulnerabilidad de omisión de autenticación en Next.js. Si quieres entender exactamente cómo funciona esta vulnerabilidad, puedes leer el excelente artículo de los investigadores originales aquí

Esta plantilla es bastante directa. Hace dos cosas: primero, identifica si un sitio web usa Next.js y luego prueba si el objetivo está utilizando middleware mediante la presencia de cabeceras de respuesta específicas. Esta plantilla identificará cuando ambas condiciones existen a través de las cabeceras HTTP. Escribí esta plantilla para ayudar a los equipos a buscar rápidamente la presencia de CVE-2025-29927 en sus aplicaciones web; cualquier otro uso de esta plantilla está estrictamente desaconsejado.

Descargo de Responsabilidad

Esta plantilla no encontrará todas las aplicaciones que son vulnerables a CVE-2025-29927. Esta plantilla no pasa x-middleware-subrequest: true para probar si la aplicación es atacable. Además, es importante tener en cuenta que una coincidencia positiva de ambas condiciones NO significa que la aplicación sea definitivamente vulnerable. Si tu aplicación no usa cabeceras de respuesta de middleware, no será detectada por esta plantilla. Por otro lado, dado que es imposible detectar la versión de Next.js que se está utilizando, mi plantilla identificará como vulnerables aplicaciones que ya han sido parcheadas.

Instalar Nuclei

Si no has usado Nuclei antes, puedes seguir las instrucciones aquí: https://github.com/projectdiscovery/nuclei

Usando la plantilla nextjs-CVE-2025-29927 de Nuclei

Probablemente querrás añadir el argumento -fr para habilitar "seguir redirecciones".

nuclei -u https://example.com -t ./CVE-2025-29927-6mile.yaml -fr
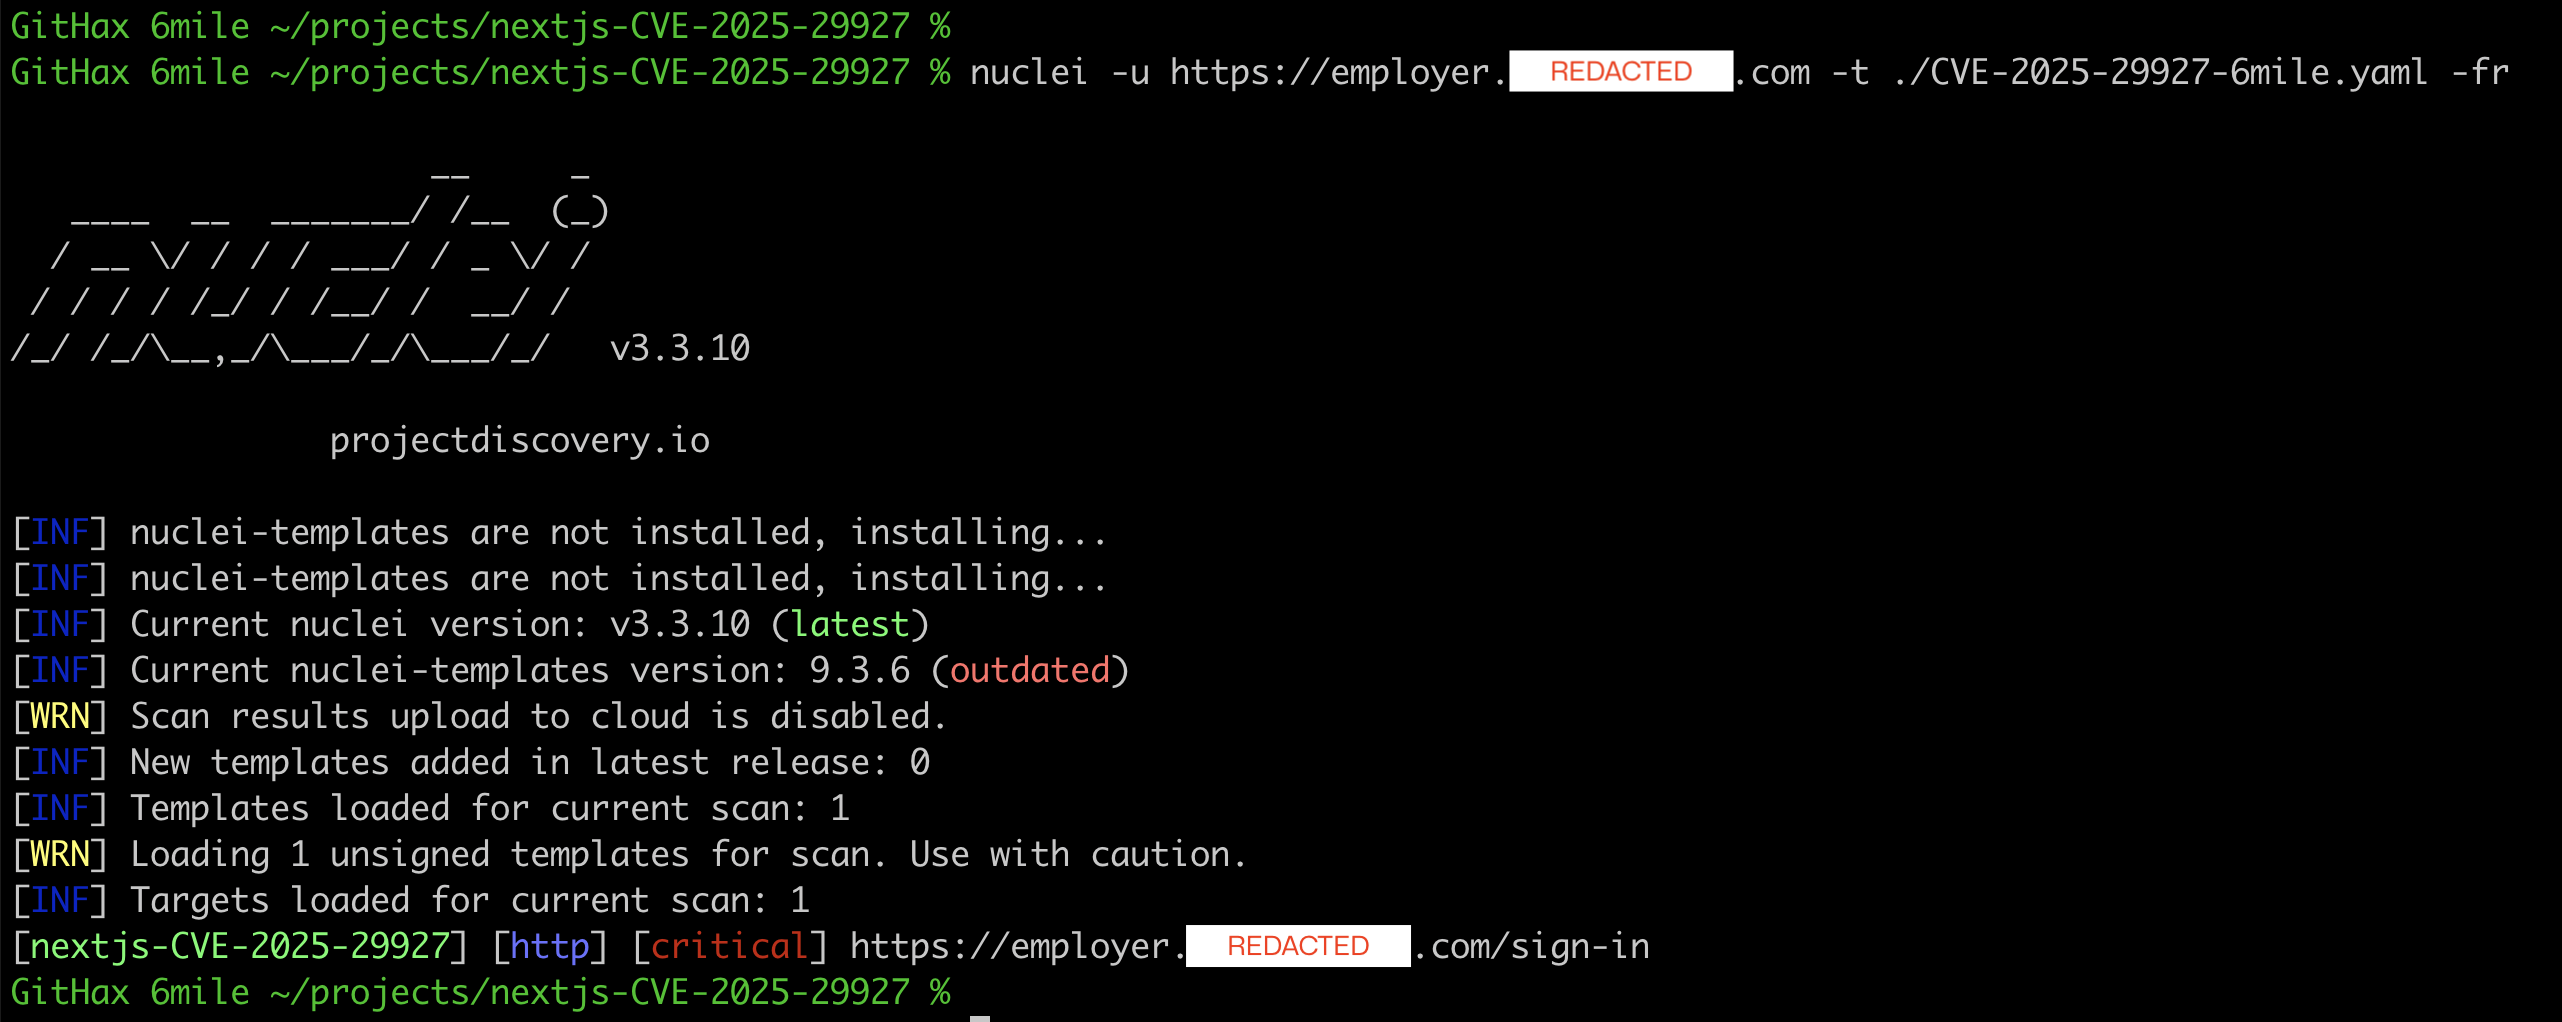
nextjs-CVE-2025-29927-pic

Usa el argumento -l en Nuclei para usar una lista de URLs en un archivo.

nuclei -l websites.list -t ./CVE-2025-29927-6mile.yaml -fr -silent
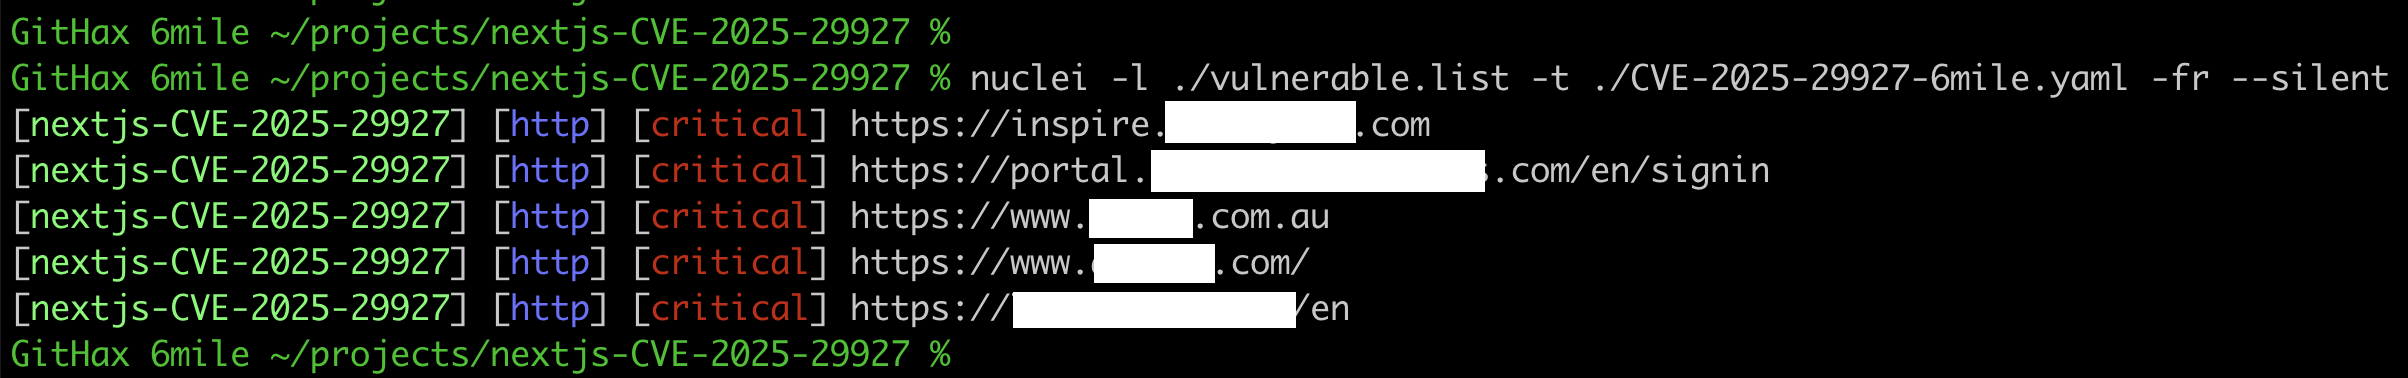
nextjs-CVE-2025-29927-pic2

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






