
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
React2Shell-Toolbox — Kit de herramientas de pruebas de seguridad basado en GUI para detectar y explotar la vulnerabilidad de contaminación de prototipos de React Server Actions (CVE-2025-55182) con verificación de POC, terminal virtual y escaneo por lotes integrado con FOFA. | Kitploit
Herramientas/GitHubGitHub/moleft/react2shell-toolbox
ReconocimientoEscáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubmoleft/react2shell-toolbox

React2Shell-Toolbox

Compartir

Kit de herramientas de pruebas de seguridad basado en GUI para detectar y explotar la vulnerabilidad de contaminación de prototipos de React Server Actions (CVE-2025-55182) con verificación de POC, terminal virtual y escaneo por lotes integrado con FOFA.

Ver Repositorio
3641hace 11 mesesRevisado por Kitploit

React2Shell Toolbox

GitHub release GitHub stars GitHub forks GitHub issues GitHub license GitHub downloads

Electron Vue Vuetify Node

Un conjunto de herramientas de pruebas de seguridad construido con Electron + Vue 3, enfocado en la detección y explotación de vulnerabilidades en React Server Actions.

中文文档 | Inglés

Descripción general

React2Shell Toolbox es una herramienta de pruebas de seguridad diseñada para la vulnerabilidad de contaminación de prototipos de Next.js React Server Actions (CVE-2025-55182). Proporciona una interfaz gráfica fácil de usar con características que incluyen verificación de POC, interacción con terminal virtual, búsqueda de activos FOFA y capacidades avanzadas de secuestro de rutas.
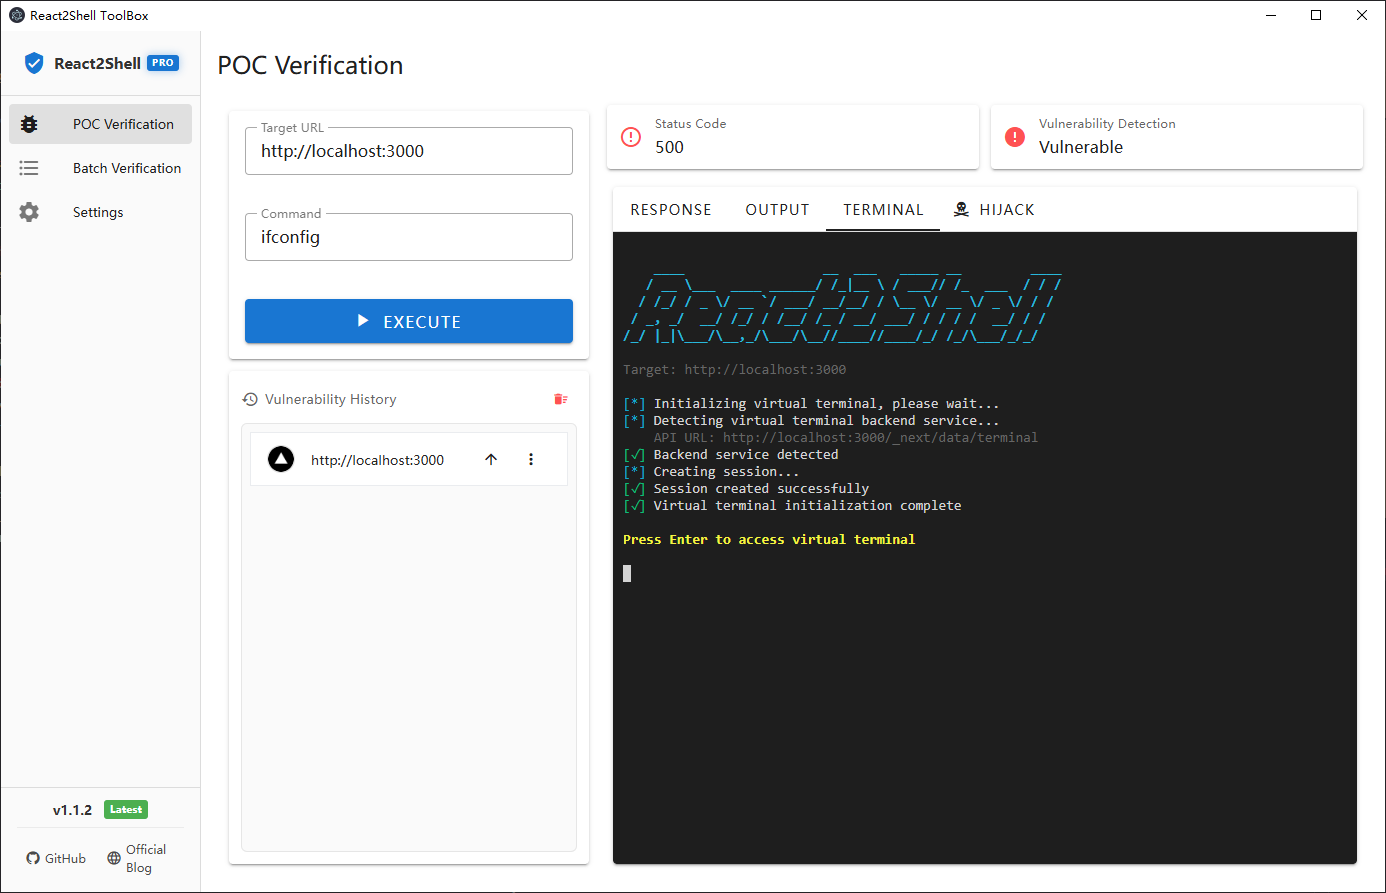
Capturas de pantalla

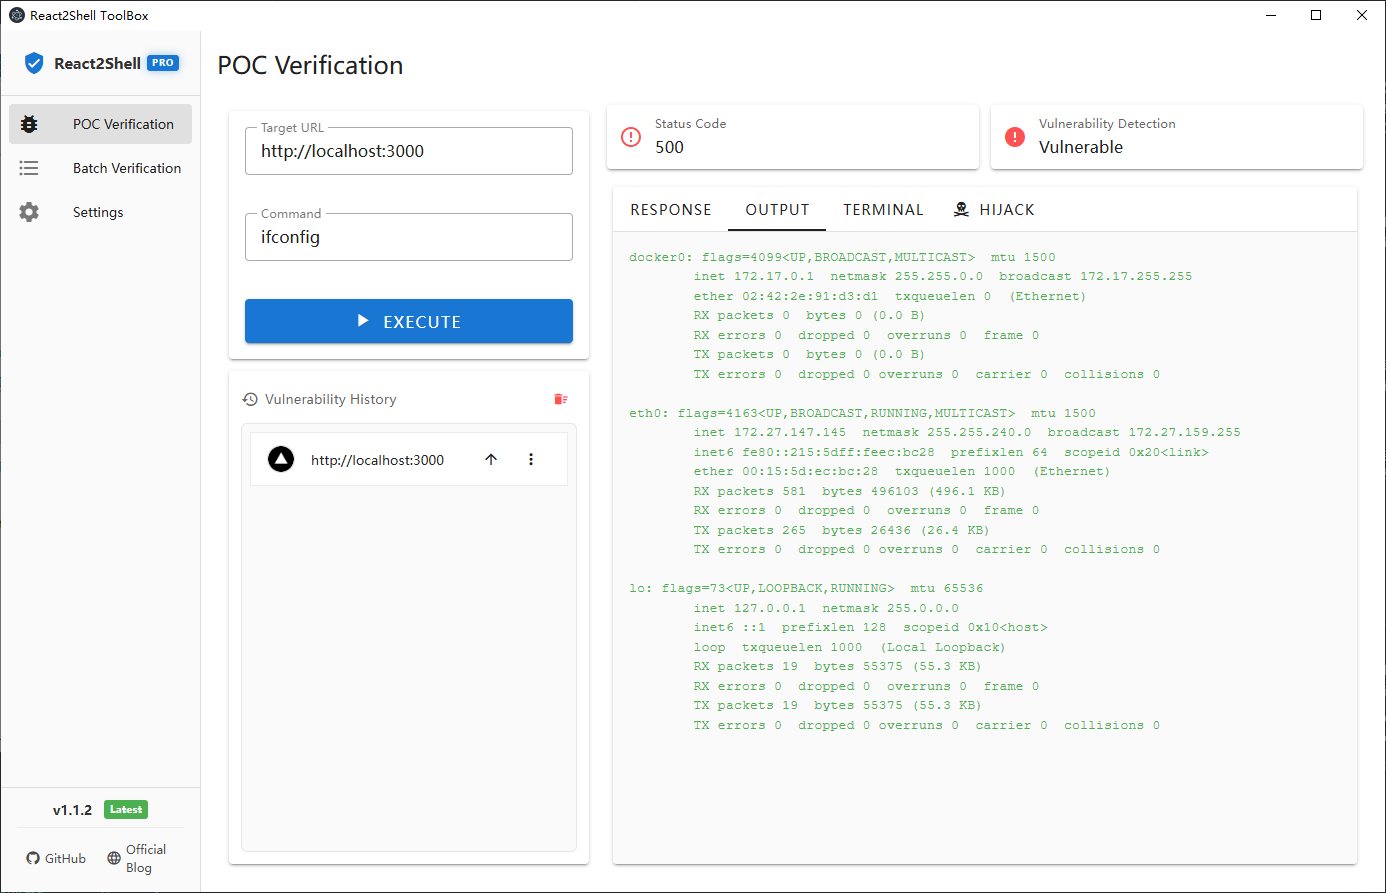
Verificación de POC

Verificación de POC

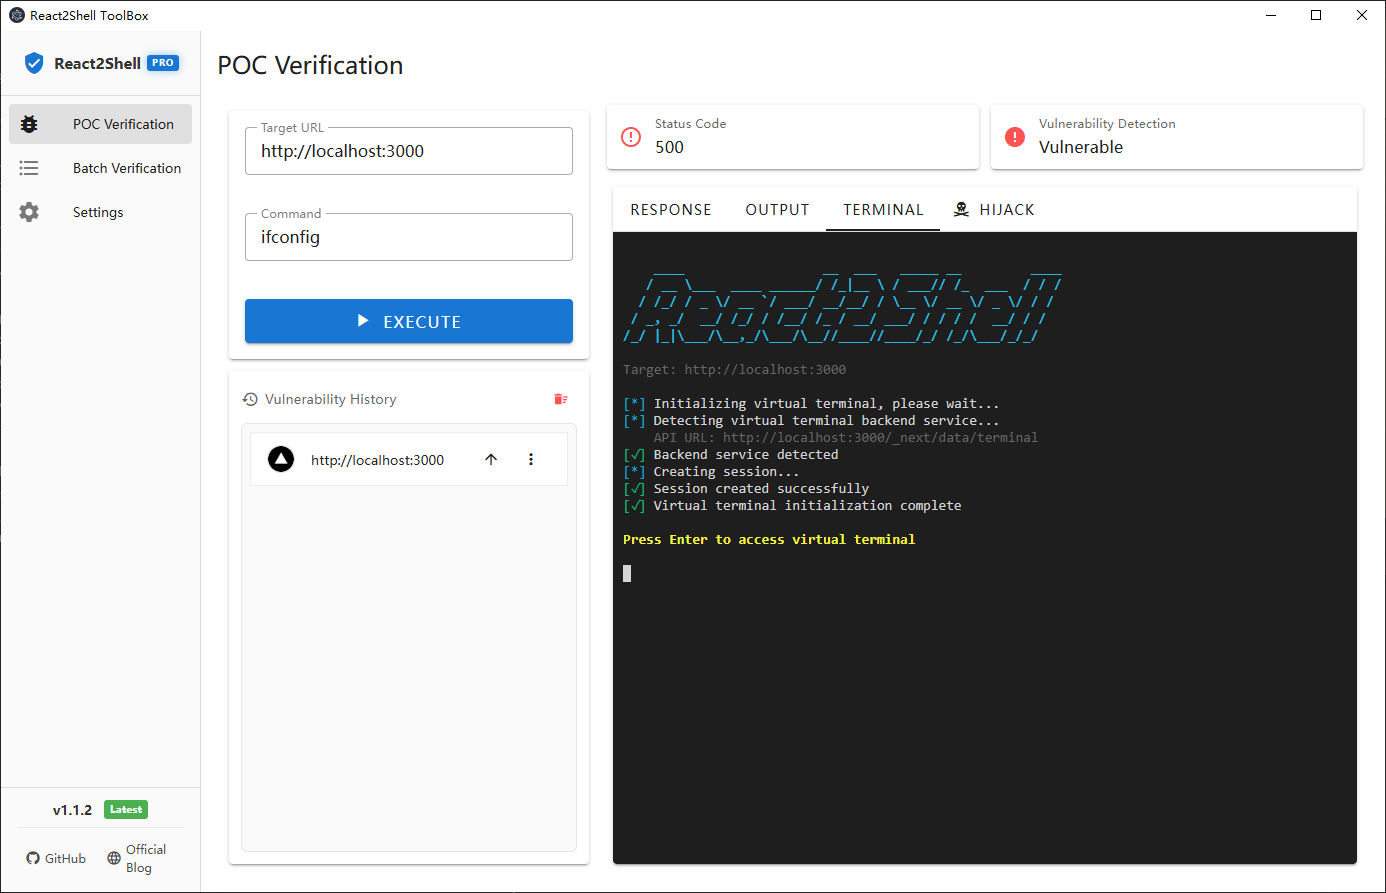
Terminal virtual

Terminal virtual

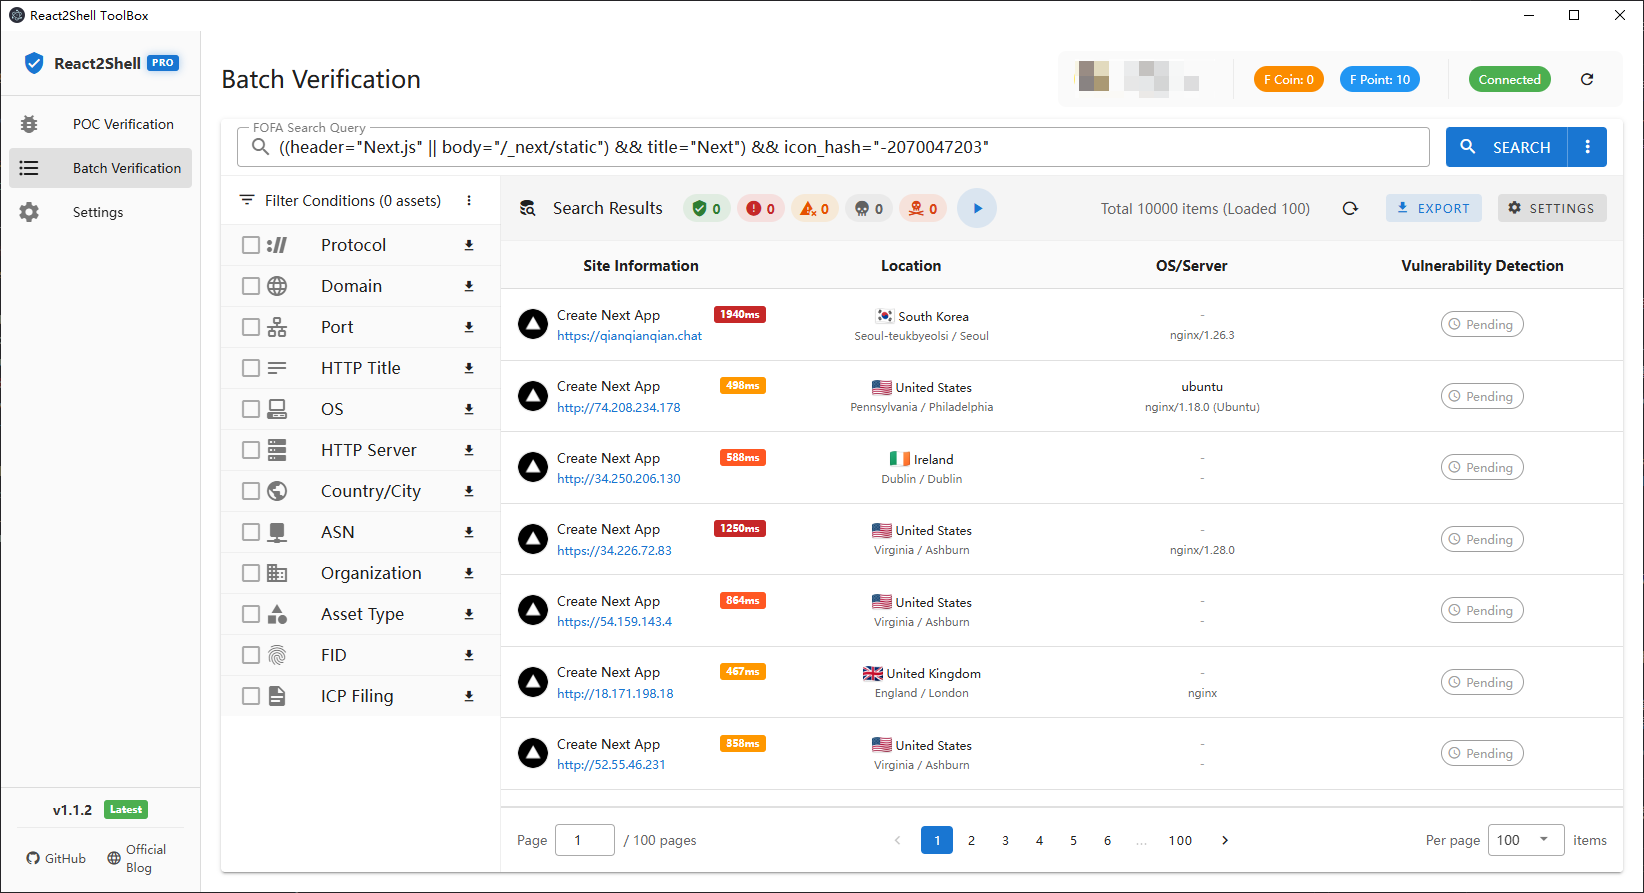
Verificación por lotes (Integración FOFA)

Verificación por lotes

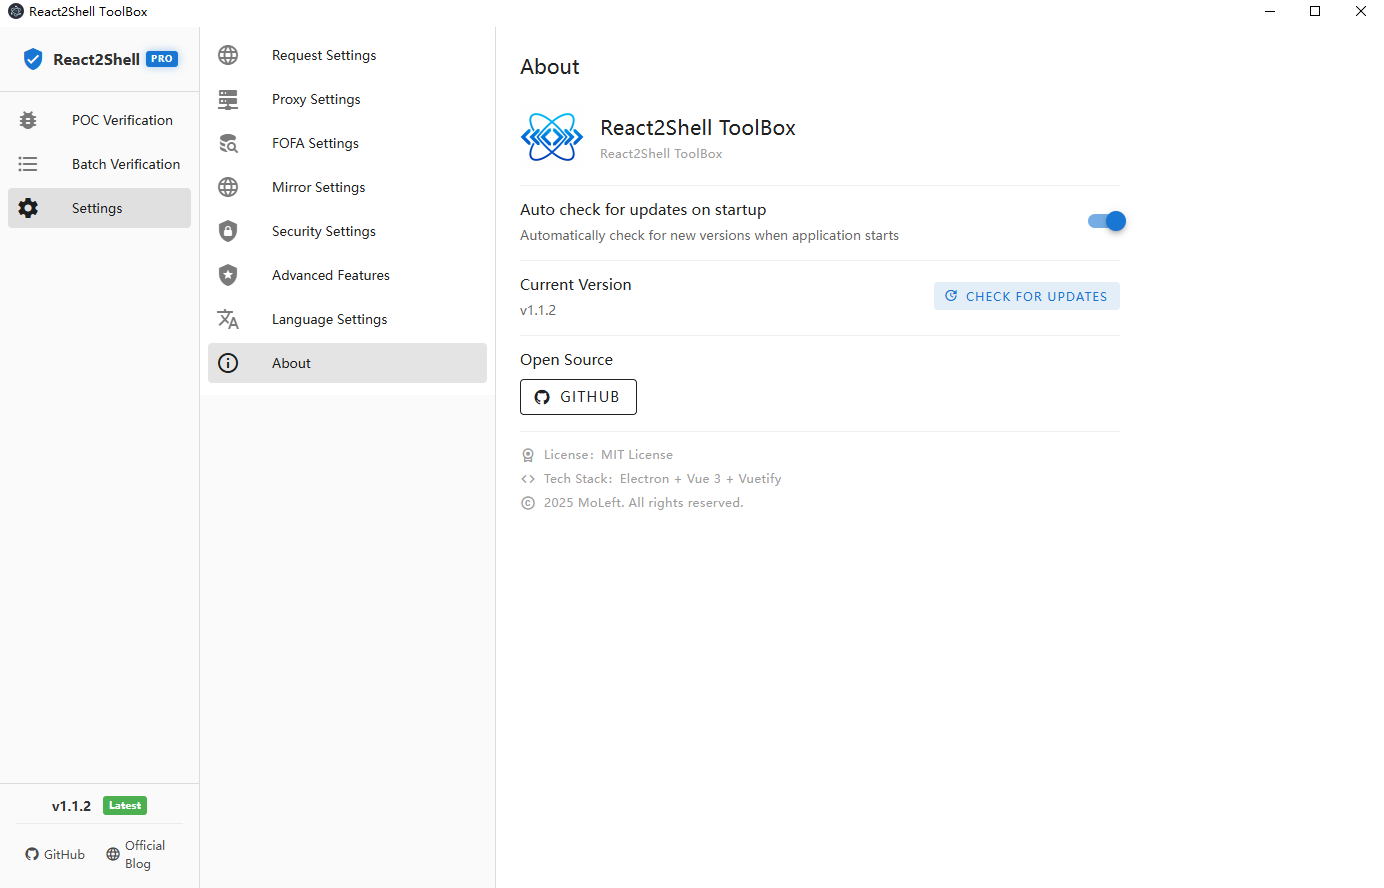
Configuración

Configuración

Características principales

✅ Módulo de verificación de POC

  • Detección básica de vulnerabilidades y ejecución de comandos
  • Visualización completa de respuestas (modo dual fuente/vista previa)
  • Extracción de salida de comandos
  • Interacción con terminal virtual (soporte Linux/macOS)
  • Gestión del historial (guardado automático, visualización de favicons)
  • Integración del editor Monaco

✅ Módulo de verificación por lotes

  • Integración con la API de FOFA (búsqueda, estadísticas, información de usuario)
  • 7 dimensiones de agregación estadística (protocolo, dominio, puerto, título, SO, servidor, ubicación)
  • Filtrado inteligente y combinación de múltiples condiciones
  • Gestión del historial de búsqueda
  • Control de tasa de solicitudes y gestión de colas
  • Visualización de información del usuario (avatar, estado VIP, saldo de F-coin/F-puntos)

✅ Gestión de configuración

  • Configuración de solicitudes (tiempo de espera, certificado SSL)
  • Configuración de proxy (HTTP/HTTPS/SOCKS5)
  • Configuración de FOFA (configuración de API, prueba de conexión, omitir proxy)
  • Espejo de China (aceleración de GitHub)
  • Verificación automática de actualizaciones (opcional)
  • Configuración de funciones avanzadas (requiere autorización)

Descarga e instalación

Descarga el instalador para tu plataforma desde GitHub Releases:

  • Windows: Windows-react2shell-toolbox-{version}-setup.exe o Windows-react2shell-toolbox-{version}-portable.exe
  • macOS: macOS-react2shell-toolbox-{version}-x64.dmg (Intel) o macOS-react2shell-toolbox-{version}-arm64.dmg (Apple Silicon)
  • Linux: Linux-react2shell-toolbox-{version}-x64.AppImage o .deb / .tar.gz

Compilar desde el código fuente

Requisitos

  • Node.js >= 18
  • npm >= 9

Instalar dependencias

npm install

Modo de desarrollo

npm run dev

Compilar la aplicación

# Windows
npm run build:win

# macOS
npm run build:mac

# Linux
npm run build:linux

# All platforms
npm run build:all

Guía de uso

Verificación de POC

  1. Ingrese la URL objetivo y el comando
  2. Haga clic en "Ejecutar detección"
  3. Vea los resultados de detección y la salida del comando
  4. Cambie a "Terminal virtual" para interactuar

Verificación por lotes

  1. Configure la API de FOFA en la configuración (Obtener credenciales)
  2. Ingrese la consulta de búsqueda FOFA (por ejemplo, app="Apache-Tomcat")
  3. Cargue estadísticas y seleccione condiciones de filtro
  4. Vea la lista de activos (próximamente)

Pila tecnológica

Frontend

  • Framework: Vue 3 (Composition API)
  • UI Library: Vuetify 3 (Material Design)
  • Router: Vue Router 4
  • State Management: Pinia
  • Code Editor: Monaco Editor
  • Terminal: xterm.js + xterm-addon-fit

Backend

  • Runtime: Electron 39 + Node.js 18+
  • Build Tools: Electron Vite + Electron Builder
  • HTTP Client: Axios + Node Fetch
  • Proxy Support: https-proxy-agent + socks-proxy-agent
  • Markdown Rendering: marked + highlight.js

Estructura del proyecto

react2shell-toolbox/
├── src/
│   ├── main/                      # Electron main process
│   │   ├── index.js              # Main process entry
│   │   ├── poc-handler.js        # POC execution handler
│   │   ├── terminal-handler.js   # Virtual terminal handler
│   │   ├── fofa-handler.js       # FOFA API handler
│   │   ├── github-oauth-handler.js # GitHub OAuth handler
│   │   ├── storage-handler.js    # Storage management handler
│   │   └── updater.js            # Auto-update handler
│   ├── preload/                   # Preload scripts
│   │   └── index.js              # IPC communication bridge
│   └── renderer/                  # Renderer process (frontend)
│       ├── src/
│       │   ├── components/       # Vue components
│       │   │   ├── poc/         # POC verification components
│       │   │   ├── batch/       # Batch verification components
│       │   │   └── settings/    # Settings components
│       │   ├── views/           # Page views
│       │   ├── stores/          # Pinia state management
│       │   ├── router/          # Router configuration
│       │   ├── composables/     # Composable functions
│       │   └── App.vue          # Root component
│       └── index.html           # HTML entry
├── resources/                     # Application resources
│   ├── icon.png                 # App icon
│   └── icon.ico                 # Windows icon
├── changelog/                     # Version changelogs
├── electron-builder.yml          # Build configuration
└── package.json                  # Project configuration

Módulos principales

Módulos del proceso principal

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →