
 #1
Herramientas automatizadas para detectar vulnerabilidades conocidas en sistemas y aplicaciones.
Recomendado por Kitploit
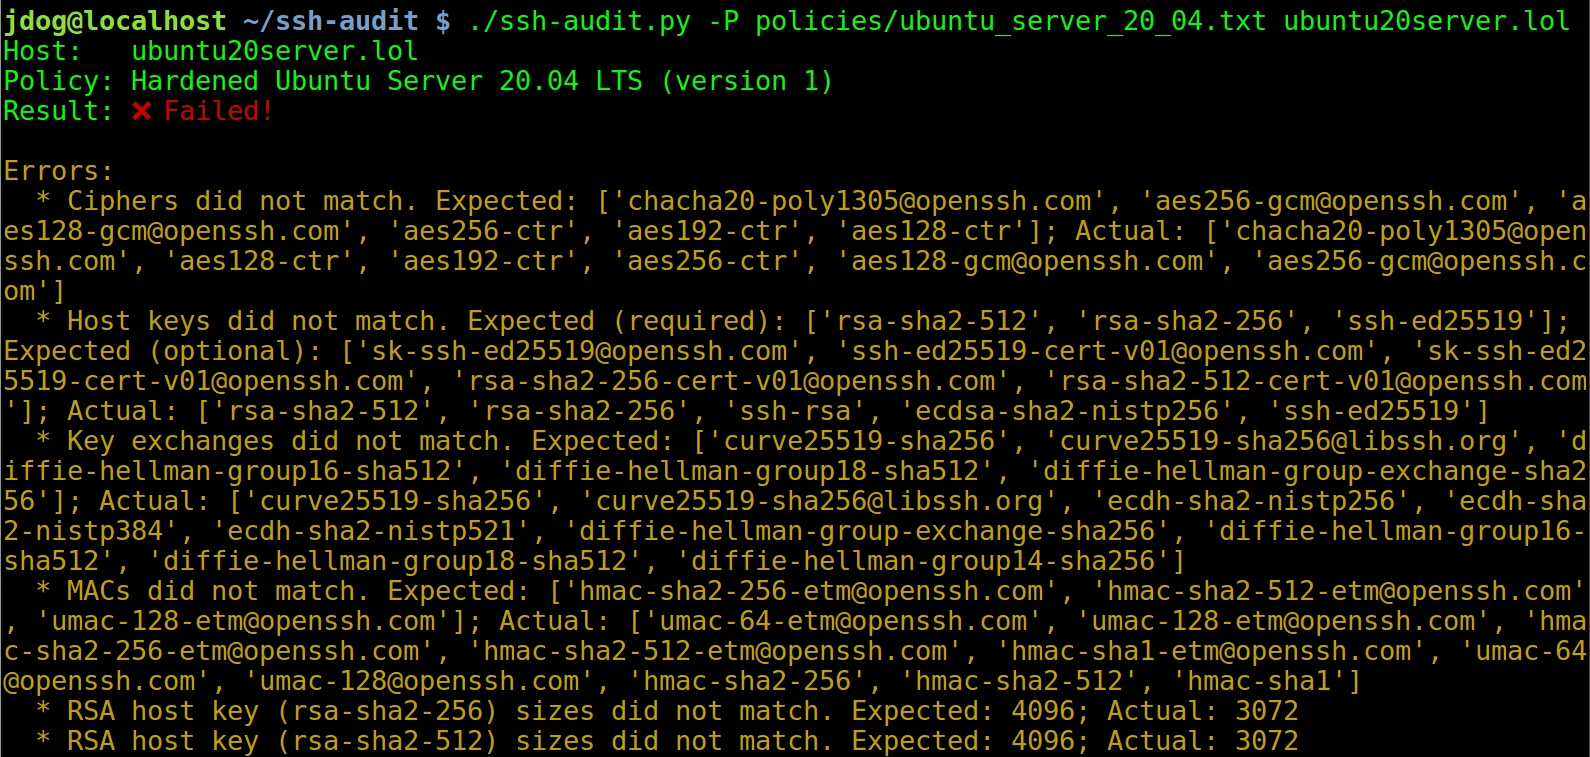
 jtesta/ssh-audit
SSH server & client security auditing (banner, key exchange, encryption, mac, compression, compatibility, security, etc)
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 andresriancho/w3af
Escáner de seguridad de aplicaciones web de código abierto que identifica y explota más de 200 vulnerabilidades, incluyendo XSS, inyección SQL y…
 e-m-b-a/emba
EMBA - El analizador de seguridad de firmware
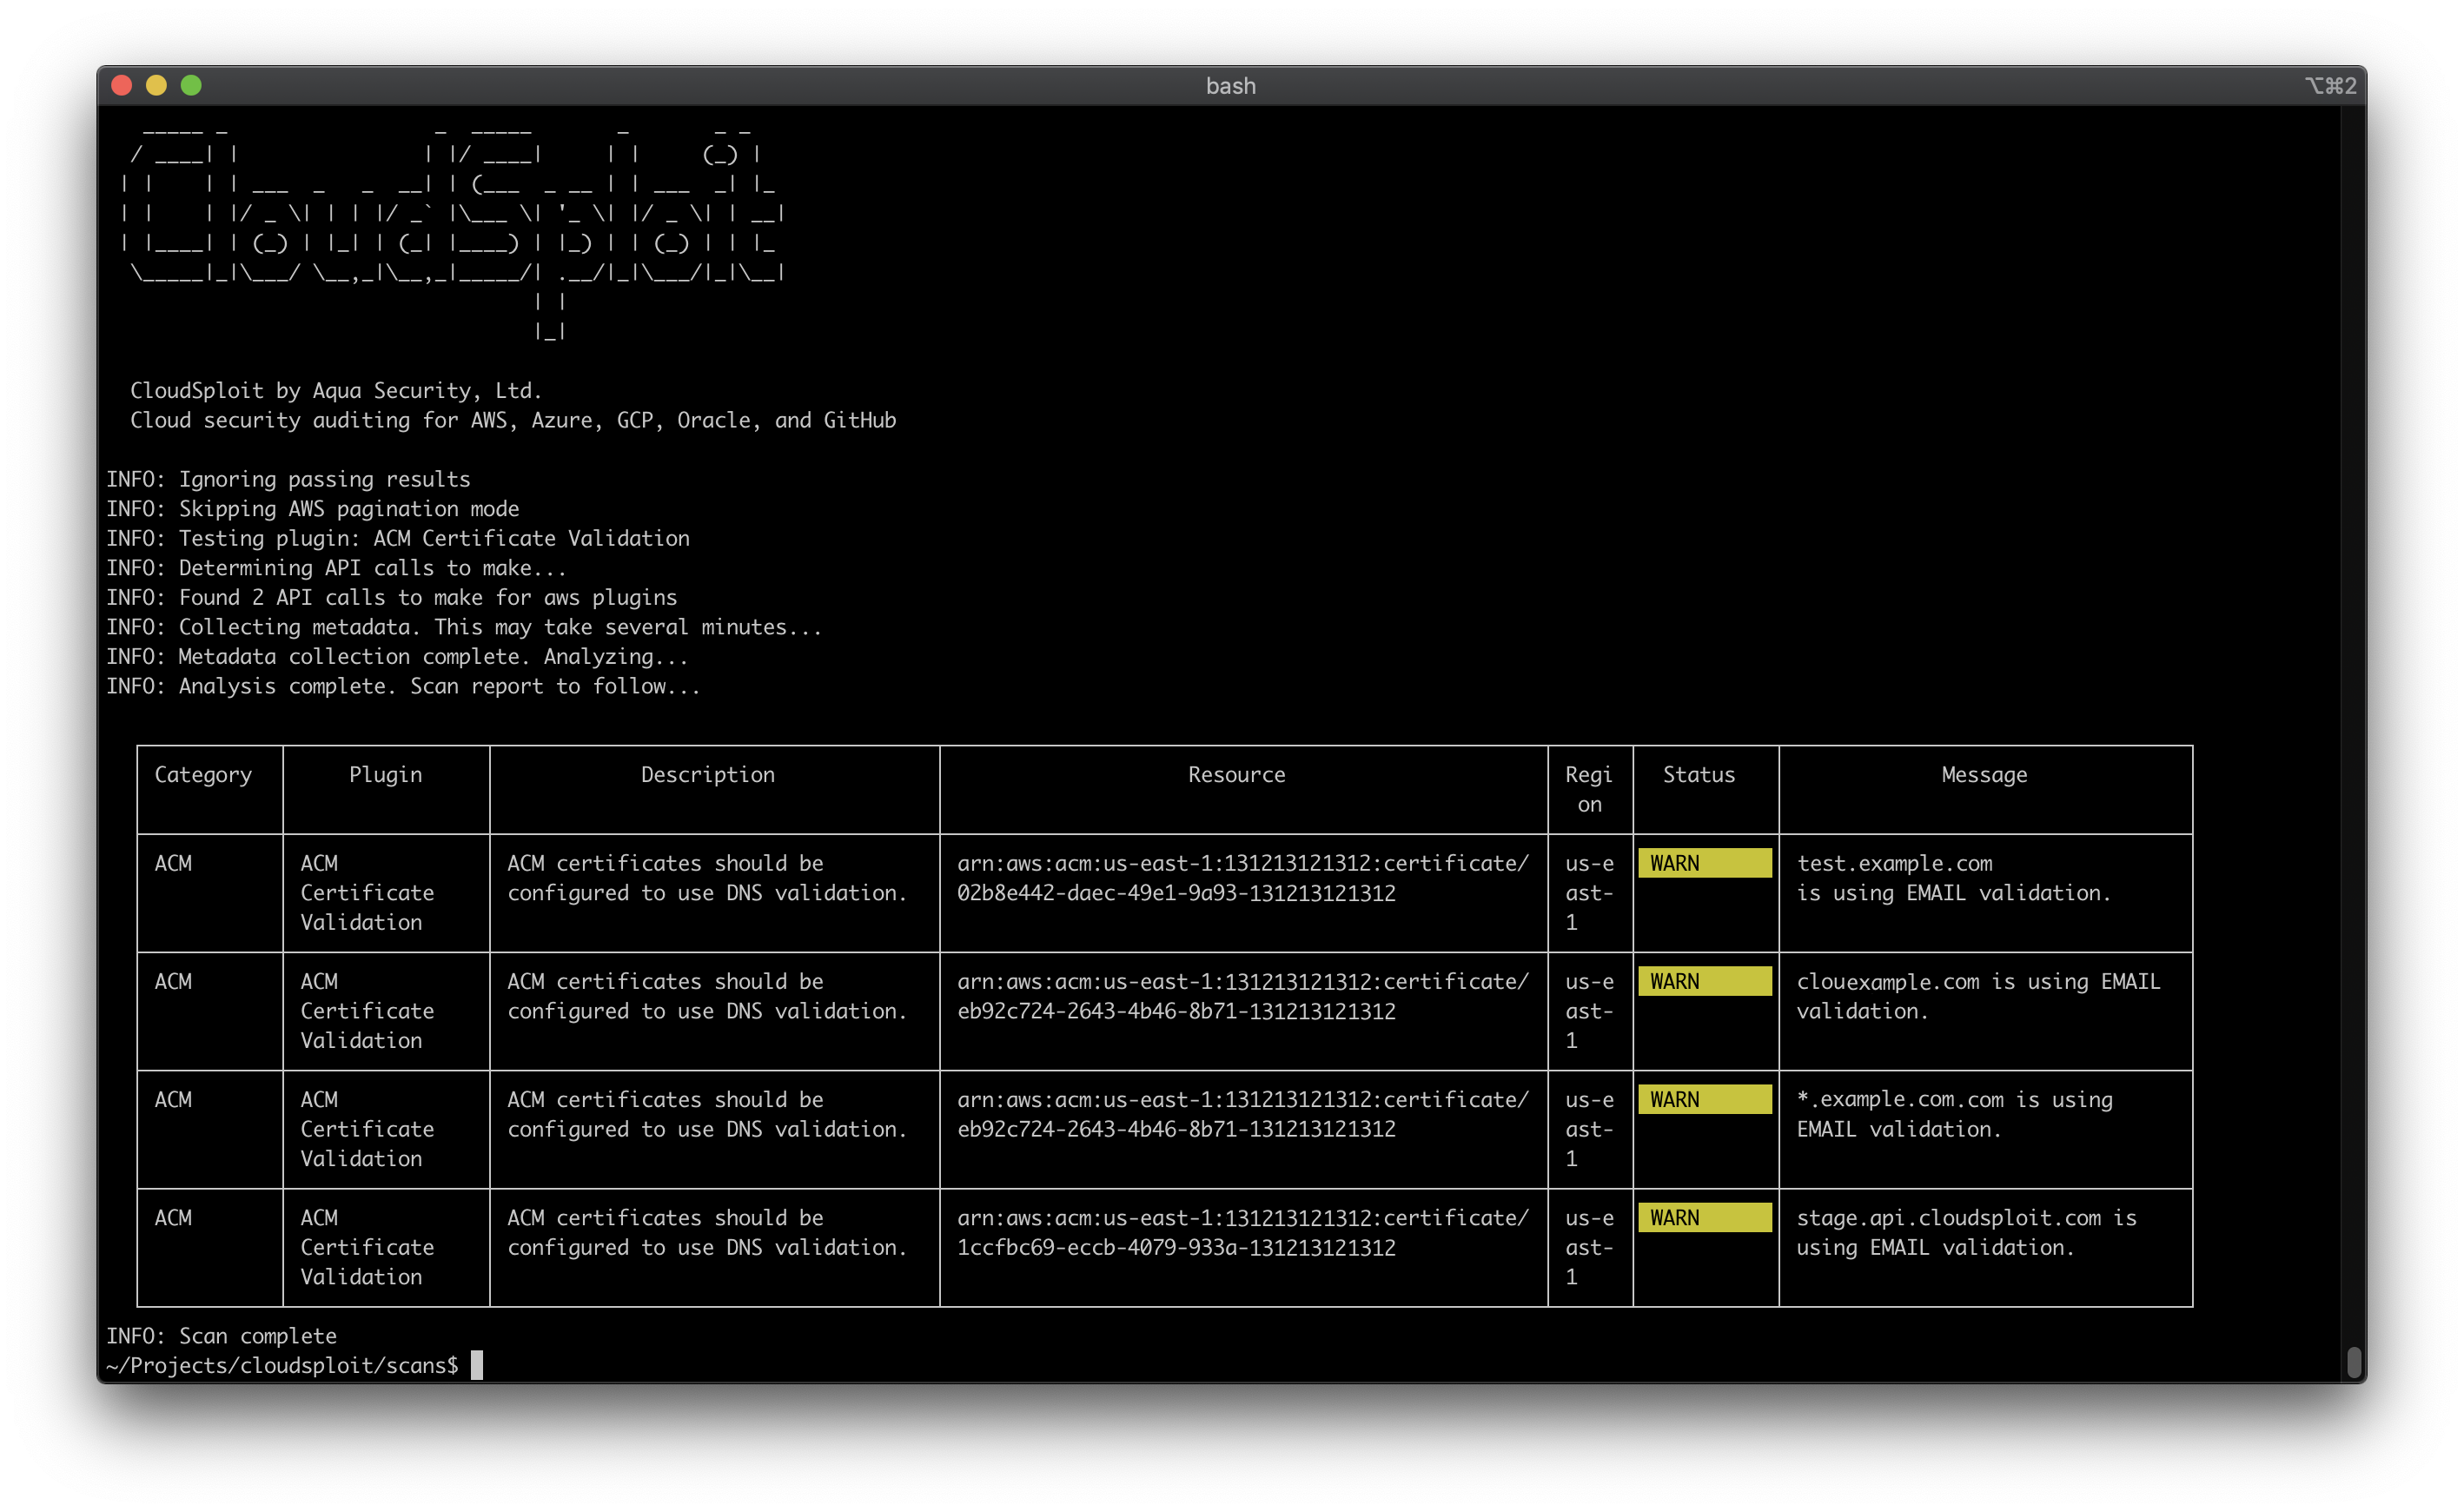 aquasecurity/cloudsploit
Escáner de postura de seguridad multinube que audita AWS, Azure, GCP y OCI en busca de configuraciones incorrectas, violaciones de cumplimiento…
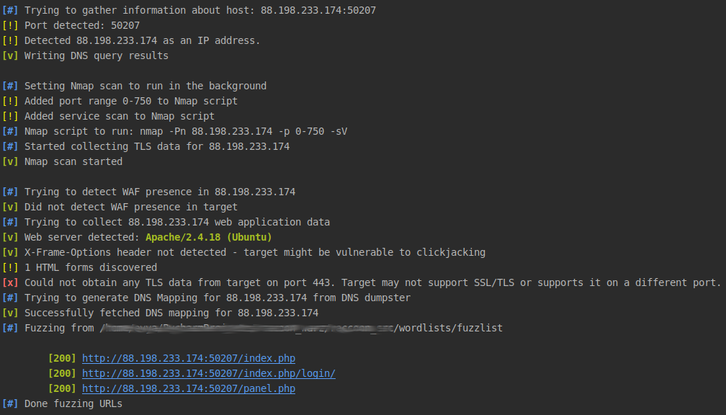 evyatarmeged/raccoon
Una herramienta de seguridad ofensiva de alto rendimiento para reconocimiento y escaneo de vulnerabilidades.
 google/osv.dev
Base de datos de vulnerabilidades de código abierto y servicio de triaje.
 apurvsinghgautam/dark-web-osint-tools
Herramientas de OSINT para la Dark Web
 cyberstrikeus/cyberstrike
Agente autónomo de IA para equipo rojo en pruebas de penetración con 13+ agentes especializados, 120+ casos de prueba OWASP e integración con MITRE…
 13o-bbr-bbq/machine_learning_security
Código fuente sobre aprendizaje automático y seguridad.
 netwrix/pingcastle
Herramienta de evaluación de riesgos de seguridad de Active Directory que evalúa vulnerabilidades, configuraciones incorrectas y madurez utilizando…
 deepfence/threatmapper
Plataforma de protección de aplicaciones nativa en la nube de código abierto (CNAPP)
 opencve/opencve
Agregar, filtrar y rastrear CVEs de múltiples fuentes con colaboración en equipo, paneles personalizados, alertas y análisis impulsado por IA para la…
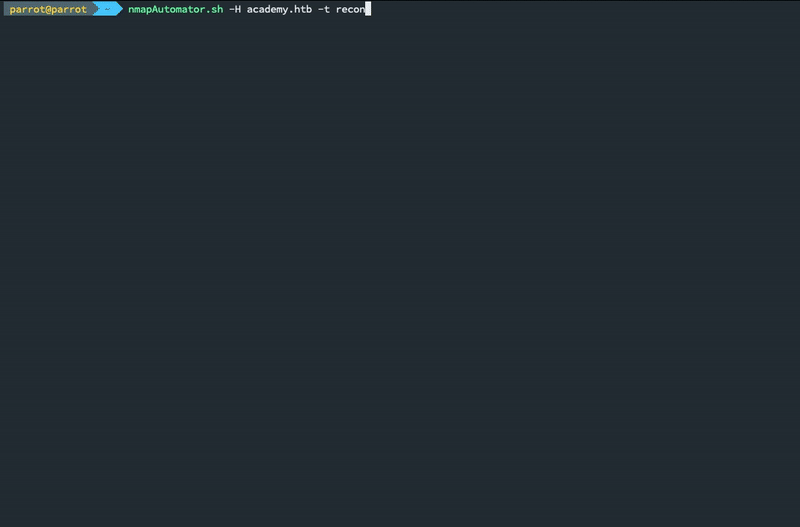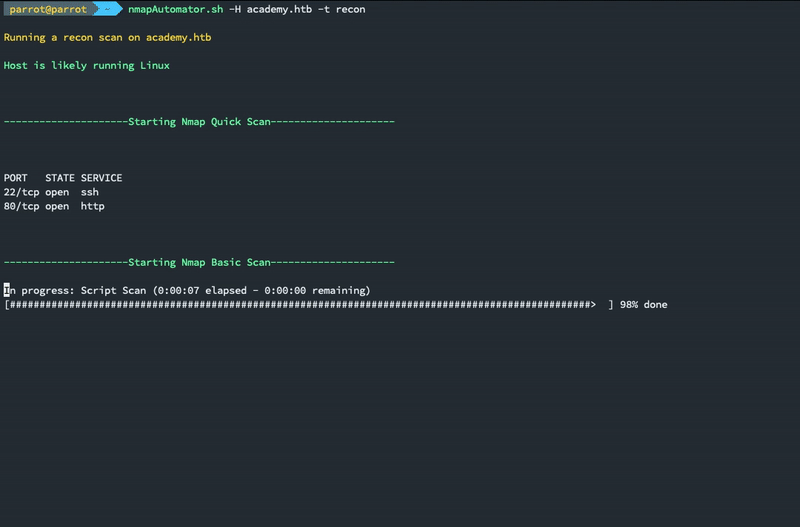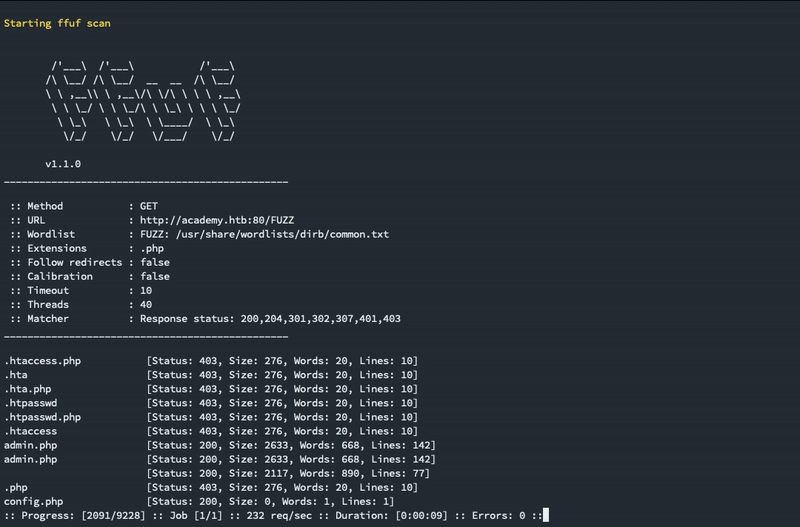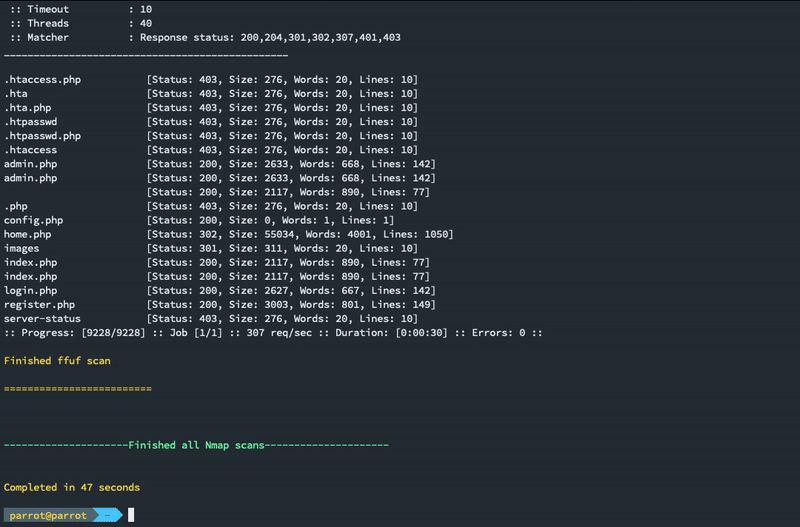 21y4d/nmapautomator
Un script que puedes ejecutar en segundo plano.
 duo-labs/cloudmapper
CloudMapper te ayuda a analizar tus entornos de Amazon Web Services (AWS).
 ticarpi/jwt_tool
:snake: Un kit de herramientas para probar, ajustar y descifrar JSON Web Tokens
 checkmarx/kics
Escáner de análisis estático para infraestructura como código que detecta vulnerabilidades de seguridad, violaciones de cumplimiento y…
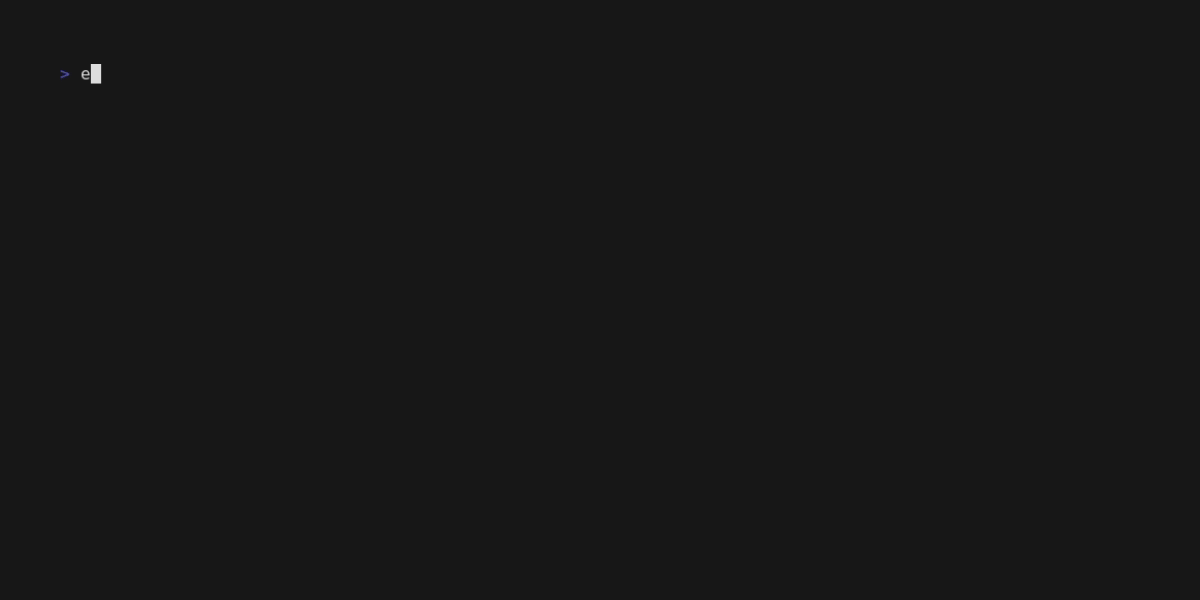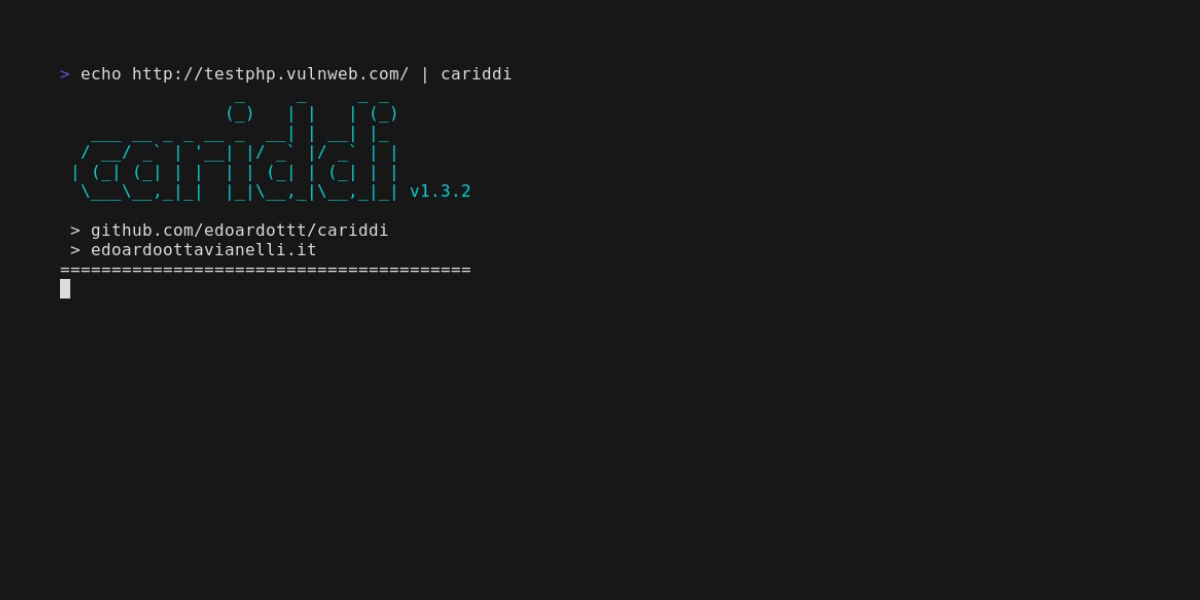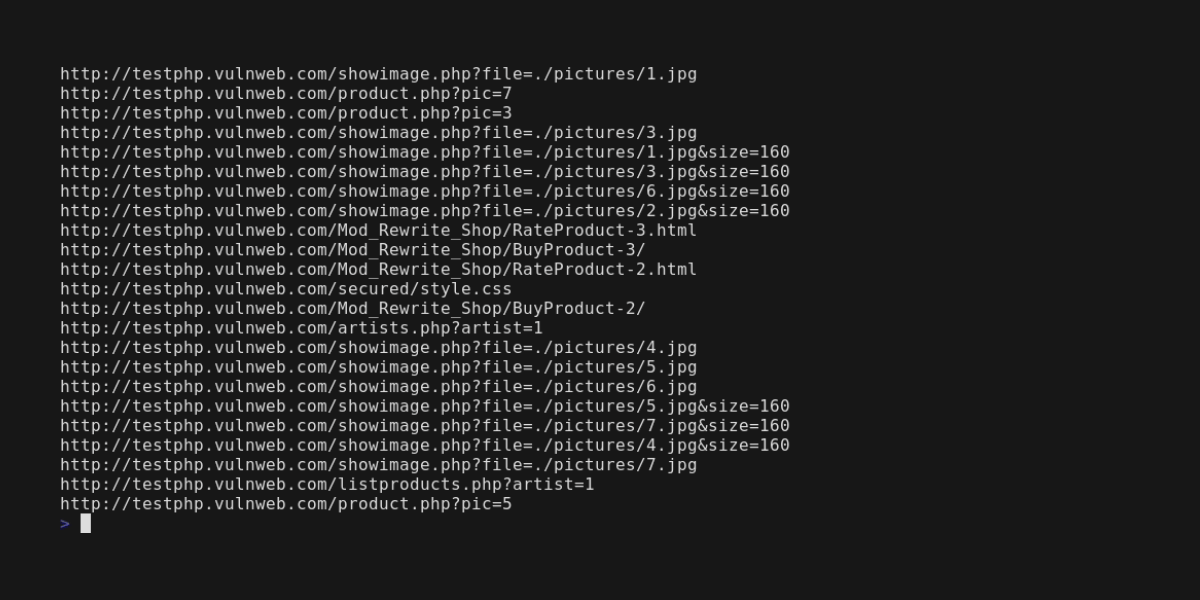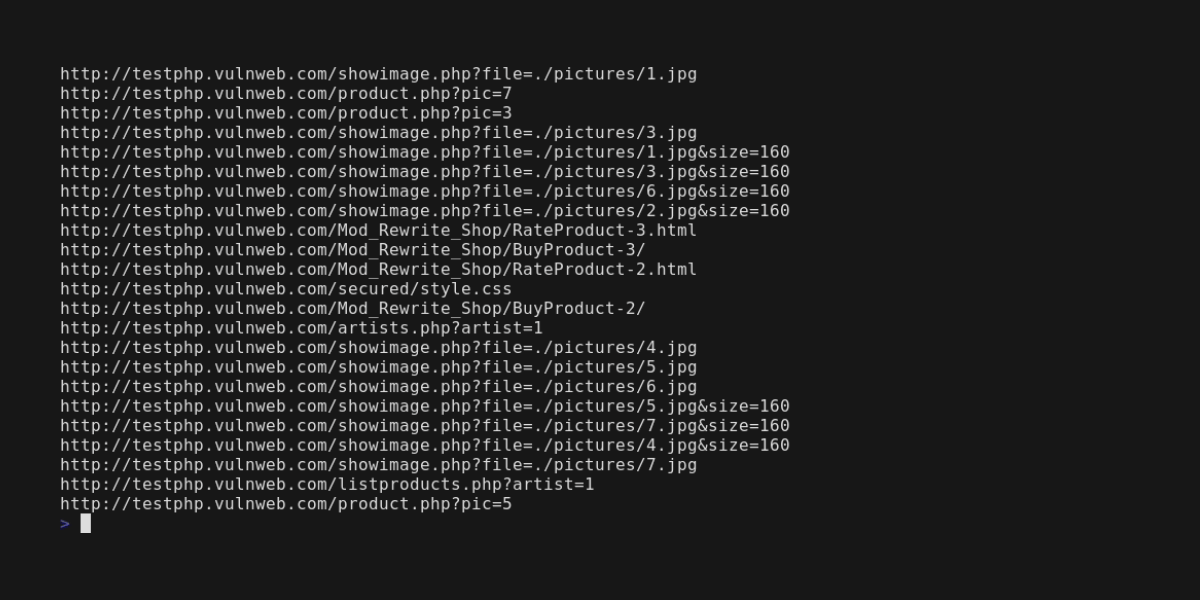 edoardottt/cariddi
Toma una lista de dominios, rastrea URLs y busca endpoints, secretos, claves API, extensiones de archivos, tokens y más








