 edoardottt/cariddi
Toma una lista de dominios, rastrea URLs y busca endpoints, secretos, claves API, extensiones de archivos, tokens y más

Toma una lista de dominios, rastrea urls y escanea en busca de endpoints, secretos, claves api, extensiones de archivo, tokens y más

Coded with 💙 by edoardottt
Share on Twitter!
Install • Usage • Get Started • Changelog • Contributing • License
brew install cariddi
sudo snap install cariddi
go install -v github.com/edoardottt/cariddi/cmd/cariddi@latest
pacman -Syu cariddi
nix-shell -p cariddi
Necesitas Go (>=1.24.0)
git clone https://github.com/edoardottt/cariddi.git
cd cariddi
go get ./...
make linux # (to install)
make unlinux # (to uninstall)
One-liner: git clone https://github.com/edoardottt/cariddi.git && cd cariddi && go get ./... && make linux
Ten en cuenta que el ejecutable funciona solo en la carpeta cariddi.
git clone https://github.com/edoardottt/cariddi.git
cd cariddi
go get ./...
.\make.bat windows # (to install)
.\make.bat unwindows # (to uninstall)
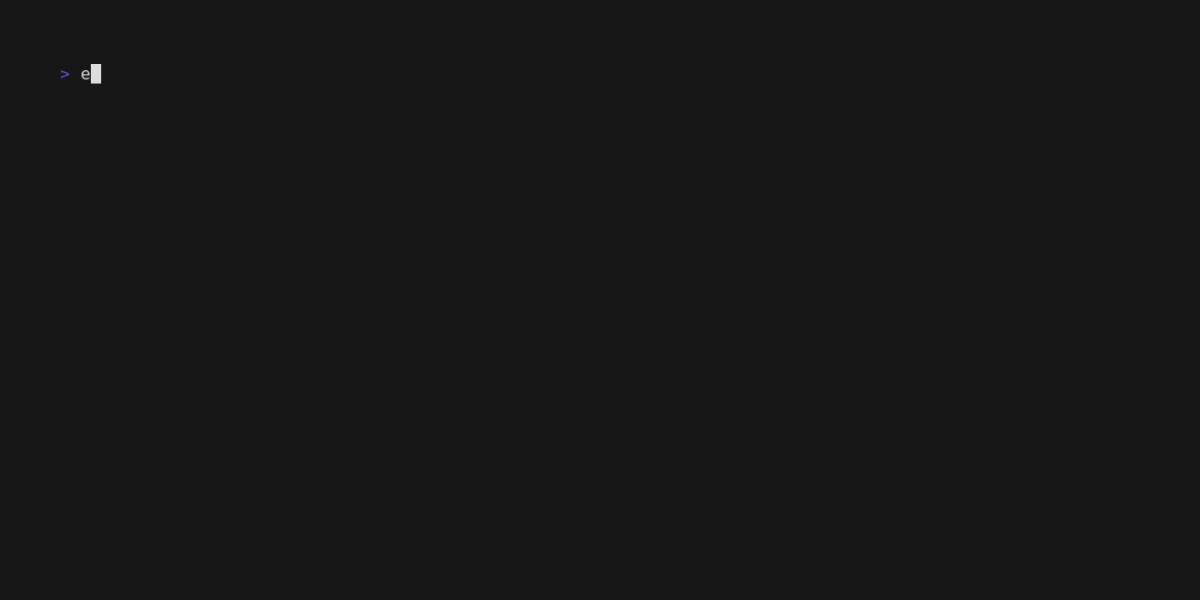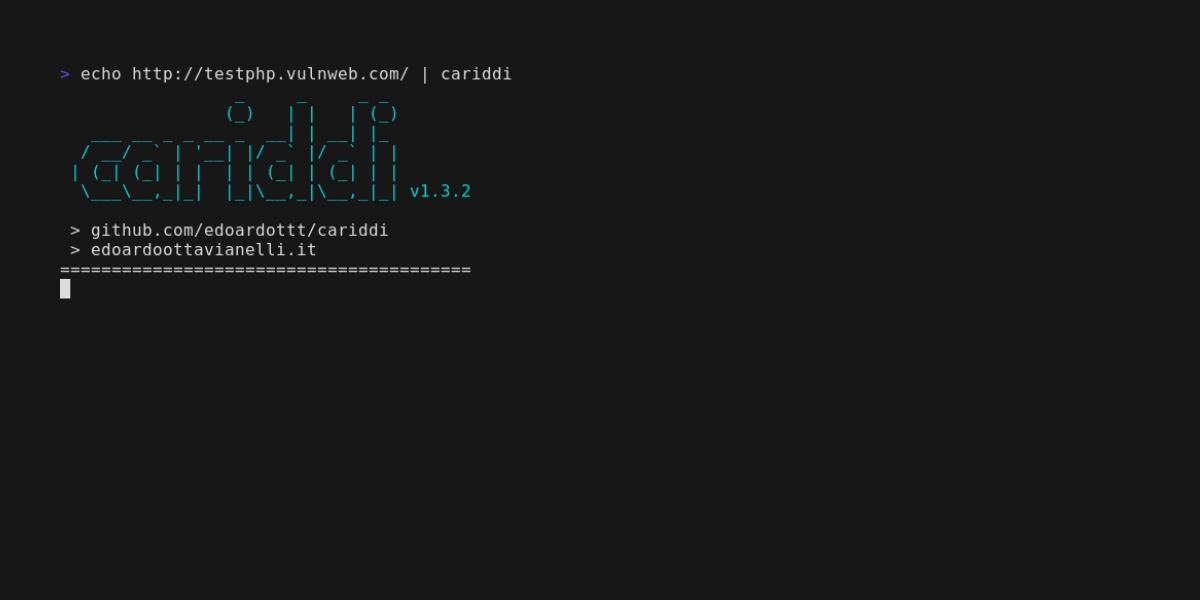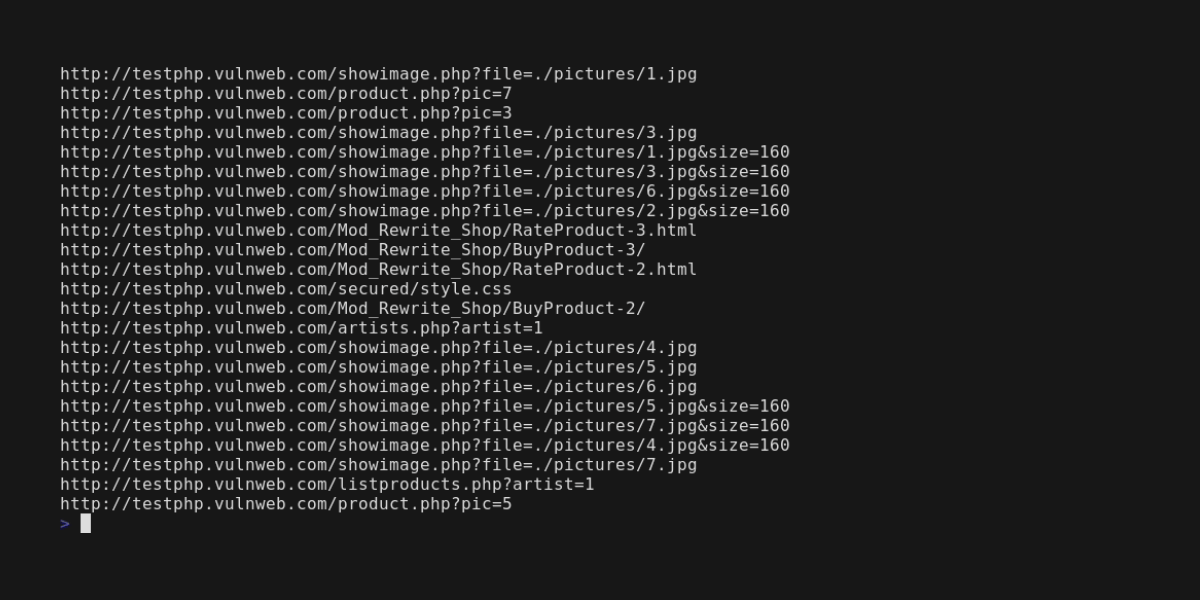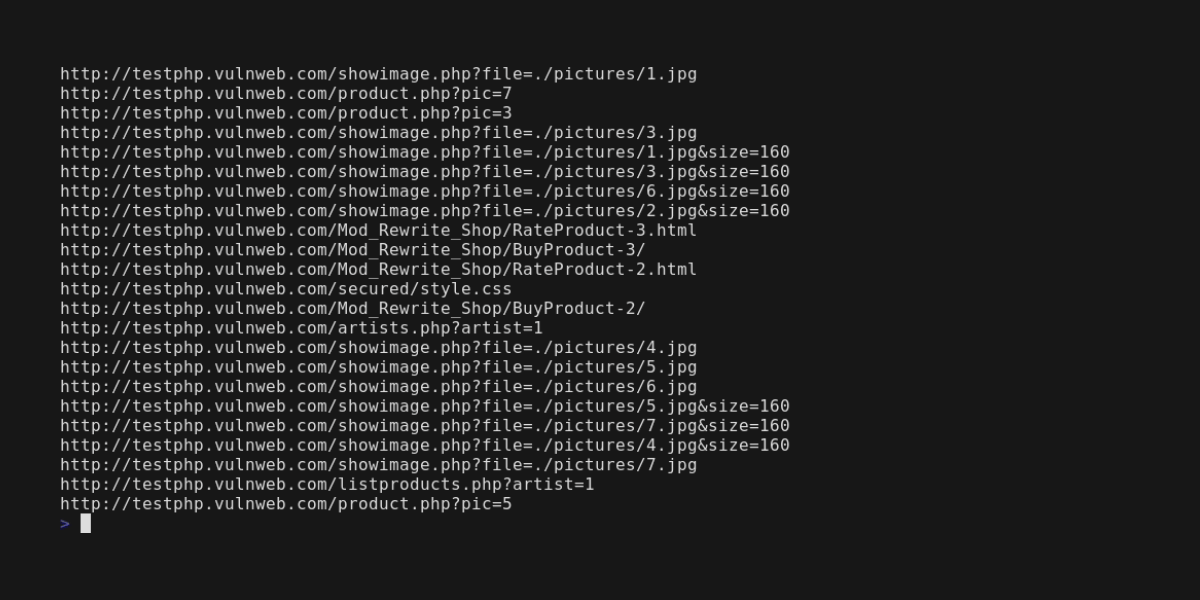
Si quieres escanear solo un objetivo puedes usar
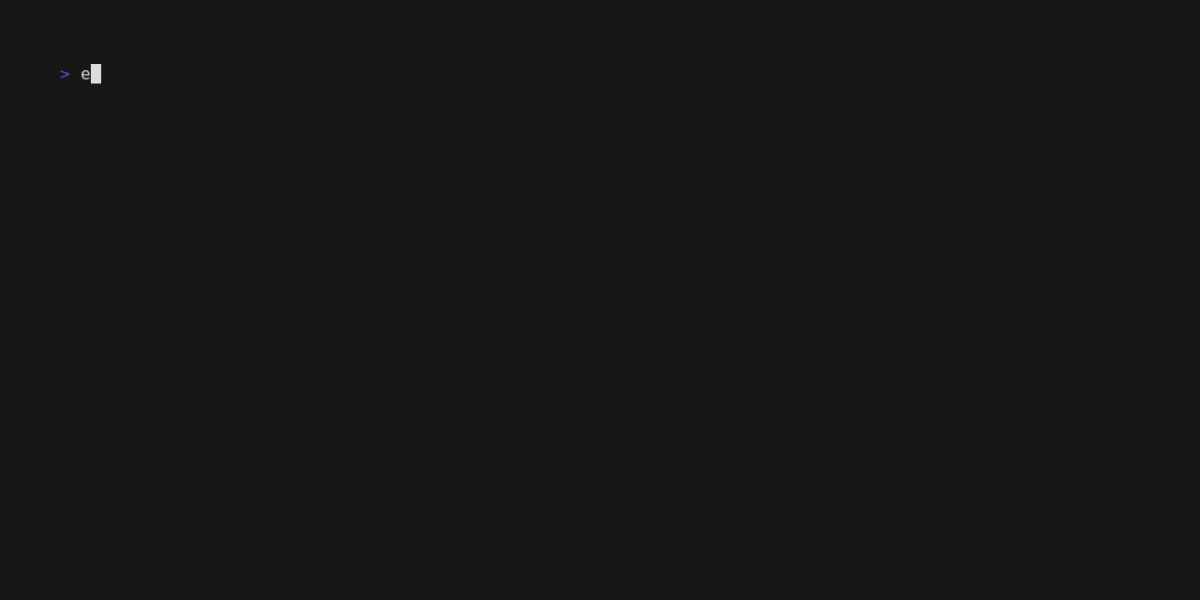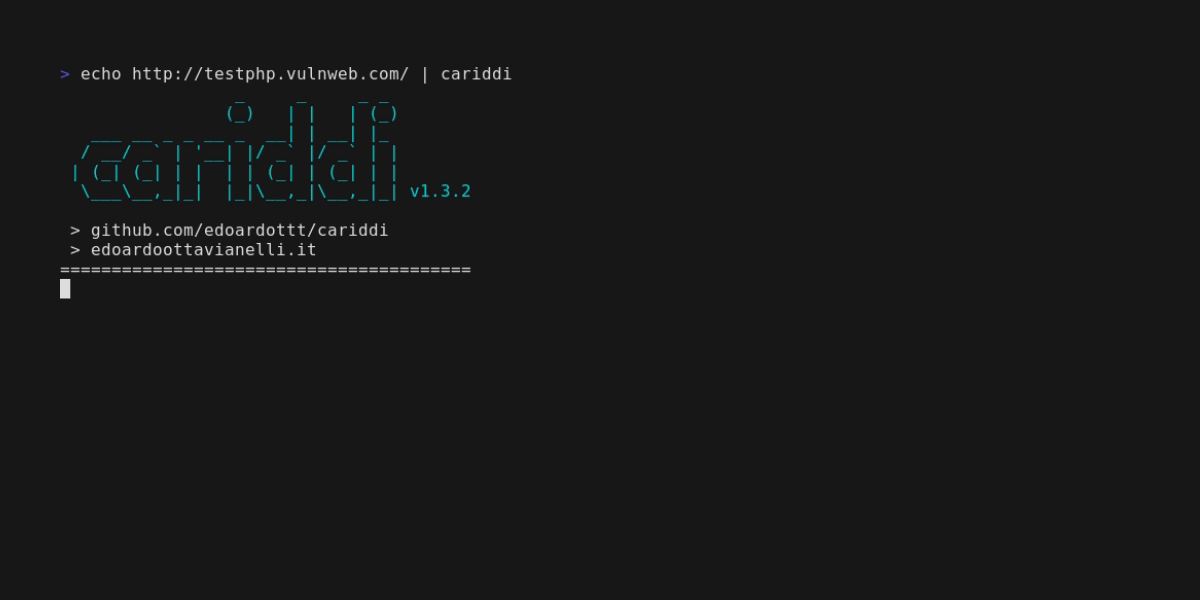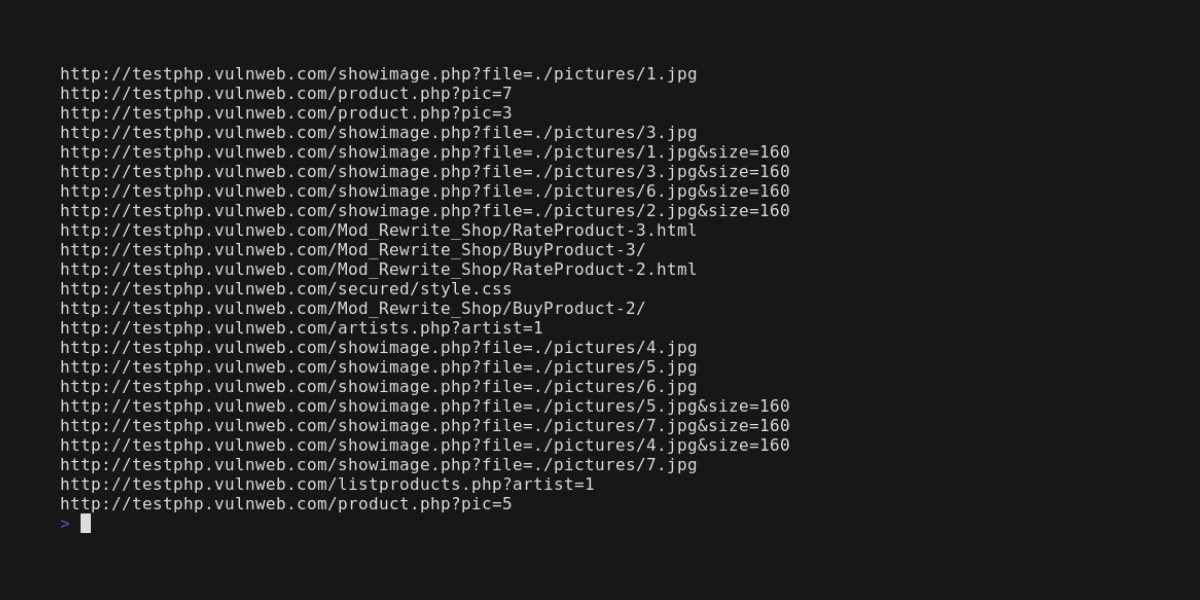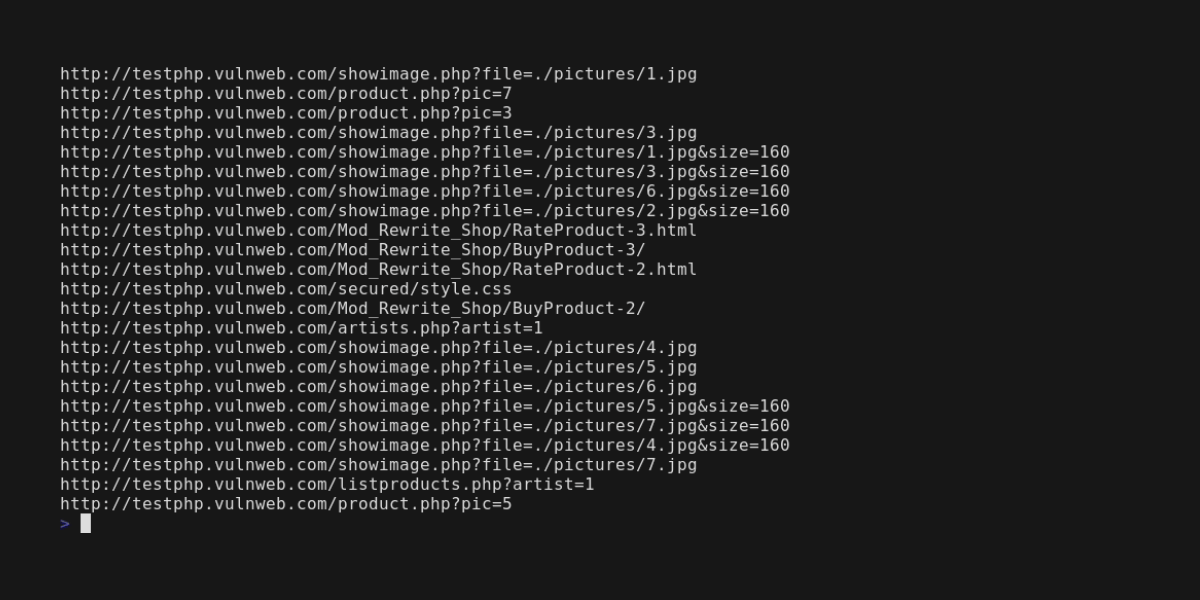
echo https://edoardottt.com/ | cariddi
Con múltiples objetivos puedes usar un archivo en su lugar, por ejemplo urls.txt que contenga:
https://edoardottt.com/
http://testphp.vulnweb.com/
Para Windows:
powershell.exe -Command "cat urls.txt | .\cariddi.exe" dentro del Símbolo del sistemacat urls.txt | cariddi.exe usando PowerShellcariddi -version (Imprime la versión)cariddi -h (Imprime la ayuda)cariddi -examples (Imprime los ejemplos)cat urls.txt | cariddi -intensive (Rastrea buscando también subdominios, igual que *.target.com)cat urls.txt | cariddi -s (Busca secretos)cat urls.txt | cariddi -err (Busca errores en sitios web)cat urls.txt | cariddi -e (Busca endpoints jugosos)cat urls.txt | cariddi -info (Busca información útil en sitios web)cat urls.txt | cariddi -ext 2 (Busca archivos jugosos (nivel 2 de 7))cat urls.txt | cariddi -e -ef endpoints_file (Busca endpoints personalizados)cat urls.txt | cariddi -s -sf secrets_file (Busca secretos personalizados)cat urls.txt | cariddi -ie pdf,png,jpg (Ignora estas extensiones durante el escaneo)Predeterminado: png, svg, jpg, jpeg, bmp, jfif, gif, webp, woff, woff2, ttf, tiff, tif, mp4, webm, mkv, avi, mov, flv, wmv, mp3, wav, flac, ogg, m4a, aac, ico, cur, eot, otf se ignoran durante el escaneo de secretos, información y errores.
cat urls.txt | cariddi -proxy http://127.0.0.1:8080 (Establece un Proxy, http y socks5 soportados)cat urls.txt | cariddi -d 2 (2 segundos entre una página rastreada y otra)cat urls.txt | cariddi -c 200 (Establece el nivel de concurrencia a 200)cat urls.txt | cariddi -i forum,blog,community,open (Ignora urls que contengan estas palabras)cat urls.txt | cariddi -it ignore_file (Ignora urls que contengan al menos una línea del archivo de entrada)cat urls.txt | cariddi -cache (Usa la carpeta .cariddi_cache como caché)cat urls.txt | cariddi -t 5 (Establece el timeout para las peticiones)cat urls.txt | cariddi -headers "Cookie: auth=admin;type=2;; X-Custom: customHeader"cat urls.txt | cariddi -headersfile headers.txt (Lee cabeceras personalizadas desde un archivo externo)cat urls.txt | cariddi -ua "Custom User Agent" (Usa un User Agent personalizado)cat urls.txt | cariddi -rua (Usa un user agent de navegador aleatorio en cada petición)cat urls.txt | cariddi -plain (Imprime solo los resultados)cat urls.txt | cariddi -ot target_name (Resultados en archivo txt)cat urls.txt | cariddi -oh target_name (Resultados en archivo html)cat urls.txt | cariddi -json (Imprime la salida como JSON en stdout)cat urls.txt | cariddi -sr (Almacena las respuestas HTTP)cat urls.txt | cariddi -debug (Imprime información de depuración mientras rastrea)cat urls.txt | cariddi -md 3 (Máximo 3 niveles de profundidad)cariddi -h imprime la ayuda.
Usage of cariddi:
  -c int
     Concurrency level. (default 20)
  -cache
     Use the .cariddi_cache folder as cache.
  -d int
     Delay between a page crawled and another.
  -debug
     Print debug information while crawling.
  -e Hunt for juicy endpoints.
  -ef string
     Use an external file (txt, one per line) to use custom parameters for endpoints hunting.
  -err
     Hunt for errors in websites.
  -examples
     Print the examples.
  -ext int
     Hunt for juicy file extensions. Integer from 1(juicy) to 7(not juicy).
  -h Print the help.
  -headers string
     Use custom headers for each request E.g. -headers "Cookie: auth=yes;;Client: type=2".
  -headersfile string
     Read from an external file custom headers (same format of headers flag).
  -json
     Print the output as JSON in stdout.
  -md
     Maximum depth level the crawler will follow from the initial target URL.
  -i string
     Ignore the URL containing at least one of the elements of this array.
  -ie value
     Comma-separated list of extensions to ignore while scanning.
  -info
     Hunt for useful informations in websites.
  -intensive
     Crawl searching for resources matching 2nd level domain.
  -it string
     Ignore the URL containing at least one of the lines of this file.
  -oh string
     Write the output into an HTML file.
  -ot string
     Write the output into a TXT file.
  -plain
     Print only the results.
  -proxy string
     Set a Proxy to be used (http and socks5 supported).
  -rua
     Use a random browser user agent on every request.
  -s Hunt for secrets.
  -sf string
     Use an external file (txt, one per line) to use custom regexes for secrets hunting.
  -sr
     Store HTTP responses.
  -t int
     Set timeout for the requests. (default 10)
  -ua string
     Use a custom User Agent.
  -version
     Print the version.
Normalmente usas Burpsuite dentro de tu navegador, así que solo tienes que confiar en el certificado de burpsuite en el navegador y listo.
Para usar cariddi con el proxy de BurpSuite deberías seguir algunos pasos adicionales.
Si intentas usar cariddi con la opción -proxy http://127.0.0.1:8080 encontrarás este error en la sección de registro de errores de burpsuite:






