 mindpatch/lorsrf
Herramienta CLI rápida para encontrar los parámetros que se pueden usar para encontrar SSRF o carga de recursos fuera de banda 🛰️ 🦀

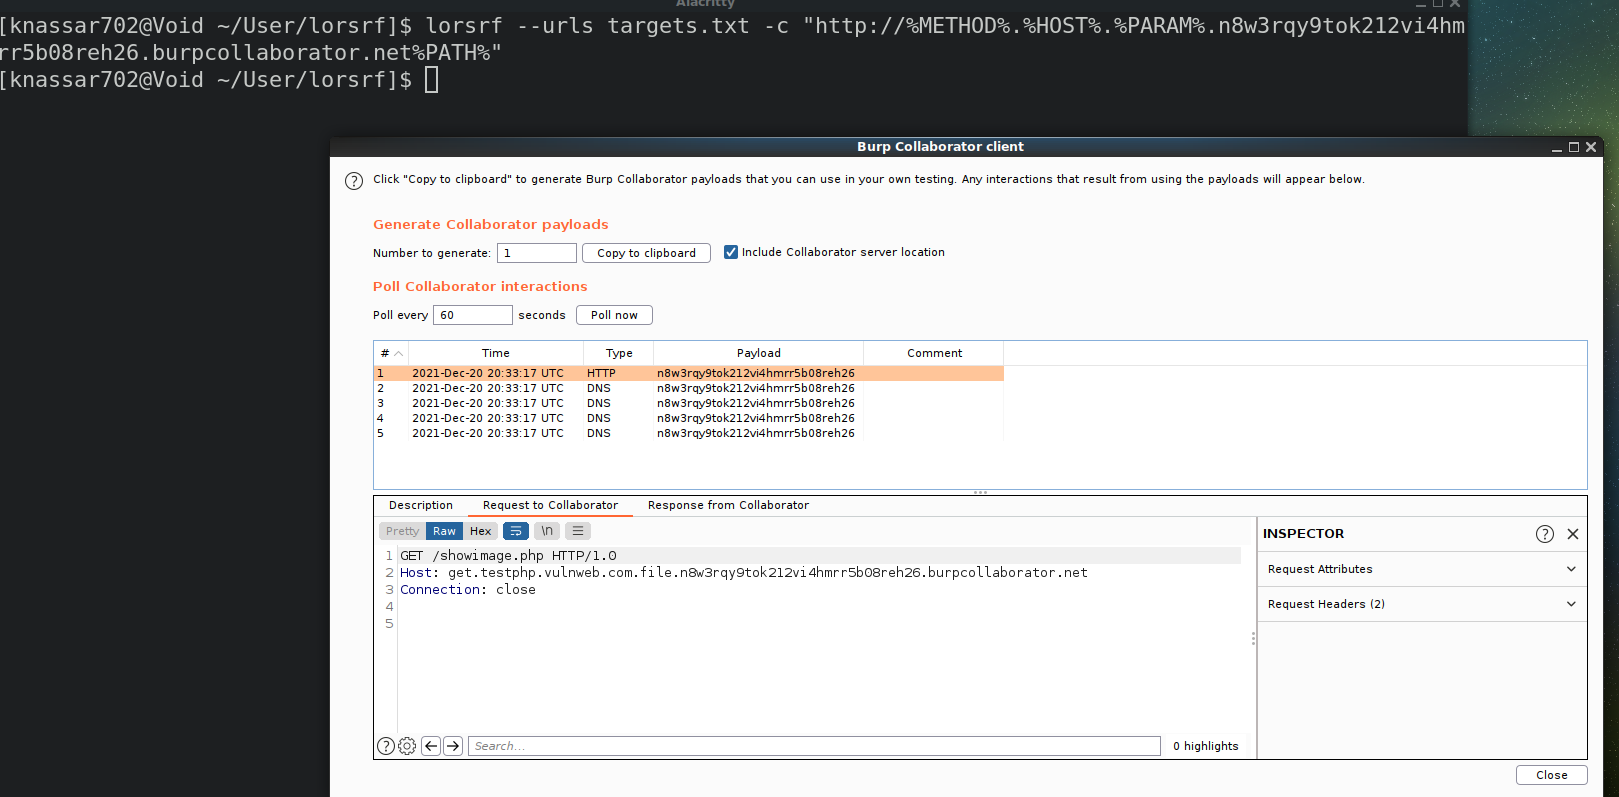
Lorsrf es una potente herramienta de pruebas de penetración web diseñada para identificar parámetros que pueden ser explotados para ataques SSRF o de carga de recursos fuera de banda. Al añadir un host OAST como Burp Collaborator al valor del parámetro, Lorsrf puede generar una solicitud HTTP que se recibe en Burp Collaborator, sin ninguna información real sobre el objetivo.
Para solucionar este problema, Lorsrf incluye una función que te permite añadir piezas específicas de información del objetivo como variables en tu host OAST. Esto te permite identificar más fácilmente parámetros y endpoints vulnerables, lo que en última instancia facilita la protección de tus aplicaciones web.
Además de lo anterior, Lorsrf también te permite incluir información adicional en tu host OAST utilizando variables especiales. Por ejemplo, puedes incluir el endpoint de tu dominio objetivo, la consulta de la URL, el método de solicitud actual y más.
En general, Lorsrf es una herramienta potente que se puede personalizar para satisfacer tus necesidades específicas de pruebas de penetración web. Ya sea que estés buscando identificar y corregir vulnerabilidades en tus propias aplicaciones web o evaluar la seguridad de aplicaciones web de terceros, Lorsrf es una valiosa adición a cualquier conjunto de herramientas de pruebas de penetración.
| Variable | Descripción |
|---|---|
| %PARAM% | el parámetro adivinado |
| %PATH% | el endpoint de tu dominio objetivo |
| %HOST% | el host de escaneo |
| %QUERY% | la consulta de la URL |
| %METHOD% | Método actual |
puedes usarlos para incluir más información en tu host OAST
target: http://testphp.vulnweb.com/showimage.php
payload: http://%HOST%.%PARAM%.testing.interactsh.com%PATH%
output: http://testphp.vulnweb.com.file.testing.interactsh.com/showimage.php
por defecto lorsrf usa el método GET, si quieres el método POST con cuerpo de formulario o JSON puedes añadir estas banderas
$ lorsrf --json --form
si solo quieres POST añade la bandera --post-only
>>> apt install gcc pkg-config libssl-dev
>>> cargo install --git https://github.com/knassar702/lorsrf
o descárgalo desde la página de lanzamientos
$ lorsrf --urls targets.txt -c "http://myhost.com" --wordlist params.txt
$ lorsrf --urls targets.txt -c "http://myhost.com" --wordlist params.txt --json
$ lorsrf --urls targets.txt -c "http://myhost.com" --wordlist params.txt --form
escáner de parámetros sin adivinación
$ waybackurls http://testphp.vulnweb.com > urls.txt
$ lorsrf --urls urls.txt -c "http://myhost.com" --wordlist params.txt
más opciones
Lorsrf 2.0
Khaled Nassar <[email protected]>
SSRF Parameter BruteForce Tool

USAGE:
    lorsrf [FLAGS] [OPTIONS] --call <host> --urls <targets>

FLAGS:
    -f, --form         Use x-www-form-urlencoded requests via POST method
    -h, --help         Prints help information
    -j, --json         Use JSON requests via POST method
        --post-only    POST method only
    -V, --version      Prints version information

OPTIONS:
    -H, --headers <headers>      Your Headers [default: ]
    -c, --call <host>            Your The OAST Host (burpsuite collaborator or interactsh.com)
    -p, --proxy <proxy>          SendProxy [default: ]
    -u, --urls <targets>         Your Targets list
        --threads <threads>      Your Threads [default: 10]
    -t, --timeout <timeout>      Set the Timeout of the requests [default: 10]
    -w, --wordlist <wordlist>    Your Parameters Wordlist






