
 #1
Herramientas para identificar, evaluar y priorizar debilidades de seguridad en sistemas y aplicaciones.
Recomendado por Kitploit

 datasploit/datasploit
Un #OSINT Framework para realizar diversas técnicas de reconocimiento sobre Empresas, Personas, Números de Teléfono, Direcciones de Bitcoin, etc.,…
 xoreaxeaxeax/skitter-creek-bath-salts
Desbloqueando _todo_ en la CPU con DRAM scrambling
 wgpsec/aboutsecurity
Todo para pentest. | Base de conocimiento de pruebas de penetración que consolida metodologías de seguridad en un formato ejecutable por AI Agent.
 danmcinerney/xsscrapy
XSS spider - 66/66 wavsep XSS detectado
 lmacken/pyrasite
Inject code into running Python processes
 mandatoryprogrammer/xsshunter-express
Una versión fácil de configurar de XSS Hunter. Se configura en cinco minutos y no requiere mantenimiento.
 sheeki03/tirith
Terminal security for developers and AI agents. Intercepts homograph URLs, pipe-to-shell, ANSI injection, obfuscated payloads, data exfiltration, and…
 moham3driahi/xattacker
X Attacker Tool ☣ Escáner de vulnerabilidades web y autoexploitador
 aquasecurity/trivy-action
Ejecuta Trivy como acción de GitHub para escanear tu imagen de contenedor Docker en busca de vulnerabilidades
 ajinabraham/nodejsscan
nodejsscan es un escáner de seguridad de código estático para aplicaciones Node.js.
 cr0hn/dockerscan
El escáner de seguridad Docker más completo.
 diego-treitos/linux-smart-enumeration
Herramienta de enumeración de Linux para pentesting y CTFs con niveles de verbosidad
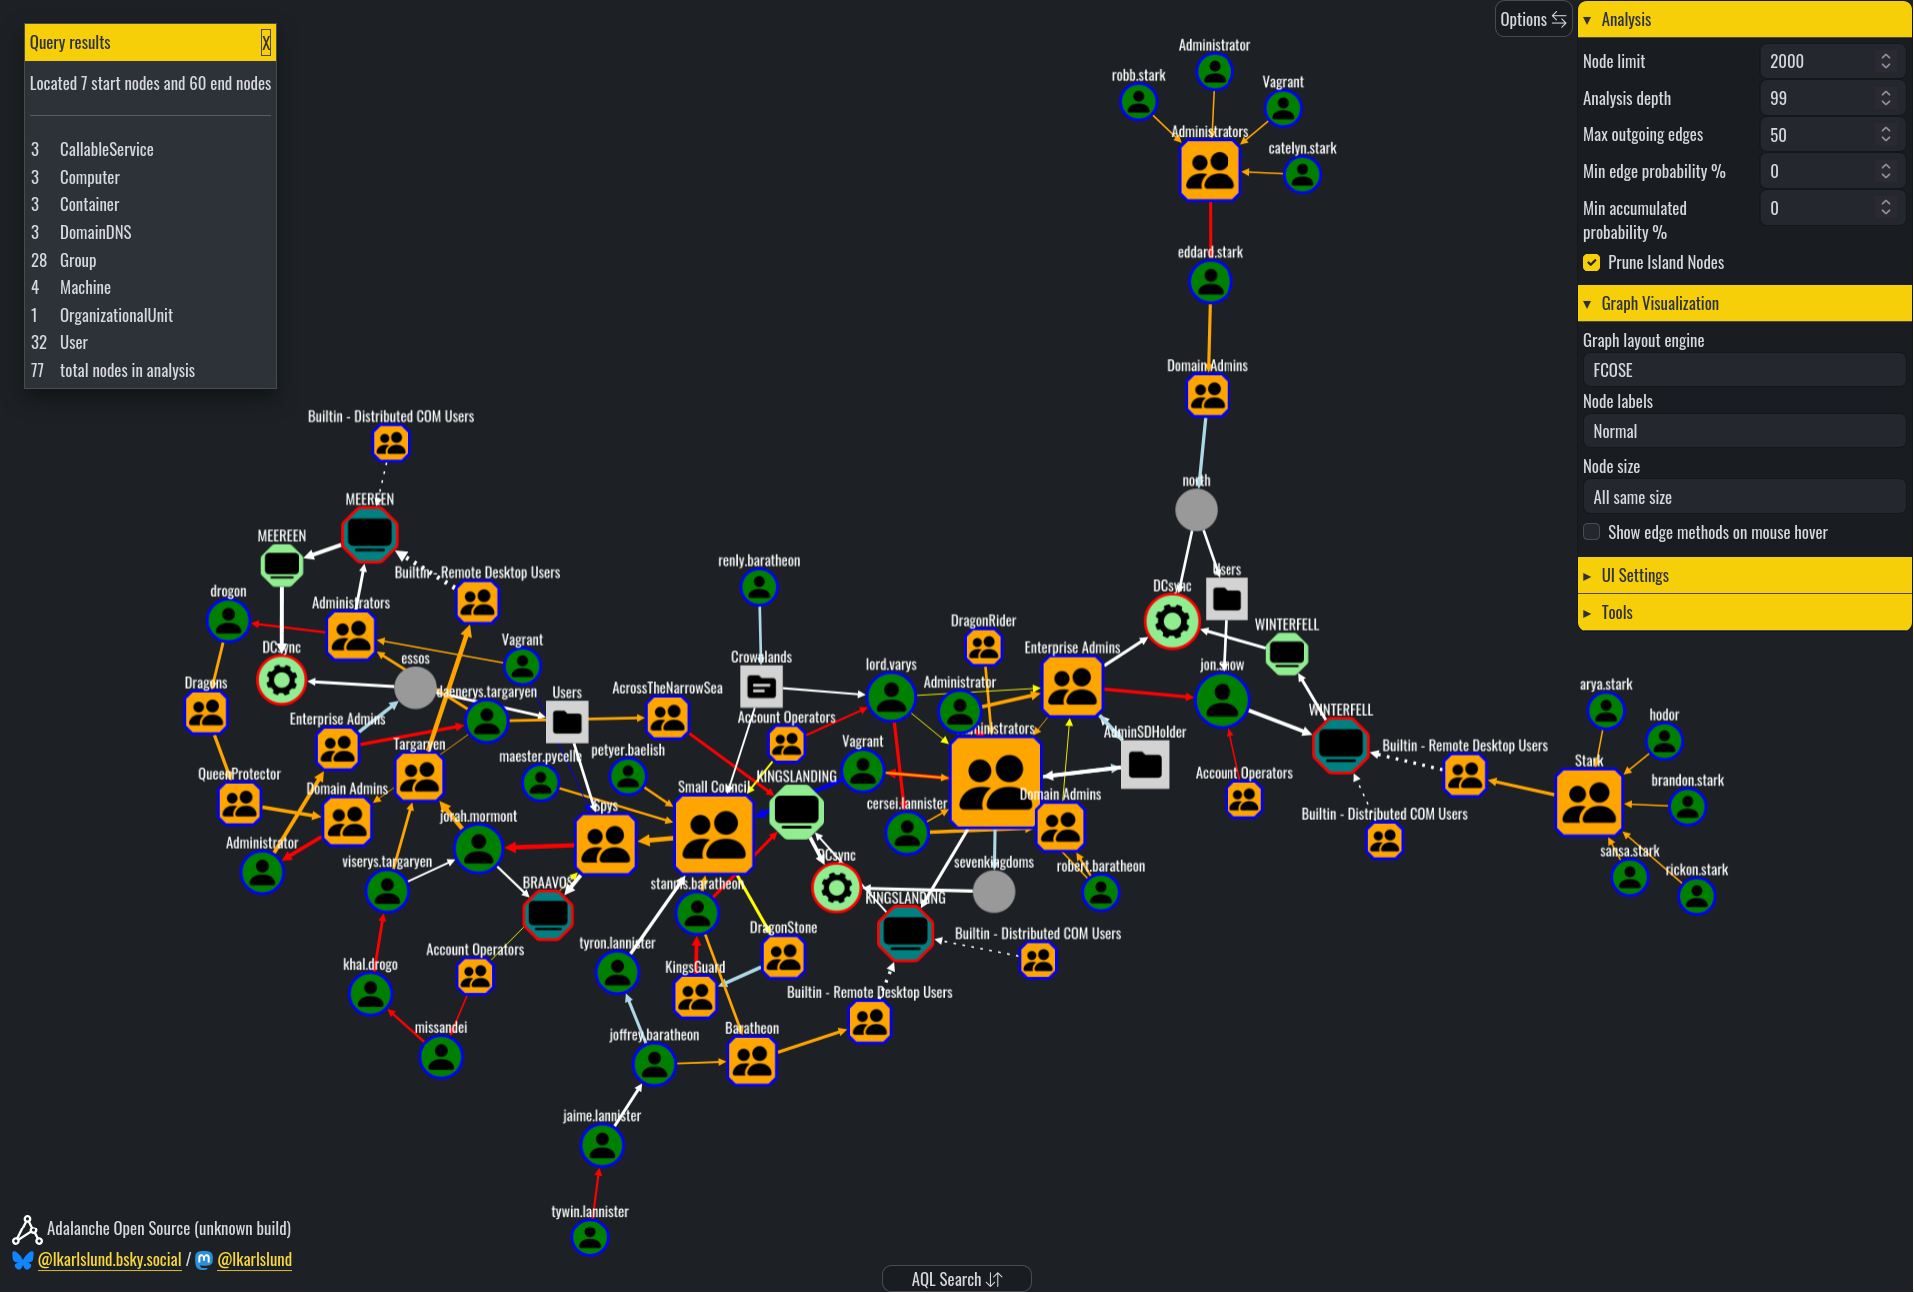 lkarlslund/adalanche
Visualizador y Explorador de Grafos de Ataque (Active Directory) ...¿Quién es *realmente* el Administrador de Dominio?

 aress31/burpgpt
Una extensión de Burp Suite que integra el GPT de OpenAI para realizar un escaneo pasivo adicional para descubrir vulnerabilidades altamente…
 salesforce/policy_sentry
Genera políticas de IAM de AWS con el mínimo privilegio basadas en ARNs de recursos y niveles de acceso, automatizando la creación de políticas…
 xiphosresearch/exploits
Código de exploit diverso
 sap/macos-enterprise-privileges
Esta aplicación brinda a los usuarios de Mac en entornos empresariales control sobre la administración de sus máquinas, elevando su nivel de acceso a…








