
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Adalanche — Visualizador y Explorador de Grafos de Ataque (Active Directory) ...¿Quién es *realmente* el Administrador de Dominio? | Kitploit
Herramientas/GitHubGitHub/lkarlslund/adalanche
ReconocimientoAnálisis de VulnerabilidadesPruebas de PenetraciónRed Teaming
GitHublkarlslund/adalanche

Adalanche

Visualizador y Explorador de Grafos de Ataque (Active Directory) ...¿Quién es *realmente* el Administrador de Dominio?

Ver Repositorio
2.2k20263hace 19 díasRevisado por Kitploit
Compartir
Sitio web

Adalanche Código Abierto

Visualizador y Explorador de Grafos de Ataque
GitHub release (latest SemVer) GitHub all releases GitHub Workflow Status

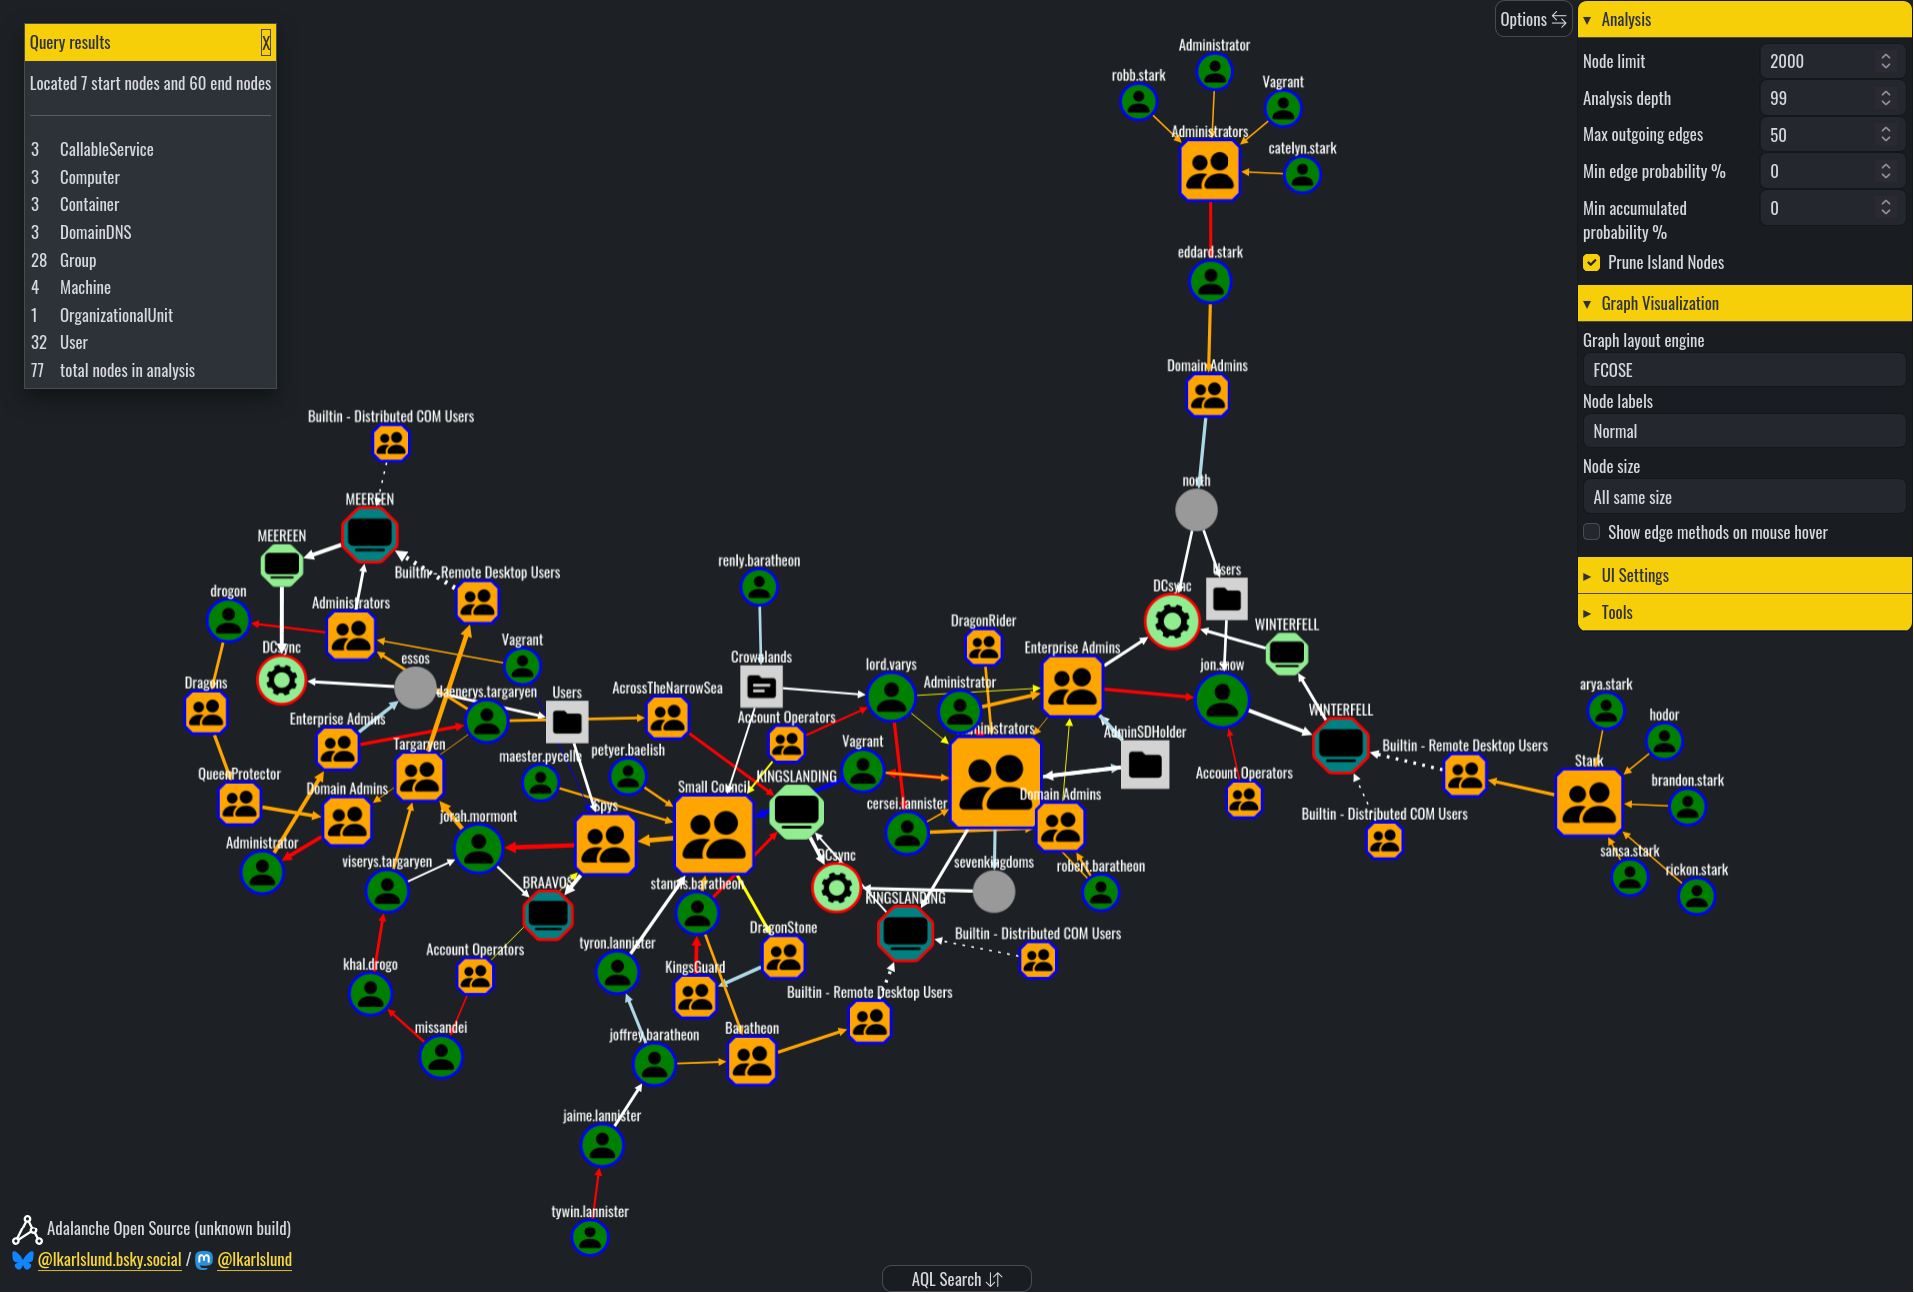
Ejemplo de gráfico de Adalanche usando el laboratorio GOAD Adalanche ofrece resultados instantáneos, mostrándole qué permisos tienen los usuarios y grupos en un Directorio Activo. Es útil para visualizar y explorar quién puede tomar el control de cuentas, máquinas o el dominio completo, y se puede utilizar para encontrar y mostrar configuraciones incorrectas.

I Can Haz Domain Admin?

La seguridad del Directorio Activo es notoriamente difícil. Las organizaciones pequeñas generalmente no tienen idea de lo que están haciendo, y demasiadas personas son simplemente agregadas a Administradores de Dominio.

En las grandes organizaciones, hay una gran cantidad de personas con diferentes necesidades, y se les delega acceso con diversos grados de poder en el AD. En algún momento, alguien comete un error, y eso puede costarle caro.

Adalanche visualiza problemas de delegación, cuentas kerberoastables, problemas de AD CS y mucho, mucho más.

Características

El análisis ofrece un análisis profundo de la propiedad, las ACL y otras relaciones de nodos. La visualización le permite explorar nodos y aristas a través de una interfaz gráfica web, para encontrar configuraciones incorrectas que los atacantes usarían en su contra si atacaran su infraestructura.

El Lenguaje de Consulta de Adalanche (AQL) ofrece capacidades de búsqueda exhaustivas en el gráfico. AQL es un lenguaje similar a GQL que permite consultas complejas.

Adalanche puede recopilar datos de:

  • Active Directory
  • Máquinas Windows
  • VMware vSphere*

Adalanche integra datos de:

  • Active Directory
  • Máquinas Windows (unidas al dominio o independientes)
  • VMware vSphere(*)
  • CyberArk(*)
  • Hashes de contraseñas / contraseñas descifradas(*)
  • Modelos de niveles(*)
  • Nodos y aristas personalizados(*)

La función de informes está en desarrollo(*)

(*) = versión de pago, visite el sitio web de NetSection

Cuéntame más

Para más detalles, puede ver la documentación aquí en Github, o desde la interfaz de Adalanche.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →