
 #1
Herramientas para identificar, evaluar y priorizar debilidades de seguridad en sistemas y aplicaciones.
Recomendado por Kitploit

 bugcrowd/hunt
Marca parámetros comúnmente asociados con inyección, SSRF, path traversal, IDOR y SSTI, mediante escaneo pasivo de Burp/ZAP; también organiza la…
 owasp/nodegoat
El proyecto OWASP NodeGoat proporciona un entorno para aprender cómo los riesgos de seguridad del OWASP Top 10 se aplican a las aplicaciones web…
 vanhoefm/krackattacks-scripts
Scripts para verificar clientes WPA2 y puntos de acceso (AP) ante vulnerabilidades de reinstalación de claves KRACK mediante hostapd modificado y…
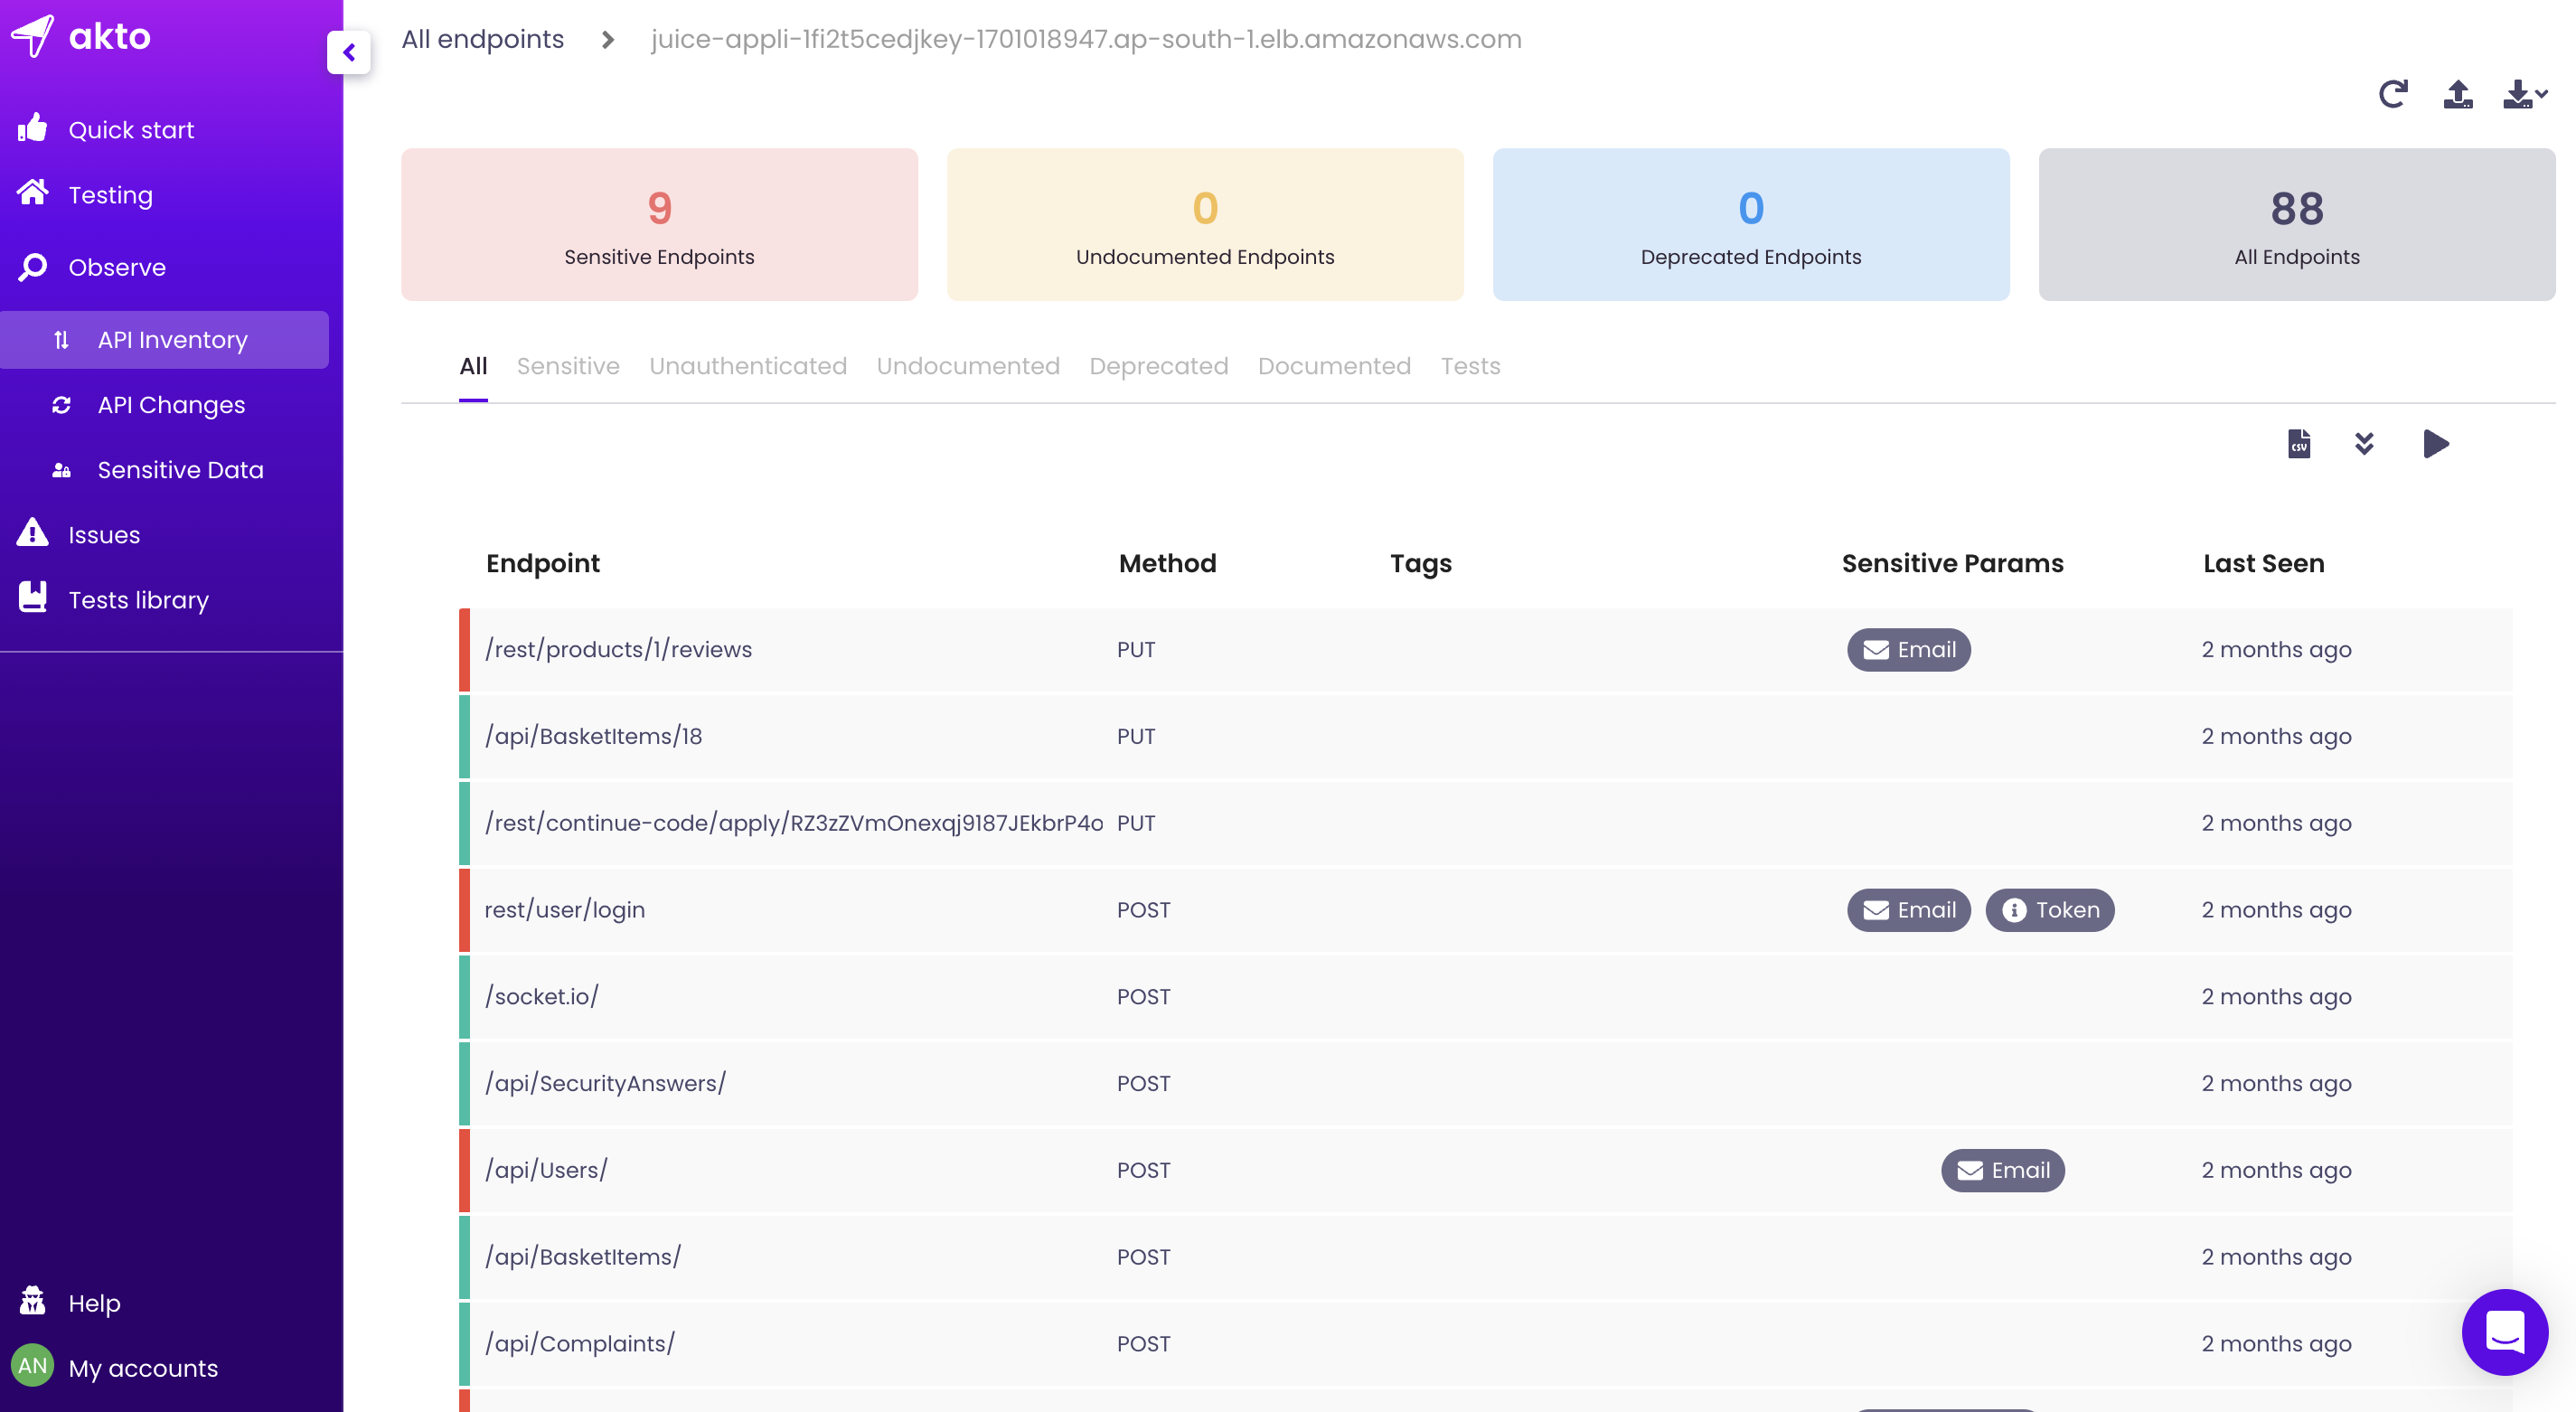 akto-api-security/akto
Plataforma de seguridad de API de código abierto para el descubrimiento continuo de API, pruebas de vulnerabilidades y detección de amenazas en…
 hengyoush/kyanos
Kyanos es una herramienta de análisis de redes que utiliza eBPF. Puede visualizar el tiempo que los paquetes pasan en el kernel, capturar…
 comodosecurity/openedr
Repositorio público de Open EDR
 attify/firmware-analysis-toolkit
Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
 tom0li/collection-document
Colección de artículos de seguridad de calidad. Artículos increíbles.
 bittentech/bug-bounty-beginner-roadmap
Esta es una fábrica de recursos para cualquiera que quiera empezar en el bug hunting y necesite orientación como principiante.
 lcvvvv/kscan
Escáner de puertos multiprotocolo con reconocimiento de huellas digitales, detección de servicios y pruebas de autenticación por fuerza bruta.…
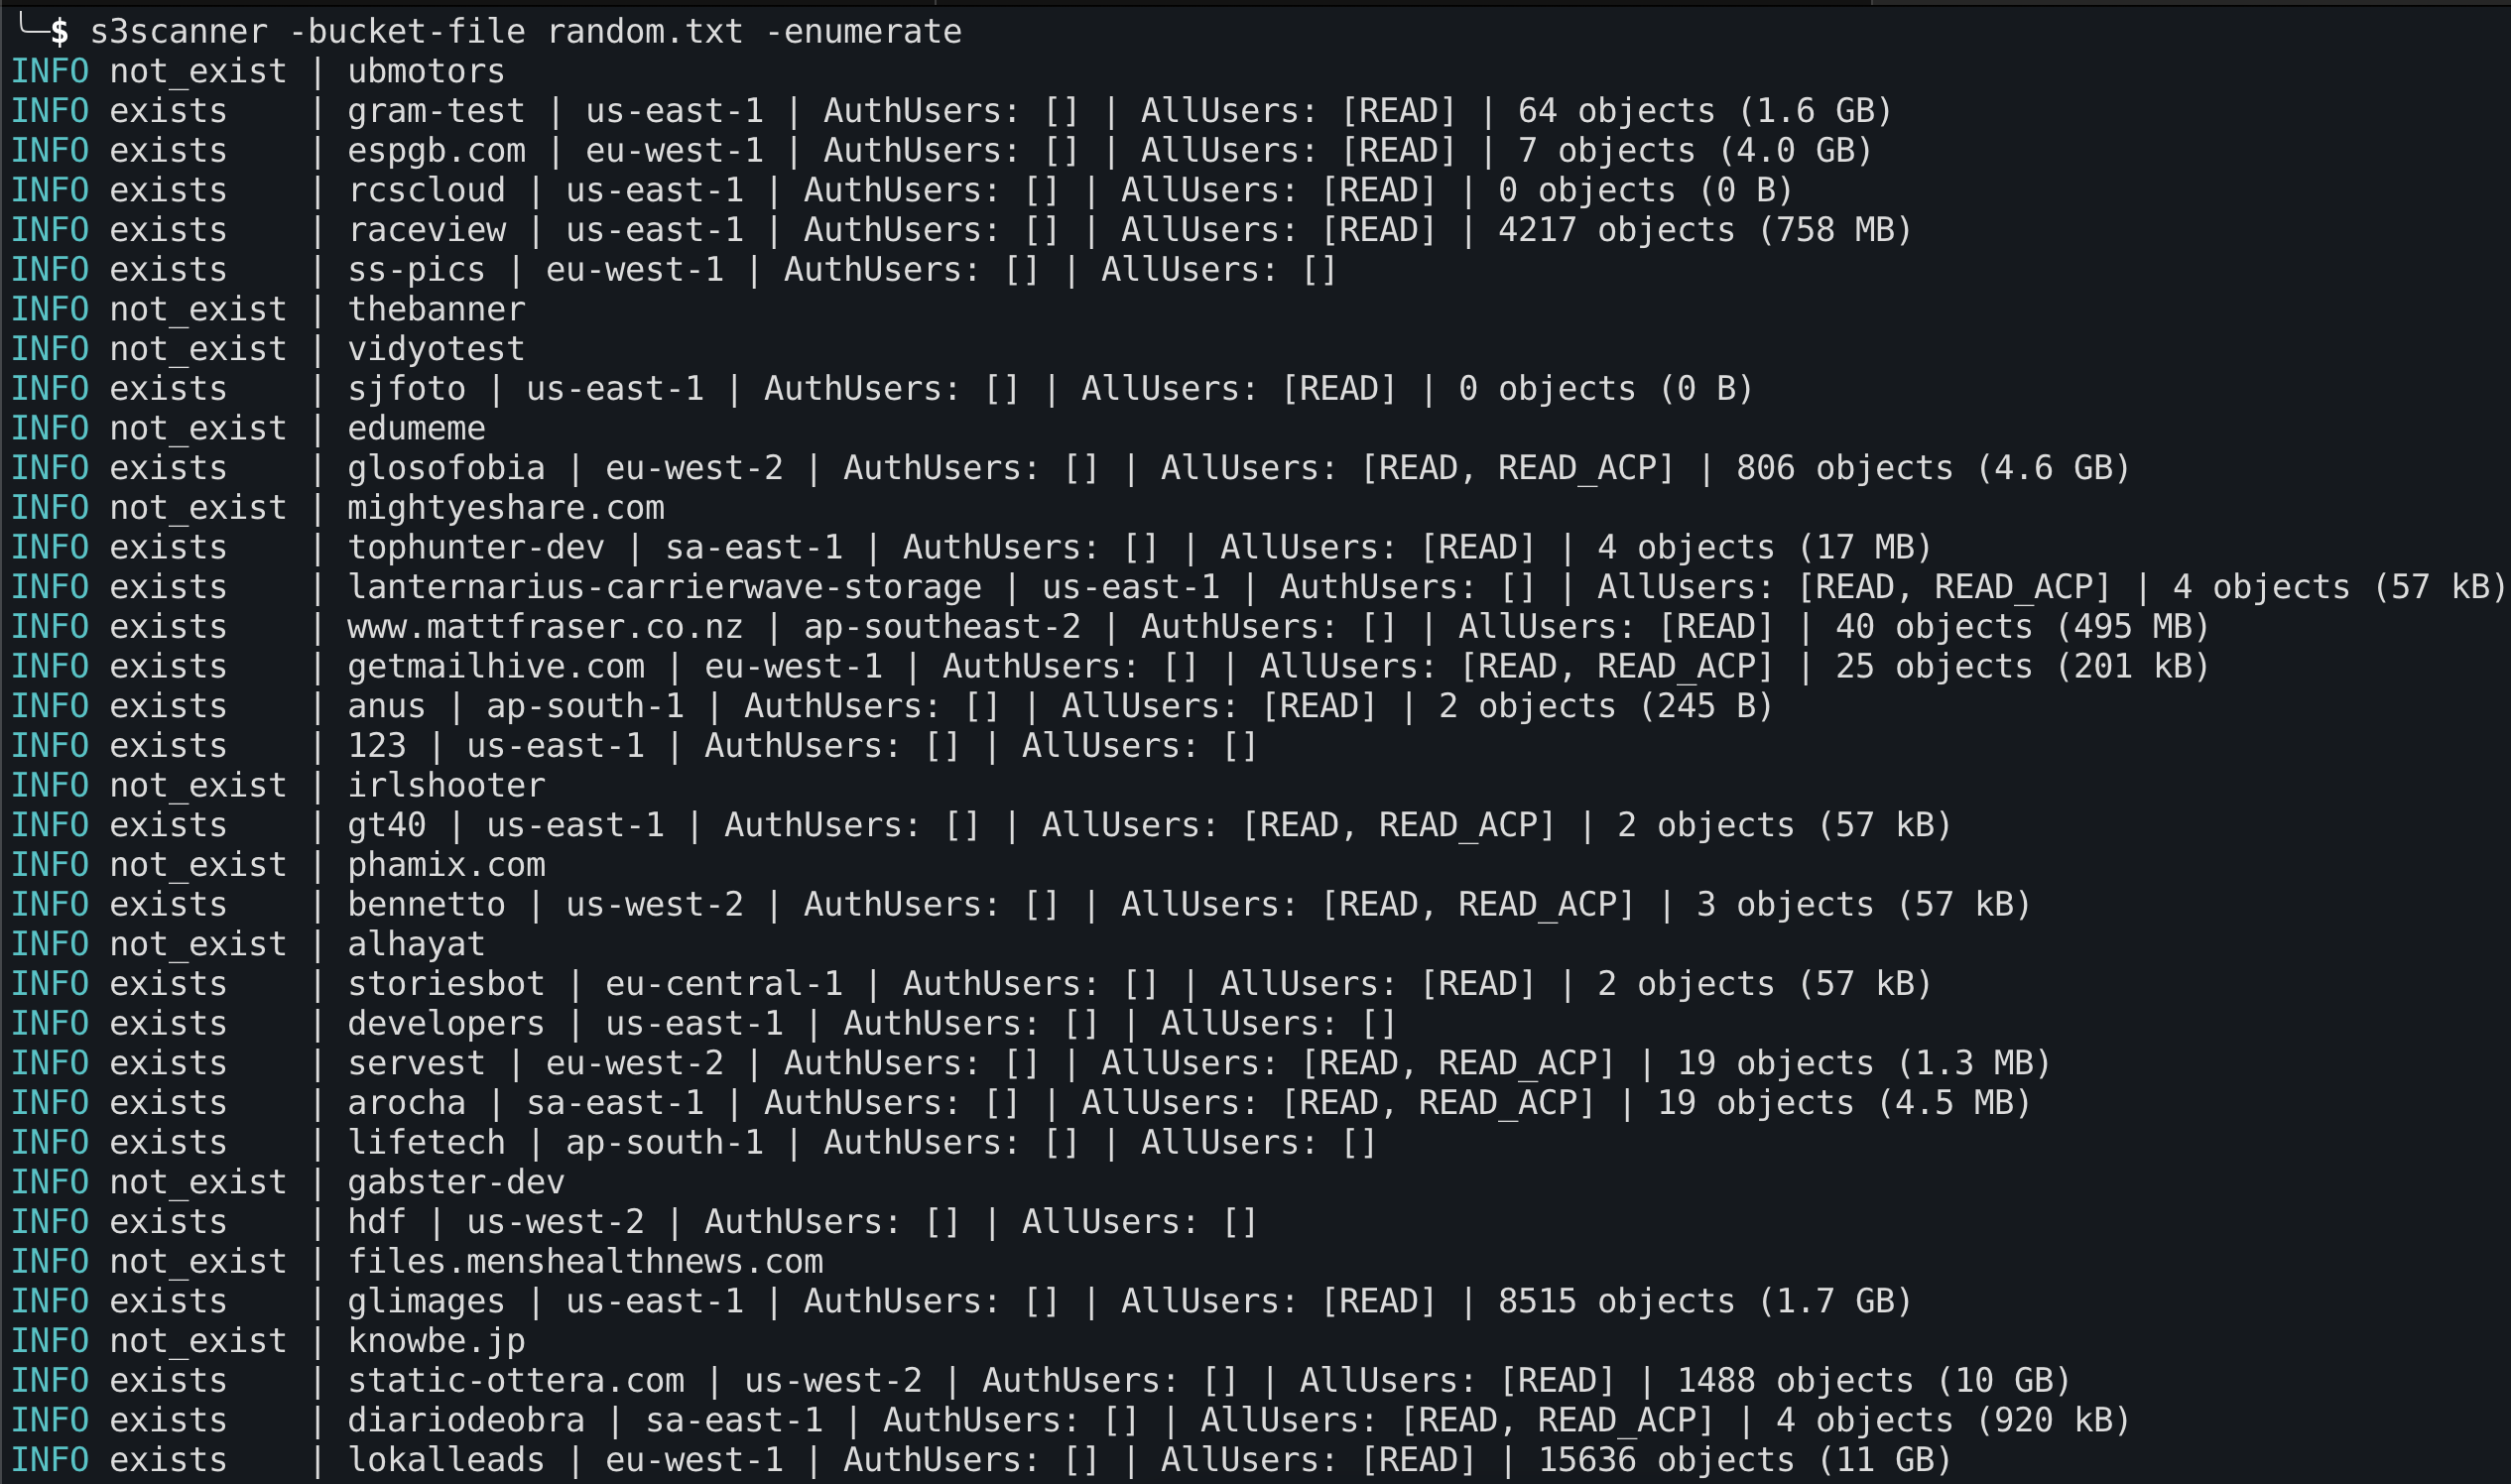 sa7mon/s3scanner
Escanea en busca de buckets S3 mal configurados a través de APIs compatibles con S3!
 0xsteph/pentest-ai
Open-source AI pentester that proves every finding. Machine oracles re-run each exploit; verified bugs ship a proof capsule you can replay yourself.
 portswigger/turbo-intruder
Extensión de Burp Suite de alta velocidad para enviar grandes volúmenes de solicitudes HTTP con una pila personalizada, configuración de ataque…
 sw33tlie/bbscope
Herramienta de agregación de alcance para HackerOne, Bugcrowd, Intigriti, YesWeHack e Immunefi!
 s-rah/onionscan
OnionScan es una herramienta gratuita y de código abierto para investigar la Dark Web.
 openai/php2shell-checker
CLI que comprueba la versión de PHP de un sitio web o un binario PHP local frente a los límites de parches integrados para determinar el estado de…
 rabbitmask/weblogicscan
Escáner automatizado de vulnerabilidades para Oracle WebLogic Server, que detecta CVEs históricos, incluidos deserialización, SSRF y carga arbitraria…
 linkedin/qark
Herramienta para buscar varias vulnerabilidades de seguridad relacionadas con aplicaciones Android








