
 #1
Herramientas para crear y manipular código de bajo nivel ejecutado tras una explotación exitosa.
Recomendado por Kitploit
 boku7/venom
Venom C2 es un framework de Comando y Control en Python3 sin dependencias para la persistencia de equipos rojos.
 dec0ne/dllnotificationinjection
Una PoC de una nueva técnica de inyección de procesos “sin hilos” que funciona utilizando el concepto de DLL Notification Callbacks en procesos…
 saadahla/shellcode-hide
Este repositorio contiene: cargador simple de shellcode, codificadores (base64 - custom - UUID - IPv4 - MAC), cifradores (AES), cargador sin archivos…
 maldevel/gdog
Un backdoor de Windows con todas las funciones que utiliza Gmail como servidor C&C
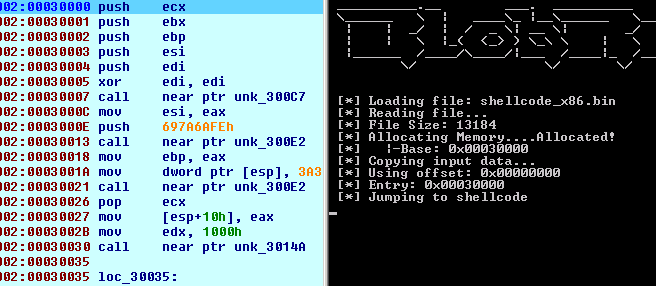 oalabs/blobrunner
Depura rápidamente shellcode extraído durante el análisis de malware
 seanheelan/anamnesis-release
Marco de evaluación para estudiar agentes LLM que generan automáticamente exploits funcionales a partir de informes de vulnerabilidades, evitando…
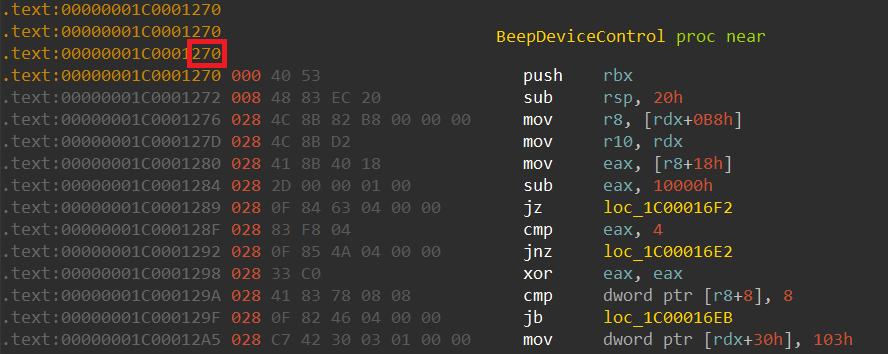 stong/cve-2020-15368
CVE-2020-15368, también conocido como "Cómo explotar un controlador vulnerable"
 rip1s/cve-2017-11882
El exploit CVE-2017-11882 acepta comandos/códigos con una longitud máxima de más de 17k bytes.
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - todos los payloads tienen el mismo hash MD5
 b4rtik/redpeanut
RedPeanut es un pequeño RAT desarrollado en .Net Core 2 y su agente en .Net 3.5 / 4.0.
 noperator/cve-2019-18935
Exploit RCE para una vulnerabilidad de deserialización JSON de .NET en Telerik UI para ASP.NET AJAX.
 kudaes/dinvoke_rs
Invoca dinámicamente código no administrado arbitrario
 yzddmr6/java-shellcode-loader
Cargador de Shellcode basado en Java
 bl4ckm1rror/fud-uuid-shellcode
Técnica de inyección de shellcode en C++ que utiliza cifrado XOR y conversión de cadenas UUID para eludir Windows Defender, con ofuscación de…
 abedalqaderswedan1/aswcrypter
Un script en Bash y Python para generar payloads que bypasea todos los antivirus hasta ahora [FUD]
 jjyg/metasm
Este es el repositorio principal de metasm, un ensamblador / desensamblador / compilador gratuito escrito en ruby
 tarlogicsecurity/chankro
Tool to bypass disable_functions and open_basedir








