
 #1
Herramientas para crear y manipular código de bajo nivel ejecutado tras una explotación exitosa.
Recomendado por Kitploit

 bishopfox/sliver
Marco de Emulación de Adversarios
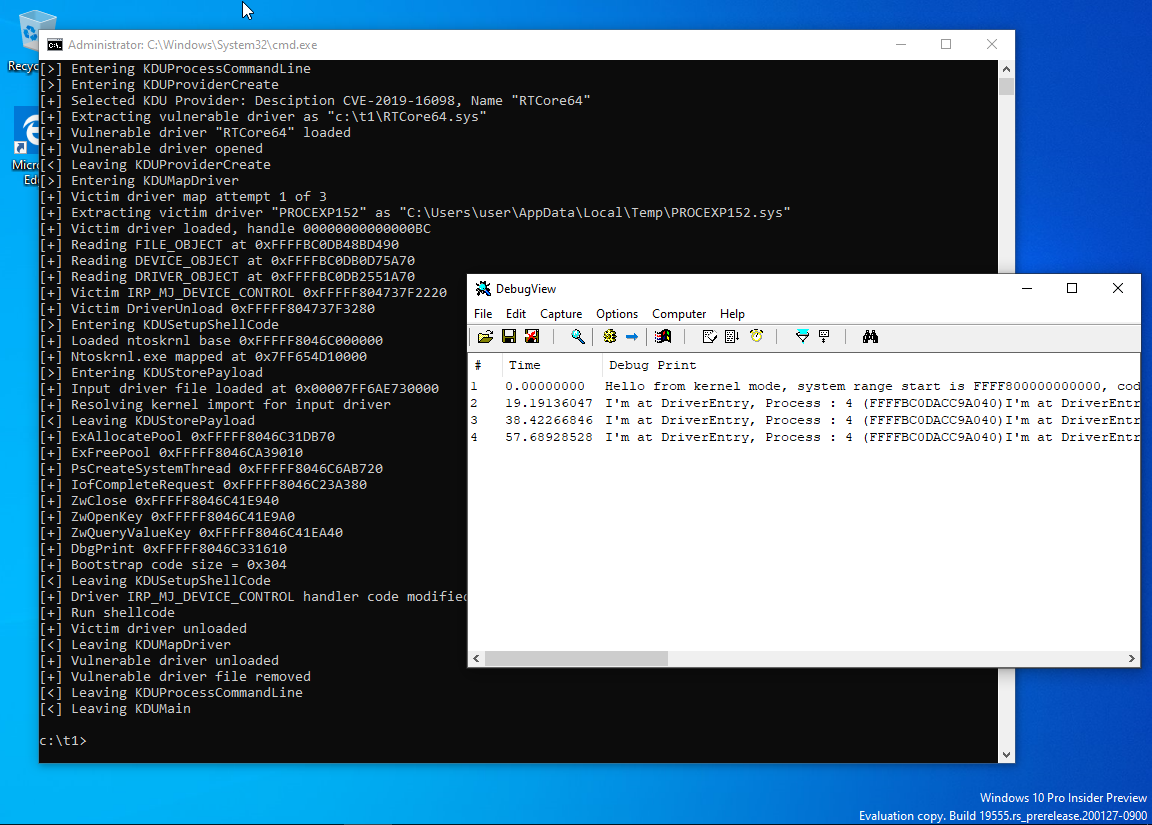 hfiref0x/kdu
Utilidad de controlador de kernel de Windows que abusa de controladores firmados vulnerables (BYOVD) para eludir DSE, cargar controladores sin…
 rapid7/metasploit-framework
Marco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…
 bc-security/empire
Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.
 theqmaks/phantom-frida
Compila el servidor Frida anti-detección desde el código fuente. ~90 parches que cubren 16 vectores de detección, compilaciones automáticas semanales…
 rapid7/metasploit-payloads
Repositorio unificado para diferentes payloads de Metasploit Framework
 iamsopotatoe-coder/tinyload
Empaquetador y cifrador de PE x64 de Windows de código abierto. Comprime y cifra ejecutables con una máquina virtual personalizada en un stub…
 exploit-database/exploitdb
exploitdb // El repositorio oficial de Exploit-Database
 m4n3dw0lf/pythem
framework de pentest
 1llu50ry/mcp-gamehacking
Servidor MCP que expone una base de conocimientos de más de 4.100 habilidades sobre game-hacking e ingeniería inversa, con archivos fuente, agentes…
 x3r0day/fud-c2-framework
Un reverse shell sin archivos y framework C2 que aprovecha syscalls directas, tunelización por proxy y cifrado ChaCha20 para evadir el AV.
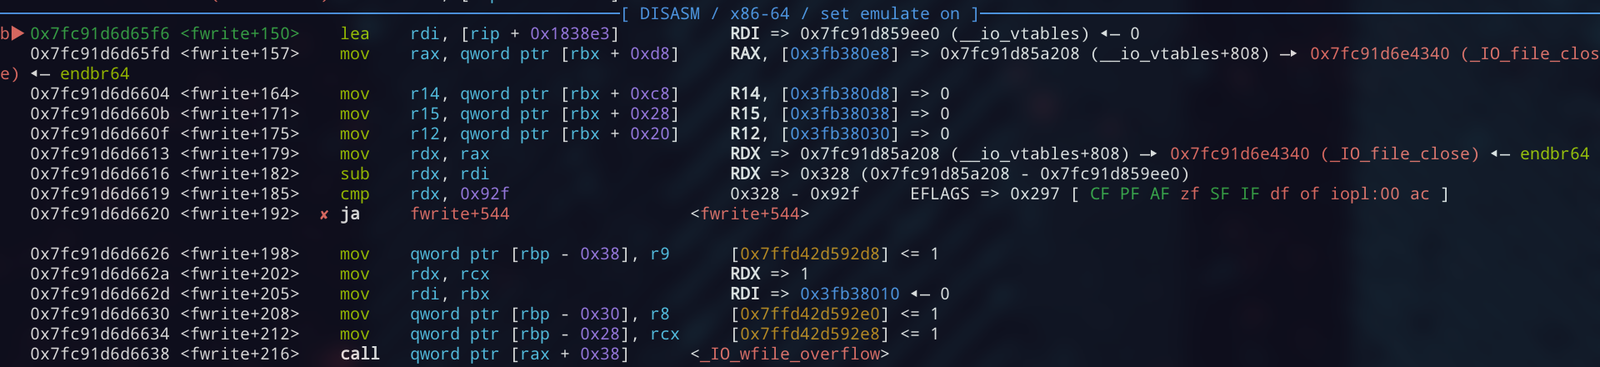 jazho76/house_of_apple_2
Recorrido interactivo de GDB de la técnica FSOP House of Apple 2 en glibc 2.43, con un sandbox reproducible que cubre el bypass de vtable, el stack…
 monoxgas/srdi
Implementación en shellcode de la inyección Reflective DLL. Convierte DLLs a shellcode independiente de posición.
 racoten/reflectivepluginloader
Mapeador PE reflexivo mínimo para Windows x64 que carga DLLs desde memoria sin LoadLibrary, resuelve exportaciones y despacha llamadas mediante una…
 webldix/cve-2024-31317-poc-deployer
Herramienta de despliegue automatizado para el PoC de CVE-2024-31317 en Android 9-13, que permite la escalada de privilegios mediante la inyección en…
 ntfargo/relapse-exploit
Cadena de exploit para PS5 en firmware 7.00-13.60 que combina una fuga de información de WebKit JSC y corrupción de typedarray con una carrera UAF de…
 cyb3r-techie/pezor-docker
Con la ayuda de esta imagen docker, ¡puedes acceder fácilmente a PEzor en tu sistema!
 zardus/ctf-tools
Algunos scripts de configuración para herramientas de investigación en seguridad.





