
 #1
Herramientas para crear y manipular código de bajo nivel ejecutado tras una explotación exitosa.
Recomendado por Kitploit
 ekultek/graffiti
Una herramienta para generar comandos de una línea ofuscados para ayudar en pruebas de penetración.
 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) Automatiza la Explotación y Detección
 ben-lichtman/ropr
Un buscador de ROP Gadgets multihilo extremadamente rápido™. Alternativa a ropper/ropgadget (actualmente solo para x86)
 saadahla/d1rkldr
Shellcode Loader con implementación de syscall dinámica indirecta, shellcode en formato MAC, resolución de API desde PEB, llamada a syscall y…
 cryptolok/aslray
Exploit de bypass de ASLR y DEP/NX para ELF Linux x32/x64 con stack-spraying
 twosevenonet/injectsetconsole
Prueba de concepto para la inyección de código en procesos sin usar WriteProcessMemory
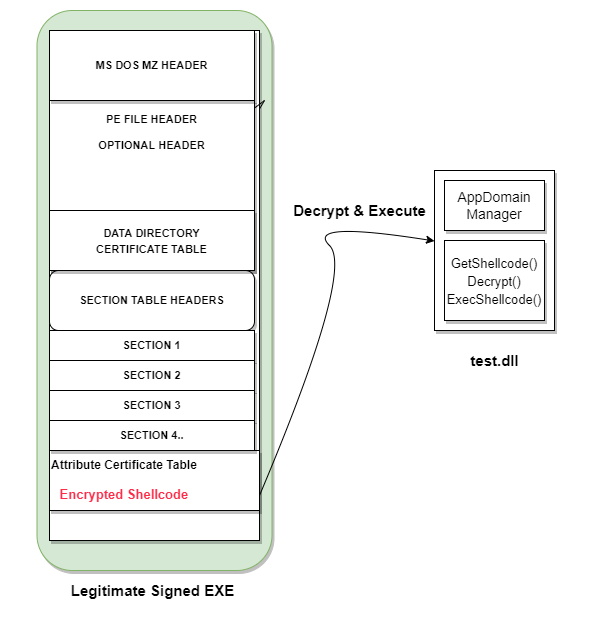 pwn1sher/frostbyte
Combina la inyección de AppDomain Manager con la incrustación de shellcode en binarios firmados para evadir la detección de EDR/AV en payloads de…
 allevon412/teamsimplant
Implante sigiloso de proxy DLL para Microsoft Teams que inyecta shellcode cifrado con AES mediante técnicas de unhooking, proporcionando acceso…
 preemptdev/bluffy
Convierte shellcode en :sparkles: diferentes :sparkles: formatos!
 lepotekil/msfmania
Herramientas de evasión de AV en Python
 enkomio/alanframework
Un framework de post-explotación C2
 varbaek/xsser
De XSS a RCE 2.75 - Black Hat Europe Arsenal 2017 + Extras
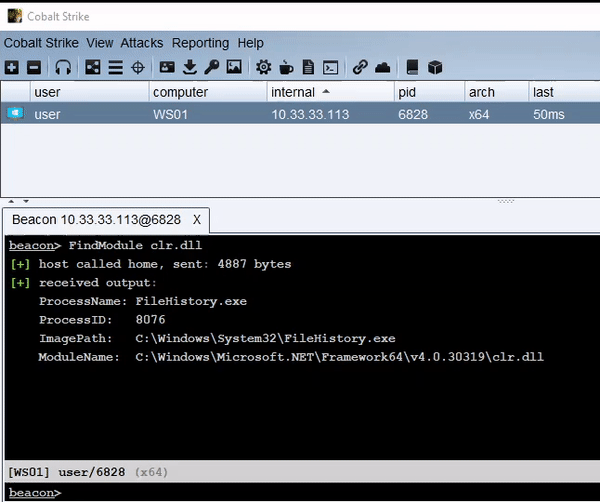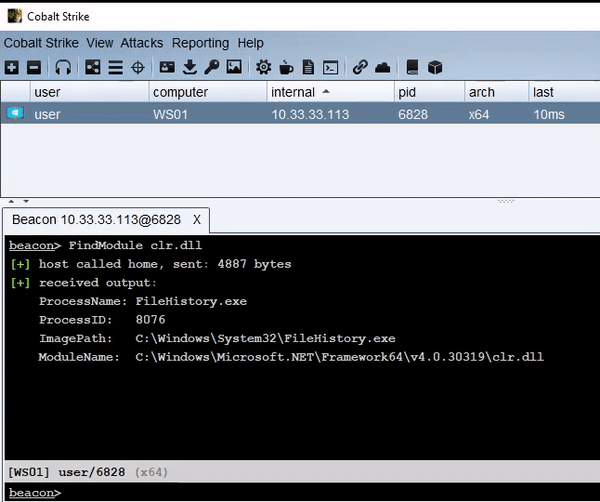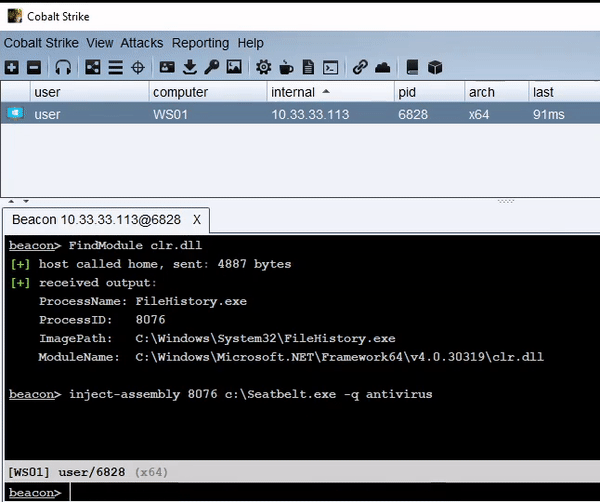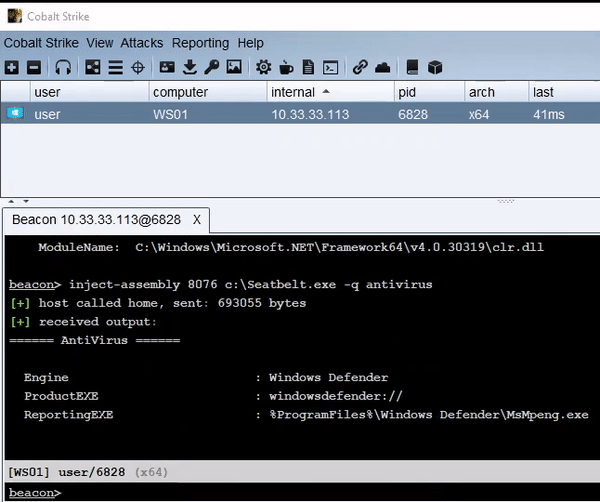 kyleavery/inject-assembly
Inyectar ensamblados de .NET en un proceso existente
 maldevel/canisrufus
Una puerta trasera sigilosa para Windows basada en Python que utiliza Github como servidor de comando y control.
 iilegacyyii/shellcrypt
Una herramienta QoL para ofuscar shellcode. En el futuro podrá encadenar métodos de codificación/cifrado/compresión.
 winterknife/pinkpanther
Shellcode de modo kernel para Windows x64 elaborado a mano para el robo de tokens
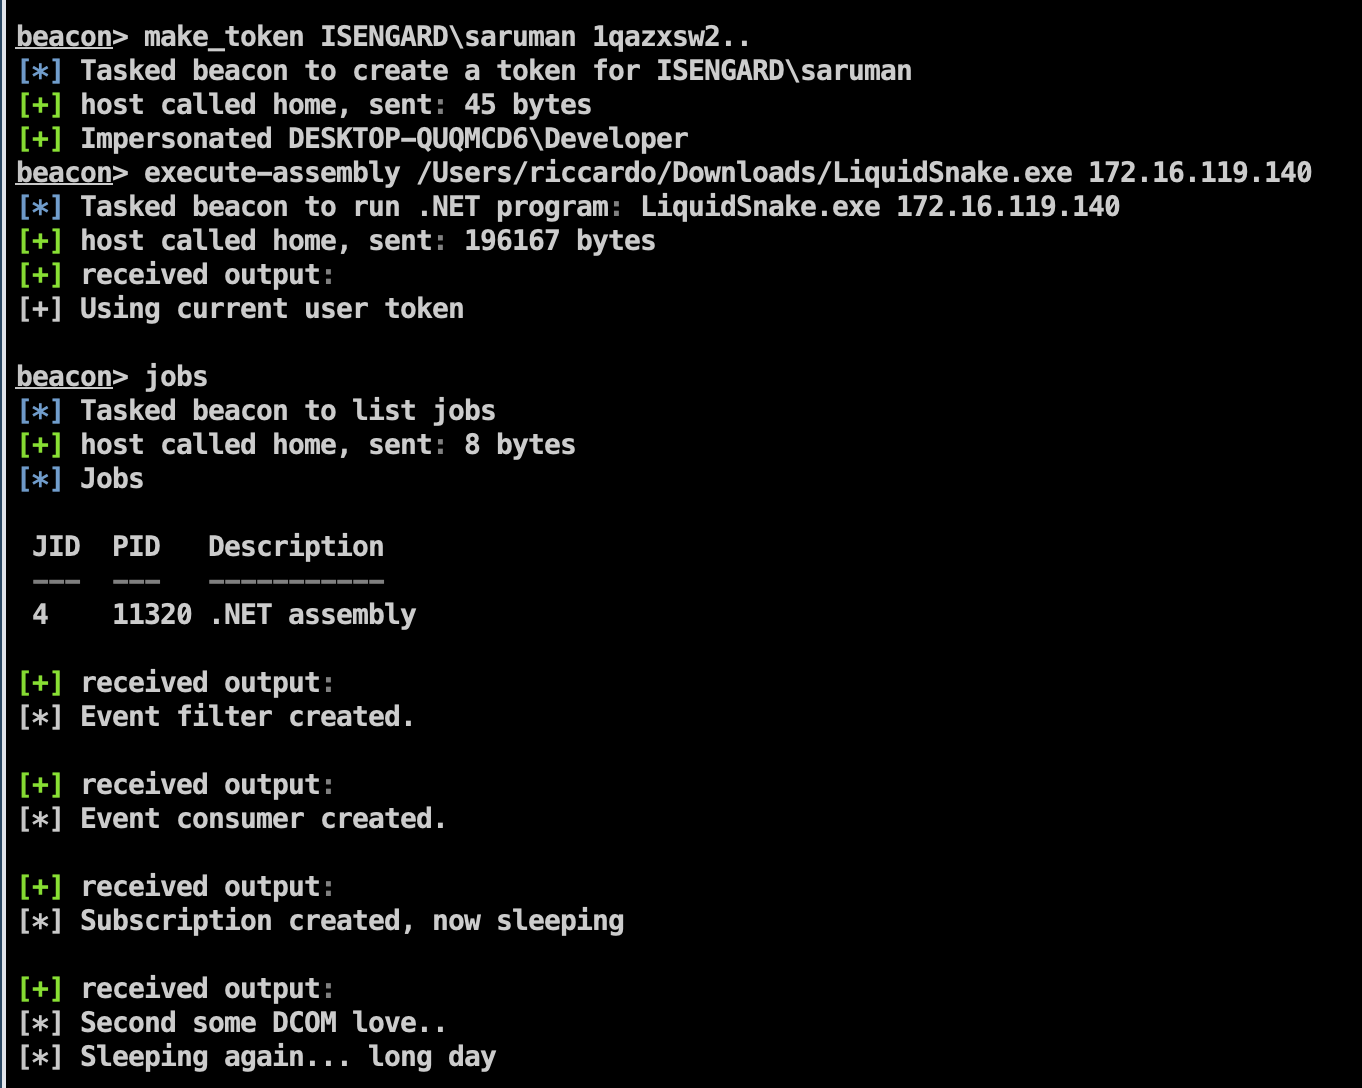 riccardoancarani/liquidsnake
Herramienta de movimiento lateral sin archivos que utiliza suscripciones a eventos de WMI para ejecutar ensamblados .NET en memoria, con inyección de…
 0xninjacyclone/asmldr
Cargador dinámico de shellcode con sofisticadas capacidades de evasión








