
 #1
Herramientas para crear y manipular código de bajo nivel ejecutado tras una explotación exitosa.
Recomendado por Kitploit

 capt-meelo/lazzzy
Cargador de shellcode que demuestra múltiples técnicas de ejecución, incluyendo direct syscalls, evasión de IAT, cargas útiles cifradas, suplantación…
 plackyhacker/shellcode-encryptor
Un simple encryptor/decryptor/executor de shell code para evadir antivirus.
 mwemuorg/mwemu
Emulador de hardware x86 en Rust puro y simulador de procesos de Windows para análisis de malware, emulación de shellcode y desempaquetado de…

 bw3ll/sharem
SHAREM es un framework de análisis de shellcode, capaz de emular más de 45,000 APIs de Windows y prácticamente todas las syscalls de Windows. También…
 machine1337/gmailc2
Un servidor C2 completamente indetectable que se comunica a través de Google SMTP para evadir protecciones antivirus y restricciones de tráfico de…
 4ndr34z/shells
Script para generar revshells
 plackyhacker/shellcode-injection-techniques
Implementaciones en C# de técnicas de inyección de shellcode que incluyen inyección clásica, secuestro de hilos, vaciado de procesos y bombardeo de…
 chvancooten/nimpackt-v1
Empacador de ensamblador basado en Nim y cargador de shellcode para opsec y beneficio
 wra7h/flavortown
Varias formas de ejecutar shellcode
 sh4hin/gopurple
Otro ejecutor de shellcode más que consiste en diferentes técnicas para evaluar las capacidades de detección de las soluciones de seguridad de…
 peterferrie/win-exec-calc-shellcode
Un pequeño shellcode de Windows libre de bytes nulos que ejecuta calc.exe (x86/x64, todos los SO/SPs)

 exploit-database/exploitdb
exploitdb // El repositorio oficial de Exploit-Database
 smaash/quasibot
gestor de webshell complejo, botnet cuasi-http.
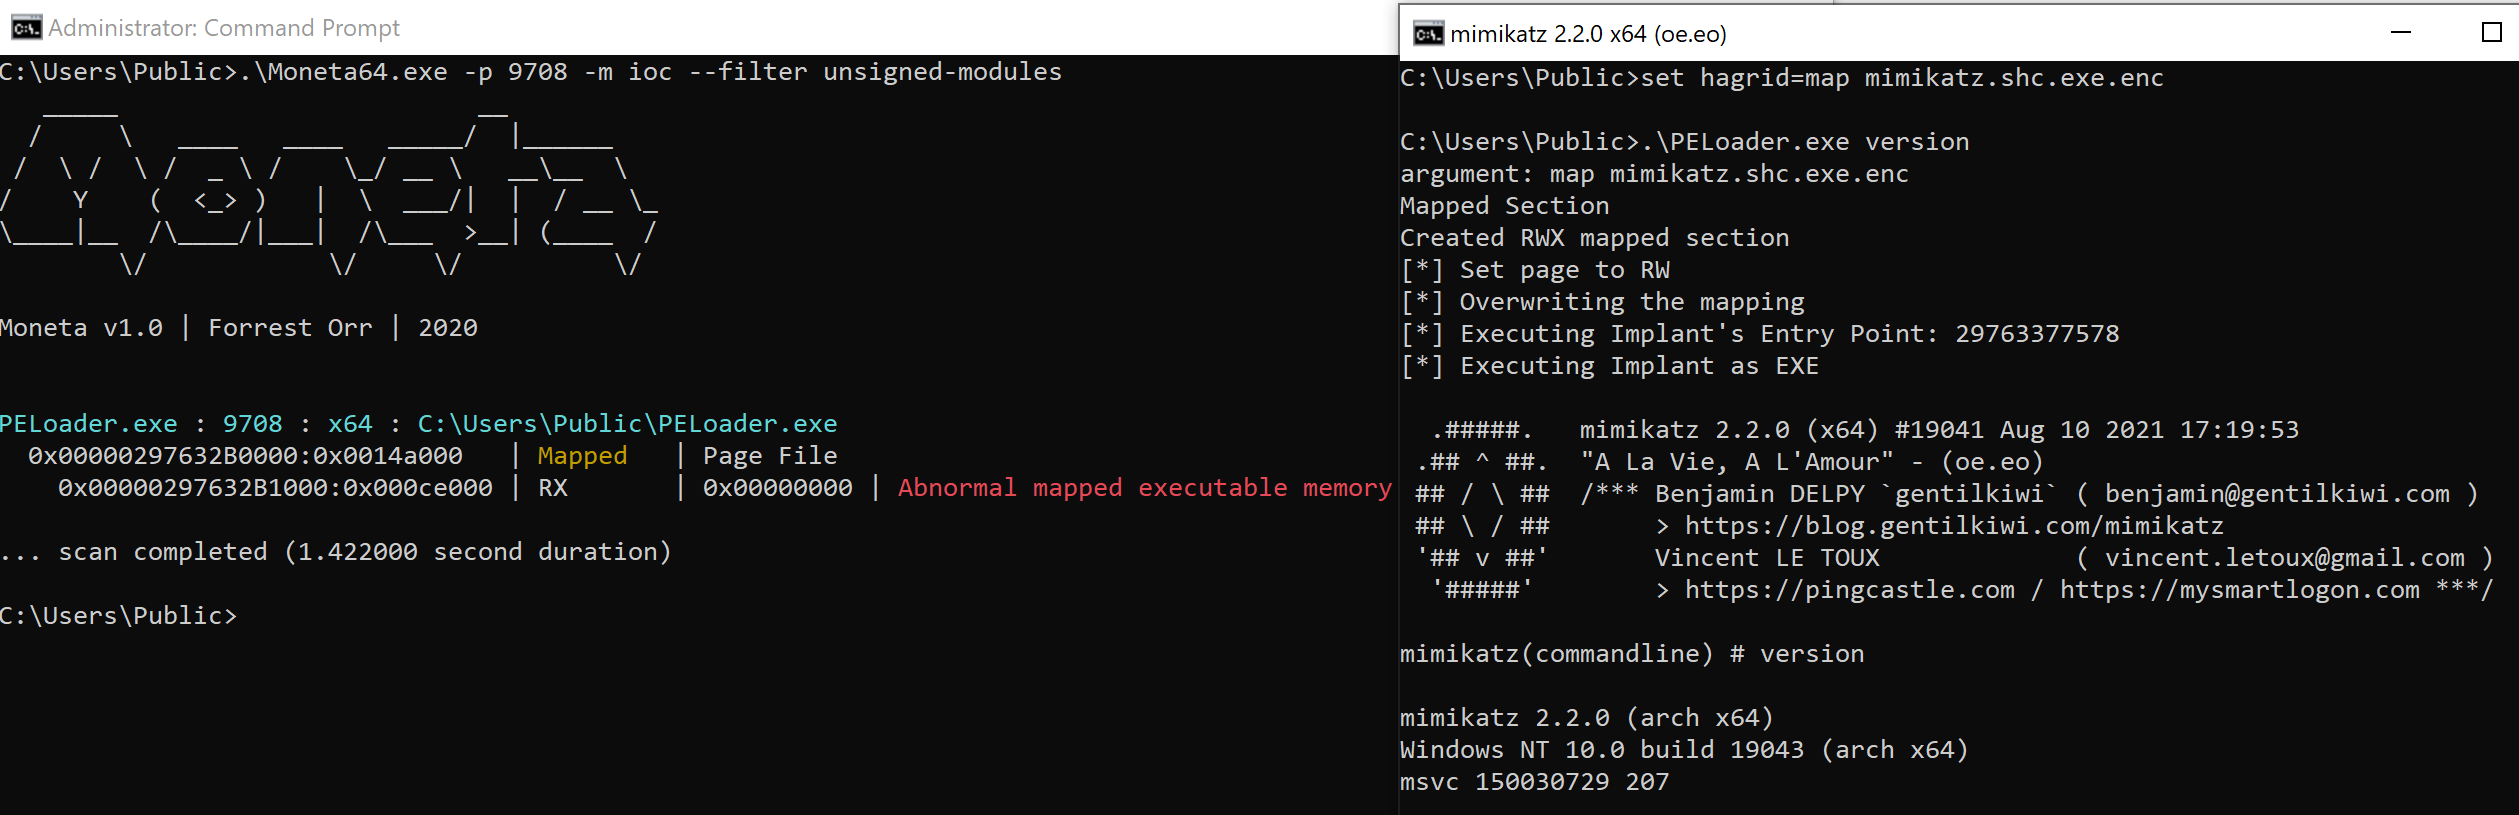 hagrid29/peloader
Cargador de PE con varias técnicas de inyección de shellcode
 sslab-gatech/pwn2own2020
Comprometiendo el kernel de macOS a través de Safari encadenando seis vulnerabilidades
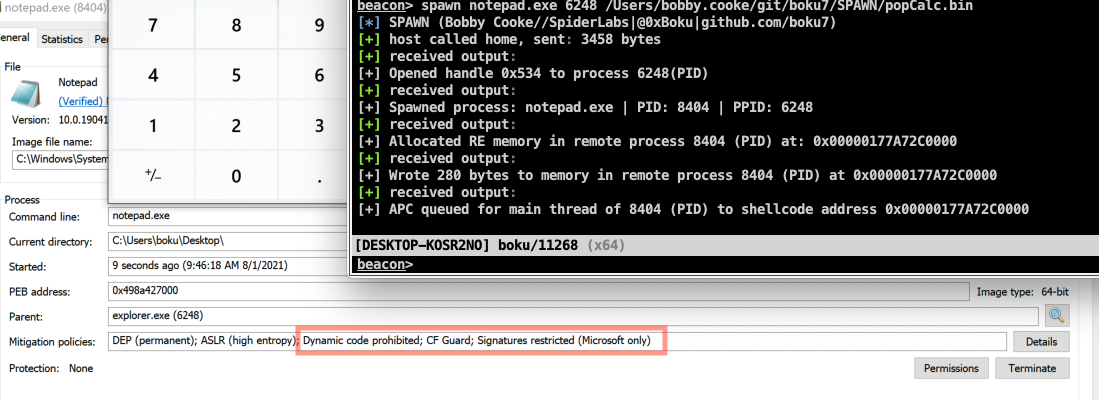 boku7/spawn
Cobalt Strike BOF que crea un proceso sacrificial, lo inyecta con shellcode y ejecuta el payload. Diseñado para evadir hooks de EDR/UserLand creando…
 mythicagents/medusa
Agente C2 multiplataforma para Mythic con carga dinámica de funciones, proxy SOCKS5, operaciones de archivos, inyección de shellcode y módulos de…








