
 #1
Herramientas para crear y manipular código de bajo nivel ejecutado tras una explotación exitosa.
Recomendado por Kitploit
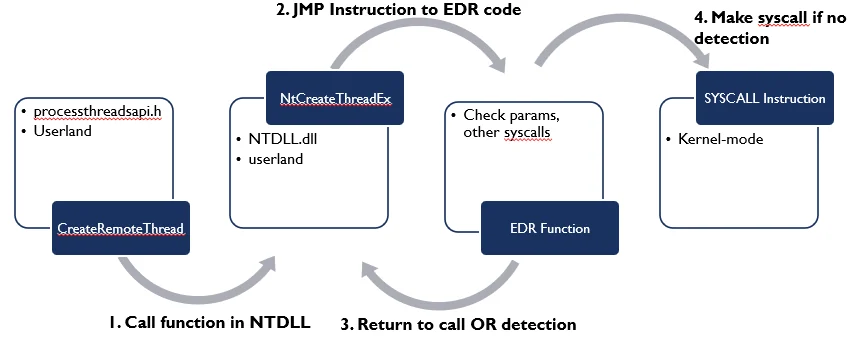
 gmh5225/rust-mordor-rs
Rusty Hell's Gate / Halo's Gate / Tartarus' Gate / FreshyCalls / Biblioteca Syswhispers2
 gmh5225/robbinhood-attack
Replicación de ransomware y explotación de controladores de Windows 8.1
 twili8/homer
Bifurcación evasiva de Donut para generar shellcode independiente de la posición que carga payloads PE de Windows desde memoria
 federiconbaez/cortex9-trivy-action-envfile-source-injection-model
Offline educational model of CVE-2026-26189 (trivy-action envfile source injection)
 s12cybersecurity/hyperloader
Entorno de ejecución de shellcode aislado mediante hipervisor. Asigna la memoria del proceso anfitrión a una vCPU invitada, intercepta los fallos de…
 remipelloux/galaxycrash
Root efímero para dispositivos Samsung Galaxy mediante CVE-2026-43284 — fork de estabilidad de DirtyFrag. Reinicia para deshacer.
 danarhirany300-ctrl/cve-2026-56190-full-rce-chainn
Cadena completa de RCE no autenticada para Windows Server 2022 mediante el encadenamiento de CVE-2026-56190 (RCE) y CVE-2026-42908 (fuga de…
 youneshfa/cve-2026-74580
Exploit de escalada de privilegios locales basado en shell para CVE-2026-74580 en el controlador vhost de Linux, con tablas de desplazamiento…
 roock3t/cve-2025-32463
Prueba de concepto de exploit para CVE-2025-32463, una vulnerabilidad de escalada de privilegios en sudo chroot, que demuestra la escalada local a…
 eqstlab/cve-2026-111497
Prueba de concepto de exploit para CVE-2026-111497 (Node2Shell) que desencadena ejecución remota de código mediante una carga manipulada y entrega…
 maxprog-svg/cve-2026-69414
Prueba de concepto en Python para CVE-2026-69414, una elevación de privilegios por confusión de tipos en Microsoft Malware Protection Engine, con…
 arno0x/csharpscripts
Scripts ofensivos en C# para inyección reflectiva de PE y shellcode, ejecución de payloads en memoria, descifrado de shellcode mediante fuerza bruta…
 34zy/cve-2026-86950
Framework de explotación para CVE-2026-86950, un desbordamiento de entero en CoreGraphics: crea fuentes TrueType y PDFs maliciosos, extrae…
 thiscitze/cve-2026-98432-root-shell
CVE-2026-98432 - Linux IPv4/TCP lab root-shell kit (by thiscitze)
 rayanziani/bootjack
Herramienta de explotación para el desbordamiento de error ICMP de PXE de EDK II UEFI (CVE-2026-97631): crea paquetes ICMP falsificados, implanta un…
 woshigenm/cve-2026-97555
Análisis, POC y cadena de explotación para arm64 de un desbordamiento de heap DACL en cifs.ko de Linux (CVE-2026-97555), que escala a una…
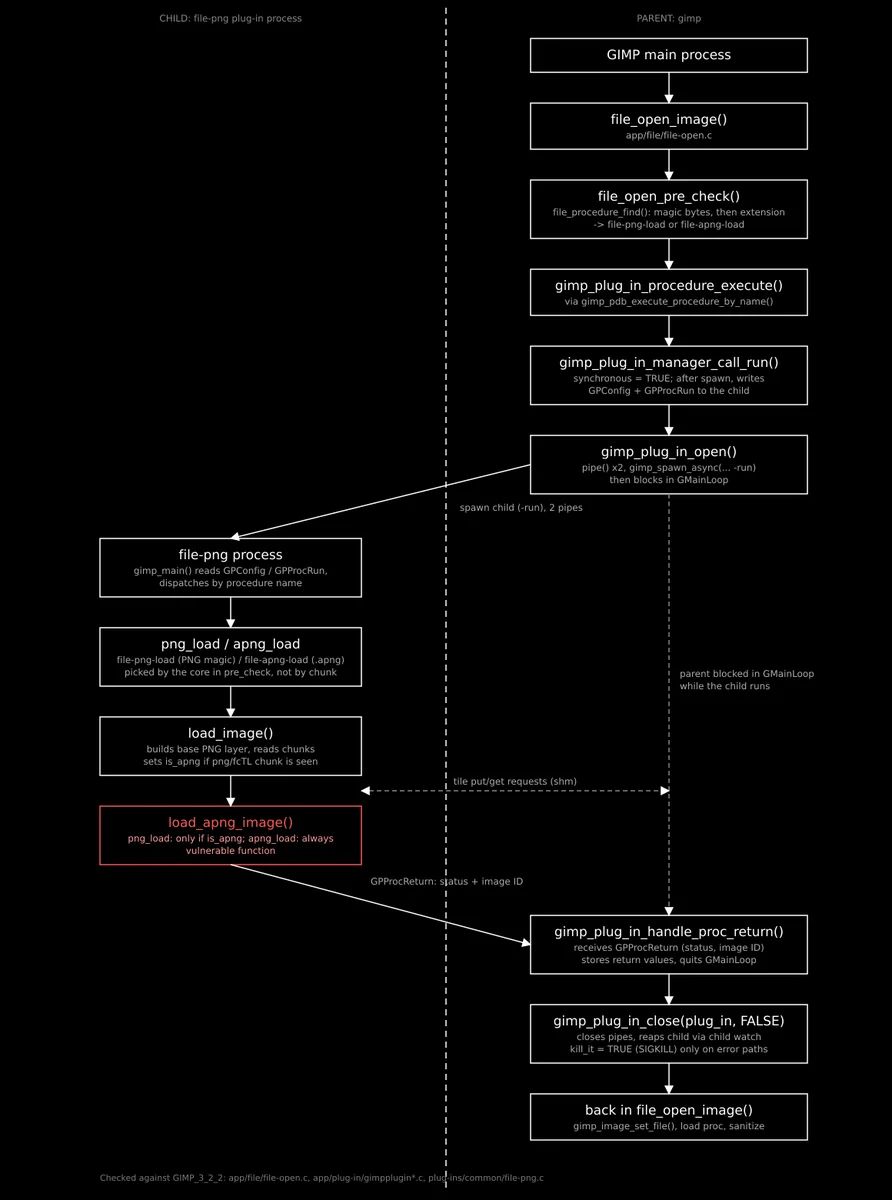 cxu0630/cve-2026-92183_gimp_rce_proof-of-concept
GIMP 3.2.2 contiene un desbordamiento de búfer basado en pila en su cargador de APNG (load_apng_image) al procesar el chunk tRNS (transparencia).…
 sm1ee/cve-2026-91737
Prueba de concepto para CVE-2026-91737, un use-after-free en PDFium dentro del renderizador de PDF de Chrome que permite eludir ASLR y la ejecución…








