
 #1
Herramientas para crear y manipular código de bajo nivel ejecutado tras una explotación exitosa.
Recomendado por Kitploit

 ohjeongwook/shellcodeemulator
Emulador de shellcode escrito con Unicorn Framework con entorno de emulación de volcado de procesos
 exploits-forsale/themebleed
Prueba de concepto para CVE-2023-38146 ("ThemeBleed")
 davidtavarez/pinky
pinky - El mini RAT en PHP (Herramienta de Administración Remota)
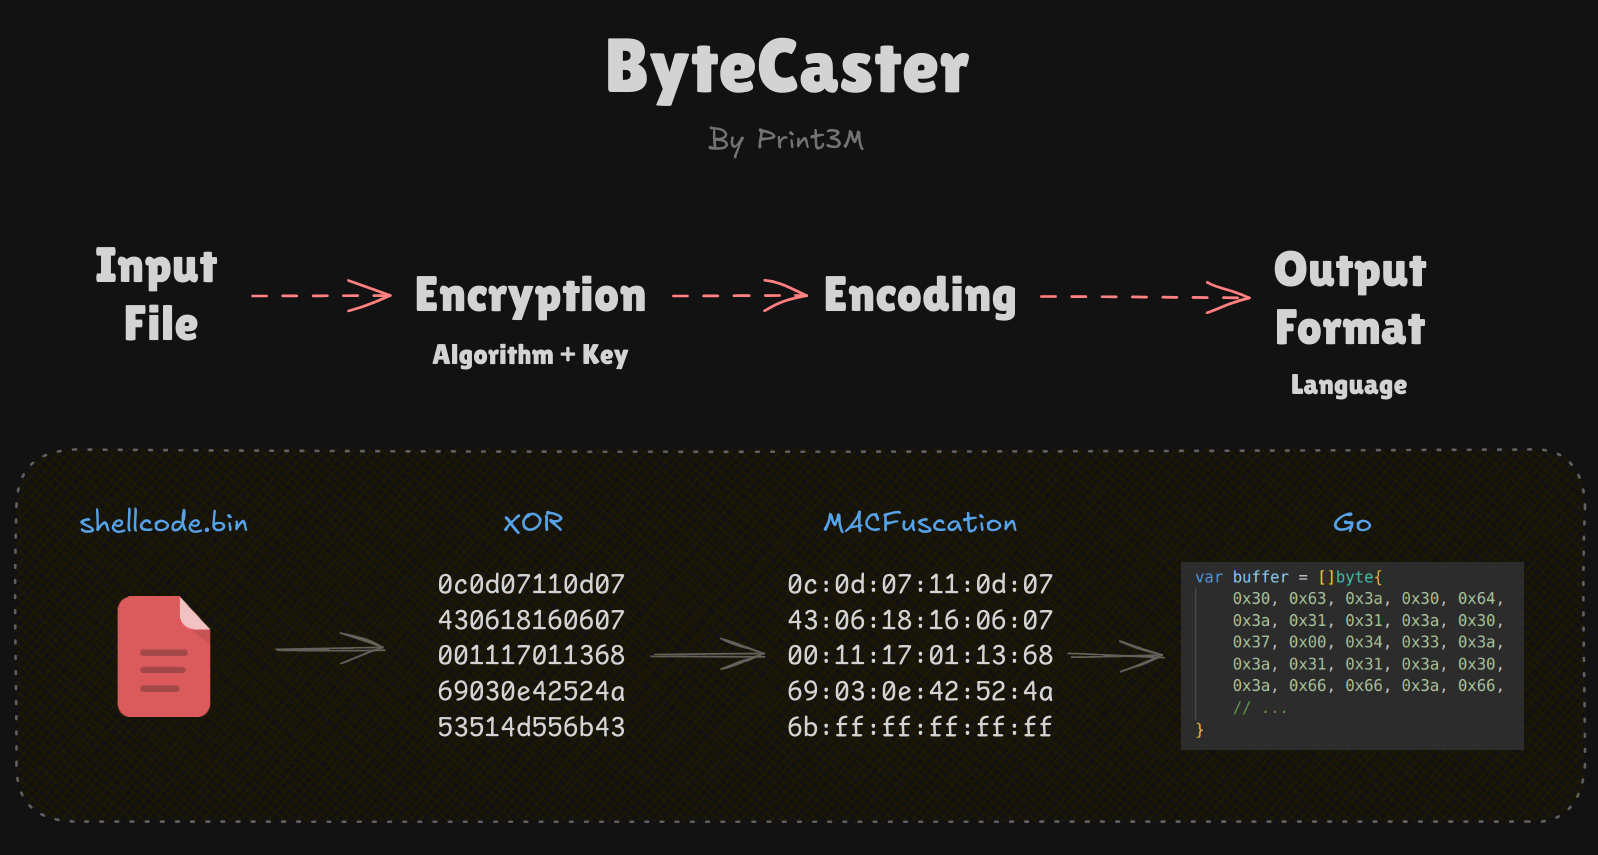 print3m/bytecaster
Navaja suiza para cifrado de payloads, ofuscación y conversión a arrays de bytes – todo en un solo comando (¡14 formatos de salida compatibles!) ☢️
 hasherezade/masm_shc
Una utilidad auxiliar para crear shellcodes. Limpia el archivo MASM generado por MSVC y proporciona sugerencias de refactorización.

 l0n3m4n/cve-2024-6387
PoC - Vulnerabilidad de Ejecución Remota de Código No Autenticada en OpenSSH server (Scanner y Exploit)
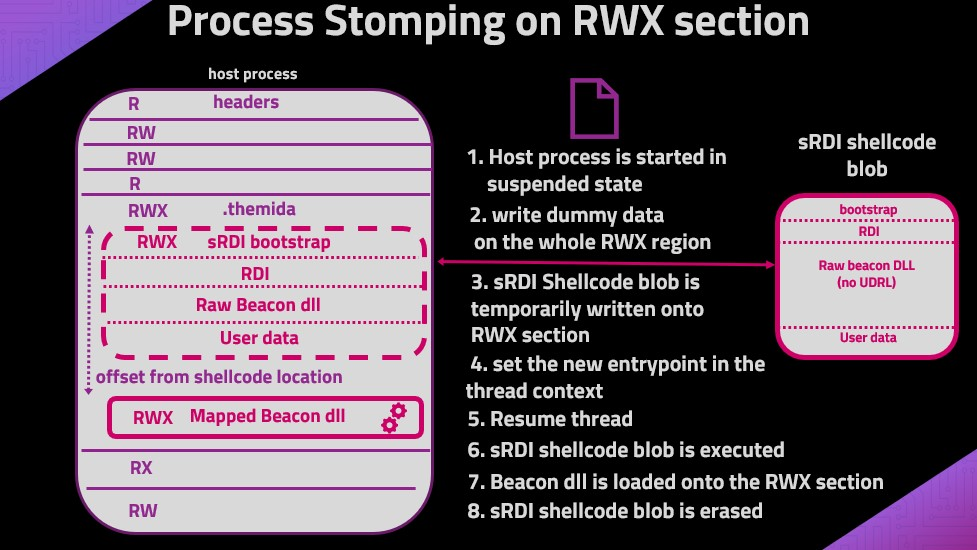 naksyn/processstomping
Una variación de ProcessOverwriting para ejecutar shellcode en la sección de un ejecutable.
 codextf2/cobaltstrike_bofloader
puerto/reimplementación de código abierto del Cargador BOF de Cobalt Strike tal cual
 rek7/postshell
PostShell - Shell de enlace/conexión inversa para post-explotación
 zznop/sploit
Paquete Go que ayuda en el análisis y explotación binaria.
 ofasgard/execute-assembly-pico
Un PICO para Crystal Palace que implementa CLR hosting para ejecutar un ensamblado .NET en memoria.
 malwaretech/basichook
Motor de inline hooking x86 (mediante trampolines)
 youssefnoob003/sindrikit
Una biblioteca C fundamental para construir capacidades ofensivas operativamente creíbles.
 bishopfox/asminject
Fork muy modificado del proyecto dlinject de David Buchanan. Inyecta cargas útiles de ensamblador arbitrario (o binarios precompilados) directamente…
 licitrasimone/crystalsliver
Kit de evasión Crystal Palace para Sliver
 tremwil/ds3-nrssr-rce
Documentación y código de prueba de concepto para CVE-2022-24125 y CVE-2022-24126.
 iilegacyyii/datainject-bof
Secuestra la ejecución de código mediante la sobrescritura de punteros de Control Flow Guard en combase.dll.








